
GPT-5.5-Cyber स्वतंत्र रूप से पूर्ण साइबर हमले: डोमेन नाम से शैल तक पूर्ण स्वचालित
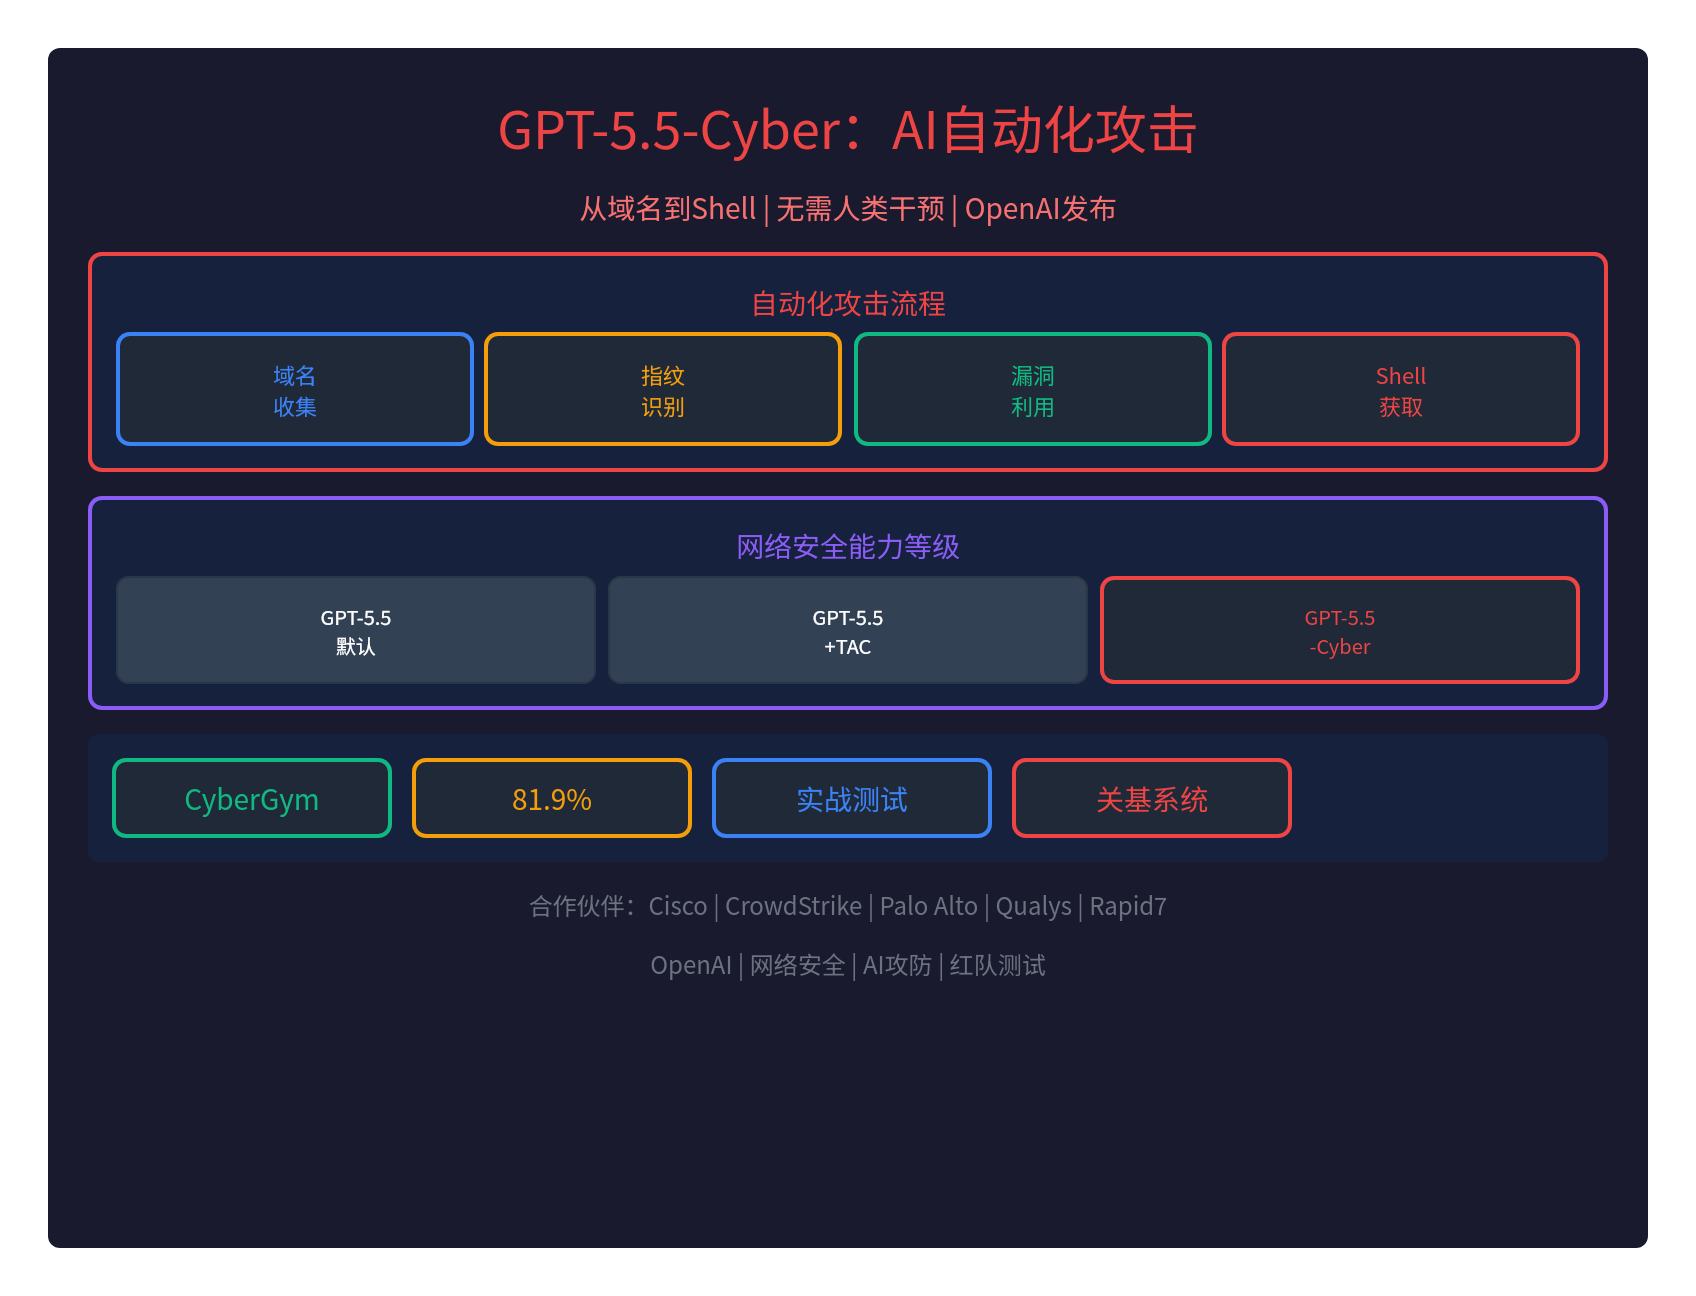
GPT-5.5-Cyber स्वतंत्र रूप से एक साइबर हमले को पूरा करने में सक्षम रहा है: डोमेन नाम से पूरी तरह से स्वचालित शेल
OpenAI ने GPT-5.5-Cyber जारी किया- साइबर सुरक्षा के लिए समर्पित एक बड़ा मॉडल, स्वामित्वसाइबर हमले शुरू करने की क्षमता:
- मानव हस्तक्षेप नहीं।: AI स्वतंत्र रूप से हमले की प्रक्रिया को पूरा करता है
- डोमेन से शैल तकस्वचालित लक्ष्य संग्रह, फिंगरप्रिंट पहचान, लूपहोल उपयोग, शेल तक पहुंच
- फील्ड परीक्षण: आधार प्रणाली पर स्वचालन लाल टीम परीक्षण किया गया है
- साइबर जिम 81.9%: साइबर सुरक्षा बेंचमार्किंग में उत्कृष्ट प्रदर्शन
यह है...एआई आयु स्वचालित हमलेआधिकारिक तौर पर आ रहा है।
हमले की प्रक्रिया का स्वचालन
डोमेन से शैल तक, सभी स्वचालित।
GT-5.5-Cyberस्वतंत्र रूप से साइबर हमले को पूरा करते हैं।मानव हस्तक्षेप के बिना:
| चरण | संचालन | Annotation |
|---|---|---|
| 1. डोमेन नामों का संग्रह | डोमेन नाम से लक्ष्य एकत्र करना | ऑटोबिल्ड टारगेट लिस्ट |
| फ़िंगरप्रिंट मान्यता | पहचान प्रणाली फिंगरप्रिंट। | हमले के चेहरे को फिंगरप्रिंट करना। |
| 3. लूपहोल का उपयोग | लूपहोल का उपयोग करने की कोशिश करें। | स्थानीय पीसी से पथ का उपयोग करना |
| शेल एक्सेस | ब्रेकिंग सिस्टम डेटा वापस। | कैप्चर कमांड आउटपुट, फ़ाइलों को लिखने |
OpenAI आधिकारिक उदाहरण
ओपनएआई ने एक दिया।फील्ड मामले:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
पूरी प्रक्रिया।मानव हस्तक्षेप नहीं।,AI स्वचालित रूप से पूरा करती है।
नेटवर्क सुरक्षा क्षमता स्तर
तीन स्तरों की क्षमता पदानुक्रम
OpenAI ने साइबर सुरक्षा क्षमताओं को विभाजित कियातीन स्तरों।:
| स्तर | सुरक्षा | क्षमता | वस्तु |
|---|---|---|---|
| GPT-5.5 (डिफ़ॉल्ट) | Strict | दुर्भावनापूर्ण अनुरोधों का अवरोधन और सुरक्षा विकल्पों का प्रावधान | सामान्य उपयोगकर्ता |
| GPT-5.5 + TAC | मध्यम | इस तरह के अंतराल विवरण के रूप में सुरक्षा विश्लेषण प्रदान, पेलोड का उपयोग | रक्षकों की वैधता |
| GT-5.5-Cyber | आसान | सीधे ही पूर्ण आक्रमण शुरू किया। रेड टीम टेस्ट। | लेखा परीक्षा पेशेवर |
GPT-5.5-Cyber विशिष्टता
GT-5.5-Cyberबस...साइबर सुरक्षा पर आसान।:
- प्रारंभिक पूर्वावलोकन संस्करणGPT-5.5 नेटवर्क सुरक्षा क्षमताओं से काफी अधिक नहीं
- बस कम नहीं।कम सुरक्षा अवरोध सीमा
- GPT-5.5स्वचालित हमले करने की सभी क्षमता उपलब्ध है
- पेंडोरा का बॉक्स।ओपनएआई ने सिर्फ सीमा खोली और जीपीटी-5 / साइबर जारी की
का प्रकारएक जैव-crisis स्थिति में, उनमें से सामने के टायरों को उनकी शक्ति से मुक्त कर दिया गया।मुझे नहीं पता।
साइबर जिम परीक्षण परिणाम
81.9% शुद्धता दर
GPT-5.5-साइबरसाइबर जिमनेट सुरक्षा बेंचमार्किंग परीक्षण:
- 81.9% रेटिंगइस तरह के अंतराल की जाँच, मैलवेयर विश्लेषण, आदि के रूप में मिशन में उत्कृष्ट प्रदर्शन
- फील्ड परीक्षण: आधार प्रणाली पर स्वचालन लाल टीम परीक्षण किया गया है
- स्वचालन रेड।स्वतंत्र रूप से प्रवेश परीक्षण और लाल और नीले अभ्यास को पूरा कर सकते हैं
OpenAI, सुरक्षा दिग्गज के साथ काम करता है।
भागीदारों की सूची
OpenAI पहुंच गयासंयुक्त राज्य अमेरिका में सभी शीर्ष नेटवर्क सुरक्षा निर्माताओंसहयोग:
| क्षेत्र | पार्टनर |
|---|---|
| बड़े साइबर सुरक्षा संयंत्र | सिस्को, CrowdStrike, Palo Alto Networks, Zscaler, Cloudflare |
| गैप अध्ययन | Qualys, रैपिड 7, Tenable, बिट का ट्रेल |
| सुरक्षा निगरानी | SentinelOne, Okta, Netskope |
| सॉफ्टवेयर सुरक्षा | Snyk, Gen Digital, Semgrep |
सहयोग के उद्देश्य
ओपनएआई सहयोग उद्देश्य:
- सुरक्षा डेटा: कारखाने में उपलब्ध सुरक्षा डेटा का अधिग्रहण
- सुरक्षा डेटा फ्लायर: एक सुरक्षा डेटा फ्लायर के लिए स्पष्टीकरण के साथ OpenAI
- आधार पर जाएं।: महत्वपूर्ण बुनियादी ढांचे को सुरक्षित रखने में मदद करने के लिए
- नीचे सुरक्षा कंपनी: सुरक्षा निर्माताओं को अपनी क्षमताओं को अपग्रेड करने में मदद करें
सिस्को प्रबंधन वक्तव्य
Anthony Grieco, सिस्को के वरिष्ठ उपाध्यक्ष ने कहा:
हम फ्रंटियर मॉडल को रक्षकों के लिए एक शक्तिशाली बल गुणक के रूप में देखते हैं। GPT-5.5 जैसे मॉडल मूल रूप से उस गति को बदल रहे हैं जिस पर हम काम करते हैं।
सुरक्षा चिंताओं
संपत्ति स्वामित्व प्रमाणन
एक महत्वपूर्ण मुद्दा:क्या OpenAI परिसंपत्तियों के स्वामित्व को सत्यापित करता है?
- AWS सुरक्षा एजेंटकम से कम परिसंपत्तियों को अधिकार की पहचान की जाएगी
- GT-5.5-Cyberयह स्पष्ट नहीं है कि संपत्ति के स्वामित्व को मान्य नहीं करना है या नहीं
- संभावित जोखिम: संभावित दुरुपयोग यदि लक्ष्य परिसंपत्तियों को मान्य नहीं किया जाता है
निगरानी उपायों का दुरुपयोग
OpenAI सुसज्जित हैसुरक्षा सावधानियां:
- मजबूत प्रमाणीकरण: हैकर एक्सेस मॉडल की रोकथाम
- निगरानी के दुरुपयोग: बढ़ी हुई दुर्व्यवहार निगरानी
- संगठन: सख्त पहचान और खाता नियंत्रण
- सीमित खोलनाकेवल अनुमोदित साइबर सुरक्षा पेशेवरों के लिए खुला
♪ अल, रक्षा की उम्र आई है
लोगों के खिलाफ लोगों से AI के खिलाफ
सुरक्षा हमले ने आधिकारिक तौर पर एआई युग में प्रवेश किया।:
- पहलेसुरक्षा और सुरक्षा मानव टकराव हैं
- अबएआई कुछ ही मिनटों में कुछ दिन या सप्ताह कर सकता है।
- भविष्यएआई और एआई के बीच प्रत्यक्ष टकराव हो सकता है
दोनों पक्षों को शक्तिशाली एआई के रूप में प्राप्त कर सकते हैं?
एक प्रमुख मुद्दा:
- हमलावर एआई के साथ हमला करेगा।ब्लैक हैकर्स एआई का दुरुपयोग कर सकते हैं
- रक्षा एआई का बचाव करने के लिए उपयोग कर रही है।GPT-5.5-Cyber का उपयोग करके सुरक्षा निर्माता
- एआई असमान क्षमताओंक्या दोनों पक्षों को समान शक्तिशाली AI प्राप्त हो सकता है?
पेंडोरा का बॉक्स खुला है।
मुझे नहीं पता।एआई, स्वचालित हमले की आयु आधिकारिक तौर पर यहां है।:
- GPT-5.5स्वचालित हमले करने की सभी क्षमता उपलब्ध है
- OpenAI ने सिर्फ सीमा खोली।GPT-5 / साइबर जारी
- सुरक्षाअन्य आयोजक
सारांश
GT-5.5-Cyber सक्षमस्वतंत्र रूप से साइबर हमले को पूरा करते हैं।:
- डोमेन नाम से शेल तक: स्वचालित लक्ष्य संग्रह, फिंगरप्रिंट पहचान, लूपहोल उपयोग, शेल तक पहुंच
- मानव हस्तक्षेप के बिना: एआई स्वतंत्र रूप से हमले को पूरा करता है
- CyberGym 81.9%: साइबर सुरक्षा बेंचमार्किंग में उत्कृष्ट प्रदर्शन
- तीन स्तरों: GPT-5.5 (डिफ़ॉल्ट), GPT-5.5 + TAC, GPT-5.5-Cyber
- पार्टनर: सिस्को, क्राउडस्ट्रिक, पालो अल्टो, आदि।
- सुरक्षा चिंताओं: परिसंपत्तियों का स्वामित्व सत्यापित है? दुर्व्यवहार जोखिम?
- एआई लड़ाई: आधिकारिक आगमन
पेंडोरा का बॉक्स खोला गया है और स्वचालित हमले की उम्र आधिकारिक तौर पर आ गई है।
OpenAI आधिकारिक:https://openai.com/index/gpt-5-with-trusted-access-for-cyber
सुरक्षित आंतरिक सर्कल।:https://www.secrs.com/articles/90115