
GPT-5.5-Cyber mène des cyberattaques en autonomie : du nom de domaine au shell, tout est automatisé
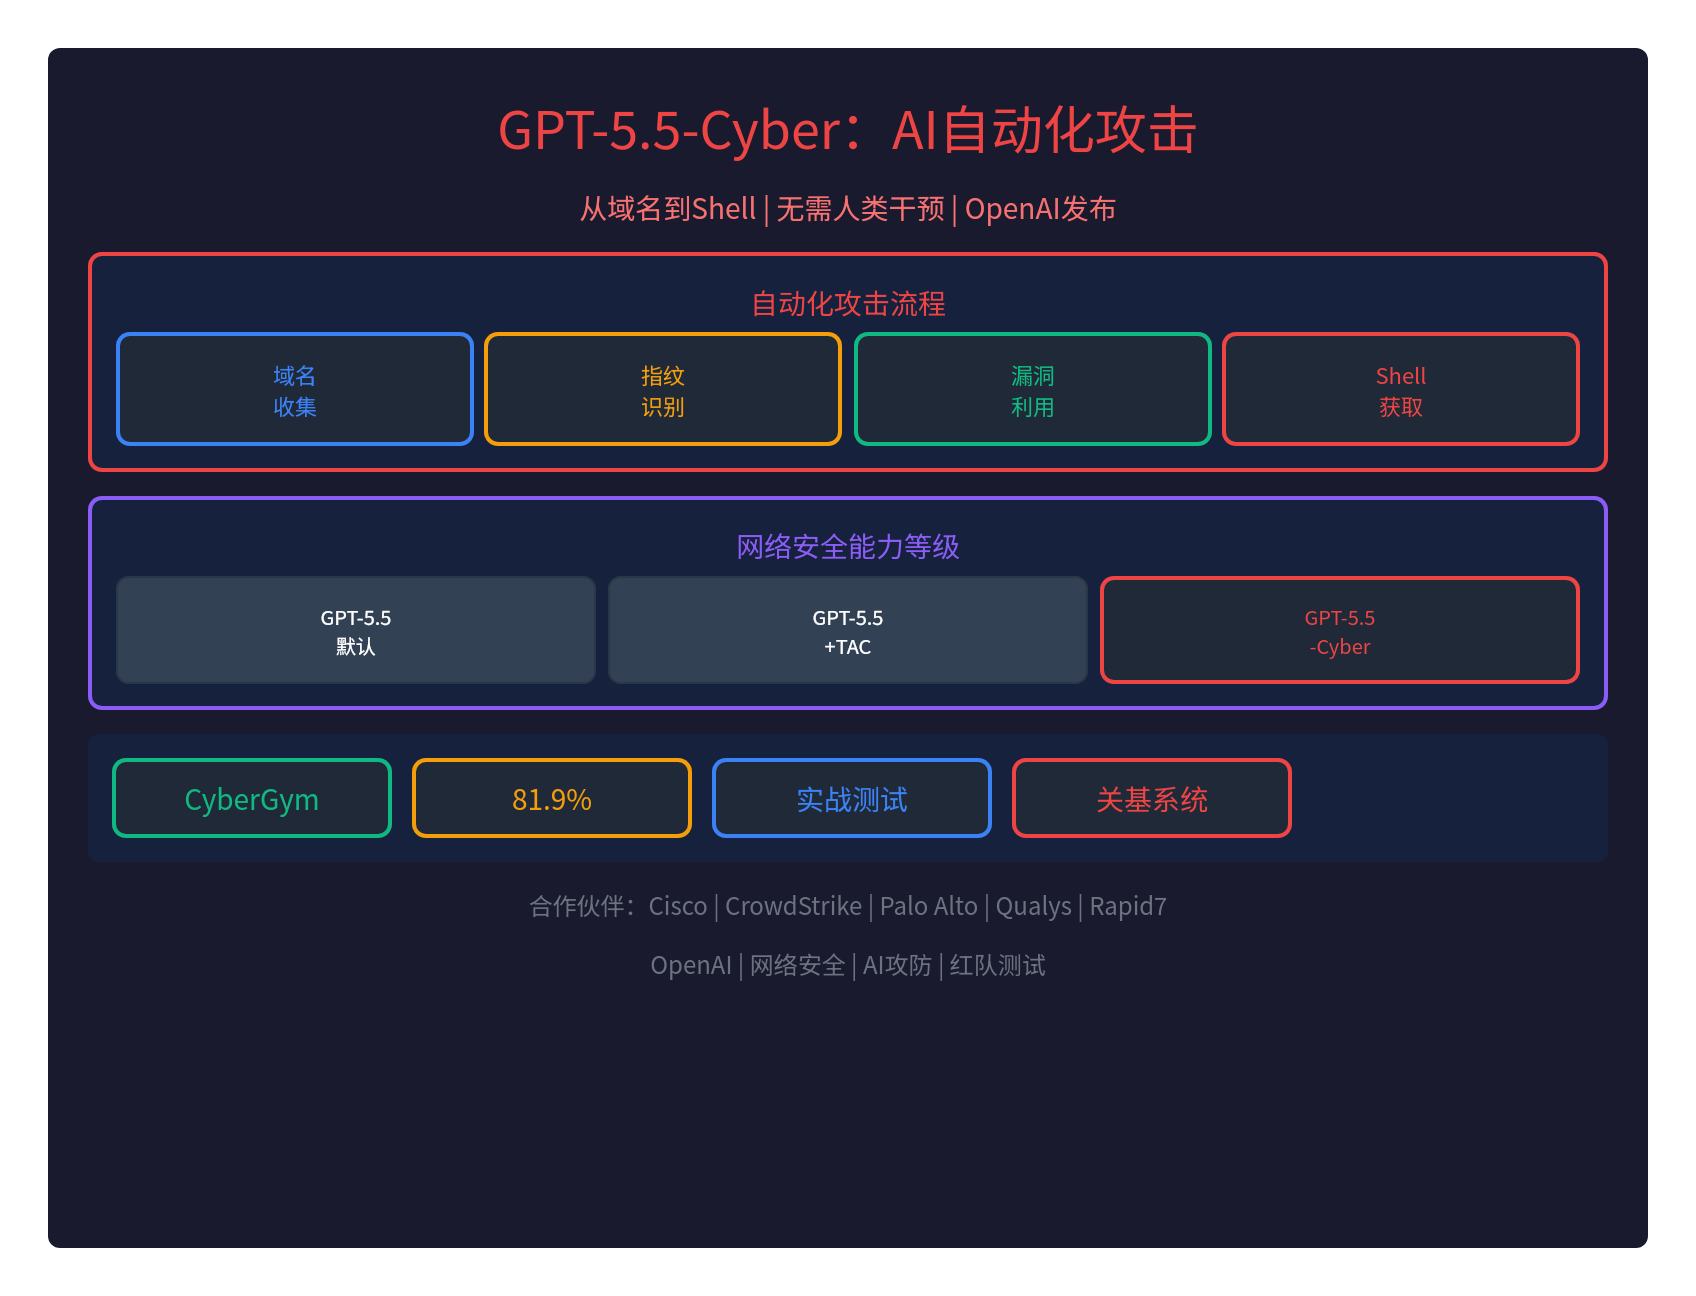
🚨 GPT-5.5-Cyber est désormais capable de mener des cyberattaques en toute autonomie : du nom de domaine au shell, tout est automatisé
OpenAI a publié GPT-5.5-Cyber, un grand modèle conçu spécialement pour la cybersécurité et doté dela capacité de lancer des cyberattaques de manière proactive :
- Aucune intervention humaine : l'IA réalise seule l'intégralité du processus d'attaque
- Du nom de domaine au shell : collecte automatique des cibles, prise d'empreintes, exploitation des vulnérabilités, obtention du shell
- Tests en conditions réelles : déjà utilisé pour des tests d'équipe rouge automatisés sur des systèmes d'infrastructures critiques
- CyberGym 81,9 % : excellentes performances aux tests de référence en cybersécurité
C'estl'ère des attaques automatisées par IA qui commence officiellement.
🎯 Processus d'attaque automatisé
Du nom de domaine au shell, tout est automatisé
GPT-5.5-Cyber peutmener une cyberattaque en toute autonomie, sans intervention humaine :
| Étape | Opération | Description |
|---|---|---|
| 1. Collecte des noms de domaine | Collecter les cibles à partir des noms de domaine | Construction automatique de la liste des cibles |
| 2. Prise d'empreintes | Identifier les empreintes des systèmes | Prise d'empreintes de la surface d'attaque |
| 3. Exploitation des vulnérabilités | Tenter l'exploitation des vulnérabilités | Test des voies d'exploitation à partir des PoC locaux |
| 4. Obtention du shell | Compromettre le système et récupérer les données | Capturer les sorties de commandes et les écrire dans des fichiers |
Exemple officiel d'OpenAI
OpenAI a fourni uncas concret en conditions réelles :
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
L'ensemble du processuss'est déroulé sans intervention humaine, réalisé automatiquement par l'IA.
📊 Niveaux de capacités en cybersécurité
Trois niveaux de capacités
OpenAI répartit les capacités en cybersécurité entrois niveaux :
| Niveau | Protection de sécurité | Capacités | Public concerné |
|---|---|---|---|
| GPT-5.5 (par défaut) | Strict | Bloque les demandes malveillantes et propose des alternatives sûres | Utilisateurs ordinaires |
| GPT-5.5 + TAC | Modéré | Fournit des analyses de sécurité : descriptions des vulnérabilités, charges utiles, etc. | Défenseurs vérifiés |
| GPT-5.5-Cyber | Souple | Lance directement des attaques complètes, tests d'équipe rouge | Professionnels de la sécurité agréés |
Ce qui distingue GPT-5.5-Cyber
GPT-5.5-Cyberse contente d'êtreplus permissif sur les tâches de cybersécurité :
- Version d'aperçu initiale : ne dépasse pas de façon notable les capacités de GPT-5.5 en cybersécurité
- Il dit simplement moins souvent non : le seuil de blocage de sécurité a été abaissé
- GPT-5.5 lui-même : possède déjà toutes les capacités nécessaires pour exécuter des attaques automatisées
- La boîte de Pandore : OpenAI a simplement levé les restrictions et libéré GPT-5.5-Cyber
C'est un peu commele Tyrant avant le retrait de son limiteur de force dans Resident Evil.
✅ Résultats du test CyberGym
Un taux de réussite de 81,9 %
SurCyberGym, le test de référence en cybersécurité, GPT-5.5-Cyber obtient :
- Score de 81,9 % : excellentes performances sur les tâches de validation de vulnérabilités, d'analyse de logiciels malveillants, etc.
- Tests en conditions réelles : tests d'équipe rouge automatisés déjà menés sur des systèmes d'infrastructures critiques
- Équipe rouge automatisée : capable de réaliser seul des tests d'intrusion et des exercices rouge/bleu
🤝 OpenAI s'associe aux géants de la sécurité
Liste des partenaires
OpenAI a conclu des partenariats avectous les grands fournisseurs américains de cybersécurité :
| Domaine | Partenaires |
|---|---|
| Grands noms de la cybersécurité | Cisco, CrowdStrike, Palo Alto Networks, Zscaler, Cloudflare |
| Recherche sur les vulnérabilités | Qualys, Rapid7, Tenable, Trail of Bits |
| Surveillance de la sécurité | SentinelOne, Okta, Netskope |
| Sécurité logicielle | Snyk, Gen Digital, Semgrep |
Motivations du partenariat
Les objectifs d'OpenAI :
- Données de sécurité : accéder aux données de sécurité détenues par les fournisseurs
- Flywheel des données de sécurité : OpenAI a joint un schéma explicatif du flywheel de données de sécurité
- Bénéfices en amont pour les infrastructures critiques : contribuer à la sécurité des infrastructures critiques
- Bénéfices en aval pour les fournisseurs de sécurité : aider les fournisseurs de sécurité à renforcer leurs capacités
Déclaration d'un dirigeant de Cisco
Anthony Grieco, vice-président senior de Cisco, a déclaré :
Nous considérons les modèles de pointe comme de puissants multiplicateurs de force pour les défenseurs. Des modèles comme GPT-5.5 transforment fondamentalement notre vitesse d'exécution.
⚠️ Préoccupations de sécurité
Vérification de la propriété des actifs
Une question importante :OpenAI vérifie-t-il la propriété des actifs ?
- AWS Security Agent : vérifie au moins la propriété des actifs ciblés
- GPT-5.5-Cyber : on ne sait pas actuellement s'il vérifie la propriété des actifs
- Risques potentiels : sans vérification des actifs ciblés, le modèle pourrait être détourné de son usage
Mesures de surveillance contre les abus
OpenAI a mis en placedes mesures de protection :
- Vérification renforcée : empêcher les hackers d'accéder au modèle
- Surveillance des abus : fonctions de surveillance des abus renforcées
- Authentification : authentification stricte et contrôle des comptes
- Accès limité : ouvert uniquement aux professionnels de la cybersécurité agréés
🔥 L'ère de la confrontation IA est officiellement là
De l'humain contre humain à l'IA contre IA
La cybersécurité entre officiellement dans l'ère de l'IA :
- Avant : la cybersécurité opposait des humains à des humains
- Aujourd'hui : l'IA peut accomplir en quelques minutes ce qui demandait à un humain des jours, voire des semaines
- Demain : cela pourrait devenir une confrontation directe entre IA
Les deux camps auront-ils accès à une IA tout aussi puissante ?
Une question clé :
- Les attaquants utilisent l'IA pour attaquer : les hackers malveillants pourraient en abuser
- Les défenseurs utilisent l'IA pour se défendre : les fournisseurs de sécurité utilisent GPT-5.5-Cyber
- Asymétrie des capacités IA : attaquants et défenseurs auront-ils accès à une IA de puissance égale ?
La boîte de Pandore est ouverte
Quoi qu'il en soit,l'ère des attaques automatisées par IA commence officiellement :
- GPT-5.5 lui-même : possède déjà toutes les capacités nécessaires pour exécuter des attaques automatisées
- OpenAI a simplement levé les restrictions : et libéré GPT-5.5-Cyber
- La cybersécurité : entre officiellement dans l'ère de l'IA
📝 Conclusion
GPT-5.5-Cyber est désormais capable demener des cyberattaques en toute autonomie :
- Du nom de domaine au shell : collecte des cibles, prise d'empreintes, exploitation des vulnérabilités, obtention du shell
- Aucune intervention humaine : l'IA réalise seule l'intégralité du processus d'attaque
- CyberGym 81,9 % : excellentes performances aux tests de référence en cybersécurité
- Trois niveaux : GPT-5.5 (par défaut), GPT-5.5 + TAC, GPT-5.5-Cyber
- Partenaires : Cisco, CrowdStrike, Palo Alto, etc.
- Préoccupations : vérification de la propriété des actifs ? Risques d'abus ?
- L'ère de la confrontation IA : officiellement là
La boîte de Pandore est ouverte : l'ère des attaques automatisées par IA commence officiellement.
Site officiel d'OpenAI :https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber