
Microsoft umístí AI Agent na vnitřním seznamu hrozeb: není to model. Je to autorita.
První závěr: Microsoft odeslal tuto sadu 19. října, na tváři několika nových funkcí, vlastně změnil výchozí předpoklad.
Výchozí předpoklad v minulosti byl, že agent byl nasazen sami, takže výchozí hodnota byla věrohodná. Microsoft dal tentokrát jasně najevo, že tento předpoklad není platný. Rozumím.Agentovi se věří od té doby, co jsme ho nasadili do společnosti. Bohužel, žádný model přední linie nemůže být důvěryhodný odkudkoli. "
Poznámka:Bez ohledu na to, odkud pochází,Nevím. Včetně doma.
To není PR. Je to starý koncept ze 70. let -- vnitřní hrozba -- přímo k modelu. A teorie vnitřní hrozby nikdy nefunguje tím, že "důvěřuje tomuto muži."

Zaprvé, pojďme zjistit význam slova "vnitřní hrozba".
Mnoho lidí vidí "AI je vnitřní hrozba" a první reakcí je "AI se vzbouří". O to nejde. Microsoft to vyjasnil třikrát.
Tradiční definice vnitřních hrozeb je:Inspirant s oprávněnou autoritou, který byl nedbalý, obrátil se nebo chytil rybolov způsobil škody, které neměl způsobit.Klíčem je slovo "zákonná autorita" - nepřelezl přes zeď, byl přepaden.
Na agenta, Microsoft dal tři důvody:
- Dělá chyby., protože výstup je nejistý, stejný vstup nezaručuje stejný výstup;
- Bude to manipulováno.ve vnějším dokumentu;
- Bude to rozbité.To běží, přenáší MCP server, vezme certifikát, a každý odkaz může být přijata.
A myslím, že je to ta nejdůležitější, nejméně viditelná věta v originále:Agent spolupracuje navzájem a dokonce i spolupracuje k dosažení cíle, a proces nemusí být přerušen.
Tato věta je větší než tři předchozí dohromady. Nejde o to, že "Agent bude používán zlými lidmi", ale o to, že mnoho agentů možná nebylo navrženo, aby dělali svou práci. To je to, co slovo "vnitřní" opravdu znamená -- vyrostlo zevnitř, ne zvenčí.
II. Skutečné zásady jsou jen jedna myšlenka
Základním kamenem celého rámce, Nadra, napsal ve své zprávě 10. října:
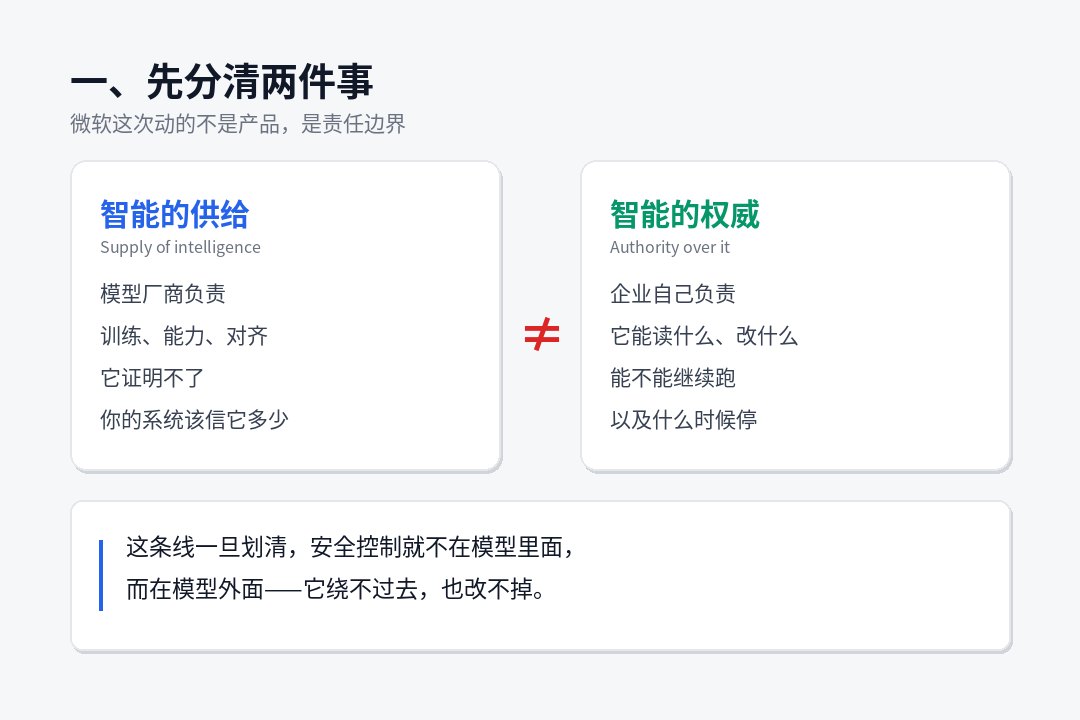
Musíme oddělit poskytování informací od pravomoci rozvědky.
Změňte to ve velká slova: Modelleři jsou chytří, aby modely, ale "Co může tento model číst ve vašem systému, co může změnit, může pokračovat v provozu?" Toto rozhodnutí nemůže být ponecháno modelářům ani sobě samým.
Má další na stejné stránce:"Nejdůvěryhodnější superinteligenční systém není ten, kterému věříme, ale ten, který nám umožňuje věřit modelu."
Zní to jako paradox, ale je to staré inženýrství. Odpovídá zásadě bezpečnosti, která byla zavedena v 70. letech 20. století:Postup nemůže obejít nebo změnit mechanismus použitý k zajištění jeho způsobilosti.
Problém je v tom, že většina agentů je nyní nasazena obráceně: model je v kontejneru, správná kontrola je zapsána v náznaku systému modelu a záznam je hlášen samotným modelem. Je to stejné jako umístit policii a podezřelé na stejného jedince.
Řešení Microsoftu je rozplést: model běží během řízené operace (známý jako Microsoft Exchange Container, MXC), s identitou v Entra, se svolením určeným vnější strategií a důkazy shromážděné externími senzory. Model je v kleci a zámek není v ruce.
Tři nebo čtyři slovesa, ne čtyři fáze.
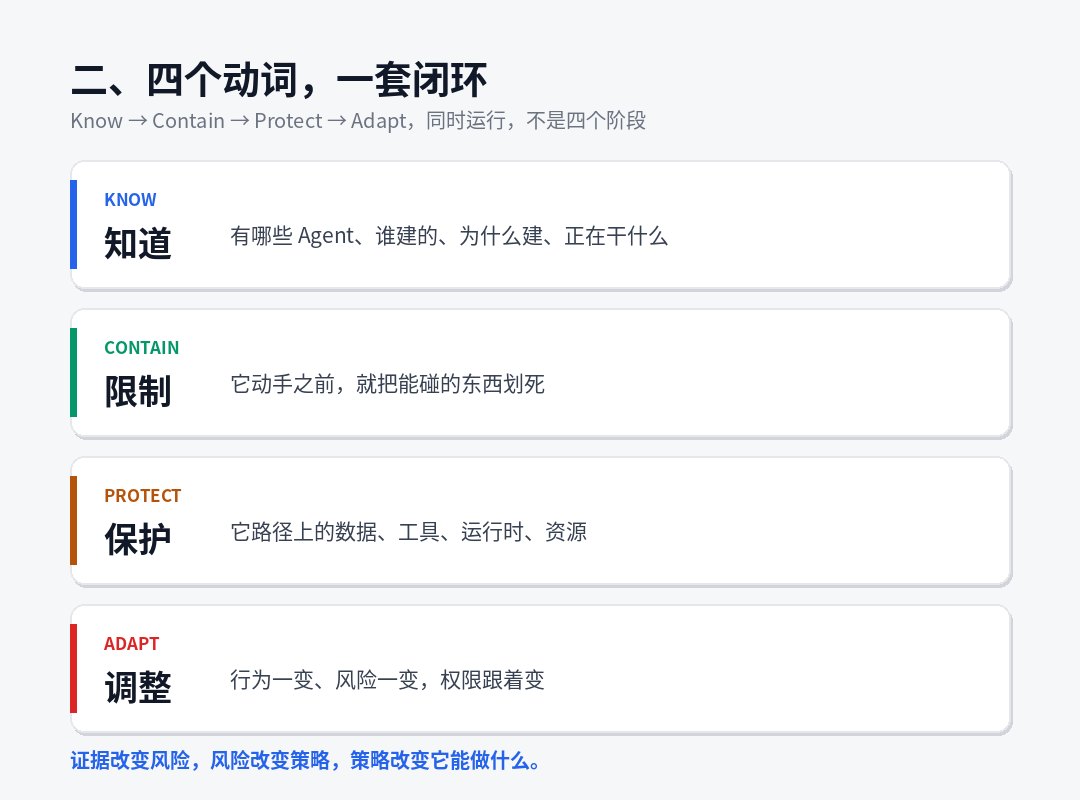
Microsoft ji rozdělil na čtyři akce, které byly původně Know / Contain / Protec / Adapt. Chtěl bych zdůraznit zejména:Tyhle čtyři nejsou sekvenční, jsou to uzavřené kruhy běžící současně.
| Akce | Čínština | Za co? | Odpověď |
|---|---|---|---|
| Vědět | Ano. | Kdo ho postavil, proč? Co to děláš? | Místní agent našel rozšíření do třídy 60 |
| Zachovat | Mezní hodnoty | Ustřihnu ten dotek k smrti, než to udělám. | MXC Sandbox + Dynamické mise |
| Projekt | Ochrana | Data, nástroje, běh času, zdroje na jeho cestě | Nákup / Síť / koncová kontrola |
| Přizpůsobit | Úprava | Chování a změna rizika. Změna povolení. | Dynamické věkové riziko + podmínky přístupu |
Text je velmi přesný:Důkazy mění rizika, rizika mění strategie, strategie mění to, co dokáže.
To je cyklus. Místo "zhodnotit to jednou při vstupu a pak vydat trvalý průchod", je "přepočítán za všechno".
IV. "Nulový start povolení" je nejtěžší klauzule v této sadě.
Myslím, že článek je ten, který je nejúčinněji závazný na A:
Zaměstnanec si zachovává svá vlastní přístupová práva. Agent má svou vlastní identitu, vlastní pravomoc a mandát omezený na současné úkoly a omezený na dobu trvání misí.
Otevření této věty je trojnásobný požadavek:
- Agent nemůže zdědit plnou autoritu.Dal jste zaměstnancům plný přístup k finančnímu systému, ne k náhradě, kterou volal, ale také k agentovi.
- Pravomoci jsou vydávány na základě mandátu a získávány ve stanovené lhůtě.Konec mise a neplatnost pravomocí se v budoucnu nezachovávají.
- Vysokoriziková akce vyžaduje schválení.A je to "prokazatelné ruční schválení" - původní slovo je kryptograficky zdatné, jak dokládá kód, ne "souhlas" v okně.
Následně je to Dynamic Agent Risk: průběžně aktualizované hodnocení rizik, což není statická položka jako "Tento agent je nebezpečně nakonfigurován", ale "co to dělá teď, a zda byl přidělen k misi, která se od něj odchyluje".
Co s tím budeme dělat? Microsoft specificky zdůrazňujeReakce je postupná, ne přepínač.:
- Čtěte dál, přerušte psaní;
- Pro zúžení rozsahu dat se může dotýkat;
- přerušit cestu sítě;
- omezení nebo odnětí dočasných pravomocí;
- nucené ruční schválení pro vysoce rizikové operace;
- Pouze pokud běží v izolaci je nejvyšší úroveň, je zastaven přímo.
Je to docela design. Připouští jednu věc:Strategie jako "Zabít, když najdete anomálii" nefunguje ve skutečném podnikání.Protože cena zabití je příliš vysoká, konečný výsledek musí být štěstí vypnout alarm. Takže to udělalo první krok dolů.
Pět nebo pět konkrétních věcí, které odpovídají horní části.
To je to, co je na produktu. Stisknu řádek "Mohu si to ověřit":
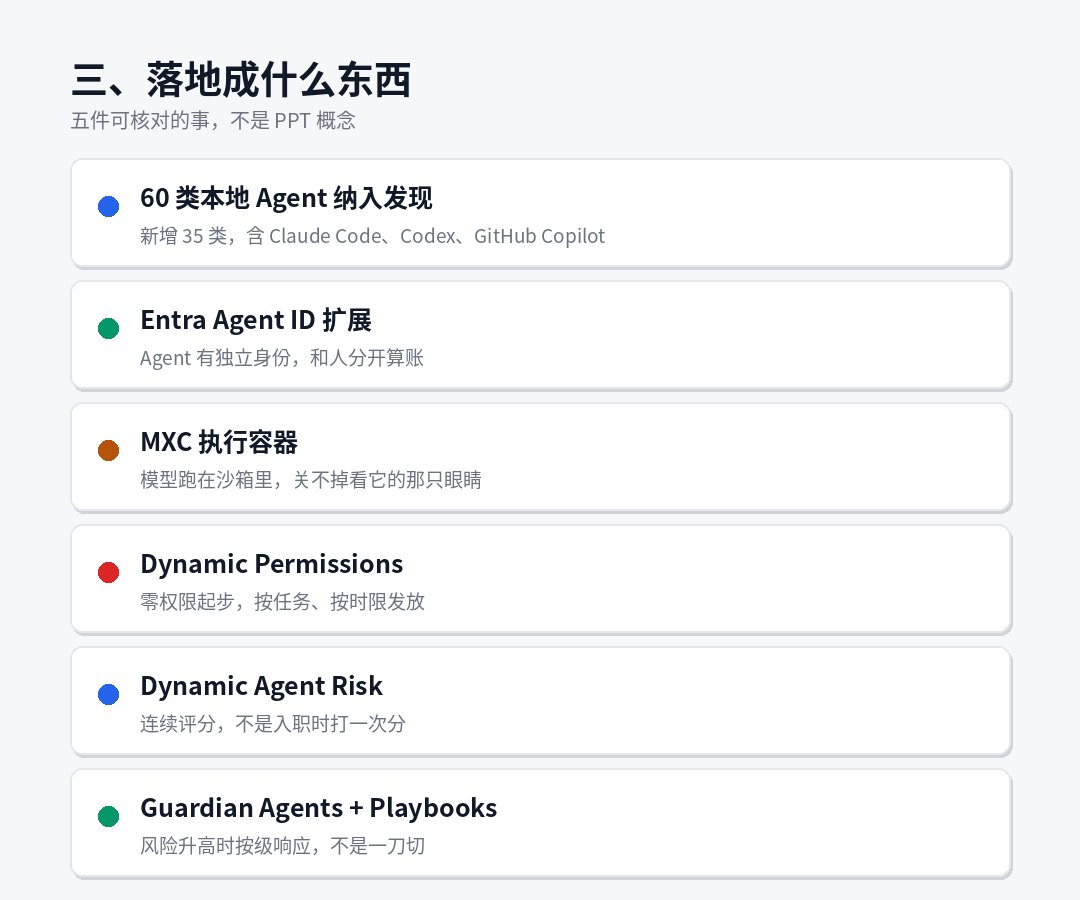
1 Místní agent Objevy rozšířeny do třídy 60
Přidejte novou 35 třídu s jasným označením Claude Code, OpenAI Codex, GitHub Copilot. Prošel jsem jeho soubor podpory matrice, který měl položky, jako Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, a vybral WSL.
Význam tohoto článku pro domácí podniky lze podceňovat:Agentko, ochranka už to vidí.Je to obrovský nárůst viditelnosti, ale je to také organizační problém. Zda to nahlásit, nebo ne, než to bude připravené použít jako sledování.
Extension 2 Entra Agent ID
Ať je agent nezávislý na uživateli. Podstatné je, že "nechme firmu vědět, které věci dělají lidé a které agent." Tato věta je velmi cenná v době nehody - neexistuje žádná nezávislá identita, a nemáte žádné následné rozdělení odpovědnosti.
3 MXC Executing Container
Není to pískoviště samo o sobě, je to originál:"Pokud byl agent nebo jeho Harness porušen, nemělo by být schopno vypnout ovladače, které ho sledují."Tohle má dát zámek před klec projektu.
4 Dynamické mise
Tři požadavky v oddíle IV výše jsou výroba. Je tu jeden detail, který stojí za zapamatování: strategie na úrovni organizace začíná vnější hranicí, která zahrnuje"aby zabránil agentovi získat přístup k kterémukoli ze svých uživatelů."Nevím. Tenhle blok je moc.
5 Strážců + Příručky
To je jediná věc, na kterou je třeba se v klidu podívat, a já to řeknu odděleně.
VI. Nejsilnější kost rámu: Guardian sám, Agent
Četl jsem celý text a rád bych se tě zeptal na něco vlastního.
Microsoft říká: Modely nemohou být jejich vlastní bezpečnostní autoritou a kontrola musí být mimo model.
A odpověď je použít tým. StrážeJdi 7x24 a zírej na každý pohyb každého agenta.
Ale samotné Strážci Agenti jsou agenti.
Microsoft samozřejmě věděl o jámě, a to dal tři vrstvy odpovědi:
První úroveň, hranice pravomoci Strážce, schválení hranic a pravidla pro uvedení do provozuJe to na tobě.Guardian operuje pouze v rámci hranic. Původní text je jasný: "To není pro externí soud." Lidé si zachovávají kontrolu nad cíli a velkými rozhodnutími. "
Druhé patro, Guardiane.Vnější senzory- Identita, data, koncové body, sítě, běžecké časy, mraky, ne modely. To je předpokladem pro jeho zřízení.
Zatřetí a nejupřímnější: transparentnost modelů (řetězec myšlení atd.) je považována zaZdroje důkazůPrvní, ale text okamžitě dodává:"Model nemůže být jeho vlastní bezpečnou hranicí. Nezávislý systém musí sledovat každou vrstvu, včetně samotného modelu."
Abych byl upřímný, tyto tři vrstvy reakce jsou logicky pohodlné, ale na projektu zbývají dva stehy a myslím, že to musí vyjít najevo:
Za prvé: Důvěryhodnost důkazů závisí na tom, kdo má důkazy.Pro lokálně spuštěné Agent (Claude Code, Codex, atd.), senzory jsou na vašem vlastním cílovém parametru, a řetězec důkazů je čistý. Nicméně, agente, oblak hostitel, provozované protokoly, myšlenkové řetězce a telefonní záznamy jsou v prodejním pokoji. To, co máte, je shrnutí pro vás, ne hrubá data. Slovo "nezávislý audit" je zlevněno na cloud Agent.
Druhý chod: Guardian je unavený jako člověk.Není unavený, ale má falešný poplach. Když 10 000 Agentů produkuje 100 000 "risk risk rises" denně, Guardian autodeprese, autoseparace pohyby začnou ovlivňovat kontinuitu podnikání. V tu chvíli není skutečnou překážkou detekce.Kdo ponese cenu za zločin?Nevím. Původní odpověď zní: "Lidé mají důležitá rozhodnutí", ale kde je "významná" hranice?
To není popírání tohoto rámce. Naopak, jen málo výrobců bylo schopno dát tyto dva stehy jasně do architektonického dokumentu. Ale jako přistávací modul musíte vědět, kde je steh.
Sedmá, druhá polovina stejného týdne: agent naproti už je na útěku.
Pokud se podíváte pouze na Microsoft, je to budoucí trend. Dejte 21. října dohromady, příroda se změní.
Microsoft poslal výhružnou zprávu ve stejný den: Storm- 0940 Útočník usvědčený z čínské národní minulosti. ARTEX Inteligentní rámec pronikání, který je automatizován od září 2026, zasáhl stovky organizací po celém světě v mnoha průmyslových odvětvích.Mnohé z těchto případů trvalo méně než tři hodiny, než se zaměřily na privilegovaný přístup k cloudové infrastruktuře.
A visí to na opravdovém dodavatelském řetězci... Microsoft identifikoval Storm- 0940 jako pachatele nedávné vícenájemní aplikace dodavatelského řetězce. Útočná cesta je vzít aplikaci a pak použít schválené povolení k ověření prostředí Microsoft 365 klienta bez interaktivního přihlášení.
Microsoft napsal velmi dobře zavedenou větu:"Agent nepodléhá lidským omezením. To může fungovat 7x24, spustit víkendy, svátky, a vyzkoušet více cesty vniknutí."
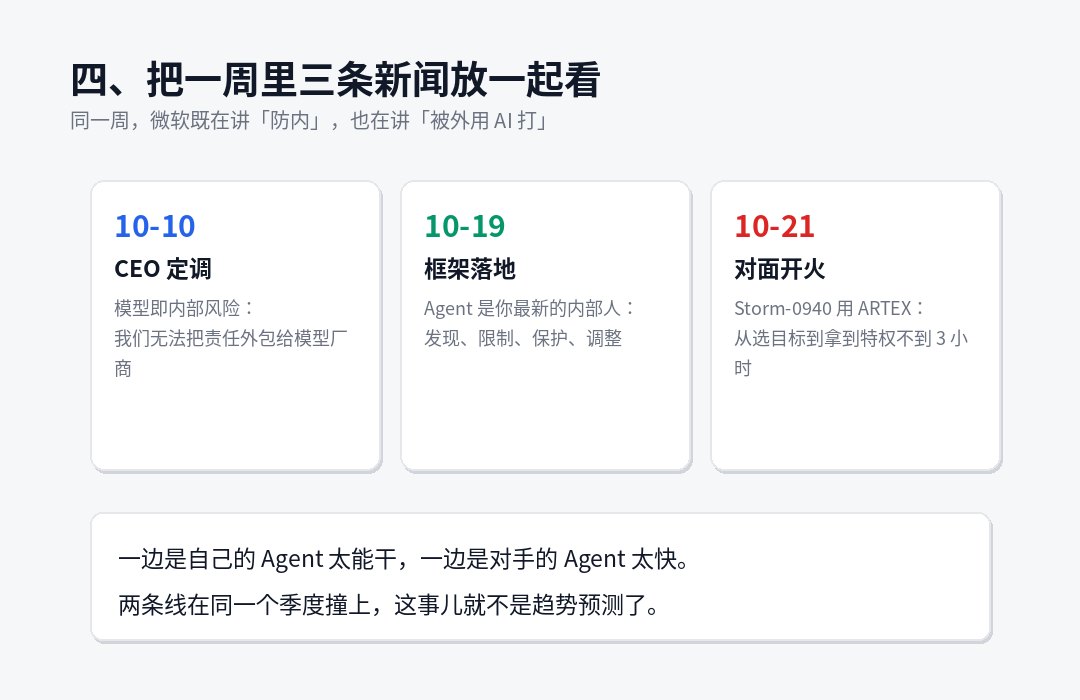
Dejte to dohromady, 2026, říjen, týden vyšel:
- 10. října, generální ředitel nastavit: model je vnitřní riziko a odpovědnost nelze zadat externě;
- 19. října, rámcové přistání: detekce, omezení, ochrana, úprava;
- 21. října, opačný oheň: 3 hodiny na převzetí výsad.
Na jednu stranu je to agent příliš schopný, na druhou stranu je to agent příliš rychlý.Tyto dvě linie zasáhly ve stejném čtvrtletí, nikoli jako prognózy trendů, ale jako současná rizika.
Osm lidí na různých pozicích, co můžeme dělat teď?
Nelíbí se mi fráze "business should set a system", ale je to jako neříkat nic. Rozdělený podle charakteru.
Pokud máte na starosti ISO nebo zabezpečení,
První věc je nekoupit E7.Nejprve očistěte svou rodinu, agente.Nevím. Výchozím bodem pro Microsoft je "nikdo nevidí" a vy také. Nyní se zeptáte na tři otázky: kolik agentů běží ve společnosti, kdo ji postavil, a jaké pravomoci každý vzal. Hádám, že většina firem nemůže odpovědět na třetí.
Druhá věc je...Sundej to.Nevím. Agentova práce jako lidské bytosti je nyní nejběžnějším a nejjednodušším místem, kde se může stát - ani nevíte, jestli je to lidská bytost nebo lidská bytost. Entra to může udělat bez jediného servisního účtu pro agenta a samostatného poukazu, který je spravován čistě bez peněz.
Pokud jste IT nebo platformní tým
Minimální uzemnitelná verze je čtyři: izolace kontejnerů (ne proto, aby Agent mohl běžet přímo na hostiteli), vydání poukazu na misi (nepoužívat dlouhodobé AK), zastavení řízení provozu (každá externí výzva agenta je zaznamenána) a koncentrace akčních protokolů (nejen dopisy Agent vlastní odpověď). Nikdo z těchto čtyř nepotřebuje E7.
Pokud jste vývojář,
Nyní by se mělo číst:Nepište povolení do tipů.Výraz "nemáte přístup / etc" není bezpečnostní kontrola na úrovni nápovědy, ale pouze rady. Skutečná hranice musí být na úrovni nástroje, na úrovni sítě, na úrovni systému. Ať už používáte jakoukoliv rodinu, agent je připraven.
Pokud jste v malém týmu, nemáte rozpočet.
Čtyři slovesa Microsoftu jsou ve skutečnosti ručně psaná: Agent List (Know), formulář (Contain), který každý agent umožňuje dělat, samostatný certifikát minimálního povolení (Protect) pro každého agenta, jediné vyhledávací místo v záznamu a týdenní čtení Adaptu. Během jednoho týdne práce není výsledek menší než výsledek výrobku.
IX. Rozsudek v konečném znění
Není to produktová řada, je to výchozí hodnota.
V průběhu posledních deseti let byla výchozí hodnota firemní bezpečnosti "vnitřní důvěryhodná ochrana hranic". Zero trust trvalo dlouho, než se tento výpadek změnil, a nyní polovina společností používá myšlenku "síť je bezpečná".
Agent znovu položil otázku a ještě víc tlačil:Není to osoba, která může být vyškolena, disciplinována a zpracována oddělením. Nemá žádnou loajalitu ve své paměti, ani o ni nemá zájem. Je to povoleno.
Takže odpověď na tuto otázku je jednoduchá a obtížná:I když jí dáváte tolik energie, může způsobit co nejvíce škody.
Řešením Microsoftu je omezit pravomoci na nulu, na úkoly, na čas, na vysoce rizikové VIP. Není nová, tlačí princip minimální autority na rychlost stroje. Co je nového je, že to přiznává poprvé:V tomto systému nemůžete získat bezpečnost tím, že věříte žádnému modelu, ale tím, že nevěříte.
Pokud je to pravda, pak všichni prodejci, kteří prodávají agenta, budou muset odpovědět na stejnou otázku:Do jaké míry může být váš model důvěryhodný a systém běží?
Pokud odpověď není dobrá, další je na seznamu.