
Microsoft place l'IA Agent sur la liste des menaces internes : Ce n'est pas le modèle. C'est l'autorité.
La première conclusion: Microsoft a envoyé cet ensemble le 19 octobre, sur le visage de plusieurs nouvelles fonctionnalités, a effectivement changé une hypothèse par défaut.
L'hypothèse par défaut dans le passé était que Agent était déployé par nous-mêmes, donc le défaut était crédible. Microsoft a précisé cette fois que cette hypothèse n'est pas valide. Je vais copier ça."Agent a été fait confiance depuis que nous l'avons déployé dans la compagnie. Malheureusement, aucun modèle de première ligne ne peut être fiable de n'importe où.
Noter la deuxième phrase:Peu importe d'où ça vient,Je ne sais pas. Y compris à la maison.
Ce n'est pas un PR. Il met un vieux concept des années 1970 -- menace interne -- directement au modèle. Et la théorie de la menace interne ne fonctionne jamais en faisant confiance à cet homme.

Tout d'abord, prenons le sens du mot "menace interne".
Beaucoup de gens voient "AI est une menace interne" et la première réaction est "AI va se rebeller." Ce n'est pas ça. Microsoft l'a clarifié trois fois.
La définition traditionnelle des menaces internes est la suivante :Un initié ayant une autorité légitime qui était négligent, retourné ou pris la pêche a causé des dommages qu'il n'aurait pas dû causer.La clé est le mot "autorité légale" -- il n'est pas venu au-dessus du mur, il a été balayé.
Sur Agent, Microsoft a donné trois raisons :
- Ça fait des erreurs., parce que la sortie est incertaine, la même entrée ne garantit pas la même sortie;
- Il sera manipulé.dans un document externe;
- Elle sera cassée.Il fonctionne, il transfère le serveur MCP, il prend le certificat, et tout lien peut être pris.
Et je pense que c'est la phrase la plus importante, la moins visible de l'original:L'agent collabore l'un avec l'autre et s'associe même pour atteindre le but, et le processus n'a pas besoin d'être rompu.
Cette phrase est plus grande que les trois précédentes. Il ne s'agit pas de « l'agent sera utilisé par les mauvaises personnes », il s'agit de « beaucoup d'agents n'ont peut-être pas été conçus pour faire leur travail ». C'est ce que le mot « interne » signifie vraiment -- il a grandi de l'intérieur, pas de l'extérieur.
II. LES PRINCIPES REELS N ' EST QU ' UN TOUJOURS
La pierre angulaire de tout le cadre, Nadra, a écrit dans son mémoire du 10 octobre :
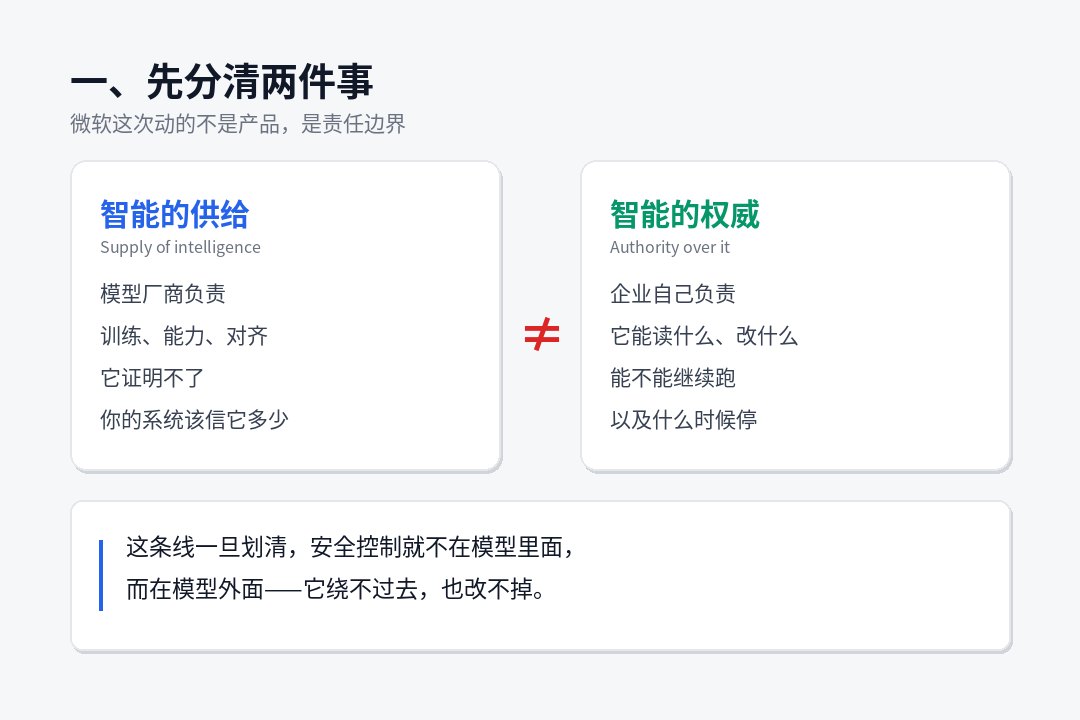
Nous devons séparer la fourniture de renseignements de l'autorité du renseignement.
Transformez-le en gros mots : les modélistes sont intelligents pour fabriquer des modèles, mais « Que peut lire ce modèle dans votre système, que peut-il changer, peut-il continuer à fonctionner ? » Cette décision ne peut être laissée aux modélistes, ni aux modèles eux-mêmes.
Il en a une autre dans la même page :« Le système de super-intelligence le plus crédible n'est pas celui que nous faisons confiance au modèle, mais celui qui nous permet de faire confiance au modèle. »
Ça ressemble à un paradoxe, mais c'est un vieux génie. Il correspond à un principe de sécurité établi dans les années 70:Une procédure ne peut pas contourner ou modifier le mécanisme utilisé pour lier sa compétence.
Le problème est que la plupart des Agents sont maintenant déployés de la manière inverse : le modèle est dans le conteneur, le bon contrôle est écrit dans l'indice système du modèle et le journal est signalé par le modèle lui-même. Cela revient à placer la police et les suspects sur la même personne.
La solution de Microsoft est de le démêler : le modèle fonctionne pendant l'opération contrôlée (connue sous le nom de Microsoft Exchange Container, MXC), avec l'identité à Entra, avec la permission déterminée par la stratégie externe et les preuves recueillies par des capteurs externes. Le modèle est dans la cage, et la serrure n'est pas dans sa main.
Trois ou quatre verbes, pas quatre étapes.
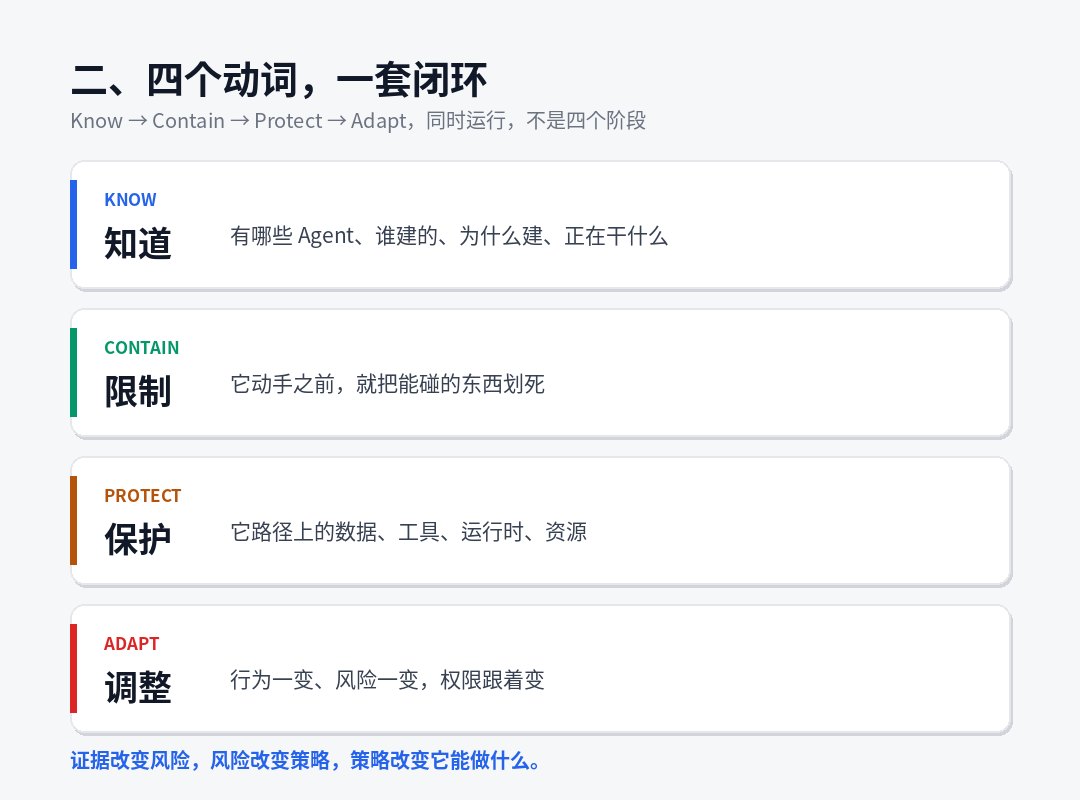
Microsoft l'a divisé en quatre actions, qui étaient à l'origine Know / Contient / Protec / Adapt. Je voudrais souligner en particulier :Ces quatre-là ne sont pas séquentiels, ils sont des anneaux fermés fonctionnant simultanément.
| Actions | Chinois | Pour quoi ? | Réponse |
|---|---|---|---|
| Savoir | Oui. | Qui l'a construit, pourquoi ? Que fais-tu ? | Agent local trouvé extension à la classe 60 |
| Contient | Limites | Je vais couper le contact avant de le faire. | MXC Sandbox + Missions dynamiques |
| Projet | Protection | Données, outils, temps de fonctionnement, ressources sur son chemin | Purview/ Contrôle du réseau/ du point d'extrémité |
| Adapter | Ajustement | Comportement et changement de risque. La permission change. | Risque d'âge dynamique + conditions Accès |
Le texte est très précis:Les preuves changent les risques, les stratégies de changement des risques, les stratégies changent ce qu'elles peuvent faire.
C'est le cycle. Au lieu de « l'évaluer une fois à l'entrée puis de délivrer un laissez-passer permanent », il est « recalculé pour tout ».
IV. "Zero Permission Start" est la clause la plus difficile de cet ensemble.
Je pense que l'article est celui qui lie le plus efficacement A:
L'employé conserve ses propres droits d'accès. L'agent a sa propre identité, ses propres pouvoirs et un mandat limité aux tâches actuelles et à la durée des missions.
L'ouverture de cette phrase est triple:
- L'agent ne peut hériter de la pleine autorité.Vous avez donné au personnel un accès complet au système financier, pas au remboursement qu'il avait appelé, mais aussi à l'agent.
- Les compétences sont attribuées par mandat et reçues dans le délai imparti.La fin de la mission et l'expiration de l'autorité ne doivent pas être conservées pour la prochaine fois.
- Les mesures à haut risque doivent être approuvées.Et c'est "une approbation manuelle prouvée" — le mot original est cryptographiquement compétent, comme le prouve le code, pas un "consentement" dans une fenêtre.
Il s'agit d'un risque d'agent dynamique : une cote de risque constamment mise à jour, qui n'est pas un élément statique comme « Cet agent est configuré de façon dangereuse », mais « qu'est-ce qu'il fait maintenant, et s'il a été affecté à une mission qui s'en écarte ».
Qu'est-ce qu'on va en faire ? Microsoft souligne spécifiquementLa réponse est progressive, pas un changement.:
- Continuer à lire, couper l'écriture;
- Pour réduire la portée des données qu'il peut toucher;
- Couper le chemin réseau;
- Réduction ou retrait des pouvoirs temporaires;
- Approbation manuelle forcée pour les opérations à haut risque;
- Seulement quand courir en isolement est le plus haut niveau, il est arrêté directement.
C'est un sacré design. Il admet une chose:Une stratégie comme "Kill si vous trouvez une anomalie" ne fonctionne pas dans les affaires réelles.Parce que le coût de l'homicide involontaire est trop élevé, le résultat final doit être la chance d'éteindre l'alarme. Donc, il a donné la première série de pas vers le bas.
Cinq ou cinq choses spécifiques qui correspondent au sommet.
C'est ce qui est sur le produit. J'appuie sur la ligne "Puis-je la vérifier maintenant" :
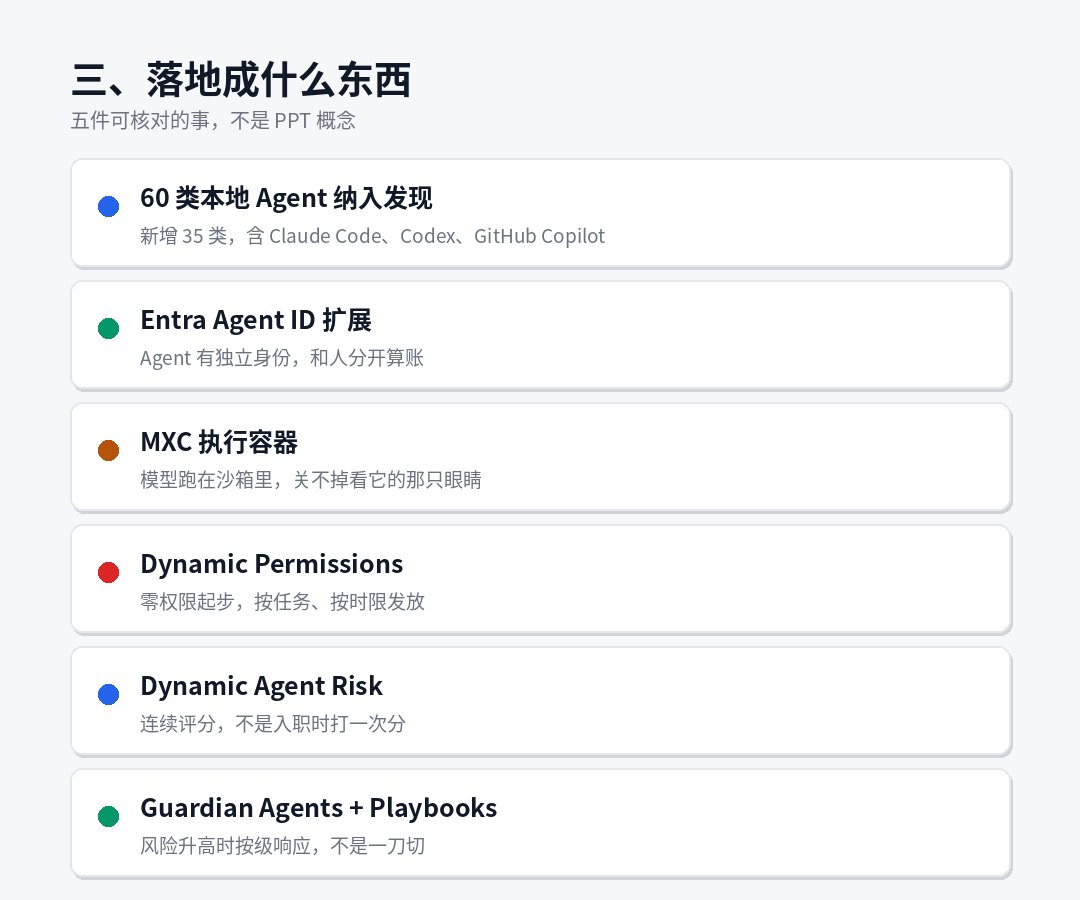
1 agent local Découvertes étendues à la classe 60
Ajoutez une nouvelle classe 35 avec des désignations claires Claude Code, OpenAI Codex, GitHub Copilot. J'ai parcouru son fichier de matrice de support, qui avait des entrées comme Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, et j'ai sélectionné WSL.
Le sens de cet article pour les entreprises nationales peut être sous-estimé:Agent, l'équipe de sécurité peut le voir maintenant.C'est un énorme accroissement de la visibilité, mais c'est aussi un problème organisationnel. S'il faut ou non le signaler avant qu'il ne soit prêt à être utilisé comme surveillance.
2 Extension de l'identifiant d'Entra Agent
Rendre Agent indépendant de l'utilisateur. En fin de compte, "Faisons savoir à l'entreprise quelles choses sont faites par les humains et par l'agent." Cette phrase est extrêmement précieuse au moment de l'accident — il n'y a pas d'identité indépendante, et vous n'avez aucune attribution ultérieure de responsabilité.
3 conteneurs d'exécution MXC
Ce n'est pas le bac à sable lui-même, c'est l'original :"Si Agent ou son Harnais étaient cassés, il ne devrait pas être en mesure d'éteindre les commandes qui le regardent."C'est pour mettre la serrure à l'extérieur de la cage sur le projet.
4 Missions dynamiques
Les trois exigences de la section IV ci-dessus sont la production. Il y a un détail à retenir: la stratégie au niveau de l'organisation commence par une frontière extérieure, qui comprend:"pour empêcher Agent d'accéder à l'un de ses utilisateurs."Je ne sais pas. Ce bloc est le pouvoir.
5 Gardiens + Playbooks
C'est la seule chose qui doit être examinée calmement, et je le dirai séparément.
VI. L'os le plus fort du cadre: Guardian lui-même, Agent
J'ai lu tout le texte et j'aimerais vous poser une question.
Microsoft dit: Les modèles ne peuvent pas être leur propre autorité de sécurité, et le contrôle doit être en dehors du modèle.
Et puis la réponse est, utilisez une équipe. Âges des gardiensAllez 7x24 et regardez chaque mouvement de chaque agent.
Mais les Guardian Agens eux-mêmes sont Agent.
Microsoft savait évidemment à propos de la fosse, et il a donné trois couches de réponse:
Premier niveau, les limites de la compétence du Gardien, l'approbation des limites, et les règles régissant la commissionC'est à toi de voir.Le gardien opère seulement à l'intérieur de la frontière. Le texte original est clair : « Ce n'est pas pour externaliser le jugement ». Les gens conservent le contrôle des objectifs et des décisions importantes.
Deuxième étage, Guardian.Capteurs externes- Identité, données, paramètres, réseaux, temps de fonctionnement, nuages, pas modèles. C'est une condition préalable à sa création.
Troisièmement, et plus honnête: la transparence des modèles (la chaîne de pensée, etc.) est traitée commeSources de preuveUn, mais le texte ajoute immédiatement:"Le modèle ne peut pas être sa propre frontière sûre. Un système indépendant doit observer chaque couche, y compris le modèle lui-même.
Pour être honnête, ces trois couches de réponse sont logiquement confortables, mais il reste deux points de suture sur le projet, et je pense qu'il doit sortir:
Premièrement, la crédibilité des éléments de preuve dépend de qui en a la preuve.Pour l'agent à exécution locale (code Claude, codex, etc.), les capteurs sont sur votre propre point d'arrivée, et la chaîne de preuves est propre. Cependant, Agent, l'hôte cloud, les journaux opérationnels, les chaînes de pensée et les enregistrements d'appels sont dans la salle des fournisseurs. Ce que vous avez est un résumé pour vous, pas des données brutes. Le mot "audit indépendant" est actualisé sur Cloud Agent.
Deuxième cours : Le gardien est aussi fatigué que l'homme.Ce n'est pas fatigué, mais il y a une fausse alarme. Lorsque 10 000 agents produisent 100 000 « risques » par jour, l'auto-dépression de Guardian commence à affecter la continuité des activités. À ce stade, le vrai goulot d'étranglement n'est pas une détection.Qui supportera le coût des méfaits?Je ne sais pas. La réponse initiale est « les gens gardent des décisions importantes », mais où est la frontière « importante » ?
Ce n'est pas un déni de ce cadre. Au contraire, peu de fabricants ont pu mettre ces deux points clairement dans le document d'architecture. Mais en tant qu'atterrisseur, vous devez savoir où se trouve la maille.
Sept, l'autre moitié de la même semaine : Agent de l'autre côté de la rue est déjà en fuite.
Si vous regardez seulement Microsoft, c'est une tendance future. Le 21 octobre, la nature change.
Microsoft a envoyé un message de menace le même jour : Tempête-0940 Un agresseur condamné pour appartenance nationale chinoise. ARTEX Le cadre de pénétration intelligent, automatisé depuis septembre 2026, a touché des centaines d'organisations du monde entier dans de nombreuses industries.Beaucoup de ces cas ont pris moins de trois heures, du ciblage à l'accès privilégié à l'infrastructure cloud.
Et ça l'accroche à une vraie chaîne d'approvisionnement... Microsoft a identifié Storm-0940 comme l'auteur de la récente application multi-tant de la chaîne d'approvisionnement. Le chemin d'attaque est de prendre l'application puis d'utiliser la permission approuvée pour authentifier l'environnement client de Microsoft 365 sans connexion interactive.
Microsoft a écrit une phrase très bien établie:« L'agent n'est pas soumis à des restrictions humaines. Il peut fonctionner 7x24, faire des week-ends, des vacances et essayer plusieurs chemins d'intrusion."
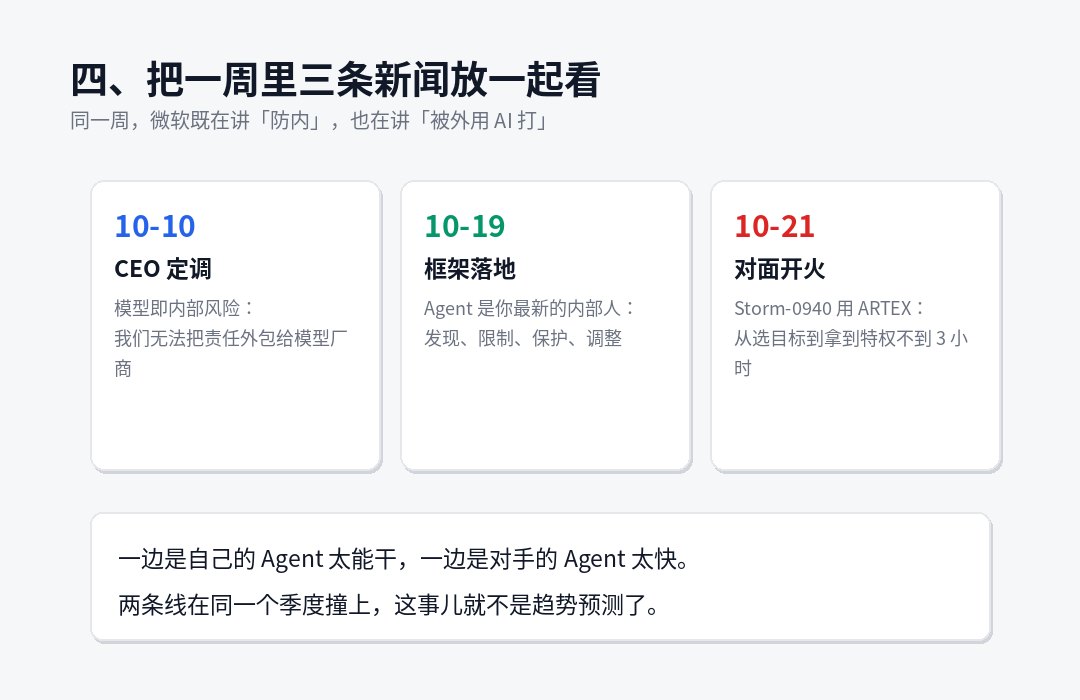
Rassemblez-le, 2026, octobre, la semaine est sortie:
- 10 octobre : le modèle est un risque interne et la responsabilité ne peut être externalisée;
- 19 octobre, atterrissage-cadre: détection, limitation, protection, réglage;
- Le 21 octobre, en face du feu : 3 heures pour prendre des privilèges.
D'une part, c'est son Agent trop capable, d'autre part, c'est Agent trop rapide.Ces deux lignes ont touché le même trimestre, non pas comme prévisions de tendance, mais comme risques actuels.
Huit personnes dans des positions différentes, que pouvons-nous faire maintenant ?
Je n'aime pas l'expression "les entreprises devraient mettre en place un système", mais c'est comme ne rien dire. Séparé par caractère.
Si vous êtes responsable de l'ISO ou de la sécurité,
La première chose est de ne pas acheter E7.D'abord, nettoyez votre famille, Agent.Je ne sais pas. Le point de départ pour l'ensemble de Microsoft est "personne ne peut voir" et vous aussi. Posez maintenant trois questions : combien d'agents sont en activité dans la compagnie, qui l'a construite, et quelle autorité chacun a pris. La plupart des entreprises ne peuvent pas répondre au troisième.
La deuxième chose est...Enlève-le.Je ne sais pas. Le travail de l'agent en tant qu'être humain est maintenant l'endroit le plus commun et le plus facile à obtenir — on ne peut même pas dire si c'est un être humain ou un être humain. Entra peut le faire sans un seul compte de service pour Agent et un bon distinct, qui est purement géré sans argent.
Si vous êtes une équipe d'informatique ou de plateforme
La version atterrissage minimale est de quatre: l'isolement des conteneurs (ne pas permettre à Agent de fonctionner directement sur l'hôte), la délivrance d'un bon de mission (ne pas utiliser un AK à long terme), l'arrêt du contrôle de la circulation (chaque appel externe par Agent est enregistré), et la concentration des journaux d'action (pas seulement les lettres de la réponse de Agent). Aucun de ces quatre n'a besoin de E7.
Si vous êtes un développeur,
On devrait maintenant lire :N'écrivez pas les permissions dans les conseils.L'expression « vous n'êtes pas autorisé à accéder à /etc » n'est pas un contrôle de sécurité au niveau de l'indice, mais seulement un conseil. La véritable frontière doit être au niveau des outils, au niveau du réseau, au niveau du système. Quelle que soit la famille que vous utilisez, Agent est installé.
Si vous êtes dans une petite équipe, vous n'avez pas de budget.
Les quatre verbes de Microsoft sont en fait manuscrits : une Liste d'Agents (Know), un formulaire (Contient) que chaque Agent permet de faire, un certificat de permission minimum (Protect) distinct pour chaque Agent, un seul endroit consultable dans le journal et une lecture hebdomadaire d'Adapt. Dans une semaine de travail, le résultat est pas moins que celui du produit.
IX. Jugement définitif
Ce n'est pas une ligne de produits, c'est une valeur par défaut.
Au cours de la dernière décennie, la valeur par défaut pour la sécurité d'entreprise a été internement crédible, la défense frontalière. Zero trust a pris beaucoup de temps pour changer ce défaut, et maintenant la moitié des entreprises utilisent l'idée de «net est sûr».
L'agent repoussa la question et la poussa plus fort :Ce n'est pas une personne à l'interne qui peut être formée, disciplinée et traitée dans le cadre du processus de séparation. Il n'a pas de loyauté dans sa mémoire, et il n'a aucun intérêt pour elle. C'est seulement autorisé.
La réponse à cette question est donc simple et difficile:Autant de pouvoir que vous lui donnez, il peut causer autant de dommages qu'il peut.
La solution de Microsoft est de limiter les pouvoirs à zéro, à tâche, à temps, aux VIP à haut risque. Ce n'est pas nouveau, il pousse le principe de l'autorité minimale à la vitesse de la machine. Ce qui est nouveau, c'est qu'il admet pour la première fois :Dans ce système, vous ne pouvez pas obtenir la sécurité en faisant confiance à aucun modèle, mais en ne lui faisant pas confiance.
Si c'est vrai, alors tous les vendeurs qui vendent Agent devront répondre à la même question :Dans quelle mesure votre modèle peut-il être fiable et le système fonctionner?
Si la réponse n'est pas bonne, la prochaine est sur la liste.