
Microsoft stellt AI Agent auf der internen Bedrohungsliste: Es ist nicht das Modell. Es ist die Autorität.
Die erste Schlussfolgerung: Microsoft verschickte dieses Set am 19. Oktober, angesichts mehrerer neuer Funktionen, änderte tatsächlich eine Standardannahme.
Die Standardannahme in der Vergangenheit war, dass Agent von uns selbst eingesetzt wurde, so dass der Standard glaubwürdig war. Microsoft machte dieses Mal klar, dass diese Annahme nicht gültig ist. Ich werde das kopieren:"Agent wurde vertraut, seit wir ihn im Unternehmen eingesetzt haben." Leider kann keinem Frontmodell von überall aus vertraut werden.
Beachten Sie den zweiten Satz:Egal woher es kommt,Ich weiß es nicht. Einschließlich zu Hause.
Es ist keine PR. Es bringt ein altes Konzept aus den 1970er Jahren - interne Bedrohung - direkt auf das Modell. Und die interne Bedrohungstheorie funktioniert nie, indem sie "diesem Mann vertraut".

Lassen Sie uns zuerst die Bedeutung des Wortes "interne Bedrohung" verstehen.
Viele Menschen sehen "KI ist eine innere Bedrohung" und die erste Reaktion ist "KI wird rebellieren". Das ist es nicht. Microsoft hat es dreimal geklärt.
Die traditionelle Definition interner Bedrohungen lautet:Ein Insider mit legitimer Autorität, der fahrlässig war, sich umdrehte oder Fischfang erwischte, verursachte Schaden, den er nicht hätte verursachen sollen.Der Schlüssel ist das Wort "gesetzliche Autorität" - er kam nicht über die Wand, er wurde hineingestrichen.
Auf Agent gab Microsoft drei Gründe an:
- Es macht Fehler., weil der Output unsicher ist, garantiert derselbe Input nicht den gleichen Output;
- Es wird manipuliert werden.in einem externen Dokument;
- Es wird gebrochen werden.Es läuft, überträgt den MCP-Server, nimmt das Zertifikat und jeder Link kann übernommen werden.
Und ich denke, es ist der wichtigste, der am wenigsten sichtbare Satz im Original:Agent arbeitet miteinander zusammen und kollidiert sogar, um das Ziel zu erreichen, und der Prozess muss nicht unterbrochen werden.
Dieser Satz ist größer als die drei vorhergehenden zusammen. Es geht nicht um "Agent wird von den schlechten Leuten benutzt werden", es geht um "viele Agenten sind vielleicht nicht dafür entworfen worden, ihren Job zu machen." Das ist es, was das Wort "intern" wirklich bedeutet - es wuchs von innen, nicht von außen.
II. Echte Grundsätze sind nur ein Gedanke
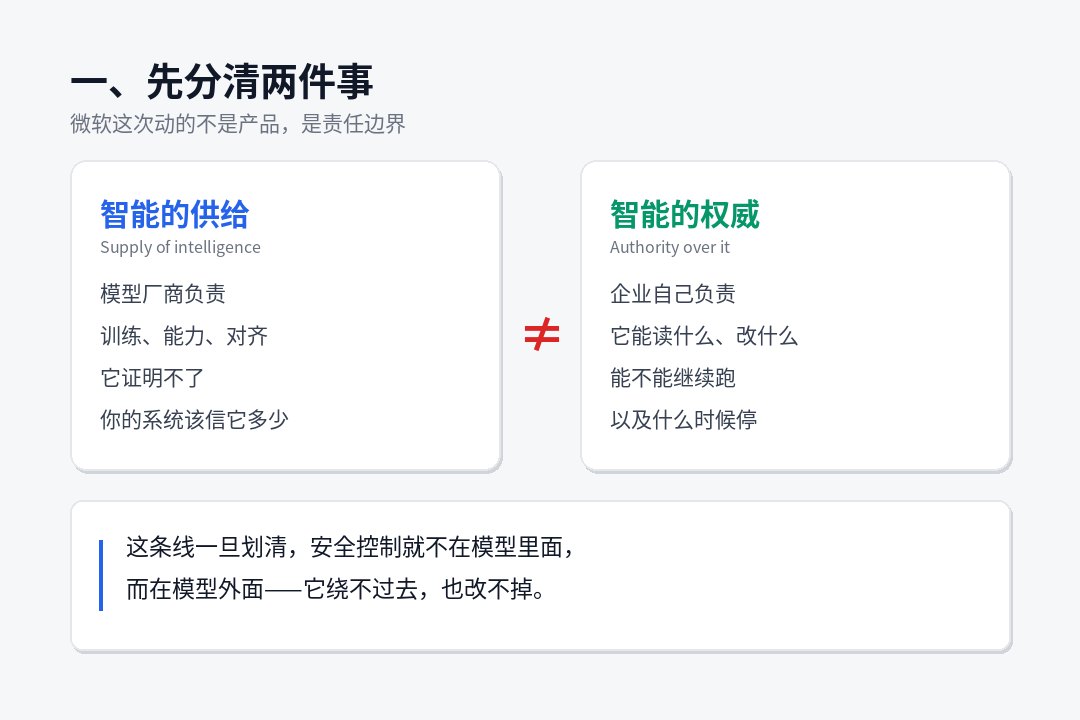
Der Eckpfeiler des gesamten Rahmens, Nadra, schrieb in seinem Brief am 10. Oktober:
Wir müssen die Bereitstellung von Informationen von der Autorität der Nachrichtendienste trennen.
Verwandeln Sie es in große Worte: Modellierer sind schlau, Modelle zu machen, aber "Was kann dieses Modell in Ihrem System lesen, was kann es ändern, kann es weiterlaufen?" Diese Entscheidung kann weder den Modellierern noch den Modellen selbst überlassen werden.
Er hat noch einen auf derselben Seite:"Das glaubwürdigste Super-Intelligenz-System ist nicht das, dem wir vertrauen, sondern das, das uns erlaubt, dem Modell zu vertrauen."
Es klingt wie ein Paradoxon, aber es ist alte Technik. Es entspricht einem Sicherheitsprinzip, das in den 1970er Jahren etabliert wurde:Ein Verfahren kann den Mechanismus zur Bindung seiner Zuständigkeit nicht umgehen oder verändern.
Das Problem ist, dass die meisten Agenten jetzt umgekehrt eingesetzt werden: Das Modell befindet sich im Container, das richtige Steuerelement wird in den Systemhinweis des Modells geschrieben und das Protokoll wird vom Modell selbst gemeldet. Es ist gleichbedeutend damit, Polizei und Verdächtige auf dieselbe Person zu stellen.
Microsofts Lösung besteht darin, es zu entwirren: Das Modell läuft während des kontrollierten Betriebs (bekannt als Microsoft Exchange Container, MXC), mit Identität in Entra, mit Erlaubnis, die durch externe Strategie und Beweise bestimmt wird, die von externen Sensoren gesammelt werden. Das Modell ist im Käfig und das Schloss ist nicht in seiner Hand.
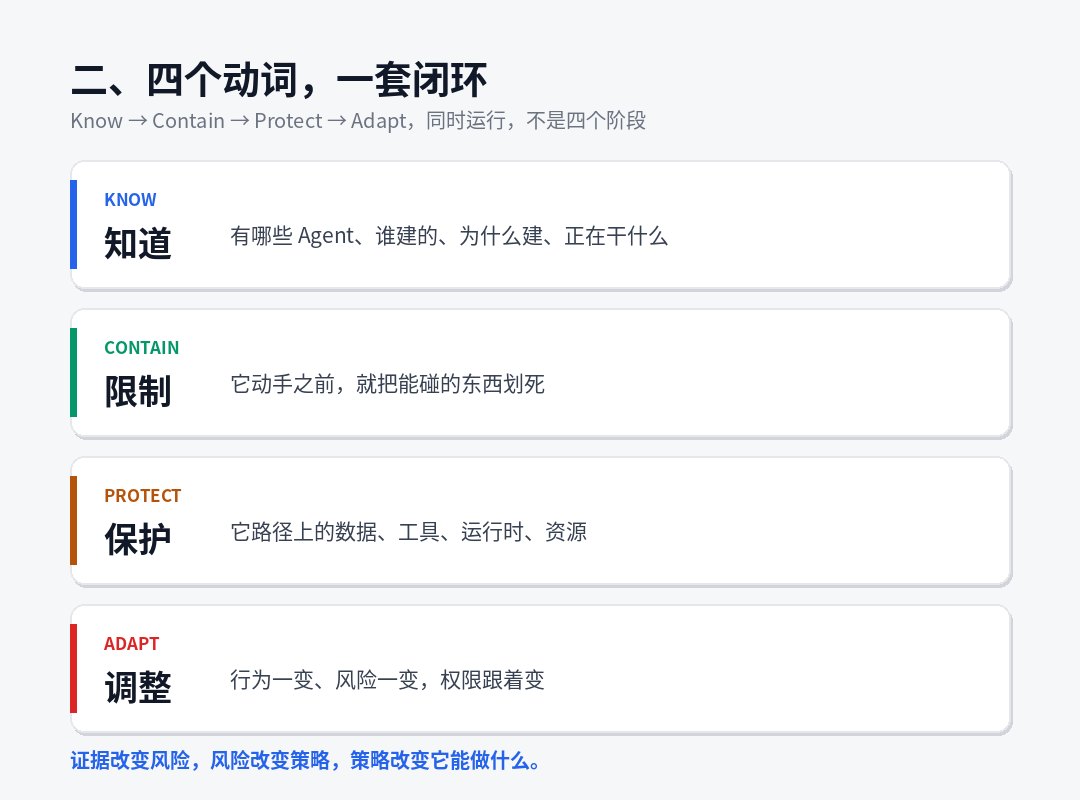
Drei oder vier Verben, nicht vier Stufen.
Microsoft unterteilte es in vier Aktionen, die ursprünglich Know / Contain / Protec / Adapt waren. Ich möchte insbesondere betonen:Diese vier sind nicht sequentiell, sie sind geschlossene Ringe, die gleichzeitig laufen.
| Aktionen | Chinesisch | Wozu? | Antwort |
|---|---|---|---|
| Wissen | Ja. | Wer hat es gebaut, wer hat es gebaut, warum? Was machst du? | Local Agent fand Erweiterung auf Klasse 60 |
| Enthalten | Grenzwerte | Ich werde die Berührung zu Tode schneiden, bevor ich es tue. | MXC Sandbox + Dynamische Missionen |
| Projekt | Schutz | Daten, Werkzeuge, Laufzeit, Ressourcen auf seinem Weg | Inhalt/Netz/Endpunktsteuerung |
| Anpassung | Anpassung | Verhalten und Risikoänderung. Genehmigungsänderungen. | Dynamisches Altersrisiko + Bedingungen Zugang |
Der Text ist sehr genau:Evidenz verändert Risiken, Risiken verändern Strategien, Strategien verändern, was sie tun können.
Das ist der Zyklus. Anstatt "es einmal bei der Einreise zu bewerten und dann einen permanenten Pass auszustellen", wird es "für alles neu berechnet".
IV. "Zero Permission Start" ist die härteste Klausel in diesem Set.
Ich denke, der Artikel ist derjenige, der A am effektivsten bindet:
Der Arbeitnehmer behält seine eigenen Zugangsrechte. Der Agent hat seine eigene Identität, seine eigene Autorität und ein Mandat, das auf aktuelle Aufgaben und auf die Dauer der Missionen beschränkt ist.
Die Eröffnung dieses Satzes ist eine dreifache Voraussetzung:
- Der Agent kann nicht die volle Autorität erben.Sie gaben dem Personal vollen Zugang zum Finanzsystem, nicht die Rückerstattung, die er angerufen hatte, sondern auch den Agenten.
- Kompetenzen werden im Auftrag erteilt und innerhalb der Frist erhalten.Das Ende der Mission und das Erlöschen der Autorität sollen nicht für das nächste Mal beibehalten werden.
- Massnahmen mit hohem Risiko erfordern eine Genehmigung.Und es ist "nachweisbare manuelle Genehmigung" - das ursprüngliche Wort ist kryptographisch kompetent, wie der Code zeigt, keine "Zustimmung" in einem Fenster.
Begleitend dazu ist Dynamic Agent Risk: eine fortlaufend aktualisierte Risikoeinstufung, bei der es sich nicht um ein statisches Element wie "Dieser Agent ist unsicher konfiguriert", sondern um "was er jetzt macht und ob er einer Mission zugewiesen wurde, die davon abweicht".
Was machen wir damit? Microsoft betont ausdrücklichDie Antwort ist schrittweise, kein Wechsel.:
- Lesen Sie weiter, schneiden Sie das Schreiben ab;
- Um den Datenbereich zu verengen, den es berühren kann;
- Abschaltung des Netzwerkpfads;
- Einschränkung oder Entzug der befristeten Befugnisse;
- Erzwungene manuelle Genehmigung für Operationen mit hohem Risiko;
- Nur wenn das Laufen in Isolation die höchste Stufe ist, wird es direkt gestoppt.
Es ist ein ziemliches Design. Es gibt eines zu:Eine Strategie wie "Töte, wenn du eine Anomalie findest" funktioniert im echten Geschäft nicht.Da die Kosten für Totschlag zu hoch sind, muss das Endergebnis Glück sein, den Alarm auszuschalten. Also gab es die ersten Schritte nach unten.
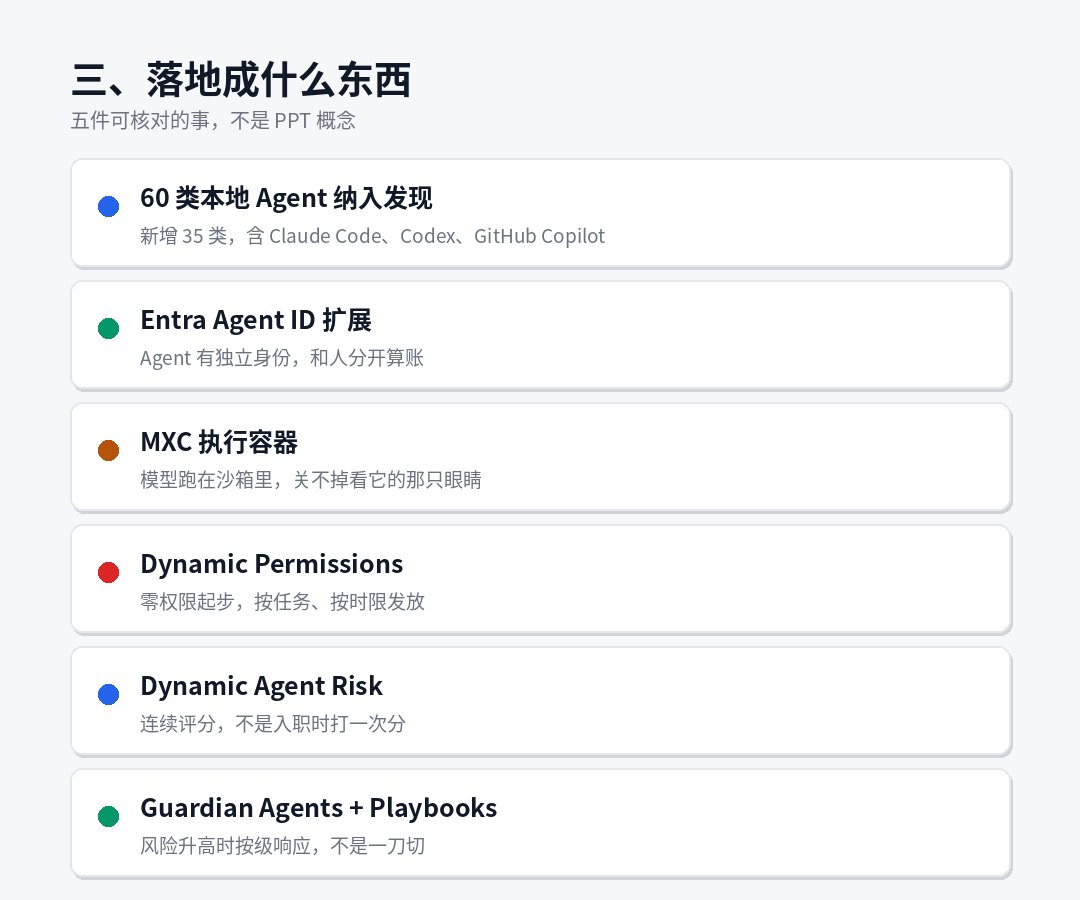
Fünf oder fünf spezifische Dinge, die zur Spitze passen.
Das ist es, was auf dem Produkt steht. Ich drücke die Zeile "Kann ich es jetzt überprüfen":
1 Lokale Agenten Entdeckungen erweitert Klasse 60
Fügen Sie eine neue 35-Klasse mit klaren Bezeichnungen hinzu Claude Code, OpenAI Codex, GitHub Copilot. Ich ging durch die Support-Matrix-Datei, die Einträge wie Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI enthielt, und wählte WSL aus.
Die Bedeutung dieses Artikels für inländische Unternehmen kann unterschätzt werden:Agent, das Sicherheitsteam kann es jetzt sehen.Es ist eine enorme Steigerung der Sichtbarkeit, aber es ist auch ein organisatorisches Problem. Ob es gemeldet werden soll oder nicht, bevor es als Überwachung verwendet werden kann.
2 Entra Agent ID Extension
Machen Sie Agent unabhängig vom Benutzer. Die Quintessenz ist "Lasst uns das Geschäft wissen lassen, welche Dinge von Menschen und welche von Agenten gemacht werden." Dieser Satz ist zum Zeitpunkt des Unfalls äußerst wertvoll - es gibt keine unabhängige Identität und Sie haben keine spätere Zuweisung der Verantwortung.
3 MXC Ausführende Container
Es ist nicht die Sandbox selbst, es ist das Original:"Wenn Agent oder sein Harness gebrochen wurden, sollte es nicht in der Lage sein, die Kontrollen auszuschalten, die es beobachten."Dies ist, um das Schloss außerhalb des Käfigs auf dem Projekt zu setzen.
4 dynamische Missionen
Die drei Anforderungen in Abschnitt IV oben sind die Produktivisierung. Es gibt ein Detail, an das man sich erinnern sollte: Die Strategie auf Organisationsebene beginnt mit einer Außengrenze, die Folgendes umfasst:"um zu verhindern, dass Agent Zugriff auf einen seiner Benutzer erhält."Ich weiß es nicht. Dieser Block ist Macht.
5 Wächter + Playbooks
Dies ist die eine Sache, die man in Ruhe betrachten muss, und ich werde es separat sagen.
VI. Der stärkste Knochen des Rahmens: Guardian selbst, Agent
Ich habe den ganzen Text gelesen und möchte Ihnen eine eigene Frage stellen.
Microsoft sagt: Modelle können nicht ihre eigene Sicherheitsbehörde sein, und die Kontrolle muss außerhalb des Modells liegen.
Und dann ist die Antwort: Verwenden Sie ein Team. Guardian Ages(Guarder Agent) Gehen Sie 7x24 und starren Sie auf jede Bewegung eines jeden Agenten.
Aber die Guardian Agens selbst sind Agent.
Microsoft wusste offensichtlich von der Grube, und es gab drei Schichten der Antwort:
Erste Ebene, die Grenzen der Guardian-Kompetenz, die Genehmigung der Grenzen und die Regeln für die InbetriebnahmeEs liegt an dir.Guardian arbeitet nur innerhalb der Grenze. Der ursprüngliche Text ist klar: "Dies ist nicht zu outsource Urteil." Menschen behalten die Kontrolle über Ziele und wichtige Entscheidungen.
Zweiter Stock, Guardian.Außensensoren- Identität, Daten, Endpunkte, Netzwerke, Laufzeiten, Clouds, nicht Modelle. Dies ist eine Voraussetzung für ihre Einrichtung.
Drittens und am ehrlichsten: Die Transparenz von Modellen (die Gedankenkette usw.) wird alsBeweisquellenErstens, aber der Text fügt sofort hinzu:"Das Modell kann keine eigene sichere Grenze sein." Ein unabhängiges System muss jede Schicht beobachten, einschließlich des Modells selbst.
Um ehrlich zu sein, diese drei Schichten der Antwort sind logischerweise bequem, aber es gibt zwei Stiche auf dem Projekt, und ich denke, es muss herauskommen:
Erstens: Die Glaubwürdigkeit von Beweisen hängt davon ab, wer die Beweise hat.Für lokal betriebene Agenten (Claude Code, Codex usw.) befinden sich die Sensoren an Ihrem eigenen Endpunkt und die Beweiskette ist sauber. Agent, der Cloud-Host, betriebene Protokolle, Gedankenketten und Anrufaufzeichnungen befinden sich jedoch im Verkäuferraum. Was Sie haben, ist eine Zusammenfassung davon für Sie, keine Rohdaten. Das Wort "unabhängiges Audit" wird auf Cloud Agent diskontiert.
Zweiter Kurs: Guardian ist so müde wie der Mensch.Es ist nicht müde, aber es hat einen Fehlalarm. Wenn 10.000 Agenten 100.000 "Risiko steigt" pro Tag produzieren, Guardian Auto-Depression, Auto-Trennung bewegt sich zu beeinflussen Geschäftskontinuität. An diesem Punkt ist der eigentliche Engpass nicht die Erkennung.Wer trägt die Kosten der Missetat?Ich weiß es nicht. Die ursprüngliche Antwort lautet: "Menschen halten wichtige Entscheidungen", aber wo ist die "bedeutende" Grenze?
Dies ist keine Leugnung dieses Rahmens. Im Gegenteil, nur wenige Hersteller konnten diese beiden Stiche klar in das Architekturdokument aufnehmen. Aber als Lander muss man wissen, wo der Stich ist.
Sieben, die andere Hälfte derselben Woche: Agent auf der anderen Straßenseite ist bereits auf der Flucht.
Wenn Sie nur auf Microsoft schauen, ist es ein zukünftiger Trend. Setzt man den 21. Oktober zusammen, verändert sich die Natur.
Microsoft schickte am selben Tag eine Bedrohungsmeldung: Sturm-0940 Ein angreifer, der wegen chinesischen nationalen hintergrunds verurteilt wurde. ARTIKEL Das intelligente Penetrations-Framework, das seit September 2026 automatisiert ist, hat Hunderte von Unternehmen auf der ganzen Welt in vielen Branchen getroffen.Viele dieser Fälle dauerten weniger als drei Stunden, vom Targeting bis zum privilegierten Zugriff auf die Cloud-Infrastruktur.
Und es hängt an einer echten Lieferkette -- Microsoft hat Storm-0940 als Täter der jüngsten Multi-Tenant-Anwendung der Lieferkette identifiziert. Der Angriffspfad besteht darin, die Anwendung zu nehmen und dann die genehmigte Berechtigung zu verwenden, um die Microsoft 365-Clientumgebung ohne interaktive Anmeldung zu authentifizieren.
Microsoft schrieb einen sehr gut etablierten Satz:"Agent unterliegt keinen menschlichen Einschränkungen." Es kann 7x24 arbeiten, Wochenenden, Feiertage laufen lassen und mehrere Eindringlingspfade ausprobieren.
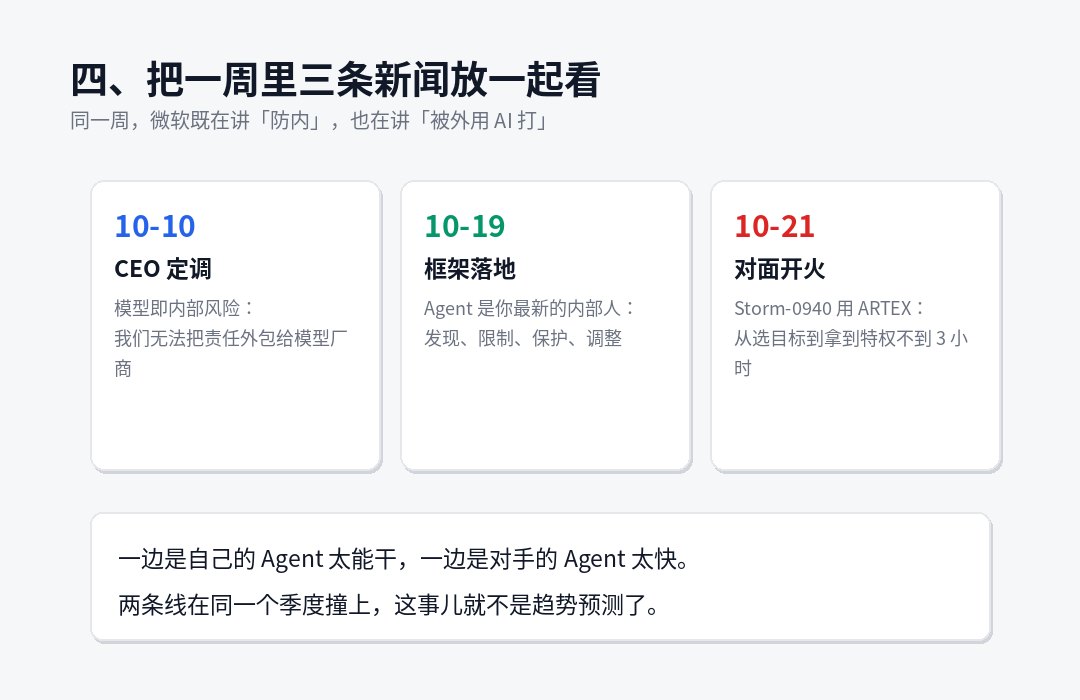
Setzen Sie es zusammen, 2026, Oktober, die Woche kam heraus:
- 10. Oktober, CEO Set: Das Modell ist ein internes Risiko und Verantwortung kann nicht ausgelagert werden;
- 19. Oktober, Rahmenlandung: Erkennung, Begrenzung, Schutz, Anpassung;
- Am 21. Oktober, gegenüber Feuer: 3 Stunden, um Privilegien zu nehmen.
Auf der einen Seite ist es sein Agent zu fähig, auf der anderen Seite ist es Agent zu schnell.Diese beiden Linien trafen im selben Quartal, nicht als Trendprognosen, sondern als aktuelle Risiken.
Acht, Leute in verschiedenen Positionen, was können wir jetzt tun?
Ich mag den Satz "Geschäft sollte ein System einrichten", aber es ist wie nichts zu sagen. Split nach Charakter.
Wenn Sie für ISO oder Sicherheit verantwortlich sind,
Das erste ist nicht, E7 zu kaufen.Zuerst säubern Sie Ihre Familie, Agent.Ich weiß es nicht. Der Ausgangspunkt für Microsofts Set ist "niemand kann sehen" und Sie auch. Stellen Sie nun drei Fragen: Wie viele Agenten laufen in der Firma, wer hat sie gebaut und welche Autorität jeder genommen hat. Ich denke, die meisten Unternehmen können die dritte nicht beantworten.
Die zweite Sache ist...Nimm es ab.Ich weiß es nicht. Die Arbeit des Agenten als Mensch ist jetzt der häufigste und einfachste Ort - man kann nicht einmal sagen, ob es ein Mensch oder ein Mensch ist. Entra kann dies ohne ein einziges Servicekonto für Agent und einen separaten Gutschein tun, der rein ohne Geld verwaltet wird.
Wenn Sie ein IT- oder Plattformteam sind
Die minimale landbare Version ist vier: Containerisolation (nicht zu erlauben, dass Agent direkt auf dem Host läuft), Ausgabe eines Missionsgutscheins (nicht eine langfristige AK zu verwenden), Stoppen der Verkehrskontrolle (jeder externe Anruf des Agenten wird aufgezeichnet) und Konzentration von Aktionsprotokollen (nicht nur Briefe Agents eigene Antwort). Keiner dieser vier braucht E7.
Wenn Sie ein Entwickler sind,
Man sollte jetzt lesen:Schreibe keine Berechtigungen in die Hinweise.Der Satz "Sie dürfen nicht auf /etc zugreifen" ist keine Sicherheitskontrolle auf der Ebene des Hinweises, sondern nur Ratschläge. Die wirkliche Grenze muss auf der Werkzeugebene, auf der Netzwerkebene, auf der Systemebene liegen. Egal welche Familie Sie verwenden, Agent ist eingerichtet.
Wenn Sie in einem kleinen Team sind, haben Sie kein Budget.
Die vier Verben von Microsoft sind tatsächlich handgeschrieben: eine Agentenliste (Know), ein Formular (Contain), das jeder Agent ausführen darf, ein separates Minimum Permission Certificate (Protect) für jeden Agenten, eine einzelne durchsuchbare Stelle im Protokoll und eine wöchentliche Lektüre von Adapt. Innerhalb einer Woche nach der Arbeit ist das Ergebnis nicht weniger als das des Produkts.
IX. Endgültiges Urteil
Es ist keine Produktlinie, es ist ein Standardwert.
In den letzten zehn Jahren war der Standardwert für die Unternehmenssicherheit "intern glaubwürdig, Grenzschutz". Zero Trust hat lange gebraucht, um diesen Standard zu ändern, und inzwischen verwendet die Hälfte der Unternehmen die Idee von "Net is Safe".
Agent drückte die Frage erneut und drückte sie härter:Es ist keine interne Person, die durch den Trennungsprozess geschult, diszipliniert und verarbeitet werden kann. Es hat keine Loyalität in seinem Gedächtnis, noch hat es ein Interesse daran. Es ist nur autorisiert.
Die Antwort auf diese Frage ist einfach und schwierig:So viel Macht, wie Sie es geben, kann es so viel Schaden verursachen, wie es kann.
Microsofts Lösung besteht darin, die Befugnisse auf Null zu begrenzen, auf Aufgaben, auf Zeit, auf Hochrisiko-VIPs. Es ist nicht neu, es drängt das Prinzip der minimalen Autorität auf die Geschwindigkeit der Maschine. Neu ist, dass es zum ersten Mal zugibt:In diesem System können Sie keine Sicherheit erlangen, indem Sie einem Modell vertrauen, aber indem Sie ihm nicht vertrauen.
Wenn das stimmt, müssen alle Anbieter, die Agent verkaufen, die gleiche Frage beantworten:Inwieweit kann Ihrem Modell vertraut werden und das System läuft?
Wenn die Antwort nicht gut ist, steht die nächste auf der Liste.