
Microsoft sätter AI Agent på den inre hotlistan: Det är inte modellen. Det är myndigheten.
Den första slutsatsen: Microsoft skickade ut denna uppsättning den 19 oktober, inför flera nya funktioner, ändrade faktiskt ett standardantagande.
Försummelsen i det förflutna var att agenten var utplacerad av oss själva, så standarden var trovärdig. Microsoft klargjorde den här gången att detta antagande inte är giltigt. Jag ska kopiera det:"Agent har litat på eftersom vi distribuerade honom i företaget. Tyvärr kan ingen frontlinjemodell lita på var som helst.
Notera den andra meningen:Oavsett var den kommer ifrån,Jag vet inte. Inklusive det hemma.
Det är inte en PR. Det sätter ett gammalt koncept från 1970-talet - internt hot - direkt till modellen. Och den inre hotteorin fungerar aldrig genom att "förtrolla den här mannen".

Låt oss först få betydelsen av ordet "internt hot".
Många människor ser "AI är ett internt hot" och den första reaktionen är "AI kommer att göra uppror". Det är inte det. Microsoft har klargjort det tre gånger.
Den traditionella definitionen av interna hot är:En insider med legitim auktoritet som var försumlig, vände tillbaka eller fångade fiske orsakade skador som han inte borde ha orsakat.Nyckeln är ordet "laglig auktoritet" - han kom inte över väggen, han sveptes in.
På Agent gav Microsoft tre skäl:
- Det gör misstag.eftersom produktionen är osäker, samma ingång garanterar inte samma utgång.
- Det kommer att manipuleras.i ett externt dokument;
- Det kommer att brytas.Den körs, den överför MCP-servern, det tar certifikatet, och alla länkar kan tas.
Och jag tror att det är den viktigaste, minst synliga meningen i originalet:Agent samarbetar med varandra och samlar till och med för att uppnå målet, och processen behöver inte brytas.
Denna mening är större än de tre föregående kombinerade. Det handlar inte om "Agent kommer att användas av de dåliga människorna", det handlar om "många agenter kanske inte har utformats för att göra sitt jobb." Det är vad ordet "internt" egentligen betyder - det växte inifrån, inte utifrån.
Riktiga principer är bara en tum
Hörnstenen i hela ramverket Nadra skrev i sin korthet den 10 oktober:
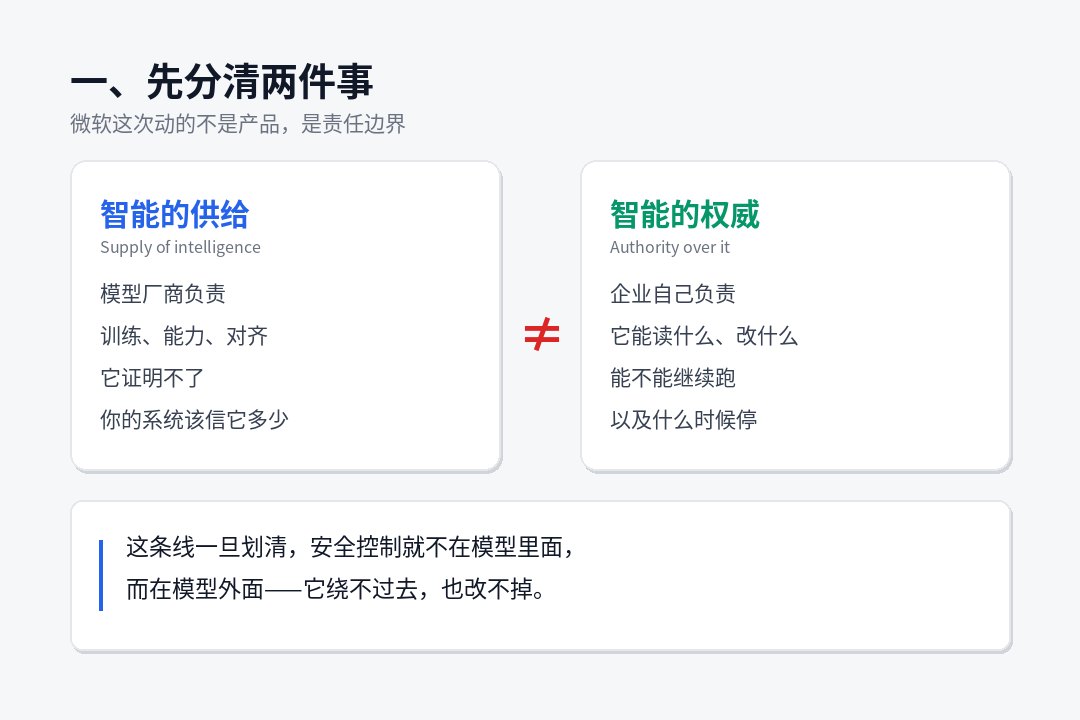
Vi måste separera intelligensförsörjningen från intelligensmyndigheten.
Förvandla det till stora ord: Modellers är smarta att göra modeller, men "Vad kan den här modellen läsa i ditt system, vad kan den förändras, kan den fortsätta att köra?" Detta beslut kan inte lämnas till modeller, inte heller modeller själva.
Han har en annan på samma sida:Det mest trovärdiga superintelligenssystemet är inte det vi litar på modellen, men det som tillåter oss att lita på modellen.
Det låter som en paradox, men det är gammal teknik. Det motsvarar en säkerhetsprincip som grundades på 1970-talet:Ett förfarande kan inte kringgå eller ändra den mekanism som används för att binda sin kompetens.
Problemet är att de flesta agenter nu distribueras på omvänd sätt: modellen är i behållaren, rätt kontroll skrivs i systemet antydan av modellen och loggen rapporteras av själva modellen. Det är liktydigt att placera polisen och misstänkta på samma individ.
Microsofts lösning är att reda ut det: modellen körs under den kontrollerade operationen (känd som Microsoft Exchange Container, MXC), med identitet i Entra, med tillstånd som bestäms av extern strategi och bevis som samlats in av externa sensorer. Modellen är i buren, och låset är inte i handen.
Tre eller fyra verb, inte fyra steg.
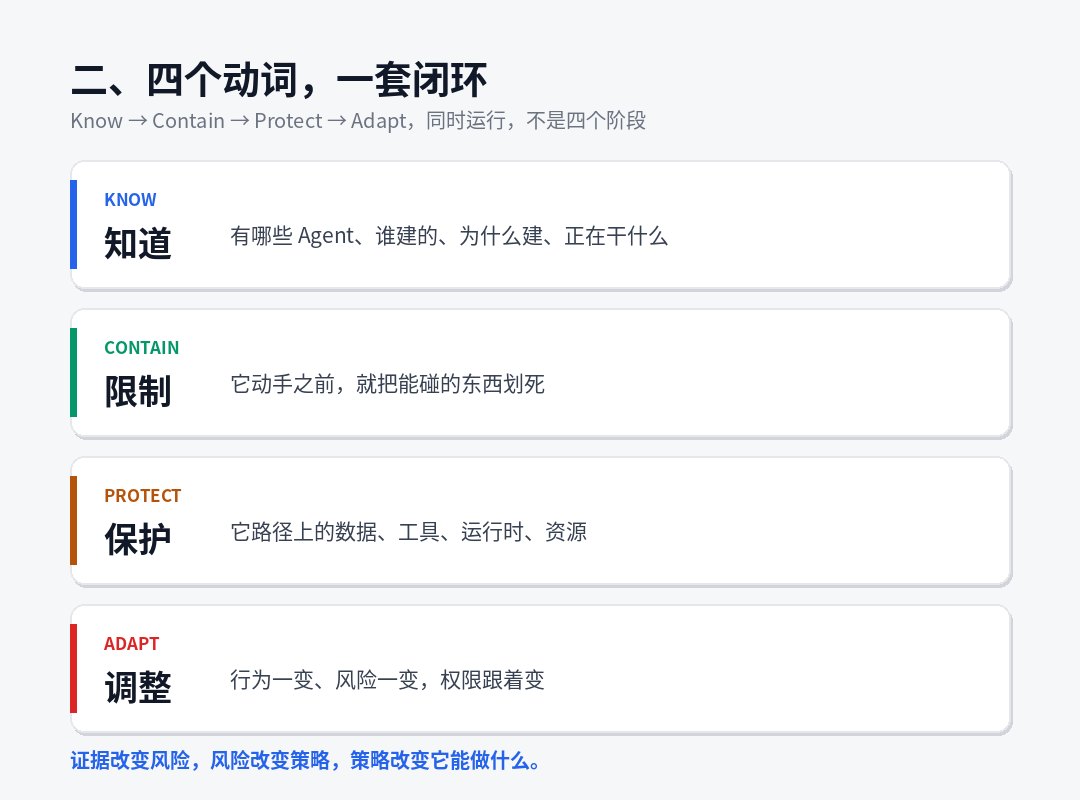
Microsoft bröt ner det i fyra åtgärder, som ursprungligen var Know / Innehåll / Protec / Adapt. Jag vill särskilt betona:Dessa fyra är inte sekventiella, de är stängda ringar som körs samtidigt.
| Aktiviteter | Kinesiska kinesiska | För vad? | Svar |
|---|---|---|---|
| Kunskap Kunskap | Ja. | Vem gjorde, vem byggde det, varför? Vad gör du? | Lokal agent fann förlängning till klass 60 |
| Innehåll | Begränsningar | Jag ska klippa beröringen till döds innan jag gör det. | MXC Sandbox + Dynamiska uppdrag |
| Projektprojekt | Skyddsskydd | Data, verktyg, körtid, resurser på sin väg | Purview/ Network/ Endpoint Control |
| Adapt | Justering | Beteende och riskförändring. Tillståndsändringar. | Dynamisk åldersrisk + Tillgångar |
Texten är mycket korrekt:Bevis förändrar risker, risker förändrar strategier, strategier förändrar vad det kan göra.
Det är cykeln. Istället för att "bedöma det en gång i inträdet och sedan utfärda ett permanent pass", är det "beräknat för allt".
IV. "Zero Permission Start" är den tuffaste klausulen i denna uppsättning.
Jag tror att artikeln är den som är mest effektivt bindande för A:
Arbetstagaren behåller sina egna rättigheter. Agent har sin egen identitet, sin egen auktoritet och ett mandat begränsat till aktuella uppgifter och begränsat till uppdragens varaktighet.
Öppningen av denna mening är ett trefaldigt krav:
- Agent kan inte ärva full auktoritet.Du gav personalen full tillgång till det finansiella systemet, inte den ersättning som han hade ringt, men också agenten.
- Kompetens utfärdas av mandat och tas emot vid tidsfristen.Slutet på uppdraget och förfallet av auktoritet ska inte bevaras för nästa gång.
- Högriskåtgärder kräver godkännande.Och det är "bevisbart manuellt godkännande" - det ursprungliga ordet är kryptografiskt skickligt, vilket framgår av koden, inte ett "samtycke" i ett fönster.
Att följa detta är Dynamic Agent Risk: ett kontinuerligt uppdaterat riskbetyg, vilket inte är ett statiskt objekt som "Denna agent är osäkert konfigurerad" men "vad gör det nu, och om det har tilldelats ett uppdrag som avviker från det."
Vad ska vi göra med det? Microsoft betonar specifiktSvaret är gradvis, inte en switch.Från:
- Fortsätt läsa, skära av skrivande;
- För att begränsa det intervall av data som den kan röra;
- Skär av nätverksbanan;
- Minskning eller återkallelse av tillfälliga befogenheter;
- Tvångsmanuellt godkännande för högriskverksamhet;
- Först när du kör isolering är den högsta nivån, stoppas den direkt.
Det är en ganska design. Det erkänner en sak:En strategi som "Kill if you find anomaly" fungerar inte i verkliga affärer.Eftersom kostnaden för slakt är för hög måste slutresultatet ha tur att stänga av larmet. Så det gav den första uppsättningen steg ner.
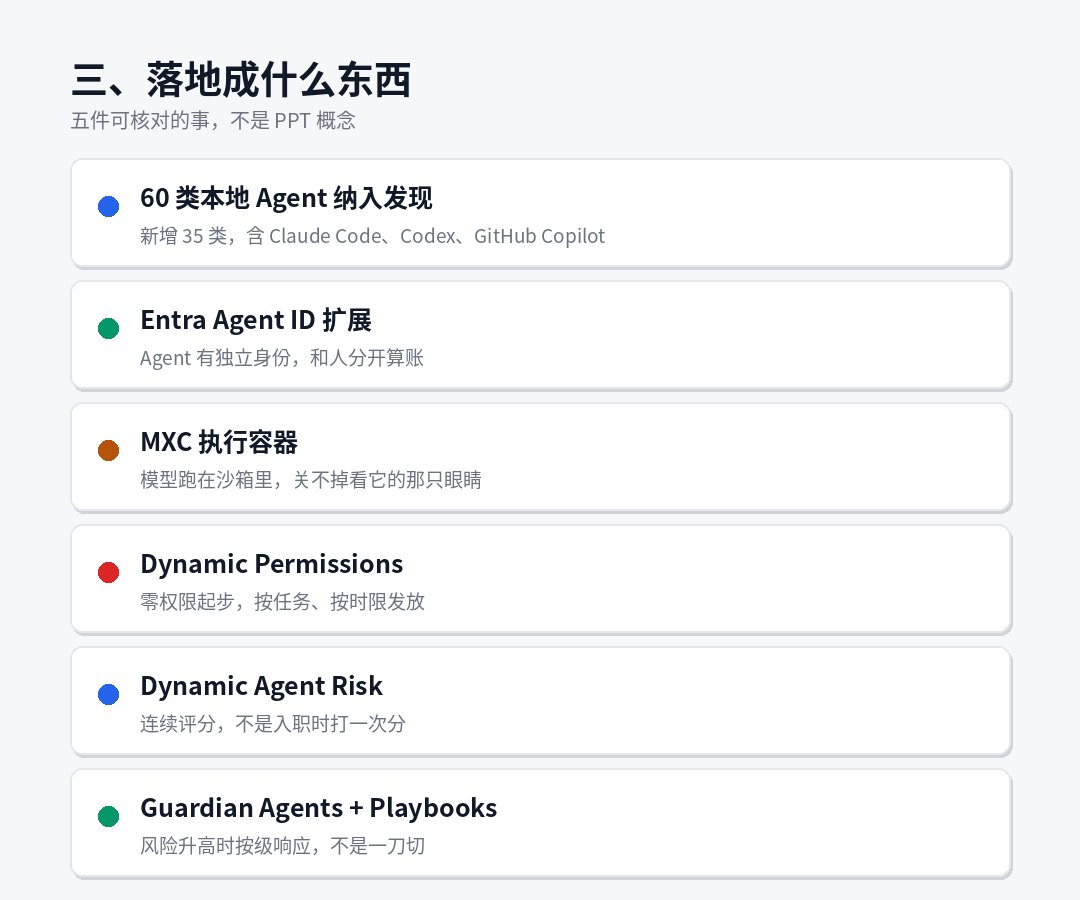
Fem eller fem specifika saker som matchar toppen.
Det är vad som finns på produkten. Jag trycker på "Kan jag verifiera det nu" -linjen:
Lokala agentupptäckter utsträckta till klass 60
Lägg till en ny 35 klass med tydliga beteckningar Claude Code, OpenAI Codex, GitHub Copilot. Jag gick igenom sin stödmatrisfil, som hade poster som Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, och pekade ut WSL.
Innebörden av denna artikel för inhemska företag kan underskattas:Agent, säkerhetsteamet ser det nu.Det är en stor ökning av synligheten, men det är också ett organisatoriskt problem. Oavsett om du ska rapportera det innan det är klart att användas som övervakning.
2 Entra Agent ID Extension
Gör agent oberoende av användaren. Grunden är "Låt oss låta verksamheten veta vilka saker som görs av människor och som av agent." Denna mening är extremt värdefull vid tidpunkten för olyckan - det finns ingen oberoende identitet, och du har ingen efterföljande tilldelning av ansvar.
3 MXC Utför Container
Det är inte sandlådan själv, det är originalet:Om Agent eller dess Harness bröts, bör det inte kunna stänga av de kontroller som tittar på det.Detta för att sätta låset utanför buren på projektet.
4 Dynamiska uppdrag
De tre kraven i avsnitt IV ovan är produktisering. Det finns en detalj värd att komma ihåg: organisationsnivåstrategin börjar med en extern gräns, vilket inkluderar"för att förhindra att agenten får tillgång till någon av sina användare."Jag vet inte. Detta block är makt.
5 Guardians + Playbooks
Detta är det enda som måste ses lugnt, och jag kommer att säga det separat.
VI. Det starkaste benet av ramen: Guardian själv, Agent
Jag läste hela texten, och jag skulle vilja ställa dig en fråga om min egen.
Microsoft säger: Modeller kan inte vara deras egen säkerhetsmyndighet, och kontrollen måste vara utanför modellen.
Och sedan svaret är, använd ett lag. Guardian AgesGå 7x24 och stirra på varje rörelse av varje agent.
Men väktarna själva är agenter.
Microsoft visste uppenbarligen om gropen, och det gav tre lager svar:
Den första nivån, gränserna för den väktare behörigheten, godkännandet av gränserna och reglerna för driftsättningenDet är upp till dig.Guardian verkar endast inom gränsen. Den ursprungliga texten är klar: "Detta är inte att outsourca dom." Människor behåller kontroll över mål och stora beslut.
Andra våningen, Guardian.Externa sensorerIdentitet, data, endpoints, nätverk, löptider, moln, inte modeller. Detta är en förutsättning för dess etablering.
Tredje, och mest ärlig: transparensen av modeller (tankekedjan etc.) behandlas somKällor av bevisEn, men texten lägger omedelbart till:Modellen kan inte vara sin egen säkra gräns. Ett oberoende system måste observera varje lager, inklusive själva modellen.
För att vara ärlig är dessa tre lager av svar logiskt bekväma, men det finns två stygn kvar på projektet, och jag tror att det måste komma ut:
För det första: Bevisens trovärdighet beror på vem som har bevisen.För lokalt kör Agent (Claude Code, Codex, etc.), sensorerna är på din egen slutpunkt, och kedjan av bevis är ren. Men agent, molnvärden, opererade stockar, tankekedjor och call records finns i leverantörsrummet. Vad du fick är en sammanfattning av det för dig, inte rådata. Ordet "oberoende granskning" diskonteras på molnagenten.
Andra kursen: Guardian är lika trött som människan.Det är inte trött, men det har ett falskt larm. När 10 000 agenter producerar 100 000 "riskhöjningar" per dag, Guardian auto-depression, auto-separation flyttar börjar påverka affärskontinuitet. Vid den tidpunkten är den verkliga flaskhalsen inte upptäckt.Vem kommer att bära kostnaden för missgärningen?Jag vet inte. Det ursprungliga svaret är "människor håller stora beslut", men var är den "betydande" gränsen?
Detta är inte ett förnekande av detta ramverk. Tvärtom har få tillverkare kunnat sätta dessa två stygn tydligt i arkitekturdokumentet. Men som landare måste du veta var stygnen är.
Sju, den andra halvan av samma vecka: Agent över gatan är redan på flykt.
Om du bara tittar på Microsoft är det en framtida trend. Sätt 21 oktober tillsammans, naturen förändras.
Microsoft skickade ett hotmeddelande samma dag: Storm-0940 En angripare dömd för kinesisk nationell bakgrund. Artex Den intelligenta penetrationsramen, som har automatiserats sedan september 2026, har träffat hundratals organisationer runt om i världen inom många branscher.Många av dessa fall tog mindre än tre timmar, från att rikta sig till privilegierad tillgång till molninfrastruktur.
Och det hänger på en riktig försörjningskedja - Microsoft har identifierat Storm-0940 som förövare av den senaste multi-tenant applikationen av leveranskedjan. Angreppsvägen är att ta programmet och sedan använda det godkända tillståndet för att autentisera Microsoft 365-klientmiljö utan interaktiv inloggning.
Microsoft skrev en mycket väletablerad mening:"Agent är inte föremål för mänskliga begränsningar. Det kan fungera 7x24, köra helger, helgdagar och prova flera intrångsvägar.
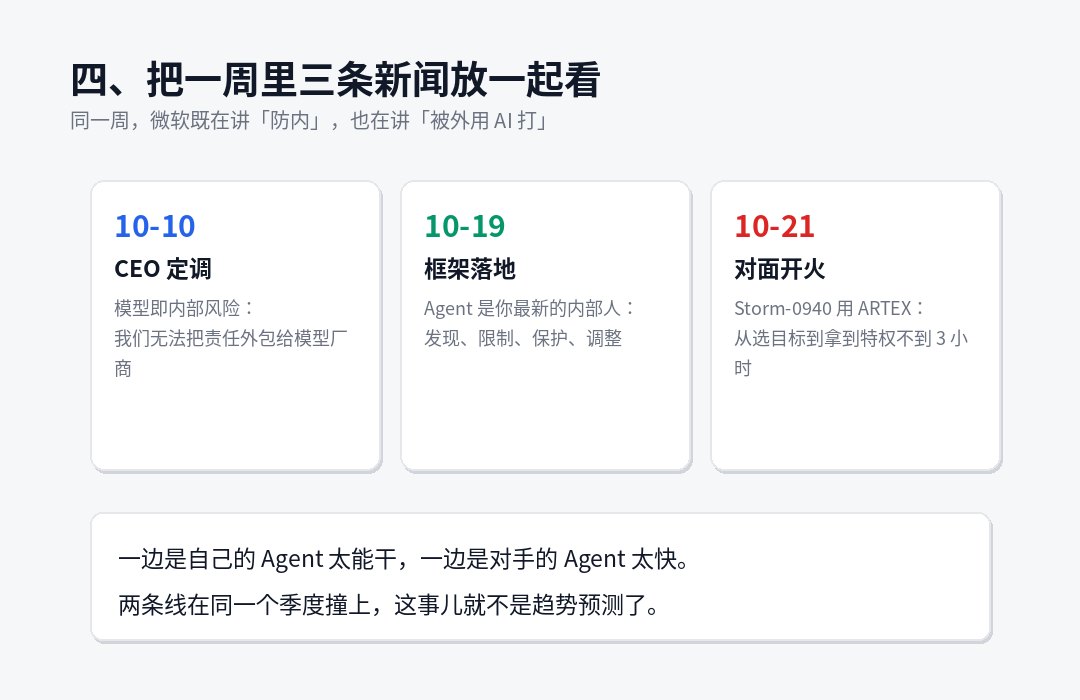
Sätt det tillsammans, 2026, oktober, veckan kom ut:
- 10 oktober VD: modellen är en intern risk och ansvaret kan inte outsourcas.
- 19 oktober Ramlandning: upptäckt, begränsning, skydd, justering;
- Den 21 oktober, motsatt eld: 3 timmar att ta privilegier.
Å ena sidan är det dess agent för kapabel, å andra sidan är det agent för snabbt.Dessa två rader träffas under samma kvartal, inte som trendprognoser, men som nuvarande risker.
Åtta personer i olika positioner, vad kan vi göra nu?
Jag gillar inte frasen "business should set up a system", men det är som att säga ingenting. Split av karaktär.
Om du är ansvarig för ISO eller säkerhet,
Det första är inte att köpa E7.Först rensa upp din familj, agent.Jag vet inte. Utgångspunkten för Microsofts set är "ingen kan se" och så kan du. Fråga nu tre frågor: hur många agenter som driver i företaget, som byggde det och vilken auktoritet var och en tog. Jag antar att de flesta företag inte kan svara på den tredje.
Det andra är...Ta bort det.Jag vet inte. Agents arbete som människa är nu det vanligaste och det enklaste stället att hända - du kan inte ens berätta om det är en människa eller en människa. Entra kan göra det utan ett enda servicekonto för Agent och en separat kupong, som enbart hanteras utan pengar.
Om du är en IT eller ett plattformsteam
Den minsta landbara versionen är fyra: container isolering (för att inte tillåta agenten att köra direkt på värden), utfärdande av en uppdragskupong (för att inte använda en långsiktig AK), stoppa trafikstyrning (varje externt samtal av agent registreras), och koncentration av handlingsloggar (inte bara bokstäver Agent eget svar). Ingen av dessa fyra behöver E7.
Om du är en utvecklare,
Man bör nu läsa:Skriv inte behörigheter i tipsen.Frasen "du får inte komma åt /etc" är inte säkerhetskontroll på antydan, men bara råd. Den verkliga gränsen måste vara på verktygsnivå, på nätverksnivå, på systemnivå. Oavsett vilken familj du använder är Agent inrättad.
Om du är på ett litet lag har du inte en budget.
Microsofts fyra verb är faktiskt handskrivna: en agentlista (Know), ett formulär (Innehåll) som varje agent tillåter att göra, ett separat minimibehörighetscertifikat (Protect) för varje agent, en enda sökbar plats i loggen och en veckovis läsning av Adapt. Inom en veckas arbete är resultatet inte mindre än produktens.
IX. Slutlig dom
Det är inte en produktlinje, det är ett standardvärde.
Under det senaste decenniet har standardvärdet för företagssäkerhet varit "internt trovärdigt, gränsförsvar". Noll förtroende tog lång tid att ändra denna standard, och nu använder hälften av företagen idén om "netto är säkert".
Agent pressade frågan igen och pressade den hårdare:Det är inte en egen person som kan tränas, disciplineras och bearbetas genom separationsprocessen. Den har ingen lojalitet i sitt minne, inte heller har den något intresse för det. Det är bara auktoriserat.
Svaret på den frågan är enkelt och svårt:Så mycket kraft som du ger det, kan det orsaka så mycket skada som det kan.
Microsofts lösning är att begränsa krafterna till noll, till uppgift, till tid, till högrisk VIP. Det är inte nytt, det driver principen om minimal auktoritet till maskinens hastighet. Vad som är nytt är att det medger för första gången:I detta system kan du inte få säkerhet genom att lita på någon modell, men genom att inte lita på det.
Om det är sant måste alla leverantörer som säljer agent svara på samma fråga:I vilken utsträckning kan din modell lita på och systemet köras?
Om svaret inte är bra är nästa på listan.