
Microsoft pone AI Agente en la lista de amenazas internas: No es el modelo. Es la autoridad.
La primera conclusión: Microsoft envió este set el 19 de octubre, en la cara de varias nuevas características, en realidad cambió una suposición predeterminada.
La suposición predeterminada en el pasado era que el agente estaba desplegado por nosotros mismos, así que el defecto era creíble. Microsoft dejó claro esta vez que esta suposición no es válida. Voy a copiar eso:"El agente ha sido confiado desde que lo desplegamos dentro de la compañía. Desafortunadamente, ningún modelo de primera línea se puede confiar en cualquier lugar”.
Note the second sentence:No importa de dónde viene,No lo sé. Incluido en casa.
No es un PR. Pone un viejo concepto de la década de 1970 -- amenaza interna -- directamente al modelo. Y la teoría de la amenaza interna nunca funciona "confiando a este hombre".

Primero, consigamos el significado de la palabra "amenaza interna".
Mucha gente ve "AI es una amenaza interna" y la primera reacción es "AI va a rebelarse". No es eso. Microsoft lo ha aclarado tres veces.
La definición tradicional de las amenazas internas es:Un interno con autoridad legítima que era negligente, volteó o cogió la pesca causó daños que no debía haber causado.La clave es la palabra "autoridad legítima" - él no vino sobre la pared, él fue interrumpido.
En el Agente, Microsoft dio tres razones:
- Comete errores., porque la salida es incierta, la misma entrada no garantiza la misma salida;
- Será manipulado.en un documento externo;
- Se romperá.Se ejecuta, transfiere el servidor MCP, toma el certificado, y cualquier enlace se puede tomar.
Y creo que es la frase más importante, la menos visible en el original:El agente colabora entre sí e incluso choca para lograr el objetivo, y el proceso no necesita ser roto.
Esta frase es mayor que las tres anteriores combinadas. No se trata de "El agente será utilizado por la gente mala", es sobre "muchos Agentes tal vez no hayan sido diseñados para hacer su trabajo". Eso es lo que la palabra "interno" realmente significa... creció desde dentro, no desde fuera.
II. PRINCIPIOS REALES ES SOLO UN PENSO
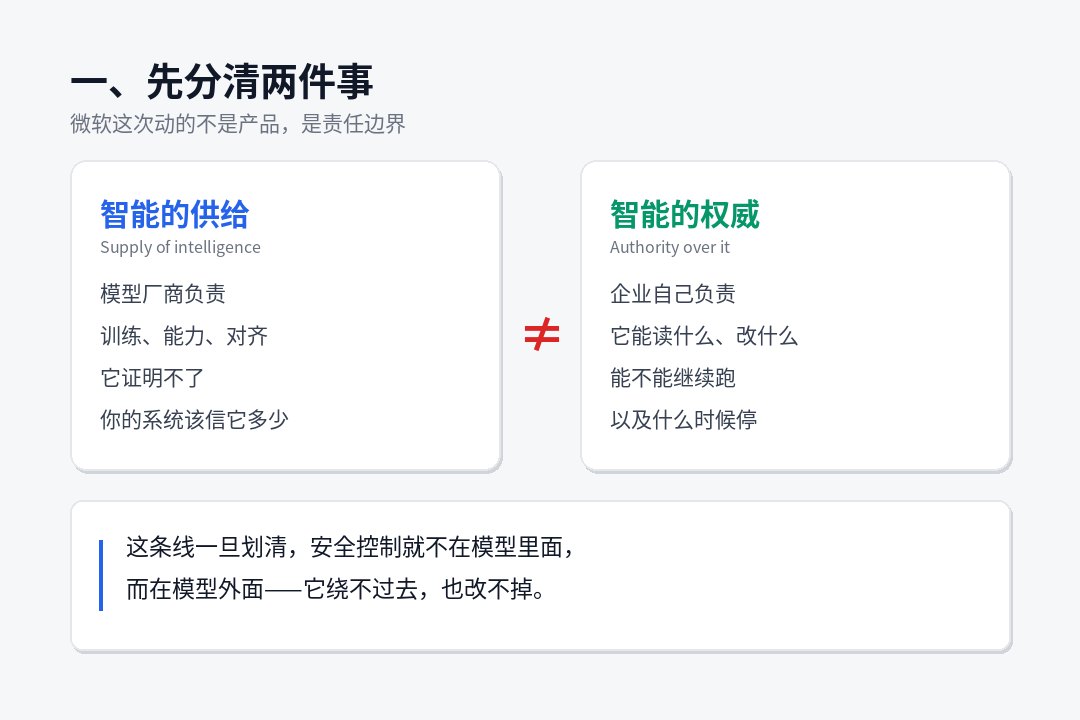
La piedra angular de todo el marco, Nadra, escribió en su escrito el 10 de octubre:
Debemos separar el suministro de inteligencia de la autoridad de inteligencia.
Convertirlo en palabras grandes: Los modeladores son inteligentes para hacer modelos, pero "¿Qué puede leer este modelo en su sistema, qué puede cambiar, puede seguir funcionando?" Esta decisión no puede dejarse a los modelistas, ni a los propios modelos.
Tiene otro en la misma página:"El sistema de superinteligencia más creíble no es el que confiamos en el modelo, sino el que nos permite confiar en el modelo".
Suena como una paradoja, pero es ingeniería vieja. Corresponde a un principio de seguridad establecido en la década de 1970:Un procedimiento no puede eludir o alterar el mecanismo utilizado para vincular su competencia.
El problema es que la mayoría de Agente está ahora desplegada en la forma inversa: el modelo está en el contenedor, el control correcto está escrito en el indicio del sistema del modelo y el registro es reportado por el propio modelo. Es equivalente a colocar a la policía y a los sospechosos en la misma persona.
La solución de Microsoft es desenredarla: el modelo funciona durante la operación controlada (conocida como Microsoft Exchange Container, MXC), con identidad en Entra, con permiso determinado por estrategia externa y evidencia recolectada por sensores externos. El modelo está en la jaula, y la cerradura no está en su mano.
Tres o cuatro verbos, no cuatro etapas.
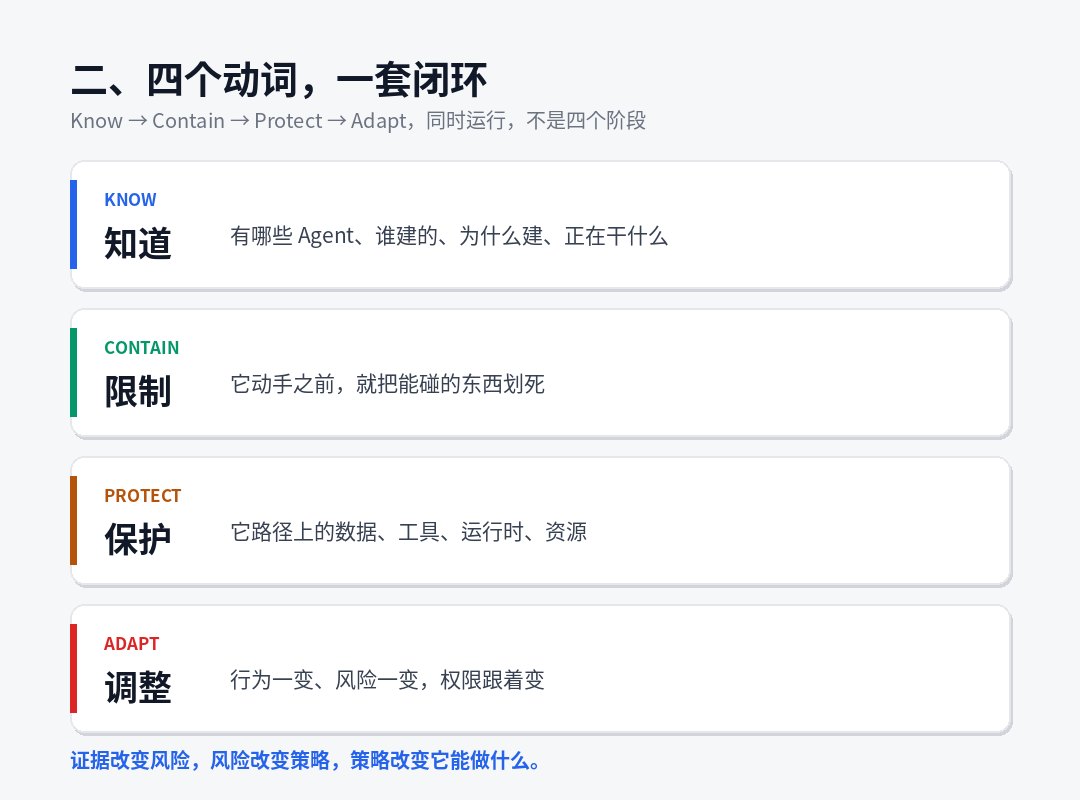
Microsoft lo rompió en cuatro acciones, que originalmente eran Saber / Contener / Protec / Adapt. Quisiera destacar en particular:Estos cuatro no son secuenciales, son anillos cerrados funcionando simultáneamente.
| Acciones | Chino | ¿Para qué? | Respuesta |
|---|---|---|---|
| Saber | Sí. | ¿Quién lo construyó, por qué? ¿Qué estás haciendo? | Agente local encontró extensión a clase 60 |
| Contain | Limits | Cortaré el toque hasta la muerte antes de hacerlo. | MXC Sandbox + Misiones dinámicas |
| Proyecto | Protección | Data, tools, running time, resources on its path | Avance/ Network/ Endpoint Control |
| Adaptado | Ajuste | Comportamiento y cambio de riesgo. Cambios de permiso. | Riesgo dinámico de edad + Condiciones Acceso |
El texto es muy preciso:La evidencia cambia los riesgos, los riesgos cambian las estrategias, las estrategias cambian lo que puede hacer.
Ese es el ciclo. En lugar de "evaluarlo una vez en la entrada y luego emitir un pase permanente", es "recalculado para todo".
IV. "Zero Permission Start" es la cláusula más dura en este conjunto.
Creo que el artículo es el que más eficazmente es vinculante para A:
El empleado mantiene sus propios derechos de acceso. El agente tiene su propia identidad, su propia autoridad y un mandato limitado a las tareas actuales y limitado a la duración de las misiones.
La apertura de esta frase es un requisito triple:
- El agente no puede heredar plena autoridad.Usted dio al personal pleno acceso al sistema financiero, no al reembolso que él había llamado, sino también al agente.
- Las competencias se publican por mandato y se reciben en el plazo establecido.El fin de la misión y la falta de autoridad no se mantendrán por próxima vez.
- La acción de alto riesgo requiere aprobación.Y es "probar la aprobación manual" — la palabra original es criptográficamente competente, como lo demuestra el código, no un "consentimiento" en una ventana.
Acompañando esto es Riesgo de Agente Dinámico: una calificación de riesgo continuamente actualizada, que no es un elemento estático como "Este Agente está inseguramente configurado", pero "lo que está haciendo ahora, y si se ha asignado a una misión que se desvía de ella".
¿Qué vamos a hacer con eso? Microsoft enfatiza específicamenteLa respuesta es gradual, no un cambio.:
- Sigue leyendo, corta la escritura;
- Reducir el rango de datos que puede tocar;
- Cortar el camino de la red;
- Reducción o retiro de poderes temporales;
- Aprobación manual forzada para operaciones de alto riesgo;
- Sólo cuando se ejecuta en aislamiento es el nivel más alto, se detiene directamente.
Es todo un diseño. Admite una cosa:Una estrategia como "Kill si encuentras una anomalía" no funciona en negocios reales.Debido a que el costo de la homicidio es demasiado alto, el resultado final debe ser suerte para apagar la alarma. Así que dio los primeros pasos hacia abajo.
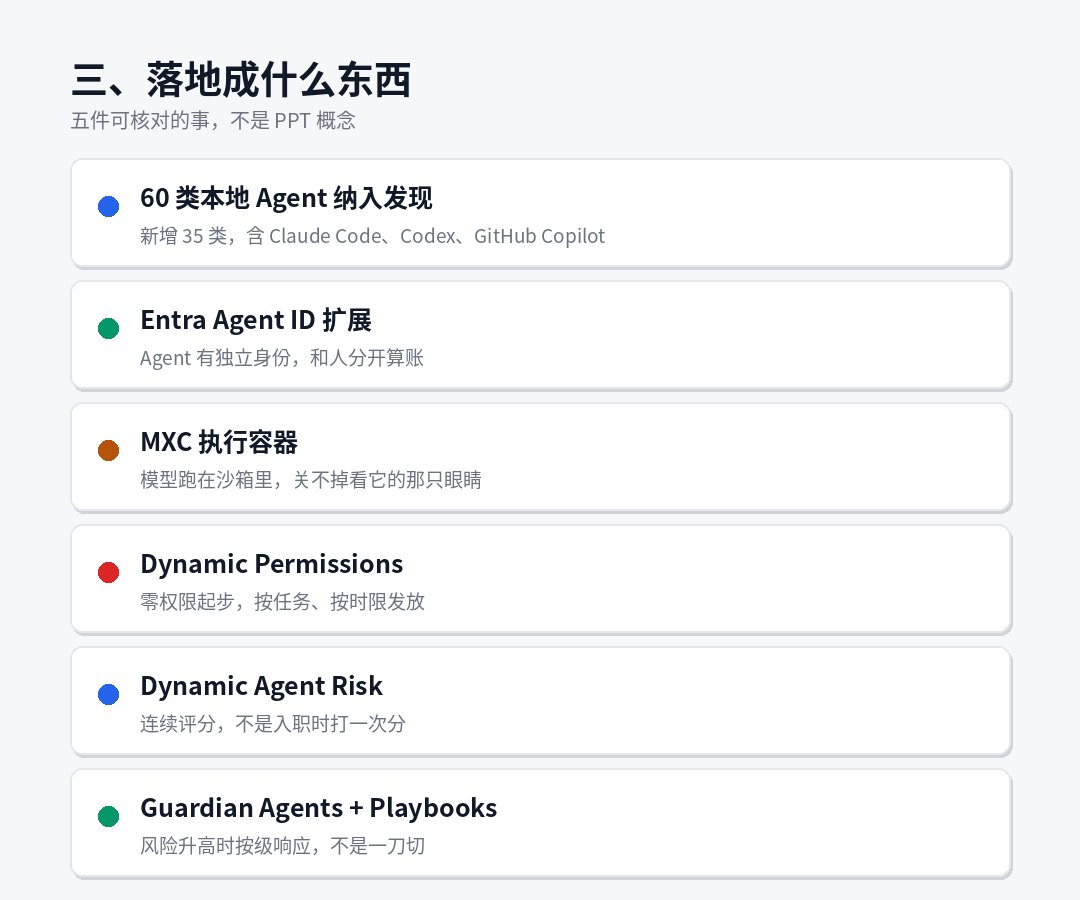
Cinco o cinco cosas específicas que coinciden con la parte superior.
Eso es lo que hay en el producto. Presiono la línea "Puedo verificarlo ahora":
1 Local Agent Discoveries extendida a clase 60
Añade una nueva clase de 35 con designaciones claras Código Claude, OpenAI Codex, GitHub Copilot. Pasé por su archivo de matriz de soporte, que tenía entradas como Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, y señaló WSL.
El significado de este artículo para las empresas nacionales puede subestimarse:Agente, el equipo de seguridad puede verlo ahora.Es un gran aumento de visibilidad, pero también es un problema organizativo. Ya sea o no informarlo antes de que esté listo para ser utilizado como una vigilancia.
2 Extensión de identificación del agente de entrada
Haga al agente independiente del usuario. La línea de fondo es "Dejemos que el negocio sepa qué cosas son hechas por los humanos y qué por el Agente". Esta frase es extremadamente valiosa en el momento del accidente — no hay identidad independiente, y no tienes ninguna atribución subsiguiente de responsabilidad.
3 MXC Container de ejecución
No es la caja de arena en sí, es el original:"Si el agente o su Harness fueron rotos, no debería ser capaz de apagar los controles que lo están viendo."Esto es poner la cerradura fuera de la jaula en el proyecto.
4 Misiones dinámicas
Los tres requisitos de la sección IV supra son la elaboración de productos. Hay un detalle que merece la pena recordar: la estrategia a nivel de organización comienza con una frontera externa, que incluye"para evitar que el Agente obtenga acceso a cualquiera de sus usuarios".No lo sé. Este bloque es el poder.
5 Guardianes + Playbooks
Esta es la única cosa que necesita ser mirada tranquilamente, y lo diré por separado.
VI. El hueso más fuerte del marco: Guardián mismo, agente
Leí todo el texto, y me gustaría hacerte una pregunta mía.
Microsoft dice: Los modelos no pueden ser su propia autoridad de seguridad, y el control debe estar fuera del modelo.
Y entonces la respuesta es, usar un equipo. Edades de los tutoresVe 7x24 y mira cada movimiento de cada agente.
Pero los Guardian Agens son los mismos agentes.
Microsoft obviamente sabía sobre el foso, y dio tres capas de respuesta:
Primer nivel, los límites de la competencia Guardián, la aprobación de los límites, y las reglas que rigen la puesta en marchaDepende de ti.El guardián sólo opera dentro de la frontera. El texto original es claro: "Esto no es para subcontratar el juicio". La gente mantiene el control sobre objetivos y decisiones importantes”.
Segundo piso, Guardian.Sensores externos- Identidad, datos, puntos finales, redes, tiempos de funcionamiento, nubes, no modelos. Este es un requisito previo para su establecimiento.
Tercero, y más honesto: la transparencia de los modelos (la cadena del pensamiento, etc.) se trata comoFuentes de pruebasUno, pero el texto añade inmediatamente:"El modelo no puede ser su propia frontera segura. Un sistema independiente debe observar cada capa, incluyendo el modelo mismo.”
Para ser honestos, estas tres capas de respuesta son lógicamente cómodas, pero quedan dos puntos en el proyecto, y creo que tiene que salir:
Primero: La credibilidad de la evidencia depende de quién tiene la evidencia.Para el agente local (Código de Claude, Codex, etc.), los sensores están en su propio punto final, y la cadena de evidencia está limpia. Sin embargo, el agente, el host en la nube, los registros operados, las cadenas de pensamiento y los registros de llamadas están en la sala de proveedores. Lo que tienes es un resumen de ello para ti, no datos brutos. La palabra "audición independiente" se descarta en el agente de la nube.
Segundo curso: El guardián está tan cansado como el hombre.No está cansado, pero tiene una falsa alarma. Cuando 10.000 agentes producen 100.000 "crecimientos de riesgo" al día, la autodepresión Guardián, los movimientos de auto-separación comienzan a afectar la continuidad del negocio. En ese momento, el verdadero cuello de botella no es la detección.¿Quién llevará el costo de los malhechores?No lo sé. La respuesta original es "la gente tiene decisiones importantes", pero ¿dónde está la frontera "significante"?
Esto no es una negación de este marco. Por el contrario, pocos fabricantes han podido poner estos dos puntos claramente en el documento de arquitectura. Pero como un lander, tienes que saber dónde está el punto.
Siete, la otra mitad de la misma semana: el agente al otro lado de la calle ya está corriendo.
Si sólo miras a Microsoft, es una tendencia futura. Junta el 21 de octubre, la naturaleza cambia.
Microsoft envió un mensaje de amenaza el mismo día: Storm-0940 Un atacante condenado por antecedentes nacionales chinos. ARTEX El marco de penetración inteligente, automatizado desde septiembre de 2026, ha alcanzado a cientos de organizaciones de todo el mundo en muchas industrias.Muchos de estos casos tardaron menos de tres horas, desde la orientación hacia el acceso privilegiado a la infraestructura cloud.
Y lo cuelga en una cadena de suministro real... Microsoft ha identificado Storm-0940 como el autor de la reciente aplicación multi-tenant de la cadena de suministro. La ruta de ataque es tomar la aplicación y luego utilizar el permiso aprobado para autenticar el entorno cliente de Microsoft 365 sin login interactivo.
Microsoft escribió una frase muy bien establecida:"El agente no está sujeto a restricciones humanas. Puede funcionar 7x24, ejecutar fines de semana, vacaciones, y probar múltiples caminos de intrusión."
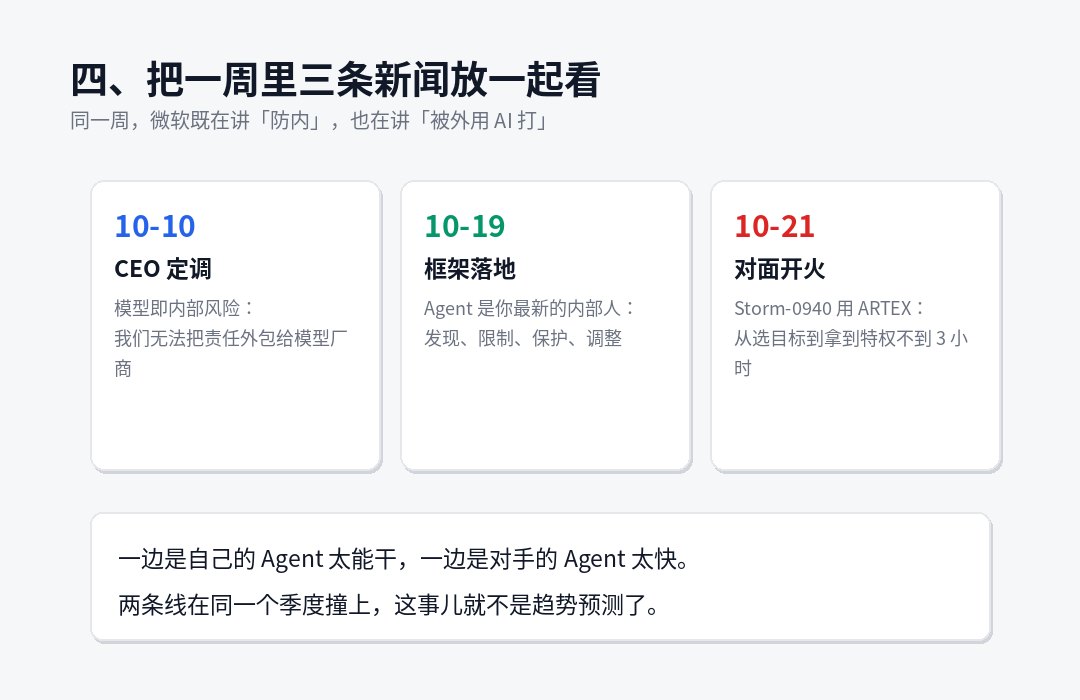
Pónganlo juntos, 2026, octubre, la semana salió:
- 10 octubre, CEO set: the model is an internal risk and responsibility cannot be outsourced;
- 19 de octubre, aterrizaje marco: detección, limitación, protección, ajuste;
- El 21 de octubre, frente al fuego: 3 horas para tomar privilegios.
Por un lado, es su agente demasiado capaz, por otro lado es el agente demasiado rápido.Estas dos líneas chocan en el mismo trimestre, no como predicciones de tendencia, sino como riesgos actuales.
Ocho, gente en diferentes posiciones, ¿qué podemos hacer ahora?
No me gusta la frase "el negocio debe establecer un sistema", pero es como decir nada. Dividido por el personaje.
Si usted está a cargo de ISO o seguridad,
Lo primero es no comprar E7.Primero, limpia a tu familia, agente.No lo sé. El punto de partida para el conjunto de Microsoft es "ninguno puede ver" y así puede usted. Ahora haga tres preguntas: cuántos Agentes están corriendo en la compañía, quién la construyó, y qué autoridad cada uno tomó. Supongo que la mayoría de las empresas no pueden responder al tercero.
La segunda cosa es...Quítatelo.No lo sé. El trabajo del agente como ser humano es ahora el lugar más común y más fácil que puede suceder, ni siquiera se puede decir si es un ser humano o un ser humano. La entrada puede hacerlo sin una sola cuenta de servicio para el Agente y un vale separado, que se gestiona puramente sin dinero.
Si eres un IT o un equipo de plataformas
La versión mínima terrestre es cuatro: el aislamiento de contenedores (no permitir que el Agente corra directamente en el host), la emisión de un vale de misión (no utilizar un AK a largo plazo), el control de tráfico (cada llamada externa del Agente se registra), y la concentración de registros de acción (no sólo cartas respuesta del propio Agente). Ninguno de estos cuatro necesita E7.
Si eres un desarrollador,
Uno debería leer ahora:No escriba permisos en las pistas.La frase "no se le permite acceder /etc" no es el control de seguridad en el nivel de la pista, sino sólo el consejo. El límite real debe estar a nivel de herramientas, a nivel de red, a nivel de sistema. Cualquier familia que use, el agente está preparado.
Si estás en un pequeño equipo, no tienes presupuesto.
Los cuatro verbos de Microsoft son efectivamente manuscritos: una lista de agentes (Know), un formulario (Contener) que cada agente permite hacer, un certificado de permiso mínimo separado (Protect) para cada agente, un solo lugar de búsqueda en el registro y una lectura semanal de Adaptación. Dentro de una semana de trabajo, el resultado no es menos que el del producto.
IX. Sentencia definitiva
No es una línea de productos, es un valor predeterminado.
Durante la última década, el valor predeterminado de la seguridad corporativa ha sido “internally creíble, defensa fronteriza”. Cero confianza tomó mucho tiempo para cambiar este defecto, y por ahora la mitad de las empresas están usando la idea de "net es seguro".
El agente volvió a plantear la pregunta y la empujó más fuerte:No es una persona interna que puede ser entrenada, disciplinada y procesada a través del proceso de separación. No tiene lealtad en su memoria, ni tiene ningún interés en ella. Sólo está autorizado.
Así que la respuesta a esa pregunta es simple y difícil:Tanto poder como usted lo da, puede causar tanto daño como pueda.
La solución de Microsoft es limitar los poderes a cero, a tareas, a tiempo, a VIPs de alto riesgo. No es nuevo, está empujando el principio de autoridad mínima a la velocidad de la máquina. Lo nuevo es que admite por primera vez:En este sistema, usted no puede ganar seguridad confiando en cualquier modelo, pero no confiando en él.
Si eso es cierto, entonces todos los vendedores que venden Agente tendrán que responder la misma pregunta:¿En qué medida puede confiar su modelo y funcionar el sistema?
Si la respuesta no es buena, la siguiente está en la lista.