
Microsoft mette AI Agente nella lista delle minacce interne: non e' il modello. E' l'autorità.
La prima conclusione: Microsoft ha inviato questo set il 19 ottobre, sul volto di diverse nuove funzionalità, effettivamente cambiato un'ipotesi di default.
Il presupposto predefinito in passato era che l'agente è stato distribuito da noi stessi, quindi il default era credibile. Microsoft ha chiarito questa volta che questa ipotesi non è valida. Ricevuto."Agent si fida da quando lo abbiamo schierato all'interno dell'azienda. Purtroppo, nessun modello di prima linea può essere fidato da qualsiasi luogo.”
Notare la seconda frase:Non importa da dove viene,Non lo so. Compreso a casa.
Non e' una PR. Mette un vecchio concetto dagli anni '70 -- minaccia interna -- direttamente al modello. E la teoria delle minacce interne non funziona mai affidandosi a quest'uomo.

In primo luogo, otteniamo il significato della parola "morte interna".
Molte persone vedono "AI è una minaccia interna" e la prima reazione è "AI si ribella". Non e' quello. Microsoft l'ha chiarito tre volte.
La definizione tradizionale delle minacce interne è:Un insider con legittima autorità che era negligente, girato indietro o pesca catturata ha causato danni che non avrebbe dovuto causare.La chiave è la parola "autorità legittima" -- non è venuto sopra il muro, è stato frugato dentro.
Su agente, Microsoft ha dato tre motivi:
- Fa degli errori., poiché l'uscita è incerta, lo stesso input non garantisce la stessa uscita;
- Sarà manipolato.in un documento esterno;
- Sarà rotto.Esegue, trasferisce il server MCP, prende il certificato e qualsiasi link può essere preso.
E penso che sia la frase più importante, la frase meno visibile nell'originale:L'agente collabora l'uno con l'altro e anche colludi per raggiungere l'obiettivo, e il processo non deve essere rotto.
Questa frase è più grande dei tre precedenti combinati. Non si tratta di "Agent sarà usato dai cattivi", si tratta di "molti agenti potrebbero non essere stati progettati per fare il loro lavoro". Questo è ciò che la parola "internal" realmente significa -- è cresciuto da dentro, non da fuori.
II. PRINCIPI REALI E' SOLO UNOUGO
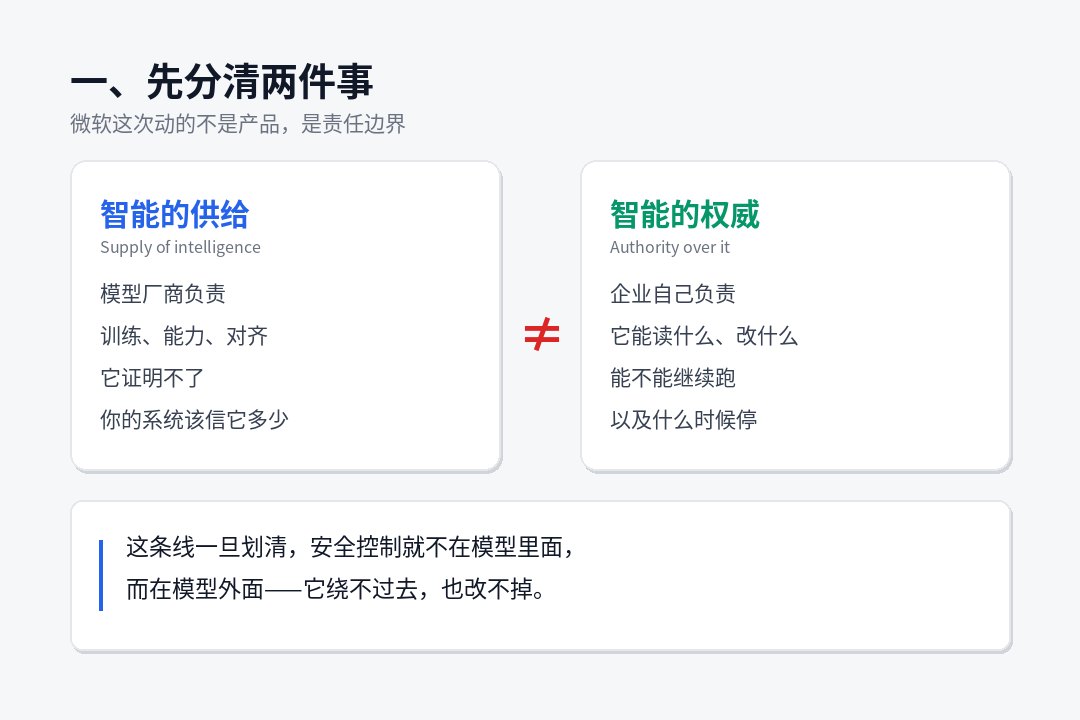
La pietra angolare di tutto il quadro, Nadra, ha scritto nel suo breve il 10 ottobre:
Dobbiamo separare la fornitura di intelligenza dall'autorità dell'intelligenza.
Trasformalo in grandi parole: Modelli sono intelligenti per fare modelli, ma "Che cosa può questo modello leggere nel tuo sistema, cosa può cambiare, può continuare a funzionare?" Questa decisione non può essere lasciata ai modellisti, né ai modelli stessi.
Ne ha un'altra nella stessa pagina:"Il sistema di superintelligenza più credibile non è quello che ci fidiamo del modello, ma quello che ci permette di fidarci del modello."
Sembra un paradosso, ma e' una vecchia ingegneria. Essa corrisponde ad un principio di sicurezza che è stato stabilito negli anni '70:Una procedura non può aggirare o modificare il meccanismo utilizzato per legare la sua competenza.
Il problema è che la maggior parte dell'agente è ora dispiegato in senso inverso: il modello è nel contenitore, il controllo giusto è scritto nel suggerimento del sistema del modello e il registro è segnalato dal modello stesso. È importante mettere la polizia e i sospetti sulla stessa persona.
La soluzione di Microsoft è di untangle: il modello viene eseguito durante l'operazione controllata (conosciuta come Microsoft Exchange Container, MXC), con identità in Entra, con il permesso determinato dalla strategia esterna e le prove raccolte da sensori esterni. Il modello è nella gabbia, e la serratura non è nella sua mano.
Tre o quattro verbi, non quattro fasi.
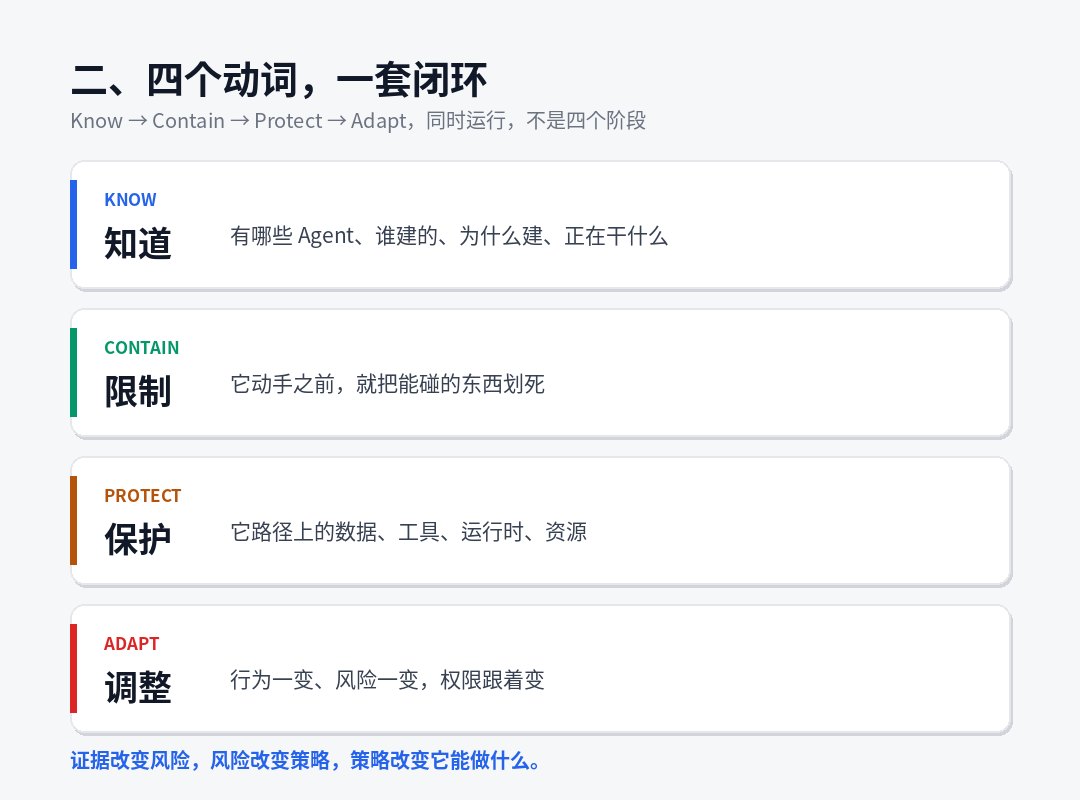
Microsoft ha rotto in quattro azioni, che erano originariamente Know / Contain / Protec / Adapt. Vorrei sottolineare in particolare:Questi quattro non sono sequenziali, sono anelli chiusi in esecuzione simultanea.
| Azioni | Cinese | Per cosa? | Risposta |
|---|---|---|---|
| Sapere | Si'. | Chi l'ha costruito, perché? Che stai facendo? | Agente locale ha trovato l'estensione alla classe 60 |
| Contabilità | Limiti | Ti taglio il tocco prima di farlo. | MXC Sandbox + Missioni dinamiche |
| Progetto | Protezione | Dati, strumenti, tempo di esecuzione, risorse sul suo percorso | Purview/ Network/ Endpoint Control |
| Adapt | Regolazione | Comportamento e cambiamento di rischio. Cambiamenti di permesso. | Rischio di età dinamica + condizioni di accesso |
Il testo è molto accurato:La prova cambia i rischi, i rischi cambiano le strategie, le strategie cambiano ciò che può fare.
Questo è il ciclo. Invece di "valutarlo una volta all'ingresso e poi emettere un passaggio permanente", è "ricalcolato per tutto".
IV. "Zero Permission Start" è la clausola più difficile in questo set.
Penso che l'articolo sia quello che è più efficacemente vincolante su A:
Il dipendente mantiene i propri diritti di accesso. L'agente ha la sua identità, la sua autorità e un mandato limitato ai compiti attuali e limitato alla durata delle missioni.
L'apertura di questa frase è un requisito triplice:
- L'agente non puo' ereditare la piena autorita'.Ha dato al personale pieno accesso al sistema finanziario, non al rimborso che aveva chiamato, ma anche all'agente.
- Le competenze sono emesse per mandato e ricevute dal termine.La fine della missione e la mancanza di autorità non devono essere mantenute per la prossima volta.
- L'azione ad alto rischio richiede l'approvazione.Ed è "proveable manuale approvazione" — la parola originale è crittograficamente abile, come evidenziato dal codice, non un "consenso" in una finestra.
Accompagnare questo è Dynamic Agent Risk: un rating di rischio continuamente aggiornato, che non è un elemento statico come "Questo agente è configurato in modo non sicuro" ma "che cosa sta facendo ora, e se è stato assegnato a una missione che devia da esso."
Che ne facciamo di questo? Microsoft sottolinea specificamenteLa risposta è graduale, non un interruttore.:
- Continua a leggere, taglia la scrittura;
- Per restringere la gamma di dati che può toccare;
- Tagliare il percorso di rete;
- Riduzione o ritiro di poteri temporanei;
- Omologazione manuale forzata per operazioni ad alto rischio;
- Solo quando si corre in isolamento è il livello più alto, viene interrotto direttamente.
E' un bel disegno. Ammette una cosa:Una strategia come "Kill if you find anomaly" non funziona in affari reali.Perché il costo della risata è troppo alto, il risultato finale deve essere la fortuna di spegnere l'allarme. Così ha dato il primo insieme di passi verso il basso.
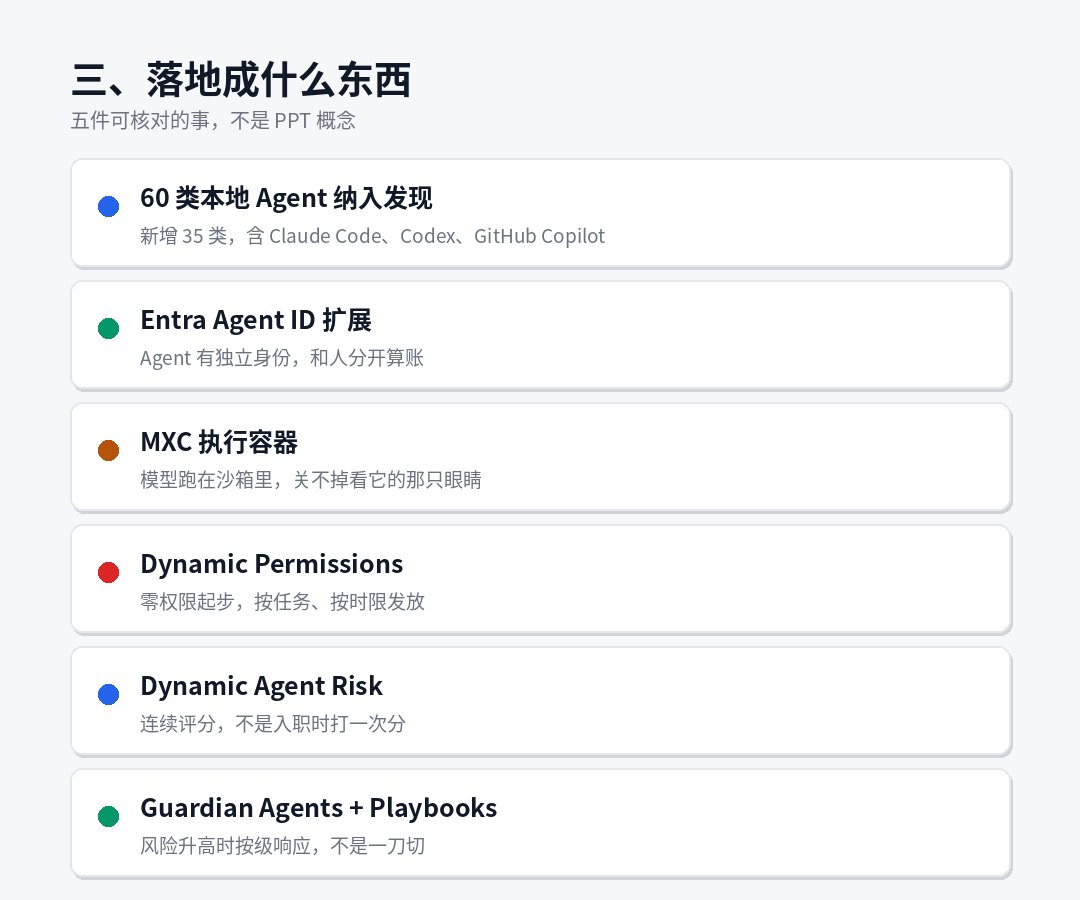
Cinque o cinque cose specifiche che corrispondono alla cima.
E' questo il prodotto. Premo la linea "Posso verificare ora":
1 Local Agent Discoveries estesa alla classe 60
Aggiungi una nuova classe 35 con chiare designazioni Claude Code, OpenAI Codex, GitHub Copilot. Ho attraversato il suo file matrice di supporto, che ha avuto voci come Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, e singled out WSL.
Il significato di questo articolo per le imprese domestiche può essere sottovalutato:Agente, la squadra di sicurezza puo' vederlo ora.È un enorme aumento della visibilità, ma è anche un problema organizzativo. Che si tratti di segnalarlo prima che sia pronto ad essere usato come sorveglianza.
2 Estensione ID dell'agente di ingresso
Rendere l'agente indipendente dall'utente. La linea di fondo è "Diamo all'azienda di sapere quali cose sono fatte dagli umani e quali dall'agente". Questa frase è estremamente preziosa al momento dell'incidente — non c'è identità indipendente, e non ha attribuzione successiva di responsabilità.
3 contenitore di esecuzione MXC
Non è la sandbox stessa, è l'originale:"Se l'agente o la sua Harness fossero rotti, non dovrebbe essere in grado di spegnere i controlli che lo stanno guardando."Questo è quello di mettere la serratura fuori dalla gabbia sul progetto.
4 missioni dinamiche
I tre requisiti della sezione IV sono la produzione. C'è un dettaglio che vale la pena ricordare: la strategia a livello organizzativo inizia con un confine esterno, che include"per impedire all'agente di accedere a uno qualsiasi dei suoi utenti."Non lo so. Questo blocco è potere.
5 Guardiani + Librerie
Questa è l'unica cosa che deve essere guardato con calma, e lo dirò separatamente.
VI. L'osso più forte della cornice: Guardiano stesso, Agente
Ho letto tutto il testo e vorrei farle una domanda.
Microsoft dice: I modelli non possono essere la loro autorità di sicurezza, e il controllo deve essere al di fuori del modello.
E poi la risposta e'... usare una squadra. Guardian AgesVai 7x24 e fissa ogni mossa di ogni agente.
Ma gli stessi Guardian Agens sono l'agente.
Microsoft ovviamente sapeva della fossa, e ha dato tre strati di risposta:
Primo livello, i confini della competenza Guardian, l'approvazione dei confini, e le regole che regolano la messa in servizioSta a te decidere.Guardian opera solo all'interno del confine. Il testo originale è chiaro: "Questo non è per il giudizio outsource". Le persone mantengono il controllo sugli obiettivi e sulle decisioni importanti.”
Secondo piano, Guardian.Sensori esterni- Identità, dati, endpoint, reti, tempi di esecuzione, nubi, non modelli. Questo è un prerequisito per la sua istituzione.
Terzo, e più onesto: la trasparenza dei modelli (la catena del pensiero, ecc.) è trattata comeFonti di provaUno, ma il testo aggiunge immediatamente:"Il modello non può essere il suo confine sicuro. Un sistema indipendente deve osservare ogni strato, compreso il modello stesso”.
Ad essere onesti, questi tre livelli di risposta sono logicamente comodi, ma ci sono due punti rimasti sul progetto, e penso che debba uscire:
Primo: La credibilità delle prove dipende da chi ha le prove.Per l'agente di gestione locale (Claude Code, Codex, ecc.), i sensori sono sul proprio punto di vista, e la catena di prove è pulita. Tuttavia, l'agente, l'host cloud, i registri operati, le catene di pensiero e i record di chiamata sono nella stanza del fornitore. Quello che avete ottenuto è un riassunto di esso per voi, non dati grezzi. La parola "audit indipendente" è scontato su agente cloud.
Secondo corso: Guardian è stanco come l'uomo.Non e' stanca, ma ha un falso allarme. Quando 10.000 Agenti producono 100.000 "rischio aumenta" al giorno, Guardian auto-depressione, auto-separazione si muove cominciano a influenzare la continuità aziendale. A quel punto, il vero collo di bottiglia non è il rilevamento.Chi sopporterà il costo del male?Non lo so. La risposta originale è "le persone tengono decisioni importanti", ma dov'è il confine "trascurabile"?
Questo non è un rifiuto di questo quadro. Al contrario, pochi produttori sono stati in grado di mettere questi due punti chiaramente nel documento di architettura. Ma come lavanda, devi sapere dov'e' il punto.
Sette, l'altra metà della stessa settimana: l'agente di fronte alla strada è già in fuga.
Se si guarda solo a Microsoft, è un trend futuro. Mettere insieme il 21 ottobre, la natura cambia.
Microsoft ha inviato un messaggio di minaccia lo stesso giorno: Tempesta-0940 Un aggressore condannato a sfondo nazionale cinese. ARTE Il quadro di penetrazione intelligente, che è stato automatizzato dal settembre 2026, ha colpito centinaia di organizzazioni in tutto il mondo in molte industrie.Molti di questi casi hanno richiesto meno di tre ore, dal targeting all'accesso privilegiato alle infrastrutture cloud.
E la appende su una vera catena di fornitura... Microsoft ha identificato Storm-0940 come il responsabile della recente applicazione multi-tenant della catena di fornitura. Il percorso di attacco è quello di prendere l'applicazione e quindi utilizzare il permesso approvato per autenticare Microsoft 365 ambiente client senza login interattivo.
Microsoft ha scritto una frase molto consolidata:"L'ingegno non è soggetto a restrizioni umane. Può funzionare 7x24, eseguire fine settimana, vacanze, e provare più percorsi di intrusione."
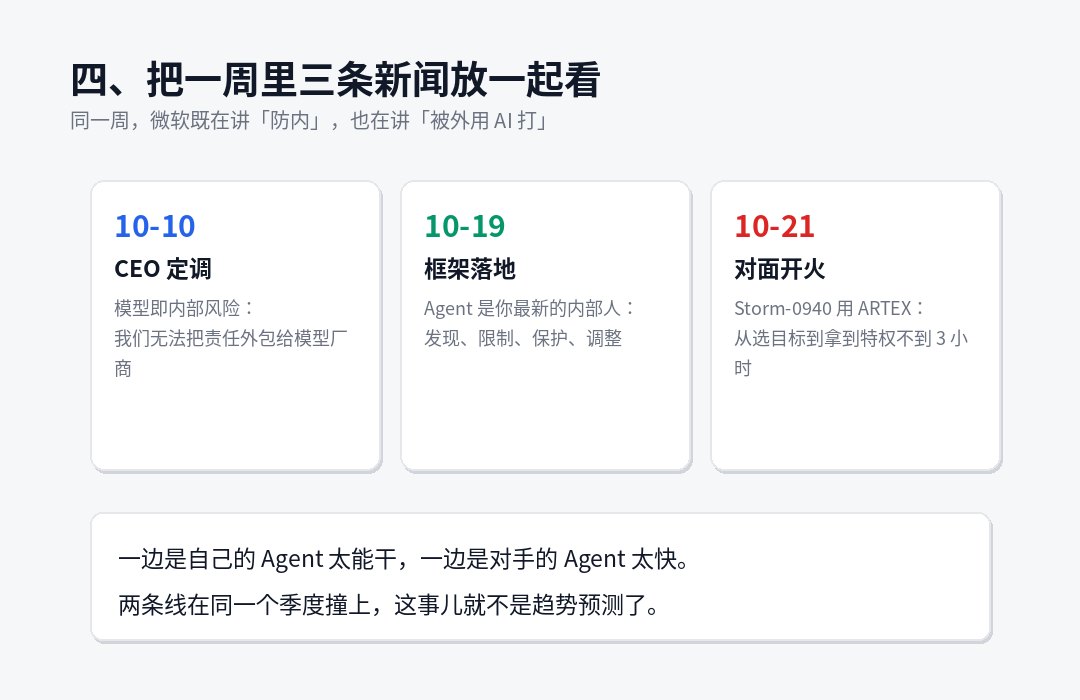
Mettilo insieme, 2026, ottobre, la settimana è uscita:
- 10 ottobre, CEO set: il modello è un rischio interno e la responsabilità non può essere esternalizzata;
- 19 ottobre, atterraggio quadro: rilevamento, limitazione, protezione, regolazione;
- Il 21 ottobre, fuoco opposto: 3 ore per prendere privilegi.
Da un lato, e' il suo agente troppo capace, dall'altro e' l'agente troppo veloce.Queste due linee hanno colpito nello stesso trimestre, non come previsioni di tendenza, ma come rischi attuali.
Otto persone in posizioni diverse, cosa possiamo fare ora?
Non mi piace la frase "gli affari dovrebbero creare un sistema", ma è come dire niente. Spalato per carattere.
Se sei responsabile dell'ISO o della sicurezza,
La prima cosa è non comprare E7.Prima pulisci la tua famiglia, agente.Non lo so. Il punto di partenza per il set di Microsoft è "nessuno può vedere" e così puoi. Ora fate tre domande: quanti agenti sono in esecuzione in azienda, che l'ha costruito, e quale autorità ciascuno ha preso. Credo che la maggior parte delle aziende non possa rispondere alla terza.
La seconda cosa è...Toglila.Non lo so. Il lavoro dell'agente come essere umano è ora il posto più comune e più facile per accadere — non si può nemmeno dire se è un essere umano o un essere umano. Entra può farlo senza un unico conto di servizio per agente e un voucher separato, che è gestito esclusivamente senza soldi.
Se sei un team IT o una piattaforma
La versione minima a terra è quattro: l'isolamento dei container (per non permettere all'agente di funzionare direttamente sull'host), l'emissione di un voucher di missione (non usare un AK a lungo termine), il controllo del traffico di arresto (ogni chiamata esterna da parte dell'agente è registrata), e la concentrazione dei registri di azione (non solo le lettere risposta dell'agente). Nessuno di questi quattro ha bisogno di E7.
Se sei uno sviluppatore,
Si dovrebbe ora leggere:Non scrivere autorizzazioni nei suggerimenti.La frase "non è consentito accedere a /etc" non è il controllo di sicurezza a livello del suggerimento, ma solo consiglio. Il limite reale deve essere a livello di strumento, a livello di rete, a livello di sistema. Qualunque famiglia usi, l'agente e' incastrato.
Se sei in una piccola squadra, non hai un budget.
I quattro verbi di Microsoft sono effettivamente scritti a mano: una lista agente (Know), un modulo (Contain) che ogni agente permette di fare, un separato Certificato di autorizzazione minima (Protetto) per ogni agente, un singolo posto ricercabile nel registro e una lettura settimanale di Adapt. Entro una settimana di lavoro, il risultato non è inferiore a quello del prodotto.
IX. Giudizio finale della sentenza
Non è una linea di prodotto, è un valore predefinito.
Nel corso degli ultimi dieci anni, il valore predefinito per la sicurezza aziendale è stato “internamente credibile, difesa dei confini”. La fiducia zero ha richiesto molto tempo per cambiare questo default, e ormai la metà delle aziende sta usando l'idea di "net è sicuro".
L'agente ha spinto di nuovo la domanda e l'ha spinta più forte:Non è una persona interna che può essere addestrata, disciplinata e trasformata attraverso il processo di separazione. Non ha alcuna lealtà nella sua memoria, né ha alcun interesse per esso. E' autorizzata.
Quindi la risposta a questa domanda è semplice e difficile:Per quanto potere lo dia, può causare tanto danno quanto può.
La soluzione di Microsoft è quella di limitare i poteri a zero, a compito, a tempo, a VIP ad alto rischio. Non è nuovo, sta spingendo il principio di minima autorità alla velocità della macchina. La novità è che ammette per la prima volta:In questo sistema, non si può ottenere la sicurezza fidandosi di qualsiasi modello, ma non fidandosi di esso.
Se è vero, allora tutti i venditori che vendono agente dovranno rispondere alla stessa domanda:In che misura il vostro modello può essere fidato e il sistema funziona?
Se la risposta non è buona, quella successiva è sulla lista.