
Microsoft setter AI Agent på intern trusselliste: Det er ikke modellen. Det er autoriteten.
Den første konklusjonen: Microsoft sendte ut dette settet den 19. oktober på ansiktet av flere nye funksjoner, faktisk endret en standard antakelse.
Standardantakelsen tidligere var at agenten ble utplassert av oss selv, så standarden var troverdig. Microsoft gjorde det klart denne gangen at denne antakelsen ikke er gyldig. Jeg kopierer det:Agent har vært stolt siden vi utplasserte ham i selskapet. Dessverre kan ingen frontlinjemodell stole på fra hvor som helst. \"
Legg merke til den andre setningen:Uansett hvor det kommer fra,Jeg vet ikke. Inkludert hjemme.
Det er ikke PR. Det setter et gammelt konsept fra 1970-tallet - intern trussel - rett til modellen. Den interne trusselsteorien virker aldri ved å " stole på denne mannen."

For det første, la oss få betydningen av ordet - intern trussel -
Mange mennesker ser "AI er en intern trussel" og den første reaksjonen er "AI kommer til å gjøre opprør." Det er ikke det. Microsoft har klart det tre ganger.
Den tradisjonelle definisjonen av interne trusler er:En insider med legitim autoritet som var nøktende, vendte tilbake eller fanget fiske forårsaket skade som han ikke skulle ha forårsaket.Nøkkelen er ordet " lovfull myndighet" he som ikke kom over muren, han ble sveipet inn.
På Agent, Microsoft ga tre grunner:
- Det gjør feil., fordi utgangen er usikker, garanterer den samme inngangen ikke den samme utgangen;
- Den vil bli manipulert.i et eksternt dokument;
- Det vil bli brutt.Det kjører, det overfører MCP-serveren, det tar sertifikatet, og enhver kobling kan tas.
Og jeg tror det er den viktigste, den minst synlige setningen i originalen:Agent samarbeider med hverandre og til og med samarbeider for å nå målet, og prosessen trenger ikke å brytes.
Denne setningen er større enn de tre foregående kombinert. Det handler ikke om -Agent vil bli brukt av de dårlige menneskene, - det handler om - mange agenter kanskje ikke er designet for å gjøre sin jobb - Det er det ordet " det indre" virkelig betyr -- det vokste fra innsiden, ikke fra utsiden.
II. REAL KJØP er bare én ting
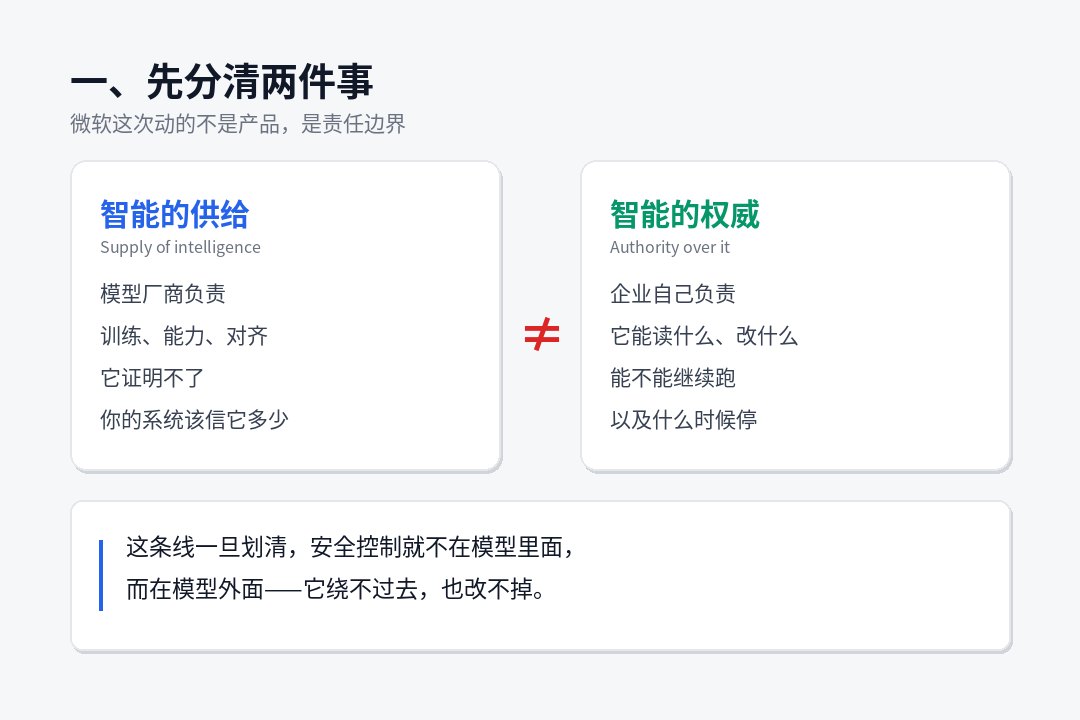
Hovedsteinen i hele rammeverket, Nadra, skrev i hans kort den 10. oktober:
Vi må skille intelligens fra intelligensens autoritet.
Gjør det til store ord: Modeller er smarte å lage modeller, men " Hva kan denne modellen lese i systemet, hva kan den endre, kan den fortsette å kjøre?" Denne avgjørelsen kan ikke overlates til modellerere eller til modeller selv.
Han har en til på samme side:" Det mest troverdige superintelligensenssystemet er ikke det vi stoler på i modellen, men det som tillater oss å stole på modellen."
Det høres ut som et paradoks, men det er gammel ingeniør. Det tilsvarer et sikkerhetsprinsipp som ble etablert på 1970-tallet:En prosedyre kan ikke omgå eller endre mekanismen som brukes til å binde sin kompetanse.
Problemet er at de fleste agenter nå er utplassert på omvendt måte: modellen er i beholderen, riktig kontroll er skrevet i systemhinten til modellen og loggen er rapportert av selve modellen. Det er lett å plassere politiet og mistenkte på samme individ.
Microsofts løsning er å frigjøre den: modellen kjører under den kontrollerte operasjonen (kjent som Microsoft Exchange Container, MXC), med identitet i Entra, med tillatelse bestemt av ekstern strategi og bevis samlet inn av eksterne sensorer. Modellen er i buret, og låsen er ikke i hånden.
Tre eller fire verb, ikke fire trinn.
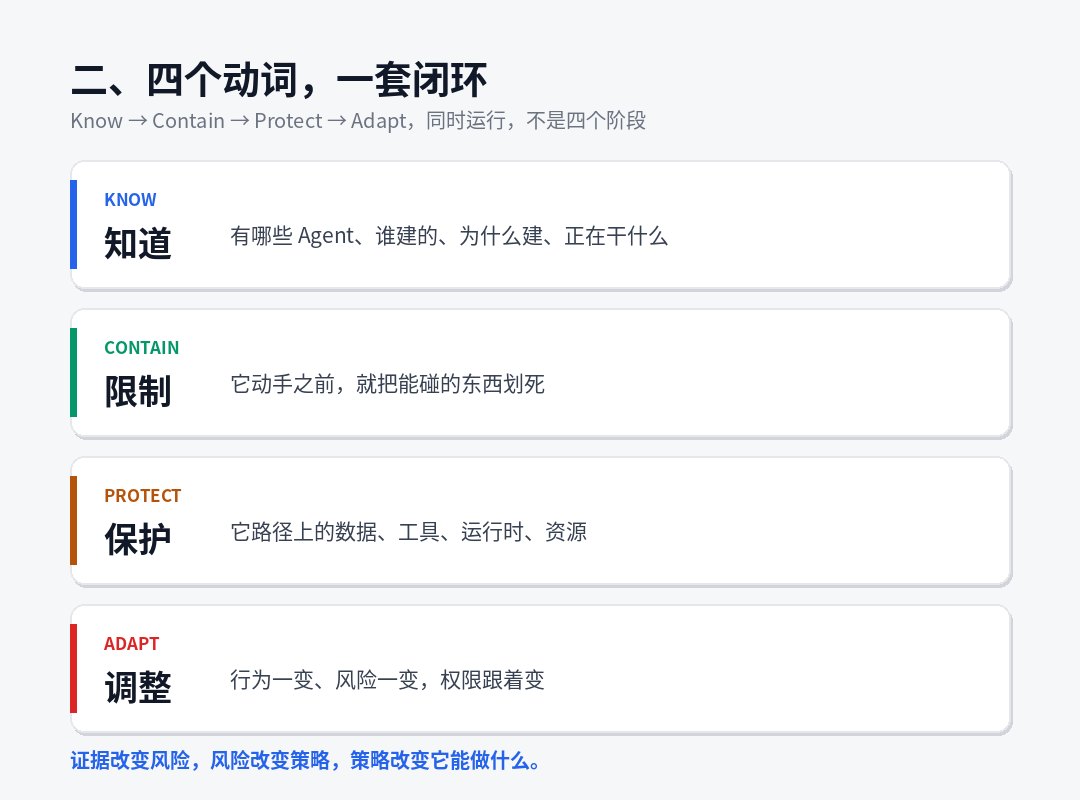
Microsoft brøt det ned i fire handlinger, som opprinnelig var Know / Contain / Protec / Adapt. Jeg vil spesielt understreke:Disse fire er ikke sekvensielle, de er lukkede ringer kjører samtidig.
| Handlinger | Kinesisk | For hva? | Svar |
|---|---|---|---|
| Vet | Ja. | Hvem bygde den, hvorfor? Hva gjør du? | Lokal agent fant forlengelse til klasse 60 |
| Inneholder | Grenser | Jeg skal kutte kontakten til døden før jeg gjør det. | MXC Sandbox + Dynamiske oppdrag |
| Prosjekt | Beskyttelse | Data, verktøy, kjøretid, ressurser på banen | Purview/ Network/ Endpoint Control |
| Adapt | Justering | Atferd og risikoendringer. Tillatelsesendringer. | Dynamisk aldersrisiko + betingelser tilgang |
Teksten er veldig nøyaktig:Bevis endrer risiko, risiko endre strategier, strategier endre hva det kan gjøre.
Det er syklusen. I stedet for å måle det en gang på inngangen og deretter utstede et permanent pass - det er - reberegnet for alt -
IV. "Zero Tillatelsesstart" er den tøffeste klausulen i dette settet.
Jeg tror artikkelen er den som er mest effektivt bindende på A:
Arbeidsgiveren beholder sine egne adgangsrettigheter. Agent har sin egen identitet, sin egen myndighet, og et mandat begrenset til aktuelle oppgaver og begrenset til varigheten av oppdrag.
Åpningen av denne setningen er et tredobbelt krav:
- Agent kan ikke arve full myndighet.Du ga personalet full tilgang til det finansielle systemet, ikke refusjonen han hadde ringt, men også agenten.
- Kompetansen utstedes av mandat og mottas innen fristen.Slutten på oppdraget og utløpet av myndighet skal ikke holdes for neste gang.
- Høyrisikotiltak krever godkjenning.Og det er " dokumenterbar manuell godkjenning" - det opprinnelige ordet er kryptografisk dyktig, som vist av koden, ikke et "samsvar" i et vindu.
Med dette er Dynamic Agent Risk: en kontinuerlig oppdatert risikovurdering, som ikke er et statisk element som " Denne agenten er utvilsomt konfigurert" men " hva gjør det nå, og om det er blitt tildelt et oppdrag som avviker fra det."
Hva skal vi gjøre med det? Microsoft understreker spesieltSvaret er gradvis, ikke en bryter.:)
- Fortsett å lese, kutte av skriving;
- For å begrense spekteret av data det kan røre;
- Kutt av nettverksbanen;
- Reduksjon eller uttak av midlertidige beføjelser;
- Tvungen manuell godkjenning for høyrisikooperasjoner;
- Bare når kjører i isolasjon er det høyeste nivået, blir det stoppet direkte.
Det er ganske design. Det innrømmer én ting:En strategi som "Kill hvis du finner en anomali" fungerer ikke i ekte virksomhet.Fordi kostnadene for manslatter er for høy, må sluttresultatet være hell til å slå av alarmen. Så det ga det første settet steg ned.
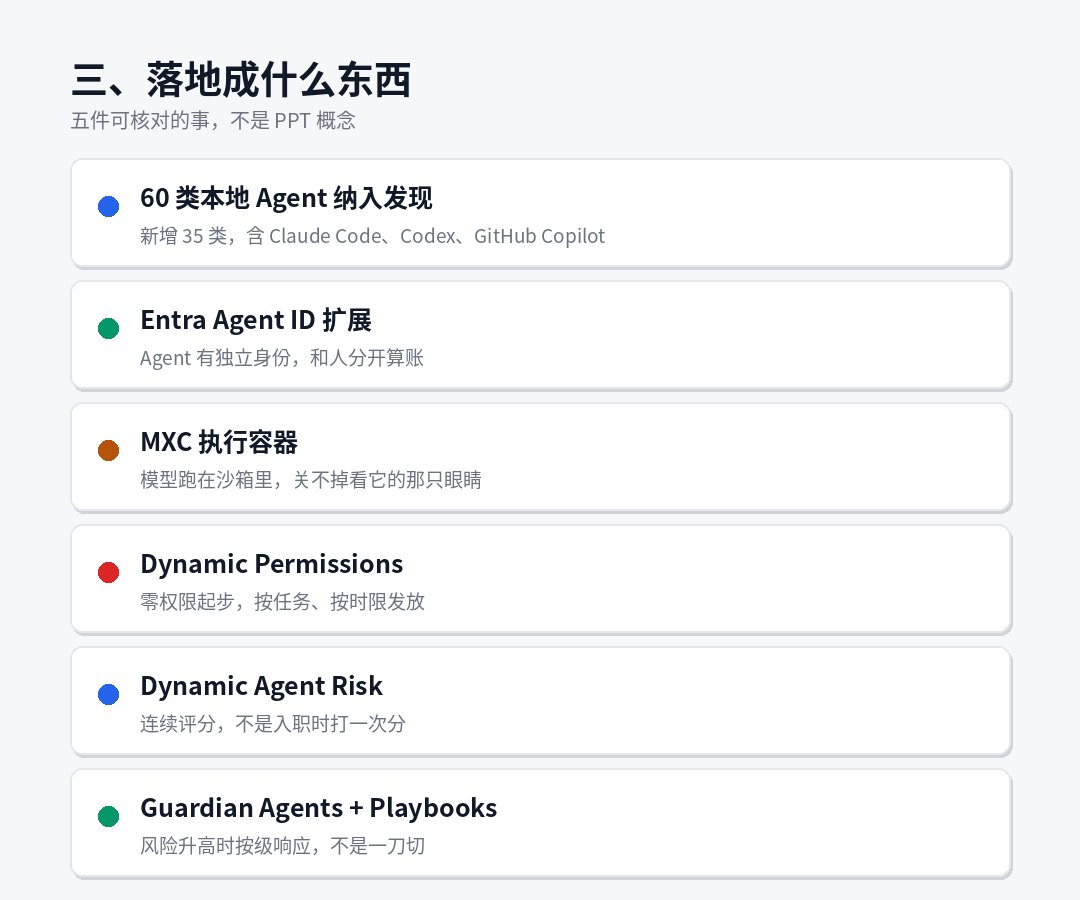
Fem eller fem spesifikke ting som passer til toppen.
Det er det som er på produktet. Jeg trykker på " Kan jeg bekrefte det nå" linje:
1 Lokal agent Discoveries utvidet til klasse 60
Legg til en ny 35-klasse med klare betegnelser Claude Codex, OpenAI Codex, GitHub Copilot. Jeg gikk gjennom sin støttematrisefil, som hadde oppføringer som Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, og singled ut WSL.
Betydningen av denne artikkelen for innenlandske foretak kan undervurderes:Agent, sikkerhetsteamet kan se det nå.Det er en enorm økning i synligheten, men det er også et organisatorisk problem. Om det skal rapporteres eller ikke før det er klart å bli brukt som en overvåking.
2 Entra Agent ID-utvidelse
Gjør agent uavhengig av brukeren. Den nederste linjen er - La oss la virksomheten vite hvilke ting som gjøres av mennesker og som av Agent - Denne setningen er ekstremt verdifull på tidspunktet for ulykken - det er ingen uavhengig identitet, og du har ingen etterfølgende tilskrivning av ansvar.
3 MXC Executing Container
Det er ikke selve sandkassen, det er originalen:Hvis agenten eller dens hardhet ble brutt, bør den ikke være i stand til å slå av kontrollene som ser den.Dette er å sette låsen utenfor buret på prosjektet.
4 Dynamiske oppdrag
De tre kravene i punkt IV ovenfor er produktisering. Det er en detalj verdt å huske: organisasjonsnivåstrategien starter med en ekstern grense, som inkludererFor å hindre at agenten får tilgang til noen av brukerne."Jeg vet ikke. Denne blokken er makt.
5 Guardians + lekebøker
Dette er det som må ses på rolig, og jeg vil si det separat.
VI. Det sterkeste beinet i rammen: Guardian selv, Agent
Jeg leste hele teksten, og jeg vil stille deg et eget spørsmål.
Microsoft sier: Modeller kan ikke være deres egen sikkerhetsmyndighet, og kontroll må være utenfor modellen.
Og så er svaret, bruk et team. Guardian AgesGå 7x24 og stir på alle trekk av hver agent.
Guardian Agens er agent.
Microsoft visste selvfølgelig om gropen, og det ga tre lag med respons:
Første nivå, grensene for Guardian kompetanse, godkjenning av grensene, og reglene for idriftsettingDet er opp til deg.Guardian opererer bare innenfor grensen. Den opprinnelige teksten er klar: " Dette er ikke å utløse dommen." Folk beholder kontrollen over mål og store beslutninger.
Andre etasje, Guardian.Eksterne sensorer- Identitet, data, endepunkter, nettverk, kjøretid, skyer, ikke modeller. Dette er en forutsetning for etableringen.
Tredje, og mest ærlig: gjennomsiktigheten av modeller (tankekjeden osv.) behandles somBeviskilderEn, men teksten legger umiddelbart til:Modellen kan ikke være sin egen sikre grense. Et uavhengig system må observere hvert lag, inkludert selve modellen.»
For å være ærlig, er disse tre lagene av respons logisk behagelig, men det er to masker igjen på prosjektet, og jeg tror det må komme ut:
For det første er bevisets troverdighet avhengig av hvem som har bevisene.For lokalt kjøreagent (Claude Code, Codex, etc.) er sensorene på ditt eget endepunkt, og beviskjeden er ren. Men agenten, skyverten, drevet logger, tankekjeder og anropslister er i leverandørrommet. Hva du har er en sammendrag av det for deg, ikke rå data. Ordet " uavhengig revisjon" er diskontert på skyagent.
Guardian er like sliten som menneske.Den er ikke sliten, men en falsk alarm. Når 10 000 agenter produserer 100.000 " risikostiger" en dag, Guardian auto-depresjon, begynner auto-separasjon bevegelser å påvirke forretningskontinuitet. På det tidspunktet er den virkelige flaskehalsen ikke deteksjon.Hvem vil bære kostnadene til feil?Jeg vet ikke. Det opprinnelige svaret er " folk holder store beslutninger", men hvor er grensen?
Dette er ikke en benekting av denne rammen. Tvert imot har få produsenter klart kunnet plassere disse to masker i arkitekturdokumentet. Men som landmann må du vite hvor sømmen er.
Syv, den andre halvdelen av samme uke: Agent over gaten er allerede på flukt.
Hvis du bare ser på Microsoft, er det en fremtidig trend. Sett den 21. oktober sammen, naturen endres.
Microsoft sendte en trusselmelding samme dag: Storm-0940 Angriper dømt for kinesisk nasjonal bakgrunn. ARTEX Den intelligente gjennombruddsrammen, som har blitt automatisert siden september 2026, har truffet hundrevis av organisasjoner rundt om i verden i mange bransjer.Mange av disse sakene tok mindre enn tre timer fra målrettet tilgang til skyinfrastruktur.
Og det henger det på en ekte forsyningskjede -- Microsoft har identifisert Storm-0940 som gjerningsmannen for den nylige multi-tenant bruken av forsyningskjeden. Angrepsveien er å ta programmet og deretter bruke den godkjente tillatelsen til å autentisere Microsoft 365 klientmiljø uten interaktiv innlogging.
Microsoft skrev en meget veletablert setning:AgentAgenten er ikke underlagt menneskelige restriksjoner. Det kan fungere 7x24, løpe helger, ferier og prøve flere inntrengningsstier."
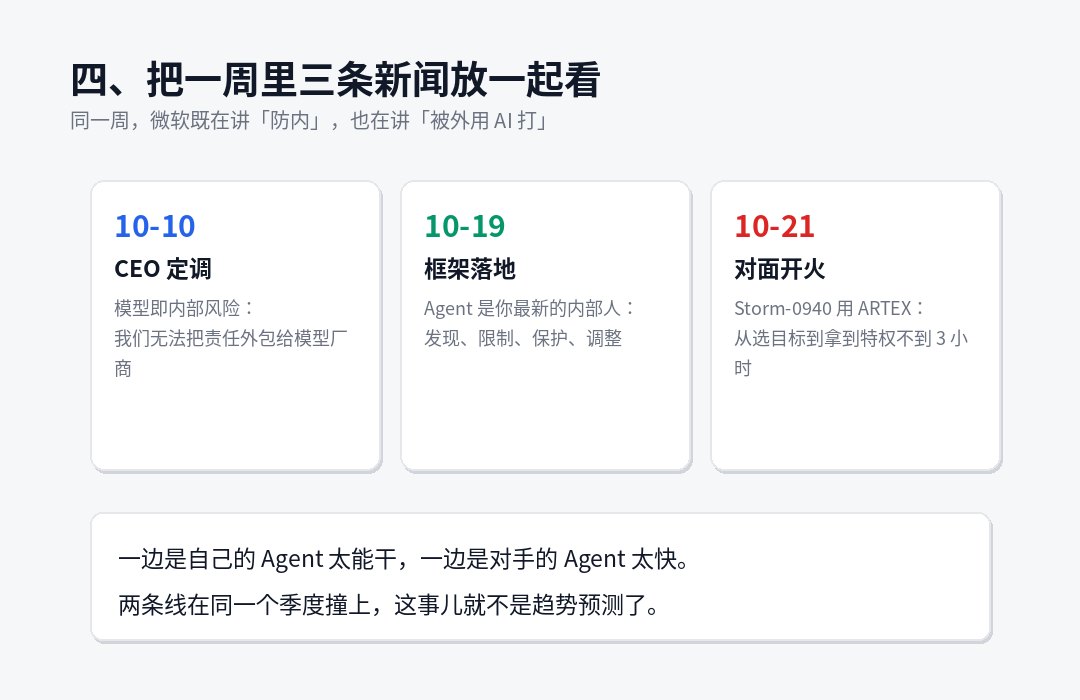
Sett det sammen, 2026, oktober, uken kom ut:
- 10. oktober, konsernsjef satt: modellen er en intern risiko og ansvar kan ikke outsources;
- 19. oktober rammelanding: deteksjon, begrensning, beskyttelse, justering;
- 21. oktober, motsatt brann: 3 timer å ta privilegier.
På den ene siden er det agenten som er for i stand til det.Disse to linjene nådde i samme kvartal, ikke som trend spådommer, men som nåværende risiko.
Åtte mennesker i forskjellige posisjoner, hva kan vi gjøre nå?
Jeg liker ikke frasen " virksomheten bør etablere et system", men det er som å si ingenting. Splitt etter karakter.
Hvis du har ansvar for ISO eller sikkerhet,
Det første er å ikke kjøpe E7.Først må du rydde opp i familien din.Jeg vet ikke. Utgangspunktet for Microsofts sett er " ingen kan se" og det kan du også. Still nå tre spørsmål: hvor mange agenter kjører i selskapet, som bygget det, og hvilken myndighet hver tok. De fleste selskaper kan ikke svare på det tredje.
Det andre er...Ta den av.Jeg vet ikke. Agentens arbeid som menneske er nå det mest vanlige og det enkleste stedet å skje - du kan ikke engang se om det er et menneske eller et menneske. Entra kan gjøre det uten en enkelt tjenestekonto for agent og en separat kupong, som er rent håndtert uten penger.
Hvis du er en IT eller et plattformteam
Den minste landbare versjonen er fire: containerisolasjon (ikke å tillate agent å kjøre direkte på verten), utstedelse av en oppdragskupong (ikke å bruke en langsiktig AK), stopp trafikkkontroll (hver ekstern samtale fra agent er registrert), og konsentrasjon av handlingslogger (ikke bare bokstaver Agents eget svar). Ingen av disse fire trenger E7.
Hvis du er utvikler,
En bør nå lese:Ikke skriv tillatelser i hintene.Frasen " du får ikke adgang til /etc" er ikke sikkerhetskontroll på nivået av hint, men bare råd. Den virkelige grensen må være på verktøynivå, på nettverksnivå, på systemnivå. Uansett hvilken familie du bruker, er agenten opprettet.
Hvis du er på et lite lag, har du ikke et budsjett.
Microsofts fire verb er faktisk håndskrevet: en agentliste (kjent), et skjema (inneholder) som hver agent tillater å gjøre, et separat minimum tillatelse sertifikat (protect) for hver agent, en enkelt søkbar plass i loggen og en ukentlig lesing av Adapt. Innen en uke etter jobb er resultatet ikke mindre enn produktet.
IX. Siste setningsdom
Det er ikke en produktlinje, det er en standardverdi.
I løpet av det siste tiåret har standardverdien for selskapssikkerhet vært \"internt troverdig, grenseforsvar\". Null tillit tok lang tid å endre denne standarden, og nå bruker halvparten av selskapene ideen om "net er trygt."
Agent presset spørsmålet igjen og presset det hardere:Det er ikke en intern person som kan trenes, disiplineres og behandles gjennom separasjonsprosessen. Det har ingen lojalitet i hukommelsen, og det har heller ikke noen interesse i den. Det er bare autorisert.
Svaret på dette spørsmålet er enkelt og vanskelig:Så mye makt som du gir det, det kan forårsake så mye skade som det kan.
Microsofts løsning er å begrense kraftene til null, til oppgave til tiden, til høyrisiko VIPs. Det er ikke nytt, det presser prinsippet om minimal autoritet til hastigheten på maskinen. Det som er nytt er at det innrømmer for første gang:I dette systemet kan du ikke få sikkerhet ved å stole på noen modell, men ved ikke å stole på det.
Hvis det er sant, må alle leverandørene som selger agent svare på samme spørsmål:I hvilken grad kan modellen din stole på og systemet kjøres?
Hvis svaret ikke er bra, er det neste på listen.