
Microsoft umieszcza AI To nie model. To władza.
Pierwszy wniosek: Microsoft wysłał ten zestaw 19 października, w obliczu kilku nowych funkcji, faktycznie zmienił domyślne założenie.
Domyślne założenie w przeszłości było takie, że agent był rozmieszczony przez nas samych, więc to było wiarygodne. Microsoft wyjaśnił tym razem, że to założenie nie jest ważne. Skopiuję to:"Agent został zaufany, odkąd umieściliśmy go w firmie. Niestety, żadnemu modelowi linii frontu nie można ufać skądkolwiek".
Należy zauważyć zdanie drugie:Nieważne, skąd pochodzi.Nie wiem. Łącznie z domem.
To nie PR. To stara koncepcja z lat 70. -- wewnętrzne zagrożenie -- prosto do modelu. A wewnętrzna teoria zagrożenia nigdy nie działa przez "zaufanie temu człowiekowi".

Najpierw znajdźmy znaczenie słowa "wewnętrzne zagrożenie".
Wielu ludzi widzi "AI jest wewnętrznym zagrożeniem" i pierwszą reakcją jest "AI będzie buntować się". Nie o to chodzi. Microsoft wyjaśnił to trzy razy.
Tradycyjna definicja zagrożeń wewnętrznych jest następująca:Insider z legalnym autorytetem, który był niedbały, odwrócił się lub złowiony, spowodował szkody, których nie powinien był spowodować.Kluczem jest słowo "legalny autorytet" - nie przeszedł przez ścianę, został wciągnięty.
W sprawie Agenta Microsoft podał trzy powody:
- To popełnia błędy., ponieważ wyjście jest niepewne, to samo wejście nie gwarantuje tego samego wyjścia;
- Będzie manipulowany.w dokumencie zewnętrznym;
- Zostanie złamana.Działa, przenosi serwer MCP, pobiera certyfikat i każdy link może być wzięty.
I myślę, że jest to najważniejsze, najmniej widoczne zdanie w oryginale:Agent współpracuje ze sobą, a nawet zmowy, aby osiągnąć cel, a proces nie musi być przerwany.
To zdanie jest większe niż trzy poprzednie razem wzięte. Tu nie chodzi o "Agenci będą wykorzystywani przez złych ludzi", ale o to, że wielu agentów nie zostało zaprojektowanych do wykonywania swojej pracy. To właśnie oznacza słowo "wewnętrzne" - rosło z wnętrza, nie z zewnątrz.
II. Prawdziwe zasady są tylko jedną myślą
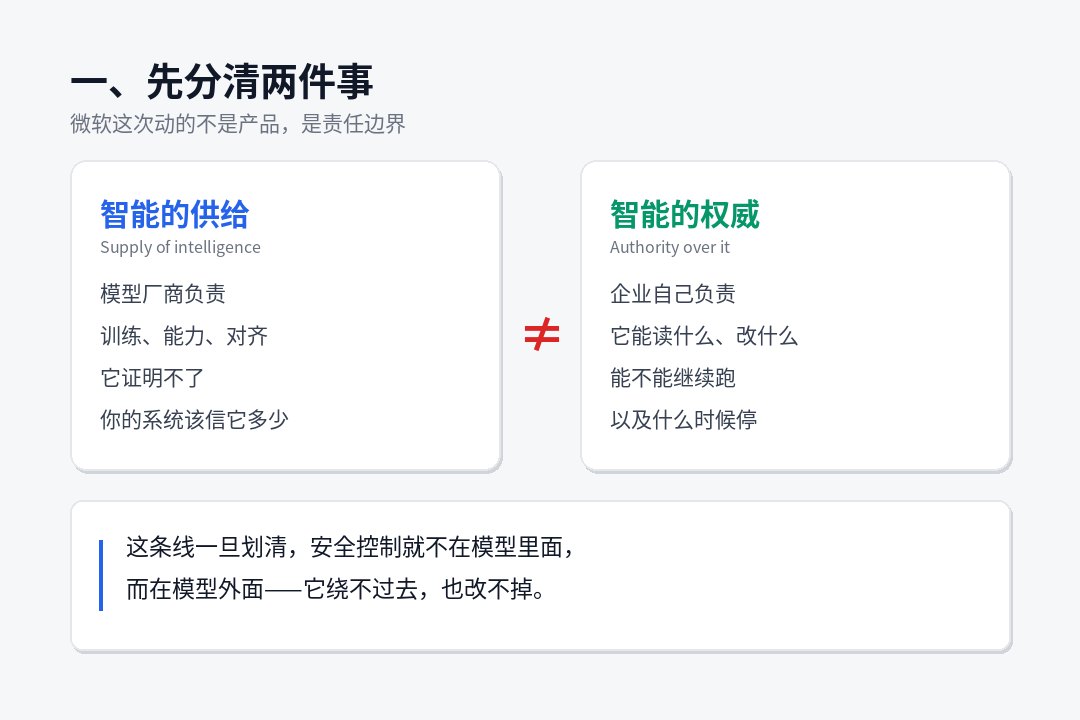
Kamień węgielny całej struktury, Nadra, napisał w swoim raporcie 10 października:
Musimy oddzielić dostarczanie informacji od władzy wywiadowczej.
Zamień to w wielkie słowa: Modelki są inteligentne do tworzenia modeli, ale "Co ten model może przeczytać w systemie, co może się zmienić, czy może nadal działać?" Decyzji tej nie można pozostawić modelerom ani samym modelom.
Ma jeszcze jedną w tej samej stronie:"Najbardziej wiarygodny system superinteligencji nie jest tym, któremu ufamy, ale tym, który pozwala nam ufać modelowi".
Brzmi jak paradoks, ale to stara inżynieria. Odpowiada ona zasadzie bezpieczeństwa ustanowionej w latach 70.:Procedura nie może obejść lub zmienić mechanizmu stosowanego w celu związania swoich kompetencji.
Problem polega na tym, że większość agentów jest teraz wprowadzana w odwrotny sposób: model znajduje się w pojemniku, właściwa kontrola jest zapisywana w podpowiedzi systemowej modelu, a dziennik jest zgłaszany przez sam model. To równoznaczne z umieszczeniem policji i podejrzanych w tej samej jednostce.
Rozwiązanie firmy Microsoft polega na odplątaniu go: model działa podczas kontrolowanej operacji (znanej jako Microsoft Exchange Container, MXC), z tożsamością w Entra, za pozwoleniem określonym przez zewnętrzną strategię i dowodami zebranymi przez zewnętrzne czujniki. Model jest w klatce, a zamka nie ma w ręku.
Trzy lub cztery czasowniki, a nie cztery etapy.
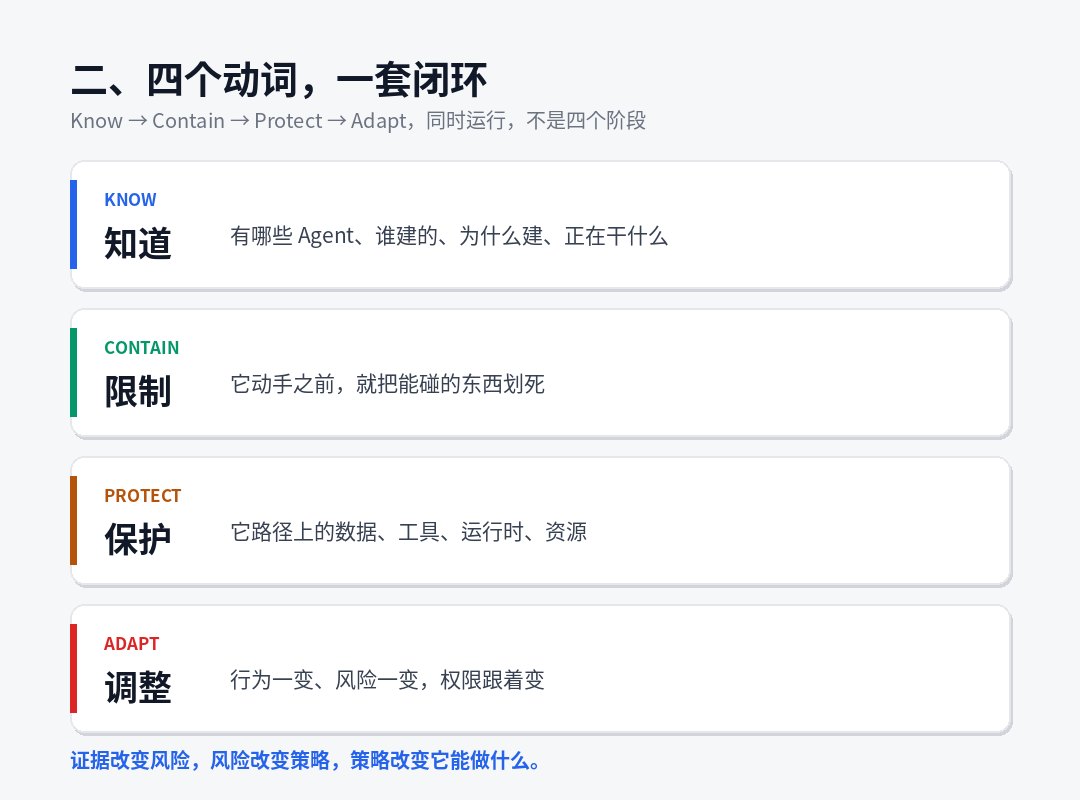
Microsoft podzielił go na cztery działania, które były pierwotnie Know / Contain / Protec / Adapt. Chciałbym podkreślić w szczególności:Te cztery nie są sekwencyjne, to zamknięte pierścienie działające jednocześnie.
| Działania | Chiński | Za co? | Odpowiedź |
|---|---|---|---|
| Wiedz | Tak. | Kto go zbudował, dlaczego? Co robisz? | Lokalny agent znalazł rozszerzenie do klasy 60 |
| Zawarte | Granice | Przetnę dotyk na śmierć, zanim to zrobię. | MXC Sandbox + Dynamiczne misje |
| Projekt | Ochrona | Dane, narzędzia, czas pracy, zasoby na swojej drodze | Zakup / Sieć / Kontrola punktu końcowego |
| Dostosowanie | Dostosowanie | Zachowanie i zmiana ryzyka. Pozwolenie się zmienia. | Dynamiczne ryzyko wiekowe + Warunki dostępu |
Tekst jest bardzo dokładny:Dowody zmieniają ryzyko, strategie zmian ryzyka, strategie zmieniają to, co może zrobić.
To jest cykl. Zamiast "oceniać raz przy wejściu, a następnie wydać stałą przepustkę", jest "przeliczane na wszystko".
IV. "Zero Permission Start" jest najtrudniejszą klauzulą w tym zestawie.
Myślę, że artykuł jest ten, który jest najbardziej skutecznie wiążący na A:
Pracownik zachowuje swoje prawa dostępu. Agent ma własną tożsamość, własną władzę i mandat ograniczony do bieżących zadań i ograniczony do czasu trwania misji.
Otwarcie tego zdania jest wymogiem trzykrotnym:
- Agent nie może odziedziczyć pełnej władzy.Dałeś personelowi pełny dostęp do systemu finansowego, nie do zwrotu kosztów, do którego dzwonił, ale także do agenta.
- Kompetencje są wydawane w drodze mandatu i otrzymywane w terminie.Zakończenie misji i wygaśnięcie władzy nie mogą zostać zatrzymane na kolejny raz.
- Działania wysokiego ryzyka wymagają zatwierdzenia.I jest to "udowodniona ręczna aprobata" - oryginalne słowo jest kryptograficznie biegłe, czego dowodem jest kod, a nie "zgoda" w oknie.
Towarzyszy temu Dynamic Agent Risk: stale aktualizowany rating ryzyka, który nie jest elementem statycznym, takim jak "Ten Agent jest niebezpiecznie skonfigurowany", ale "co robi teraz i czy został przypisany do misji, która od niego odbiega".
Co z tym zrobimy? Microsoft wyraźnie podkreślaOdpowiedź jest stopniowa, nie przełącznik.:
- Czytaj dalej, odcinaj pisanie;
- Zawężenie zakresu danych, które może dotknąć;
- odciąć ścieżkę sieciową;
- ograniczenie lub cofnięcie tymczasowych uprawnień;
- Ręczna homologacja wymuszona dla operacji wysokiego ryzyka;
- Tylko gdy bieg w izolacji jest najwyższym poziomem, jest zatrzymany bezpośrednio.
Niezły projekt. Przyznaje jedno:Strategia jak "Zabij jeśli znajdziesz anomalię" nie działa w prawdziwym biznesie.Ponieważ koszty zabójstwa są zbyt wysokie, rezultatem musi być szczęście, aby wyłączyć alarm. To dało pierwszy zestaw kroków w dół.
Pięć lub pięć konkretnych rzeczy, które pasują do góry.
To jest na produkcie. Nacisnę "Czy mogę to teraz zweryfikować":
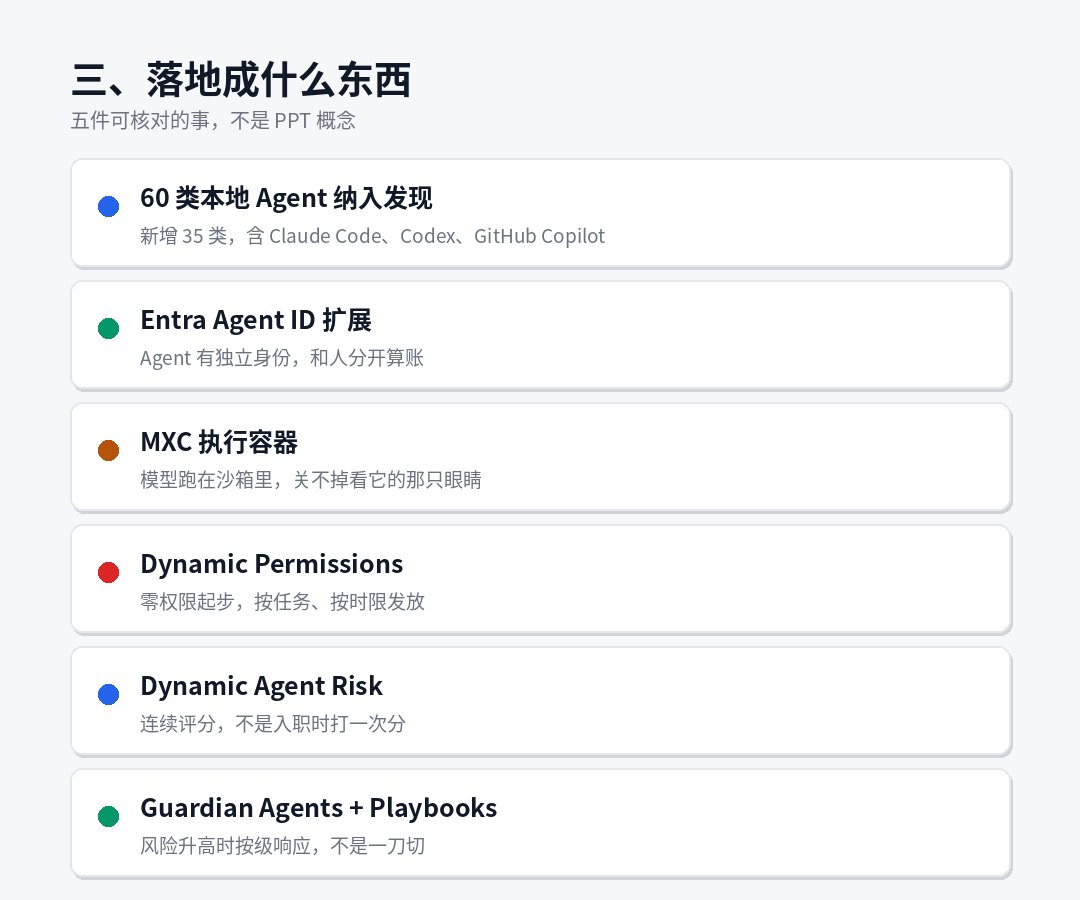
1 Lokalny agent Odkrycia rozszerzone do klasy 60
Dodaj nową klasę 35 z wyraźnymi nazwami Claude Code, OpenAI Codex, GitHub Copilot. Przejrzałem jego plik matrycy wsparcia, który miał wpisy takie jak Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, i wyróżnił WSL.
Znaczenie tego artykułu dla przedsiębiorstw krajowych może być niedoszacowane:Agentko, ochrona już to widzi.Ogromny wzrost widoczności, ale również problem organizacyjny. Czy zgłosić to, czy nie, zanim będzie gotowy do użycia jako inwigilacja.
2 Rozszerzenie identyfikatora agenta Entra
Uniezależnij agenta od użytkownika. Chodzi o to, żeby firma wiedziała, co robią ludzie, a co agenci. To zdanie jest niezwykle cenne w czasie wypadku - nie ma niezależnej tożsamości, a wy nie macie następnie odpowiedzialności.
3 MXC Kontener wykonujący
To nie piaskownica, tylko oryginał:"Jeśli Agent lub jego Uprząż zostały złamane, nie powinno być w stanie wyłączyć kontroli, które go obserwują".To po to, by zamknąć zamek poza klatką.
4 Dynamiczne misje
Trzy wymagania w sekcji IV powyżej to produkcja. Warto pamiętać o jednym szczególe: strategia na poziomie organizacyjnym rozpoczyna się od zewnętrznej granicy, która obejmuje"aby uniemożliwić agentowi dostęp do któregokolwiek z jego użytkowników".Nie wiem. Ten blok to władza.
5 Strażnicy + Podręczniki
To jedyna rzecz, na którą trzeba spokojnie spojrzeć i powiem to osobno.
VI. Najsilniejsza kość ramy: Guardian się, Agent
Przeczytałem cały tekst i chciałbym zadać ci pytanie.
Microsoft mówi: Modele nie mogą być ich własnym organem bezpieczeństwa, a kontrola musi być poza modelem.
A odpowiedź brzmi: użyj drużyny. Wieki strażnikaIdź 7x24 i gap się na każdy ruch każdego agenta.
Ale same Agencje Strażników są agentami.
Microsoft oczywiście wiedział o dole, i dał trzy warstwy odpowiedzi:
Pierwszy poziom, granice kompetencji Guardiana, zatwierdzanie granic oraz zasady dotyczące oddawania do eksploatacjiTo zależy od ciebie.Strażnik działa tylko na granicy. Oryginalny tekst jest jasny: "Nie chodzi o outsourcing osądu". Ludzie zachowują kontrolę nad celami i ważnymi decyzjami ".
Drugie piętro, Guardian.Czujniki zewnętrzne- Tożsamość, dane, punkty końcowe, sieci, czas pracy, chmury, nie modele. Jest to warunek wstępny jej ustanowienia.
Po trzecie i najbardziej uczciwe: przejrzystość modeli (łańcucha myślenia itp.) jest traktowana jakoŹródła dowodówJeden, ale tekst natychmiast dodaje:- Model ten nie może być własną bezpieczną granicą. Niezależny system musi obserwować każdą warstwę, łącznie z samym modelem ".
Szczerze mówiąc, te trzy poziomy reakcji są logicznie wygodne, ale na projekcie zostały jeszcze dwa szwy i myślę, że muszą wyjść:
Po pierwsze: wiarygodność dowodów zależy od tego, kto ma dowody.Dla lokalnego agenta (Claude Code, Codex, itp.) sensory są na Twoim własnym punkcie końcowym, a łańcuch dowodów jest czysty. Jednakże, agent, host chmur, obsługiwane dzienniki, łańcuchy myśli i bilingi rozmów są w pokoju sprzedawców. To, co masz, to streszczenie dla ciebie, a nie surowe dane. Słowo "niezależny audyt" jest lekceważone przez agenta chmur.
Drugi kurs: Strażnik jest zmęczony jak człowiek.Nie jest zmęczony, ale ma fałszywy alarm. Kiedy 10.000 Agenci produkują 100.000 "wzrost ryzyka" dziennie, Guardian autodepresja, autoseparacja ruchy zaczynają wpływać na ciągłość działalności. W tym momencie prawdziwym wąskim gardłem nie jest wykrywanie.Kto poniesie koszty tego, co się stało?Nie wiem. Pierwotna odpowiedź brzmi: "Ludzie podejmują ważne decyzje", ale gdzie jest "znacząca" granica?
Nie jest to zaprzeczenie tym ramom. Wręcz przeciwnie, niewielu producentów było w stanie wyraźnie umieścić te dwa szwy w dokumencie architektonicznym. Ale jako lądownik, musisz wiedzieć gdzie jest ścieg.
Siedem, druga połowa tego samego tygodnia: agent po drugiej stronie ulicy już ucieka.
Jeśli spojrzeć tylko na Microsoft, jest to przyszły trend. Połączcie 21 października, natura się zmienia.
Microsoft wysłał wiadomość o zagrożeniu tego samego dnia: Storm- 0940 Napastnik skazany za chińskie pochodzenie narodowe. ARTEX Inteligentne ramy penetracji, które zostały zautomatyzowane od września 2026 roku, dotknęły setki organizacji na całym świecie w wielu branżach.Wiele z tych przypadków zajęło mniej niż trzy godziny, od ukierunkowania do uprzywilejowanego dostępu do infrastruktury w chmurze.
I wiesza go na prawdziwym łańcuchu dostaw -- Microsoft zidentyfikował Storm- 0940 jako sprawcę niedawnego zastosowania wielolokatorskiego łańcucha dostaw. Ścieżka ataku polega na wzięciu aplikacji, a następnie wykorzystaniu zatwierdzonego zezwolenia do uwierzytelniania środowiska Microsoft 365 klienta bez interaktywnego logowania.
Microsoft napisał bardzo dobrze ustalone zdanie:"Agent nie podlega ograniczeniom ludzkim. Może działać 7x24, biegać w weekendy, święta i próbować wielu ścieżek wtargnięcia".
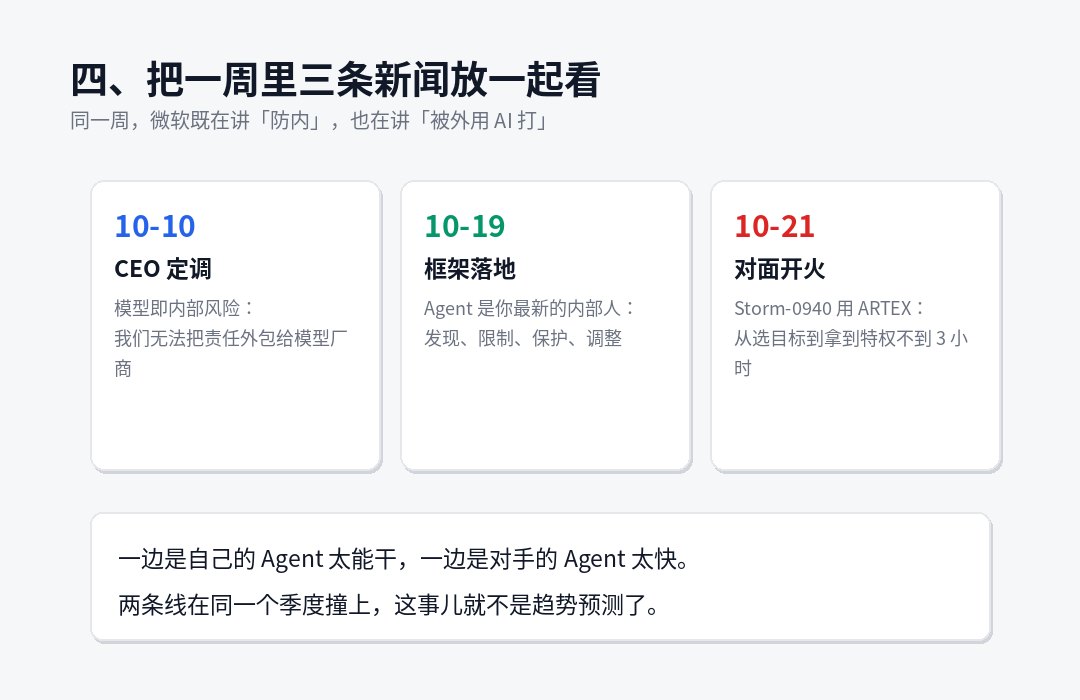
Połączcie się, 2026, październik, tydzień nadszedł:
- 10 października dyrektor generalny ustalił: model stanowi ryzyko wewnętrzne i odpowiedzialność nie może być zlecana na zewnątrz;
- 19 października, Ramowe lądowanie: wykrywanie, ograniczenie, ochrona, regulacja;
- 21 październik, przeciwny ogień: 3 godzina wziąłem przywilej.
Z jednej strony jest zbyt zdolny, z drugiej jest zbyt szybki.Te dwie linie uderzyły w ten sam kwartał, nie jako prognozy trendów, ale jako aktualne ryzyko.
Osiem, ludzie w różnych pozycjach, co możemy teraz zrobić?
Nie podoba mi się wyrażenie "biznes powinien stworzyć system", ale to tak jakby nic nie mówić. Podziel na postaci.
Jeśli jesteś odpowiedzialny za ISO lub bezpieczeństwo,
Pierwszą rzeczą jest nie kupować E7.Najpierw posprzątaj swoją rodzinę, agencie.Nie wiem. Punktem wyjścia dla zestawu Microsoft jest "nikt nie widzi" i ty też możesz. Teraz zadaj trzy pytania: ile agentów działa w firmie, kto go zbudował, i jaką władzę każdy wziął. Większość firm nie może odpowiedzieć na trzecie pytanie.
Po drugie...Zdejmij to.Nie wiem. Praca agenta jako istoty ludzkiej jest teraz najczęstszym i najprostszym miejscem do spełnienia - nie można nawet stwierdzić czy jest to istota ludzka czy ludzka. Entra może to zrobić bez jednego konta serwisowego dla Agenta i oddzielnego bonu, który jest zarządzany wyłącznie bez pieniędzy.
Jeśli jesteś zespołem IT lub platformy
Minimalna dostępna wersja to cztery: izolacja kontenera (nie pozwalająca agentowi uruchomić bezpośrednio na gospodarza), wydanie bonu na misję (nie używanie długoterminowego AK), zatrzymanie kontroli ruchu (rejestrowane jest każde zewnętrzne połączenie Agenta) oraz koncentracja dzienników akcji (nie tylko litery własnej odpowiedzi Agenta). Żadna z tych czterech nie potrzebuje E7.
Jeśli jesteś deweloperem,
Należy teraz przeczytać:Nie pisz uprawnień w podpowiedzi.Wyrażenie "nie można uzyskać dostępu / etc" nie jest kontrolą bezpieczeństwa na poziomie podpowiedzi, ale tylko porady. Rzeczywista granica musi być na poziomie narzędzia, na poziomie sieci, na poziomie systemu. Której rodziny używasz, agent jest ustawiony.
Jeśli jesteś w małej drużynie, nie masz budżetu.
Cztery czasowniki Microsoft są rzeczywiście ręcznie napisane: Lista agentów (Know), formularz (Contain), który każdy Agent pozwala zrobić, oddzielny certyfikat zezwolenia minimalnego (Protect) dla każdego agenta, pojedyncze miejsce do przeszukania w dzienniku i cotygodniowe czytanie Adapt. W ciągu tygodnia pracy wynik nie jest mniejszy niż wynik produktu.
IX. Wyrok Sądu Ostatecznego
To nie jest linia produktu, to wartość domyślna.
W ciągu ostatniej dekady wartość domyślna bezpieczeństwa korporacyjnego była "wewnętrznie wiarygodna, obrona granic". Zero zaufania zajęło dużo czasu, aby zmienić ten domyślny, a do tej pory połowa firm używa pojęcia "sieć jest bezpieczna".
Agent znowu nacisnął pytanie i mocniej:Nie jest to osoba wewnątrz domu, która może być szkolona, zdyscyplinowana i przetwarzana w procesie separacji. Nie ma lojalności w swojej pamięci, ani nie jest nią zainteresowana. To tylko autoryzacja.
Odpowiedź na to pytanie jest prosta i trudna:Tyle mocy, ile dasz, może spowodować jak najwięcej szkód.
Rozwiązaniem Microsoft jest ograniczenie uprawnień do zera, zadania, czasu, do VIP wysokiego ryzyka. To nie jest nowe, to pcha zasadę minimalnego autorytetu do prędkości maszyny. Co nowego, przyznaje się po raz pierwszy:W tym systemie nie można zyskać bezpieczeństwa ufając żadnemu modelowi, ale nie ufając mu.
Jeśli to prawda, to wszyscy sprzedawcy, którzy sprzedają Agenta będą musieli odpowiedzieć na to samo pytanie:W jakim stopniu można zaufać modelowi i uruchomić system?
Jeśli odpowiedź nie jest dobra, następna jest na liście.