
Microsoft coloca IA Não é o modelo. É a autoridade.
A primeira conclusão: a Microsoft enviou este conjunto em 19 de outubro, na face de vários novos recursos, na verdade mudou uma suposição padrão.
A suposição padrão no passado era que o Agente foi implantado por nós mesmos, então o padrão era confiável. A Microsoft deixou claro desta vez que esta suposição não é válida. Entendido."Agente é confiável desde que o colocamos dentro da empresa. Infelizmente, nenhum modelo de linha de frente pode ser confiável em qualquer lugar.”
Observe a segunda frase:Não importa de onde venha,Não sei. Incluindo em casa.
Não é um PR. Coloca um conceito antigo dos anos 70 -- ameaça interna -- direto ao modelo. E a teoria da ameaça interna nunca funciona confiando neste homem.

Primeiro, vamos entender o significado da palavra "ameaça interna".
Muitas pessoas veem que "AI é uma ameaça interna" e a primeira reação é "AI vai se rebelar". Não é isso. A Microsoft esclareceu três vezes.
A definição tradicional de ameaças internas é:Um insider com autoridade legítima que foi negligente, voltou ou pescado causou danos que ele não deveria ter causado.A chave é a palavra "autoridade legal" -- ele não atravessou o muro, ele foi roubado.
No Agent, a Microsoft deu três razões:
- Comete erros., porque a saída é incerta, a mesma entrada não garante a mesma saída;
- Será manipulado.Num documento externo;
- Vai estar partido.Ele roda, ele transfere o servidor MCP, ele pega o certificado, e qualquer link pode ser tomado.
E acho que é a frase mais importante, menos visível no original:O agente colabora um com o outro e até mesmo colabora para alcançar o objetivo, e o processo não precisa ser quebrado.
Esta frase é maior do que as três anteriores combinadas. Não é sobre "O Agente será usado pelas pessoas más", é sobre "Muitos Agentes podem não ter sido concebidos para fazer o seu trabalho." Isso é o que a palavra "interno" realmente significa -- cresceu de dentro, não de fora.
II. Princípios reais é apenas um pensamento
A pedra angular de todo o quadro, Nadra, escreveu em seu resumo em 10 de outubro:
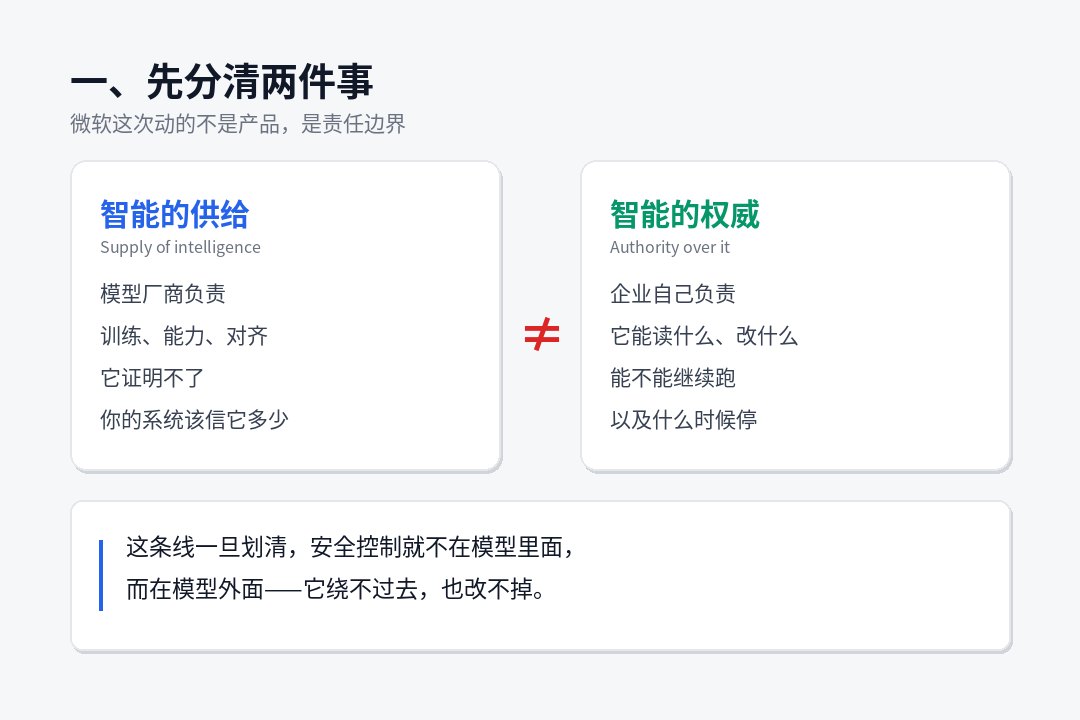
Devemos separar o fornecimento de inteligência da autoridade da inteligência.
Transforme-o em palavras grandes: Modeladores são inteligentes para fazer modelos, mas "O que esse modelo pode ler em seu sistema, o que ele pode mudar, ele pode continuar a rodar?" Esta decisão não pode ser deixada aos modeladores, nem aos próprios modeladores.
Ele tem outro na mesma página:"O sistema de super inteligência mais credível não é aquele em que confiamos no modelo, mas aquele que nos permite confiar no modelo."
Parece um paradoxo, mas é uma velha engenharia. Corresponde a um princípio de segurança estabelecido na década de 1970:Um procedimento não pode contornar ou alterar o mecanismo utilizado para vincular a sua competência.
O problema é que a maioria do Agente é agora implantado de forma inversa: o modelo está no recipiente, o controle certo é escrito na dica do sistema do modelo e o log é relatado pelo próprio modelo. É o mesmo que colocar a polícia e os suspeitos no mesmo indivíduo.
A solução da Microsoft é desembaraçar: o modelo é executado durante a operação controlada (conhecido como Microsoft Exchange Container, MXC), com identidade na Entra, com permissão determinada por estratégia externa e evidências coletadas por sensores externos. O modelo está na gaiola, e a fechadura não está na sua mão.
Três ou quatro verbos, não quatro estágios.
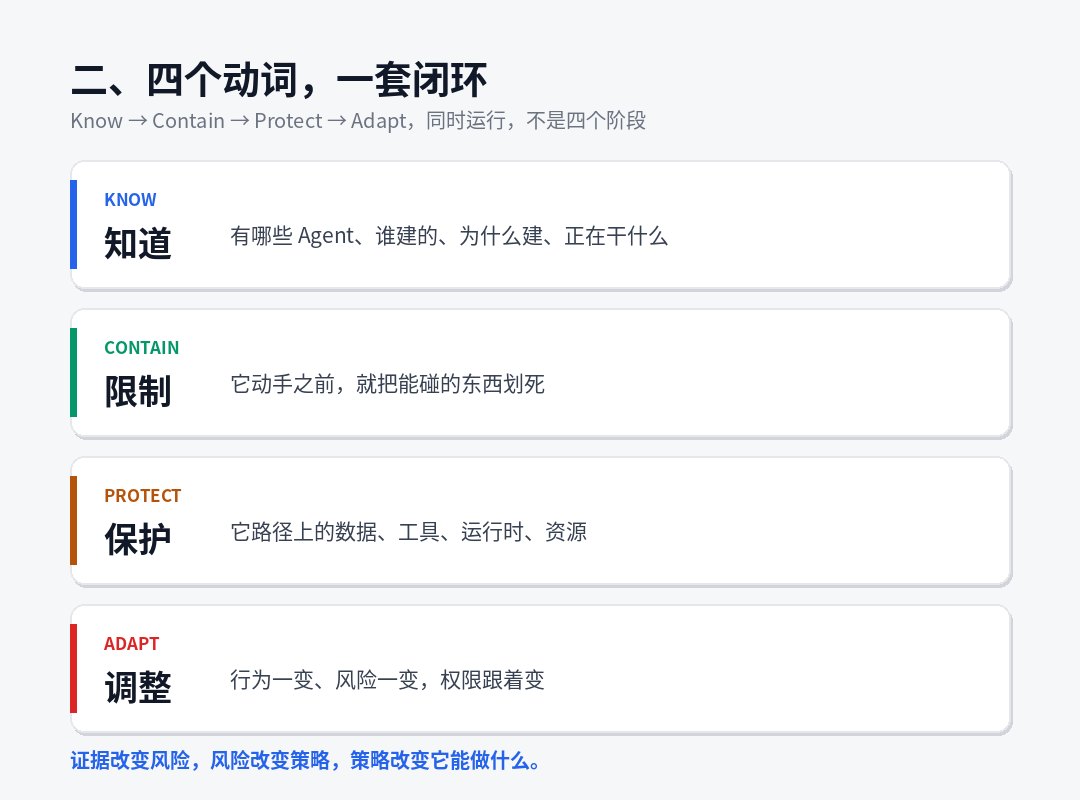
A Microsoft dividiu-a em quatro ações, que foram originalmente Know / Contain / Protec / Adapt. Gostaria de salientar em particular:Estes quatro não são sequenciais, eles são anéis fechados correndo simultaneamente.
| Acções | Chinês | Para quê? | Resposta |
|---|---|---|---|
| Saber | Sim. | Quem a construiu, porquê? O que estás a fazer? | O Agente Local encontrou extensão para a classe 60 |
| Contenção | Limites | Vou cortar o toque até à morte antes de o fazer. | Caixa de areia MXC + Missões Dinâmicas |
| Projeto | Protecção | Dados, ferramentas, tempo de execução, recursos no seu caminho | Purview/ Controle de Rede/ Endpoint |
| Adaptar | Ajuste | Comportamento e mudança de risco. Mudança de permissão. | Risco dinâmico da idade + Acesso às condições |
O texto é muito preciso:As evidências mudam riscos, os riscos mudam estratégias, as estratégias mudam o que pode fazer.
Esse é o ciclo. Em vez de "avaliá-lo uma vez na entrada e, em seguida, emitir um passe permanente", é "recalculado para tudo".
IV. "Zero Permission Start" é a cláusula mais difícil neste conjunto.
Eu acho que o artigo é o que é mais efetivamente vinculante em A:
O empregado mantém seus próprios direitos de acesso. O agente tem sua própria identidade, sua própria autoridade e um mandato limitado às tarefas atuais e limitado à duração das missões.
A abertura desta frase é um requisito triplo:
- Agente não pode herdar autoridade total.Deu ao pessoal acesso total ao sistema financeiro, não ao reembolso que ele tinha chamado, mas também ao Agente.
- As competências são emitidas por mandato e recebidas no prazo fixado.O fim da missão e o lapso de autoridade não devem ser mantidos pela próxima vez.
- A acção de alto risco requer aprovação.E é "provavel aprovação manual" — a palavra original é criptograficamente proficiente, como evidenciado pelo código, não um "consentimento" em uma janela.
Acompanhando este é o Dynamic Agent Risk: uma classificação de risco continuamente atualizada, que não é um item estático como "Este Agente está configurado sem segurança", mas "o que está fazendo agora, e se foi atribuído a uma missão que se desvia dele."
O que vamos fazer com isso? Microsoft enfatiza especificamenteA resposta é gradual, não um interruptor.:
- Continue lendo, corte a escrita;
- Para estreitar a gama de dados que pode tocar;
- Cortar o caminho da rede;
- Redução ou retirada de poderes temporários;
- Aprovação manual forçada para operações de alto risco;
- Apenas quando em execução isolada é o nível mais alto, é parado diretamente.
É um belo desenho. Admite uma coisa:Uma estratégia como "Matar se encontrar uma anomalia" não funciona em negócios reais.Porque o custo do homicídio culposo é muito alto, o resultado final deve ser sorte para desligar o alarme. Então deu o primeiro conjunto de passos para baixo.
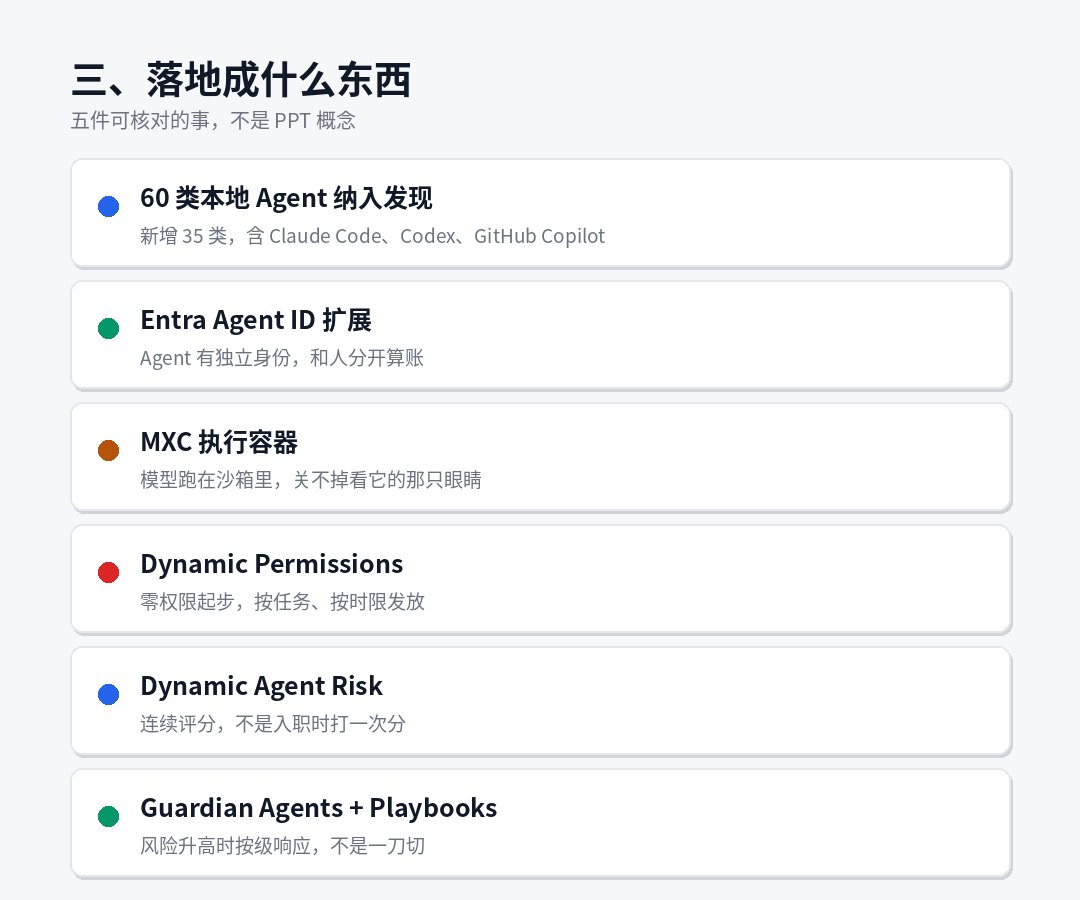
Cinco ou cinco coisas específicas que combinam com o topo.
É o que está no produto. Eu aperto a linha "Posso verificar agora":
1 Descobrimentos de agentes locais estendidos para a classe 60
Adicione uma nova classe 35 com designações claras Claude Code, OpenAI Codex, GitHub Copilot. Eu passei por seu arquivo de matriz de suporte, que tinha entradas como Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, e escolheu WSL.
O significado deste artigo para as empresas nacionais pode ser subestimado:Agente, a equipa de segurança pode ver agora.É um enorme aumento de visibilidade, mas também é um problema organizacional. Se deve ou não informar antes de estar pronto para ser usado como vigilância.
2 Extensão do ID do agente de entrada
Tornar o Agente independente do utilizador. A questão é: "Vamos deixar o negócio saber que coisas são feitas pelos humanos e que pelo Agente." Esta frase é extremamente valiosa no momento do acidente — não existe identidade independente, e não tem subsequente atribuição de responsabilidade.
Container de execução de 3 MXC
Não é a caixa de areia em si, é o original:"Se o Agente ou o seu Harness foram quebrados, não deve ser capaz de desligar os controles que o estão observando."Isto é para colocar a fechadura fora da jaula do projecto.
4 Missões Dinâmicas
Os três requisitos da secção IV acima são a produção. Há um detalhe a lembrar: a estratégia de nível de organização começa com uma fronteira externa, que inclui"para impedir que o Agente tenha acesso a algum dos seus utilizadores."Não sei. Este bloco é poder.
5 Guardiões + Playbooks
Esta é a única coisa que tem de ser vista com calma, e vou dizê-lo separadamente.
VI. O osso mais forte da moldura: o próprio Guardião, Agente
Li o texto todo e gostaria de lhe fazer uma pergunta.
Microsoft diz: Modelos não podem ser sua própria autoridade de segurança, e o controle deve estar fora do modelo.
E então a resposta é, use uma equipe. Idades dos GuardiõesVai 7x24 e olha para cada movimento de cada agente.
Mas os próprios Guardian Agens são agentes.
A Microsoft obviamente sabia sobre o poço, e deu três camadas de resposta:
Primeiro nível, os limites da competência do Guardião, a aprovação dos limites, e as regras que regem o comissionamentoDepende de ti.O Guardião só opera dentro da fronteira. O texto original é claro: "Isto não é para terceirizar julgamento." As pessoas mantêm o controle sobre objetivos e decisões importantes.”
Segundo andar, Guardião.Sensores externos- Identidade, dados, terminais, redes, tempos de execução, nuvens, não modelos. Esta é uma condição prévia para o seu estabelecimento.
Terceiro, e mais honesto: a transparência dos modelos (a cadeia do pensamento, etc.) é tratada comoFontes de provaUm, mas o texto imediatamente acrescenta:"O modelo não pode ser sua própria fronteira segura. Um sistema independente deve observar cada camada, incluindo o próprio modelo.”
Para ser honesto, estas três camadas de resposta são logicamente confortáveis, mas há dois pontos restantes no projeto, e eu acho que tem que sair:
Primeiro momento: a credibilidade das provas depende de quem tem as provas.Para o Agente localmente executado (Claude Code, Codex, etc.), os sensores estão em seu próprio endpoint, e a cadeia de evidências está limpa. No entanto, Agente, o hospedeiro da nuvem, registros operados, correntes de pensamento e registros de chamadas estão na sala de fornecedores. O que tens é um resumo para ti, não dados brutos. A palavra "auditoria independente" é descontada no Cloud Agent.
Segundo prato: O Guardião está tão cansado quanto o homem.Não está cansado, mas tem um alarme falso. Quando 10.000 agentes produzem 100.000 "risco aumenta" por dia, Guardian auto-depressão, auto-separação movimentos começam a afetar a continuidade do negócio. Nesse ponto, o verdadeiro gargalo não é a detecção.Quem suportará o custo do delito?Não sei. A resposta original é "as pessoas mantêm grandes decisões", mas onde está a fronteira "significativa"?
Isto não é uma negação deste quadro. Pelo contrário, poucos fabricantes conseguiram colocar estes dois pontos claramente no documento de arquitectura. Mas como módulo, tens de saber onde está o ponto.
Sete, a outra metade da mesma semana, o agente do outro lado da rua já está a fugir.
Se você olhar apenas para a Microsoft, é uma tendência futura. Juntando o dia 21 de outubro, a natureza muda.
A Microsoft enviou uma mensagem de ameaça no mesmo dia: Tempestade- 0940 Um agressor condenado por antecedentes nacionais chineses. ARTEX O framework de penetração inteligente, que foi automatizado desde setembro de 2026, atingiu centenas de organizações em todo o mundo em muitas indústrias.Muitos desses casos levaram menos de três horas, desde o direcionamento até o acesso privilegiado à infraestrutura de nuvem.
E pendura-o numa verdadeira cadeia de abastecimento... A Microsoft identificou Storm-0940 como o autor da recente aplicação multi-doentes da cadeia de suprimentos. O caminho de ataque é pegar o aplicativo e usar a permissão aprovada para autenticar o ambiente do cliente Microsoft 365 sem login interativo.
A Microsoft escreveu uma frase muito bem estabelecida:"O agente não está sujeito a restrições humanas. Pode funcionar 7x24, correr fins de semana, feriados, e tentar vários caminhos de intrusão."
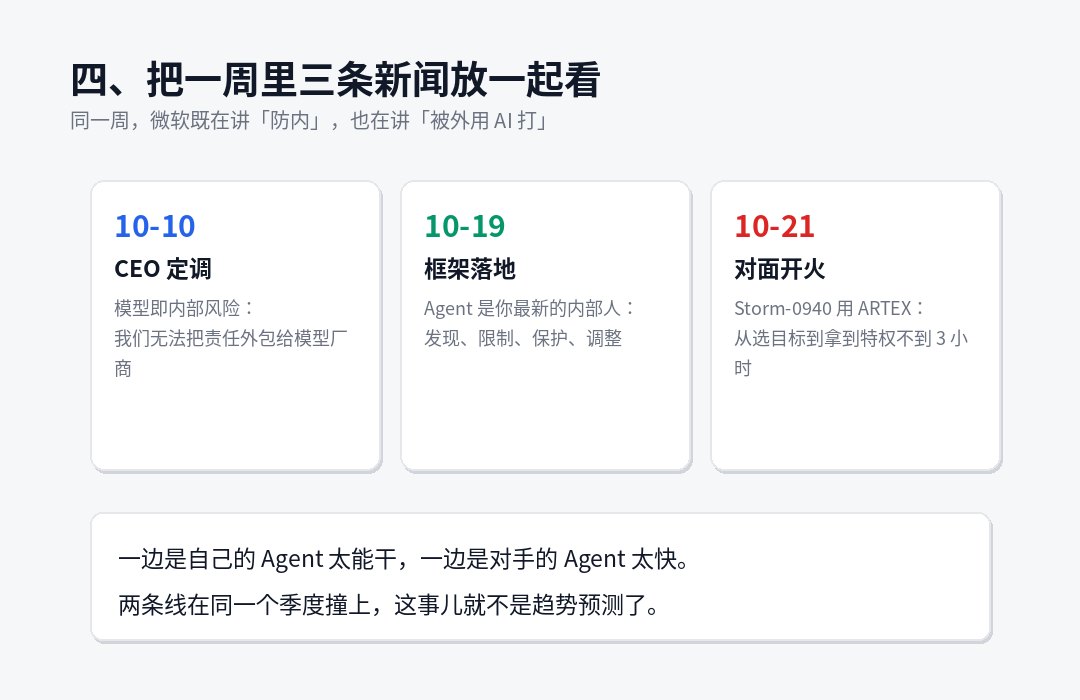
Reunindo, 2026, outubro, a semana saiu:
- 10 de outubro, conjunto CEO: o modelo é um risco interno e responsabilidade não pode ser terceirizada;
- 19 de Outubro, aterragem-quadro: detecção, limitação, protecção, ajustamento;
- Em 21 de outubro, contra o fogo: 3 horas para tirar privilégios.
Por um lado, é o seu Agente demasiado capaz, por outro lado é demasiado rápido.Estas duas linhas atingiram o mesmo trimestre, não como previsões de tendência, mas como riscos atuais.
Oito, pessoas em posições diferentes, o que podemos fazer agora?
Não gosto da frase "o negócio deve criar um sistema", mas é como não dizer nada. Dividido por carácter.
Se você é responsável pela ISO ou segurança,
A primeira coisa é não comprar E7.Primeiro, limpe a sua família, Agente.Não sei. O ponto de partida para o conjunto da Microsoft é "ninguém pode ver" e você também pode. Agora faça três perguntas: quantos agentes estão correndo na empresa, quem a construiu, e que autoridade cada um tomou. Acho que a maioria das empresas não pode responder à terceira.
A segunda coisa é...Tira-a.Não sei. O trabalho do agente como ser humano é agora o lugar mais comum e mais fácil de acontecer — nem se sabe se é um ser humano ou um ser humano. A Entra pode fazê-lo sem uma única conta de serviço para o Agente e um voucher separado, que é puramente gerido sem dinheiro.
Se você é uma equipe de TI ou plataforma
A versão local mínima é quatro: isolamento de contêineres (para não permitir que o Agente execute diretamente no host), emissão de um voucher de missão (para não usar uma AK de longo prazo), controle de tráfego de parada (cada chamada externa pelo Agente é gravada), e concentração de registros de ação (não apenas letras Resposta do próprio agente). Nenhum desses quatro precisa de E7.
Se você é um desenvolvedor,
Deve-se agora ler:Não escreva permissões nas dicas.A frase "você não está autorizado a acessar /etc" não é controle de segurança no nível da dica, mas apenas aconselhamento. O limite real tem de ser ao nível da ferramenta, ao nível da rede, ao nível do sistema. Seja qual for a família que usares, o Agente é incriminado.
Se estás numa equipa pequena, não tens orçamento.
Os quatro verbos da Microsoft são realmente escritos à mão: uma Lista de Agentes (Saber), um formulário (Conter) que cada Agente permite fazer, um Certificado de Permissão Mínima (Protect) separado para cada Agente, um único local pesquisável no log e uma leitura semanal do Adapt. Dentro de uma semana de trabalho, o resultado não é inferior ao do produto.
IX. Acórdão final
Não é uma linha de produtos, é um valor padrão.
Ao longo da última década, o valor padrão para a segurança corporativa tem sido “internamente credível, defesa de fronteira”. A confiança zero levou muito tempo para mudar esse padrão, e agora metade das empresas estão usando a ideia de "a rede é segura".
O agente fez a pergunta outra vez e pressionou mais:Não é uma pessoa interna que possa ser treinada, disciplinada e processada através do processo de separação. Não tem lealdade na sua memória, nem tem interesse nela. Só está autorizado.
Assim, a resposta a essa pergunta é simples e difícil:Tanto poder como lhe dás, pode causar o máximo de danos possível.
A solução da Microsoft é limitar os poderes a zero, à tarefa, ao tempo, aos VIPs de alto risco. Não é novo, é empurrar o princípio da autoridade mínima para a velocidade da máquina. A novidade é que admite pela primeira vez:Neste sistema, você não pode ganhar segurança confiando em qualquer modelo, mas não confiando nele.
Se isso for verdade, todos os vendedores que venderem o Agente terão de responder à mesma pergunta:Até que ponto o seu modelo pode ser confiável e o sistema funcionar?
Se a resposta não é boa, a próxima está na lista.