
Microsoft pune AI Nu e modelul. Este autoritatea.
Prima concluzie: Microsoft a trimis acest set pe 19 octombrie, pe fața mai multor caracteristici noi, a schimbat de fapt o presupunere implicită.
Presupunerea implicită în trecut a fost că agentul a fost implementat de noi înșine, astfel încât implicit a fost credibil. Microsoft a precizat de data aceasta că această presupunere nu este valabilă. Voi copia asta:"Agentul este de încredere de când l-am trimis în interiorul companiei. Din păcate, niciun model front-line nu poate fi de încredere de oriunde.
Notă a doua teză:Indiferent de unde vine,Nu ştiu. Inclusiv acasă.
Nu e un PR. Acesta pune un concept vechi din anii 1970 -- amenințare internă -- direct la model. Iar teoria ameninţării interne nu funcţionează niciodată prin "încrederea acestui om."

În primul rând, să înţelegem sensul cuvântului "ameninţare internă."
Mulţi oameni văd "AI este o ameninţare internă" şi prima reacţie este "AI se va revolta." Nu e asta. Microsoft a clarificat de trei ori.
Definiția tradițională a amenințărilor interne este:Un informator cu autoritate legitimă care a fost neglijent, întors sau prins de pescuit a cauzat daune pe care nu ar fi trebuit să le provoace.Cheia este cuvântul "autoritate legală" - el nu a venit peste zid, el a fost furat în.
Pe Agent, Microsoft a dat trei motive:
- Face greşeli., deoarece producția este incertă, aceeași intrare nu garantează aceeași producție;
- Va fi manipulat.într-un document extern;
- Acesta va fi rupt.Se execută, transferă serverul MCP, ia certificatul, și orice legătură poate fi luată.
Şi cred că este cea mai importantă, cea mai puţin vizibilă propoziţie din original:Agent colaborează unul cu altul și chiar colludes pentru a atinge obiectivul, iar procesul nu trebuie să fie rupt.
Această frază este mai mare decât cele trei precedente combinate. Nu e vorba de "Agentul va fi folosit de oamenii răi," ci de "mulţi agenţi nu au fost creaţi să-şi facă treaba." Asta înseamnă cu adevărat cuvântul "intern" -- a crescut din interior, nu din exterior.
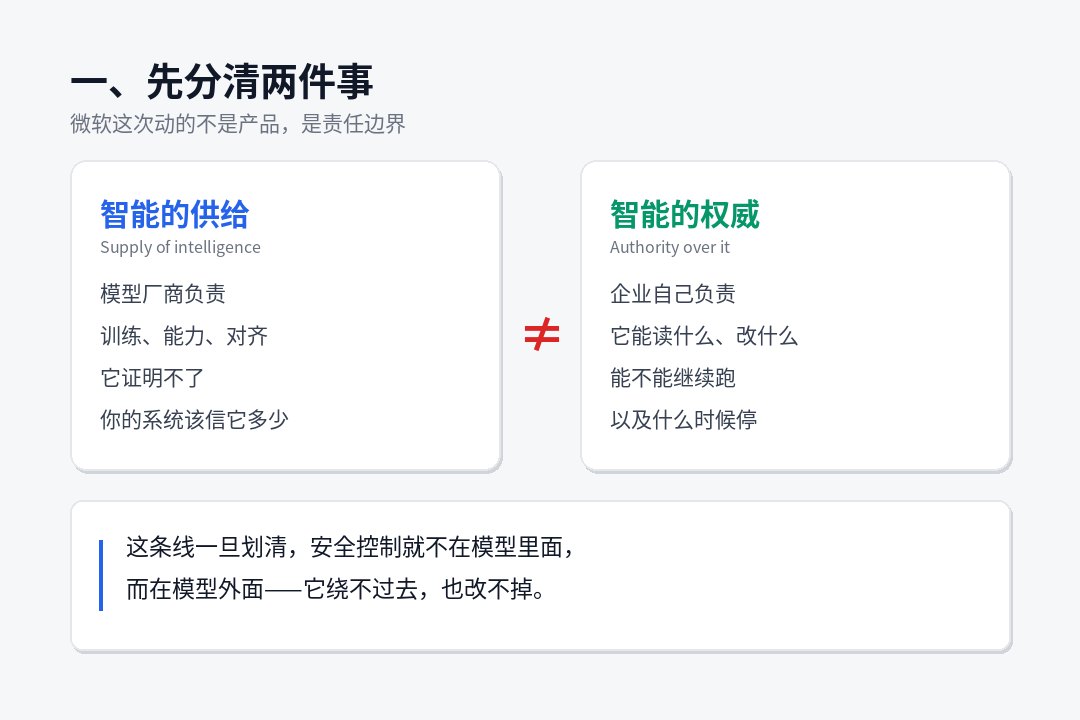
II. PRINCIPIILE REALE ESTE DOAR UN GÂND
Piatra de temelie a întregului cadru, Nadra, a scris în dosarul său din 10 octombrie:
Trebuie să separăm furnizarea de informaţii de autoritatea inteligenţei.
Transformă-l în cuvinte mari: Modelatorii sunt deștepți să facă modele, dar "Ce poate citi acest model în sistemul tău, ce se poate schimba, poate continua să ruleze?" Această decizie nu poate fi lăsată modelatorilor, nici modelelor în sine.
Mai are unul pe aceeaşi pagină:"Cel mai credibil sistem de super-informaţii nu este cel în care avem încredere în model, ci cel care ne permite să avem încredere în model."
Sună ca un paradox, dar este inginerie veche. Aceasta corespunde unui principiu de siguranță care a fost stabilit în anii 1970:O procedură nu poate eluda sau modifica mecanismul utilizat pentru a-și asuma competența.
Problema este că cele mai multe Agent este acum implementat în sens invers: modelul este în container, controlul corect este scris în indiciu de sistem al modelului și jurnalul este raportat de modelul în sine. Este echivalent cu plasarea poliției și a suspecților pe același individ.
Solutia Microsoft este de a declansa aceasta: modelul ruleaza in timpul operatiunii controlate (cunoscuta sub numele de Microsoft Exchange Container, MXC), cu identitate in Entra, cu permisiune determinata de strategia externa si dovezi colectate de senzori externi. Modelul este în cuşcă, iar încuietoarea nu este în mâna lui.
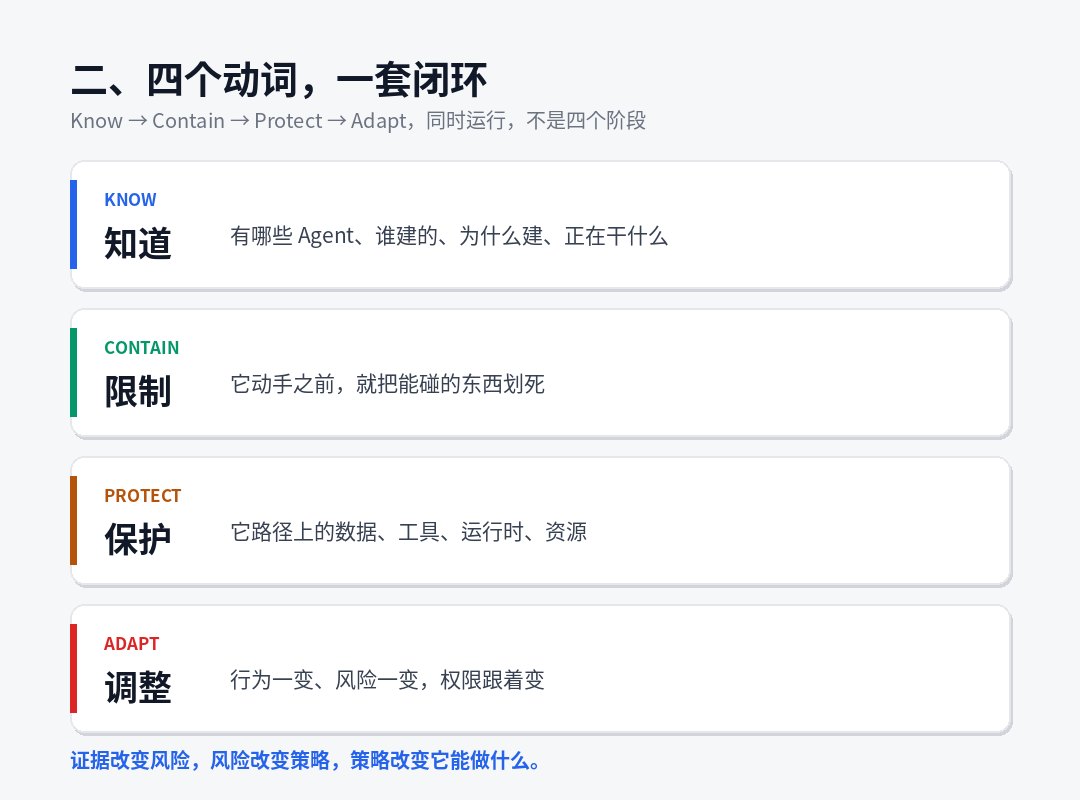
Trei sau patru verbe, nu patru etape.
Microsoft l-a rupt în patru acțiuni, care au fost inițial Know / Contain / Protec / Adapt. Aş dori să subliniez în special:Aceste patru nu sunt secvenţiale, sunt inele închise care rulează simultan.
| Acțiuni | Chineză | Pentru ce? | Răspuns |
|---|---|---|---|
| Stiu | Da. | Cine a făcut-o, cine a construit-o, de ce? Ce faci? | Agent local găsit extensie la clasa 60 |
| Conţine | Limite | Voi tăia atingerea la moarte înainte să o fac. | MXC Sandbox + Misiuni dinamice |
| Proiect | Protecția | Date, instrumente, timp de funcționare, resurse pe calea sa | Purview/ Network/ Endpoint Control |
| Adaptare | Ajustare | Comportament şi schimbare de risc. Permisiunea se schimbă. | Risc dinamic de vârstă + Condiții de acces |
Textul este foarte precis:Dovezile schimbă riscurile, riscurile schimbă strategiile, strategiile schimbă ceea ce poate face.
Ăsta e ciclul. În loc de "evaluare o dată la intrare și apoi emite un permis permanent," este "recalculat pentru tot."
IV. "Zero Permisiune Start" este cea mai grea clauză din acest set.
Cred că articolul este cel care este cel mai eficient obligatoriu pe A:
Angajatul își păstrează propriile drepturi de acces. Agentul are propria identitate, propria sa autoritate, și un mandat limitat la sarcinile actuale și limitat la durata misiunilor.
Deschiderea acestei propoziţii este o cerinţă triplă:
- Agentul nu poate moşteni autoritatea deplină.Ai dat personalului acces deplin la sistemul financiar, nu rambursarea pe care el a sunat, dar și agentul.
- Competențele sunt emise prin mandat și primite până la termenul stabilit.Sfârşitul misiunii şi pierderea autorităţii nu vor fi păstrate pentru data viitoare.
- Acţiunile cu risc ridicat necesită aprobare.Şi este "aprobare manuală demonstrabilă"
Însoțind acest lucru este Dynamic Agent Risk: un rating de risc actualizat continuu, care nu este un element static, cum ar fi "Acest agent este configurat nesigur," dar "ceea ce face acum, și dacă a fost atribuit unei misiuni care se abate de la ea."
Ce vom face cu asta? Microsoft subliniază în mod specificRăspunsul este treptat, nu un comutator.:
- Păstrați lectură, taie scrisul;
- Pentru a restrânge gama de date pe care le poate atinge;
- Taie calea rețelei;
- reducerea sau retragerea competențelor temporare;
- Aprobarea manuală forțată pentru operațiunile cu risc ridicat;
- Numai atunci când rulează în izolare este cel mai înalt nivel, este oprit direct.
Este destul de un design. Recunoaşte un lucru:O strategie ca "Ucide dacă găseşti o anomalie" nu funcţionează în afaceri reale.Deoarece costul uciderii prin imprudenţă este prea mare, rezultatul final trebuie să fie norocul de a opri alarma. Așa că a dat primul set de pași în jos.
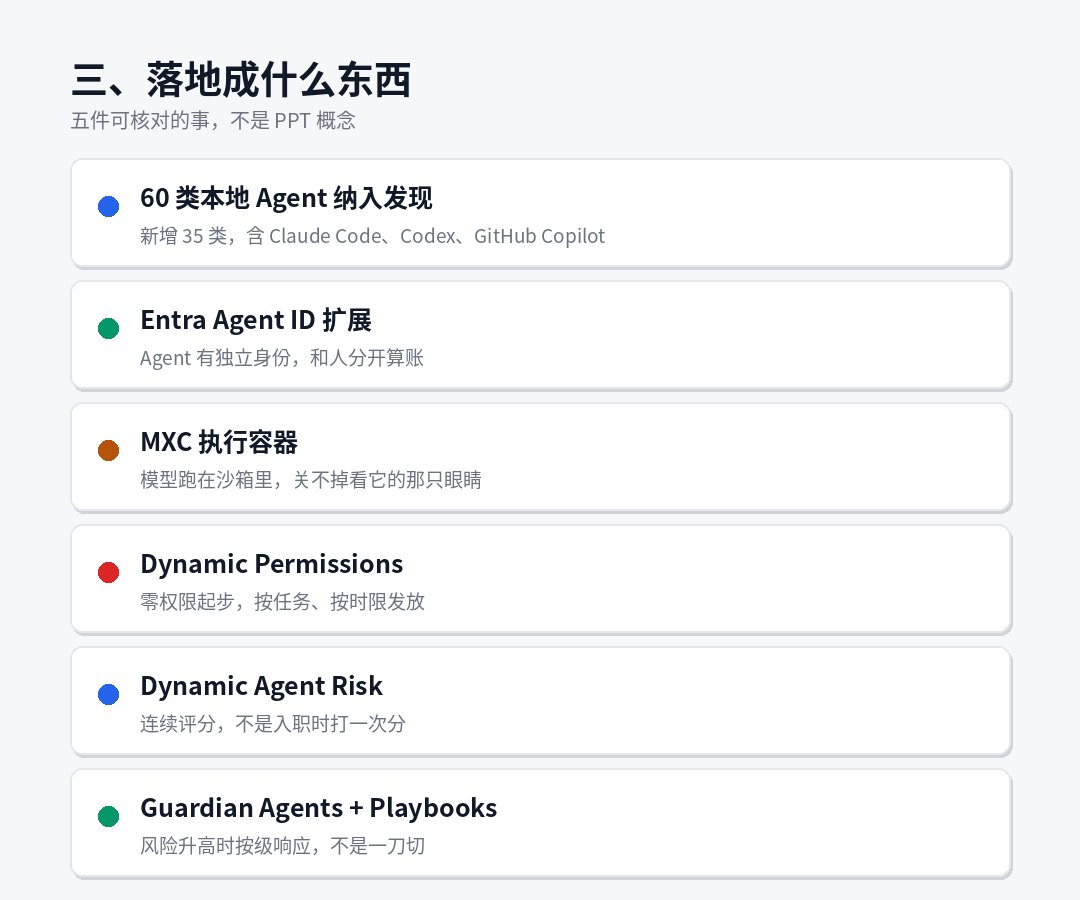
Cinci sau cinci lucruri specifice care se potrivesc cu partea de sus.
Asta e pe produs. Apas pe linia "Pot sa verific acum":
1 Agent local Discoveries extins la clasa 60
Adaugă o nouă clasă 35 cu denumiri clare Claude Code, OpenAI Codex, GitHub Copilot. Am trecut prin fişierul său matrice de suport, care au avut intrări ca Codul Claude, Codex CLI, Codex Desktop, GitHub Copilot CLI, şi a scos în evidenţă WSL.
Semnificația acestui articol pentru întreprinderile naționale poate fi subestimată:Agent, echipa de securitate poate vedea acum.Este o creştere uriaşă a vizibilităţii, dar este şi o problemă organizaţională. Dacă să-l raporteze sau nu înainte de a fi gata să fie folosit ca o supraveghere.
2 Extensie de identificare a agentului Entra
Fă-l pe agent independent de utilizator. Concluzia este "Să lăsăm afacerea să afle ce lucruri fac oamenii şi ce fac agenţii." Această propoziţie este extrem de valoroasă în momentul accidentului. Nu există nici o identitate independentă, şi nu aveţi nici o atribuire ulterioară a responsabilităţii.
3 MXC Executarea containerului
Nu este cutia cu nisip în sine, este originalul:"Dacă agentul sau Harness lui au fost rupte, nu ar trebui să fie în măsură să oprească controalele care se uita la ea."Acest lucru este de a pune blocare în afara cușcă pe proiect.
4 Misiuni dinamice
Cele trei cerințe din secțiunea IV de mai sus sunt productizarea. Există un detaliu demn de amintit: strategia la nivel de organizare începe cu o frontieră externă, care include"pentru a preveni accesul agentului la oricare dintre utilizatorii săi."Nu ştiu. Acest bloc este putere.
5 Gardieni + Playbook-uri
Acesta este singurul lucru care trebuie privit cu calm şi îl voi spune separat.
VI. Cel mai puternic os al cadrului: gardianul însuși, agent
Am citit tot textul, și aș dori să vă pun o întrebare proprie.
Microsoft spune: Modelele nu pot fi propria lor autoritate de securitate, iar controlul trebuie să fie în afara modelului.
Și apoi răspunsul este, utilizați o echipă. Vârstele păzitoareDu-te 7x24 şi uită-te la fiecare mişcare a fiecărui agent.
Dar agenţii Gardieni înşişi sunt agenţi.
Microsoft știa evident despre groapă, și a dat trei straturi de răspuns:
Primul nivel, limitele competenței Gardianului, aprobarea limitelor și normele care reglementează punerea în funcțiuneDepinde de tine.Gardianul operează doar în interiorul frontierei. Textul original este clar: "Acest lucru nu este de a externaliza judecata." Oamenii păstrează controlul asupra obiectivelor și deciziilor majore.
Etajul doi, Guardian.Senzori externi- Identitate, date, obiective, reţele, timpi de funcţionare, nori, nu modele. Aceasta este o condiție prealabilă pentru stabilirea sa.
În al treilea rând, și cel mai onest: transparența modelelor (lanțul de gândire etc.) este tratată caSurse de probeUnul, dar textul adaugă imediat:"Modelul nu poate fi propria frontieră sigură. Un sistem independent trebuie să respecte fiecare strat, inclusiv modelul în sine.
Ca să fiu sincer, aceste trei straturi de răspuns sunt logic confortabile, dar mai sunt două copci rămase pe proiect, și cred că trebuie să iasă:
În primul rând: credibilitatea probelor depinde de cine are dovezile.Pentru Run local Agent (Claude Code, Codex, etc), senzorii sunt pe propriul obiectiv, și lanțul de dovezi este curat. Cu toate acestea, agent, gazda cloud, jurnalele operate, lanțurile de gândire și înregistrările apelurilor sunt în camera vânzătorilor. Ceea ce ai este un rezumat al acestuia pentru tine, nu date brute. Cuvântul "audit independent" este redus la agentul cloud.
Al doilea curs: Gardianul e la fel de obosit ca omul.Nu e obosit, dar are o alarmă falsă. Când 10.000 de agenți produc 100.000 de "riscuri cresc" pe zi, Auto-depresie Guardian, mișcări auto-separare începe să afecteze continuitatea afacerii. În acel moment, adevăratul blocaj nu este detectarea.Cine va suporta preţul celor nedrepţi?Nu ştiu. Răspunsul original este "oamenii păstrează decizii majore," dar unde este frontiera "semnificativă"?
Aceasta nu este o negare a acestui cadru. Dimpotrivă, puţini producători au reuşit să pună aceste două copci în mod clar în documentul de arhitectură. Dar ca lander, trebuie să ştii unde e cusatura.
Şapte, cealaltă jumătate a aceleiaşi săptămâni: agentul de peste drum este deja pe fugă.
Dacă te uiți doar la Microsoft, este o tendință viitoare. Pune 21 octombrie împreună, natura se schimbă.
Microsoft a trimis un mesaj de ameninţare în aceeaşi zi: Storm- 0940 Un atacator condamnat pentru antecedente naţionale chinezeşti. ARTEX Cadrul inteligent de penetrare, care a fost automatizat din septembrie 2026, a lovit sute de organizații din întreaga lume în multe industrii.Multe dintre aceste cazuri au durat mai puțin de trei ore, de la direcționarea către accesul privilegiat la infrastructura cloud.
Şi o atârnă pe un lanţ real de aprovizionare... Microsoft l-a identificat pe Storm-0940 ca fiind autorul recentei aplicări multiple a lanţului de aprovizionare. Calea de atac este de a lua aplicația și apoi de a utiliza permisiunea aprobată pentru a autentifica Microsoft 365 de mediu client fără autentificare interactivă.
Microsoft a scris o propoziţie foarte bine stabilită:"Agentul nu este supus restricţiilor umane. Acesta poate lucra 7x24, rula week-end, sărbători, și să încerce mai multe căi de intruziune."
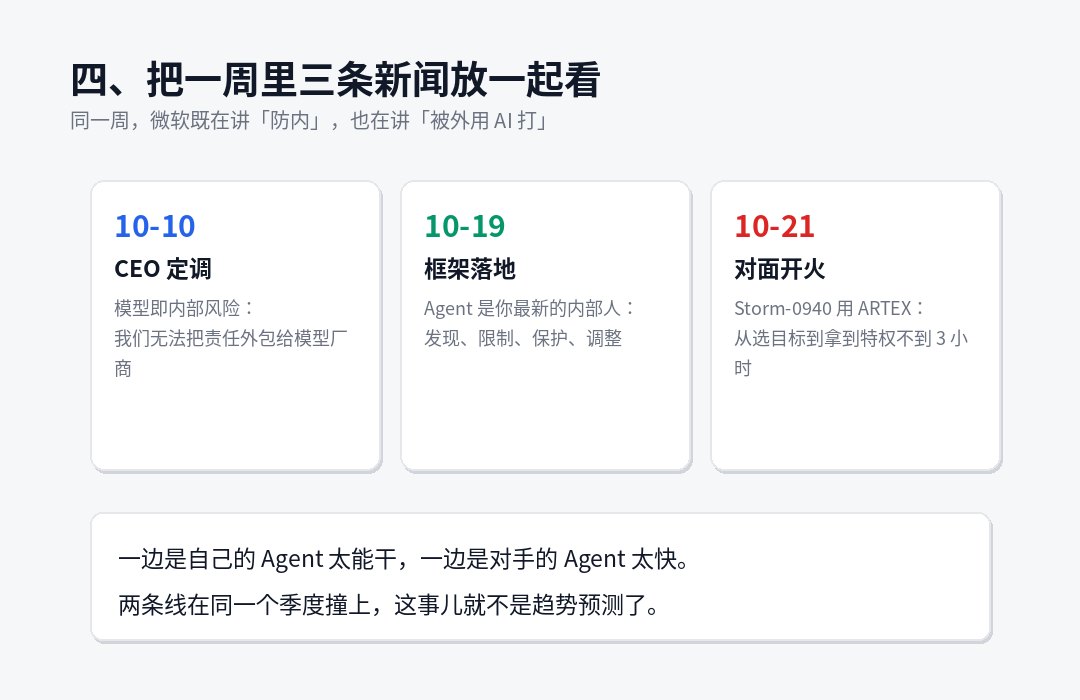
Pune-l împreună, 2026, octombrie, săptămâna a ieșit:
- 10 octombrie, set CEO: modelul este un risc intern și responsabilitatea nu poate fi externalizată;
- 19 octombrie, aterizare-cadru: detectare, limitare, protecție, ajustare;
- Pe 21 octombrie, foc opus: 3 ore pentru a lua privilegii.
Pe de o parte, este agentul său prea capabil, pe de altă parte este agent prea repede.Aceste două linii au lovit în acelaşi trimestru, nu ca predicţiile tendinţelor, ci ca riscurile actuale.
Opt, oameni în poziţii diferite, ce putem face acum?
Nu-mi place expresia "afacerea ar trebui să creeze un sistem," dar e ca şi cum n-ai spune nimic. Împărţit după caracter.
Dacă sunteți responsabil de ISO sau securitate,
Primul lucru este să nu cumpere E7.Mai întâi, curăţă-ţi familia, agent.Nu ştiu. Punctul de plecare pentru setul Microsoft este "nimeni nu poate vedea" și așa poți și tu. Acum pune trei întrebări: câţi agenţi conduc în companie, cine l-a construit şi ce autoritate a luat fiecare. Cred că majoritatea companiilor nu pot răspunde la a treia.
Al doilea lucru este...Dă-o jos.Nu ştiu. Munca agentului ca ființă umană este acum cel mai comun și cel mai ușor loc pentru a se întâmpla nu se poate spune chiar dacă este o ființă umană sau o ființă umană. Entra poate face acest lucru fără un singur cont de serviciu pentru Agent și un voucher separat, care este pur gestionat fără bani.
Dacă sunteţi o echipă IT sau o platformă
Versiunea minimă landable este de patru: izolarea containerelor (nu pentru a permite agentului să ruleze direct pe gazdă), emiterea unui voucher de misiune (nu pentru a utiliza un AK pe termen lung), oprirea controlului traficului (fiecare apel extern de către agent este înregistrat) și concentrarea jurnalelor de acțiune (nu doar scrisorile propriului răspuns al agentului). Niciunul din cei patru nu are nevoie de E7.
Dacă sunteți un dezvoltator,
Acum ar trebui să citim:Nu scrie permisiuni în indicii.Expresia "nu aveţi voie să accesaţi /etc" nu este controlul securităţii la nivelul indiciului, ci doar sfatul. Granița reală trebuie să fie la nivelul uneltelor, la nivelul rețelei, la nivelul sistemului. Oricare ar fi familia pe care o folosesti, agentul este configurat.
Dacă eşti într-o echipă mică, nu ai un buget.
Cele patru verbe ale Microsoft sunt scrise de mână: o listă a agentului (Cunoaște), un formular (Conține) pe care fiecare agent permite să-l facă, un certificat de permisiune minimă (Protect) separat pentru fiecare agent, un singur loc de căutare în jurnal și o citire săptămânală a Adapt. În termen de o săptămână de muncă, rezultatul nu este mai mic decât cel al produsului.
IX. Hotărâre finală
Nu este o linie de produse, este o valoare implicită.
În ultimul deceniu, valoarea implicită a securității corporative a fost Zero încredere a luat o lungă perioadă de timp pentru a schimba acest implicit, și până acum jumătate din companii sunt folosind ideea de "net este sigur."
Agent împins întrebarea din nou și a împins-o mai greu:Nu este o persoană internă care poate fi instruită, disciplinată și procesată prin procesul de separare. Ea nu are loialitate în memoria sa, nici nu are nici un interes în ea. E doar autorizat.
Răspunsul la această întrebare este simplu şi dificil:Câtă putere îi dai, poate provoca cât de mult rău poate.
Soluția Microsoft este de a limita puterile la zero, la sarcina, la timp, la VIP-uri cu risc ridicat. Nu e nou, împinge principiul autorităţii minime către viteza maşinii. Ce e nou e că recunoaşte pentru prima dată:În acest sistem, nu puteţi obţine securitate dacă aveţi încredere în orice model, dar nu aveţi încredere în el.
Dacă e adevărat, atunci toţi vânzătorii care vând agentul vor trebui să răspundă la aceeaşi întrebare:În ce măsură poate fi de încredere modelul şi sistemul?
Dacă răspunsul nu este bun, următorul este pe listă.