
Microsoft menempatkan AI Ini bukan model. Ini adalah otoritas.
Kesimpulan pertama: Microsoft mengirimkan set ini pada 19 Oktober, pada wajah beberapa fitur baru, sebenarnya mengubah asumsi baku.
Asumsi baku di masa lalu adalah bahwa Agen dikerahkan oleh diri kita sendiri, sehingga default dipercaya. Microsoft membuatnya jelas kali ini bahwa asumsi ini tidak valid. Aku akan menyalin itu:"Agen telah dipercaya sejak kami ditempatkan dia di dalam perusahaan. Sayangnya, tidak ada model garis depan dapat dipercaya dari mana saja."
Perhatikan kalimat kedua:Tidak peduli dari mana asalnya,Aku tidak tahu. Termasuk di rumah.
Ini bukan PR. Ini menempatkan konsep lama dari tahun 1970-an -- ancaman internal -- langsung ke modelnya. Dan teori ancaman internal tidak pernah berhasil oleh "mempercayai orang ini".

Pertama, mari kita mendapatkan arti dari kata "ancaman internal".
Banyak orang melihat "AI adalah ancaman internal" dan reaksi pertama adalah "AI akan memberontak". Bukan itu. Microsoft telah mengklarifikasi tiga kali.
Definisi tradisional dari ancaman internal adalah:Orang dalam dengan otoritas yang sah yang lalai, berbalik atau tertangkap memancing menyebabkan kerusakan yang seharusnya tidak terjadi.Kuncinya adalah kata "otoritas hukum" - dia tidak datang ke dinding, dia masuk.
Pada Agen, Microsoft memberi tiga alasan:
- Itu membuat kesalahan., karena keluaran tidak pasti, input yang sama tidak menjamin keluaran yang sama;
- Ini akan dimanipulasi.dalam dokumen eksternal;
- Ini akan rusak.Ini berjalan, mentransfer server MCP, dibutuhkan sertifikat, dan link apapun dapat diambil.
Dan saya pikir itu yang paling penting, kalimat yang paling tidak terlihat dalam kalimat aslinya:Agen bekerja sama satu sama lain dan bahkan kolusi untuk mencapai tujuan, dan proses tidak perlu rusak.
Kalimat ini lebih besar dari tiga yang sebelumnya digabungkan. Ini bukan tentang "Agen akan digunakan oleh orang-orang jahat", ini tentang "banyak Agen mungkin belum dirancang untuk melakukan pekerjaan mereka". Itulah arti sebenarnya kata "internal" -- kata itu tumbuh dari dalam, bukan dari luar.
II. REAL PRINCIPLES IS HANYA SATU BERPIKIR
Cornerstone dari seluruh kerangka kerja, Nadra, menulis singkat pada 10 Oktober:
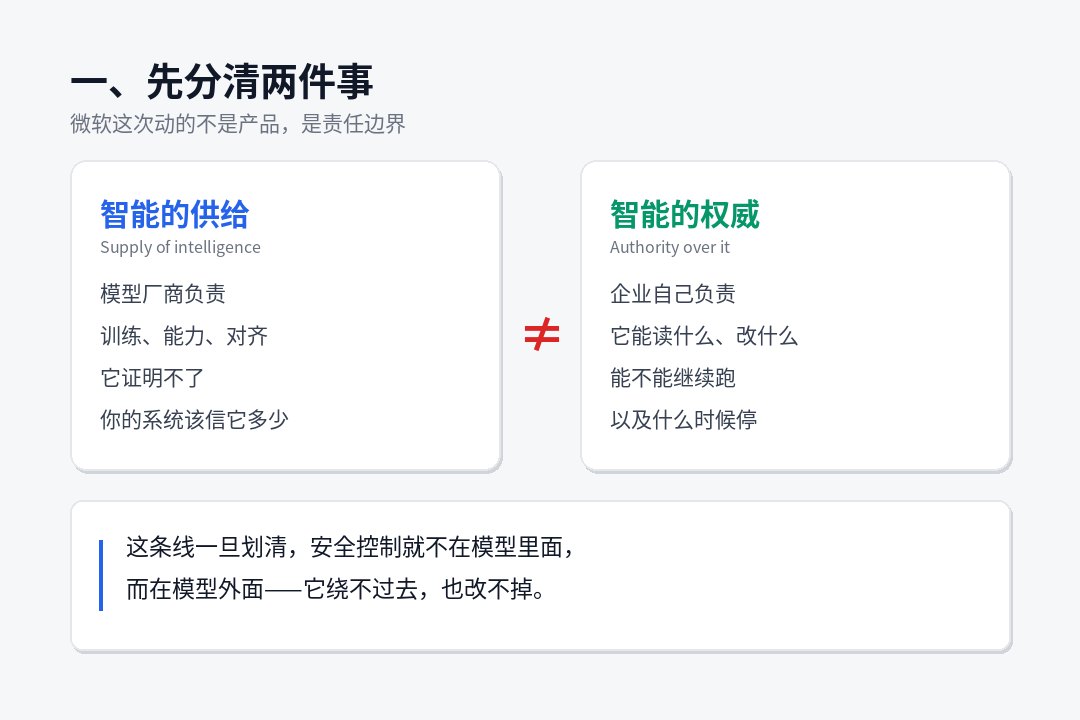
Kita harus memisahkan pasokan intelijen dari otoritas intelijen.
Mengubahnya menjadi kata-kata besar: para pemodelnya pintar untuk membuat model, tapi "Apa yang dapat dibaca model ini dalam sistem Anda, apa yang dapat berubah, apakah mesin ini dapat terus berjalan?" Keputusan ini tidak dapat diserahkan kepada pemodelnya, maupun model itu sendiri.
Dia punya satu lagi di halaman yang sama:"Sistem paling kredibel kecerdasan super bukan salah satu yang kita percaya dalam model, tapi salah satu yang memungkinkan kita untuk mempercayai model."
Kedengarannya seperti paradoks, tapi itu teknik lama. Ini sesuai dengan prinsip keselamatan yang didirikan pada tahun 1970-an:Prosedur tidak dapat menghindari atau mengubah mekanisme yang digunakan untuk mengikat kompetensi.
Masalahnya adalah bahwa kebanyakan Agen sekarang ditempatkan dengan cara terbalik: modelnya ada di dalam wadah, kontrol yang tepat ditulis dalam sistem petunjuk model dan log dilaporkan oleh model itu sendiri. Sama saja dengan menempatkan polisi dan tersangka pada individu yang sama.
Solusi Microsoft adalah melepaskannya: Model berjalan selama operasi yang dikendalikan (dikenal sebagai Microsoft Exchange Container, MXC), dengan identitas di Entra, dengan izin ditentukan oleh strategi eksternal dan bukti yang dikumpulkan oleh sensor eksternal. Model di kandang, dan kunci tidak di tangannya.
Tiga atau empat kata kerja, bukan empat tahap.
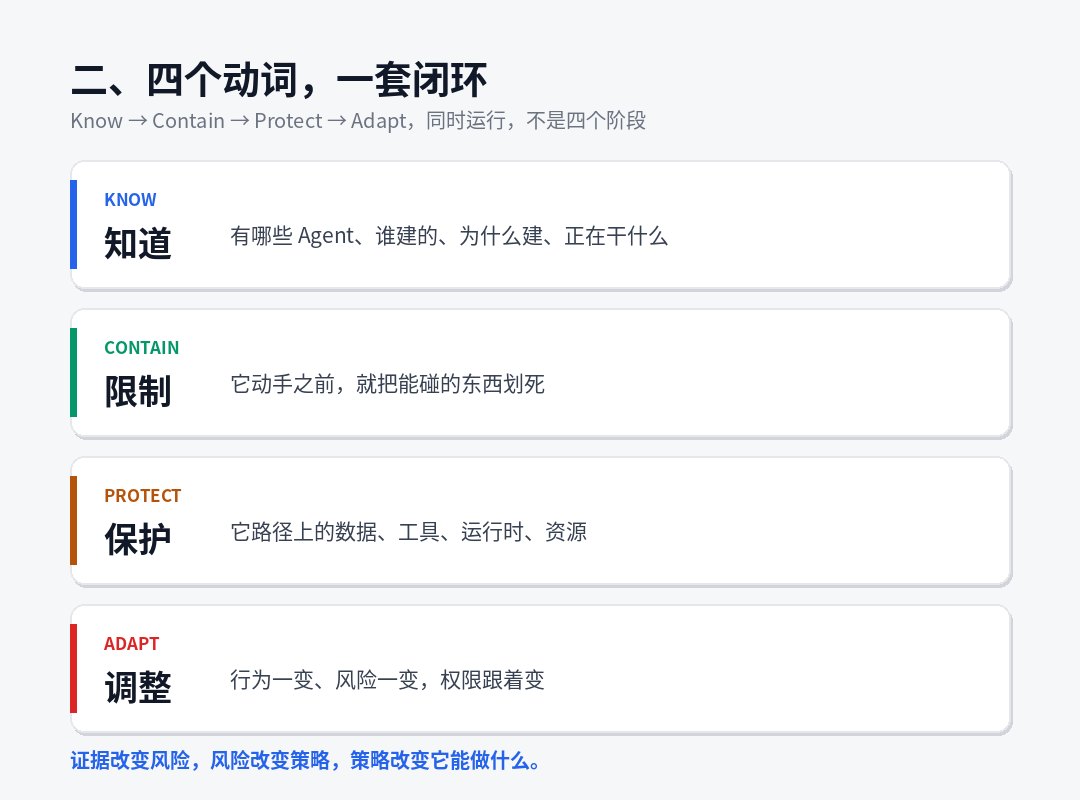
Microsoft memecahkannya menjadi empat aksi, yang awalnya Tahu / Berisi / Protek / Adat. Saya ingin menekankan secara khusus:Keempat ini tidak sekuensial, mereka tertutup cincin berjalan bersamaan.
| Aksi | Cina | Untuk apa? | Respon |
|---|---|---|---|
| Tahu | Ya. | Siapa yang membuatnya, kenapa? Apa yang kau lakukan? | Agen Lokal menemukan ekstensi ke kelas 60 |
| Berisi | Batas | Aku akan memotong sentuhan sampai mati sebelum aku melakukannya. | MXC Sandbox + Dynamic Missions |
| Projek | Perlindungan | Data, alat, waktu yang berjalan, sumber daya di jalurnya | Purview / Network / Endpoint Control |
| Beradaptasi | Penyesuaian | Perilaku dan resiko berubah. Izin berubah. | Akses Kondisi Umur Dinamis Resiko + |
Teks ini sangat akurat:Bukti mengubah risiko, risiko mengubah strategi, strategi mengubah apa yang bisa dilakukannya.
Itu siklus. Alih-alih "menilai sekali pada entri dan kemudian mengeluarkan lulus permanen", itu adalah "dihitung kembali untuk segala sesuatu".
IV. "Nol Izin Awal" adalah klausul terberat dalam set ini.
Saya pikir artikel ini adalah salah satu yang paling efektif mengikat A:
Karyawan mempertahankan hak aksesnya sendiri. Agen memiliki identitas sendiri, otoritas sendiri, dan mandat terbatas untuk tugas saat ini dan terbatas pada durasi misi.
Pembukaan kalimat ini adalah persyaratan tiga kali lipat:
- Agen tidak bisa mewarisi otoritas penuh.Anda memberi staf akses penuh ke sistem keuangan, bukan penggantian bahwa ia telah menelepon, tetapi juga Agen.
- Kompetensi dikeluarkan dengan mandat dan diterima oleh batas waktu.Akhir dari misi dan kesalahan otoritas tidak untuk ditahan untuk waktu berikutnya.
- Tindakan beresiko tinggi membutuhkan persetujuan.Dan itu adalah "persetujuan manual yang dapat dibuktikan" - kata asli adalah kriptografi mahir, seperti yang dibuktikan oleh kode, bukan "persetujuan" di jendela.
Accompanying this is Dynamic Agent Risk: rating resiko yang terus-menerus diperbarui, yang bukan item statis seperti "This Agent is unsafeated configured" tapi "what is it doing now, and whether it has been inserved to a mission that deviated from it".
Apa yang akan kita lakukan dengan itu? Microsoft secara khusus menekankanRespon secara bertahap, bukan switch.:
- Terus membaca, memotong menulis;
- Untuk mempersempit jangkauan data yang dapat disentuh;
- Potong path jaringan;
- Pengurangan atau penarikan kekuatan sementara;
- Dipaksa persetujuan manual untuk operasi berisiko tinggi;
- Hanya ketika berjalan dalam isolasi adalah tingkat tertinggi, itu dihentikan secara langsung.
Ini cukup desain. Ia mengakui satu hal:Strategi seperti "Membunuh jika Anda menemukan anomali" tidak bekerja dalam bisnis nyata.Karena biaya pembunuhan terlalu tinggi, hasil akhirnya harus beruntung untuk mematikan alarm. Jadi itu memberikan set pertama langkah ke bawah.
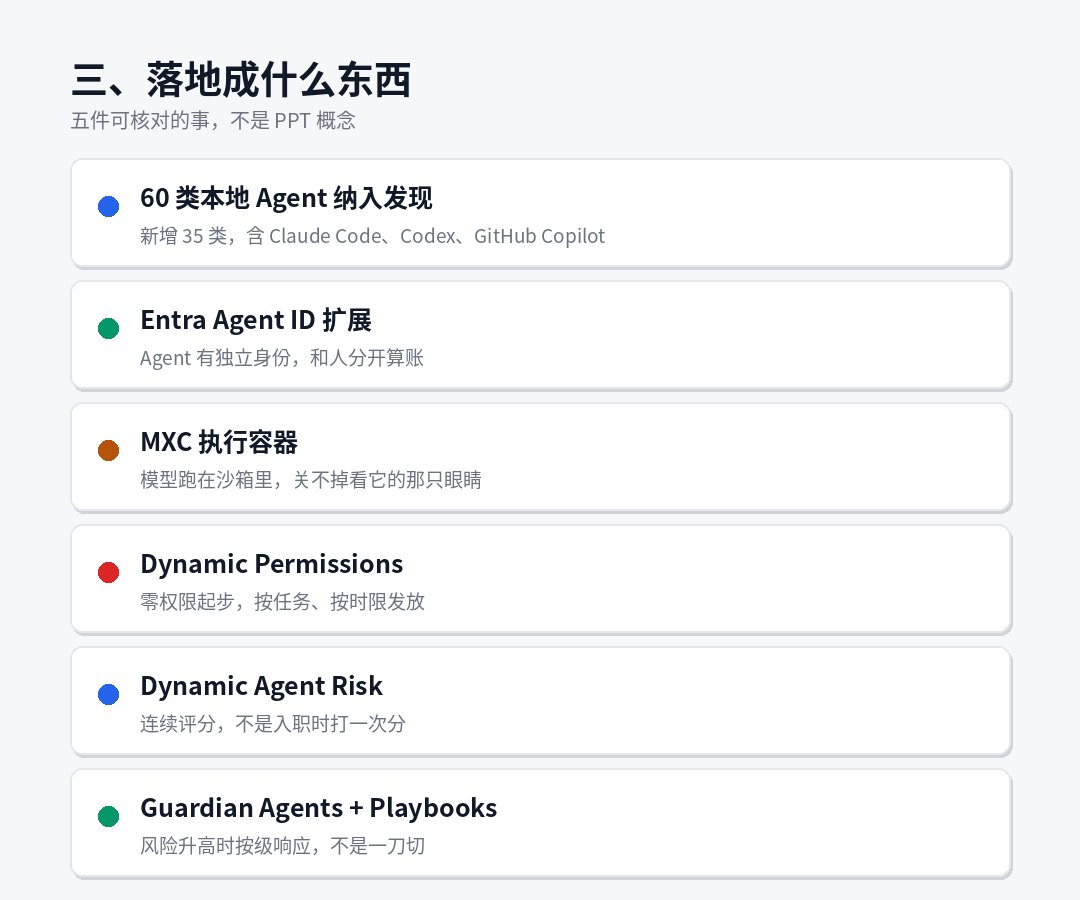
Lima atau lima hal spesifik yang sesuai dengan atas.
Itulah yang ada di produk. Saya menekan "Dapatkah saya memverifikasi sekarang" baris:
1 Lokal Agen Penemuan diperpanjang ke kelas 60
Tambahkan 35 kelas baru dengan kode yang jelas Claude Code, Codex OpenAI, Copilot GitHub. Saya melihat berkas matriks dukungannya, yang memiliki entri seperti Claude Codex CLI, Codex Desktop, GitHub Copilot CLI, dan dipilih sebagai WSL.
Arti artikel ini untuk perusahaan domestik mungkin diremehkan:Agen, tim keamanan bisa melihatnya sekarang.Ini adalah peningkatan besar dalam visibilitas, tetapi juga masalah organisasi. Apakah atau tidak untuk melaporkannya sebelum siap untuk digunakan sebagai pengawasan.
2 Entra Agen ID Ekstensi
Membuat Agen independen dari pengguna. Intinya adalah "Mari kita biarkan bisnis tahu yang hal yang dilakukan oleh manusia dan yang oleh Agen". Kalimat ini sangat berharga pada saat kecelakaan - tidak ada identitas independen, dan Anda tidak memiliki dugaan berikutnya tanggung jawab.
3 MXC Menjalankan Kontainer
Ini bukan kotak pasir itu sendiri, itu yang asli:"Jika Agen atau Harness rusak, itu tidak akan bisa mematikan kontrol yang menontonnya".Ini adalah untuk menempatkan kunci di luar kandang pada proyek.
Luka Dinamis 4
Ketiga persyaratan dalam bagian IV di atas adalah produktisasi. Ada satu detail yang layak diingat: strategi tingkat organisasi dimulai dengan perbatasan eksternal, termasuk"untuk mencegah Agen mendapatkan akses ke salah satu penggunanya".Aku tidak tahu. Blok ini adalah kekuatan.
5 Wali + Playbooks
Ini adalah satu hal yang perlu dilihat dengan tenang, dan saya akan mengatakannya secara terpisah.
VI. Tulang terkuat dari frame:
Saya membaca seluruh teks, dan saya ingin mengajukan pertanyaan saya sendiri.
Microsoft mengatakan, Model tidak bisa menjadi otoritas keamanan mereka sendiri, dan kontrol harus berada di luar model.
Dan jawabannya adalah, gunakan tim. Jaman Penjaga(Penjaga Agen) Go 7x24 dan menatap setiap gerakan setiap Agen.
Tapi Guardian Agens sendiri adalah Agen.
Microsoft jelas tahu tentang lubang, dan memberikan tiga lapisan respon:
Tingkat pertama, batas-batas kompetensi Guardian, persetujuan batas-batas, dan aturan-aturan yang mengatur penaklukanTerserah padamu.Guardian hanya beroperasi di dalam perbatasan. Teks asli jelas: "Ini bukan untuk penilaian outsource". Orang-orang mempertahankan kendali atas tujuan dan keputusan besar ".
Lantai dua, Guardian.Sensor eksternalIdentitas, data, titik akhir, jaringan, waktu berjalan, awan, bukan model. Ini adalah prasyarat untuk pembangunannya.
Ketiga, dan paling jujur: transparansi model (rantai pemikiran, diperlakukan sebagaiSumber buktiSatu, tetapi teks segera menambahkan:"Model tidak dapat menjadi sendiri aman perbatasan. Sebuah sistem independen harus mengamati setiap lapisan, termasuk model itu sendiri".
Sejujurnya, ketiga lapisan respon ini secara logis nyaman, tapi ada dua jahitan tersisa pada proyek ini, dan saya pikir itu harus keluar:
Pertama: kredibilitas bukti tergantung pada siapa yang memiliki bukti.Untuk Agen lokal (Claude Code, Codex, dll), sensornya ada di titik akhirnya, dan rantai bukti bersih. Namun, Agen, pembawa awan, log yang dioperasikan, rantai pikiran dan catatan panggilan berada di ruang penjual. Apa yang Anda punya adalah ringkasan untuk Anda, bukan data mentah. Kata "audit independen" diabaikan pada agen awan.
Guardian adalah sebagai lelah sebagai manusia.Hal ini tidak lelah, tapi punya alarm palsu. Ketika 10.000 Agen menghasilkan 100.000 "risiko naik" sehari, Guardian auto-depresi, auto-pemisahan bergerak mulai mempengaruhi kelanjutan bisnis. Pada saat itu, botol nyata tidak deteksi.Siapa yang akan menanggung biaya dari kesalahan itu?Aku tidak tahu. Jawaban aslinya adalah "orang menyimpan keputusan besar", tapi di mana perbatasan "signifikan"?
Ini bukan penolakan dari kerangka kerja ini. Sebaliknya, beberapa produsen telah mampu menempatkan dua jahitan jelas ke dalam dokumen arsitektur. Tapi sebagai pendarat, Anda harus tahu di mana Stitch.
Tujuh, setengah lainnya dari minggu yang sama, agen di seberang jalan sudah dalam pelarian.
Jika Anda hanya melihat Microsoft, itu tren masa depan. Menempatkan 21 Oktober bersama-sama, perubahan alam.
Microsoft mengirim pesan ancaman di hari yang sama: Storm-0940 Seorang penyerang dihukum latar belakang nasional Cina. ARTEX Kerangka penetrasi cerdas, yang telah otomatis sejak September 2026, telah menghantam ratusan organisasi di seluruh dunia di berbagai industri.Banyak kasus-kasus ini memakan waktu kurang dari tiga jam, dari menargetkan ke akses khusus ke infrastruktur awan.
Dan menggantungnya di rantai pasokan nyata - Microsoft telah mengidentifikasi Storm-0940 sebagai pelaku dari aplikasi multi-penyewa baru-baru ini dari rantai pasokan. Path serangan adalah untuk mengambil aplikasi dan kemudian menggunakan izin yang disetujui untuk mengotorisasi lingkungan klien Microsoft 365 tanpa login interaktif.
Microsoft menulis kalimat yang sangat baik:"Agen tidak tunduk pada pembatasan manusia. Hal ini dapat bekerja 7x24, menjalankan akhir pekan, liburan, dan mencoba beberapa jalur intrusi."
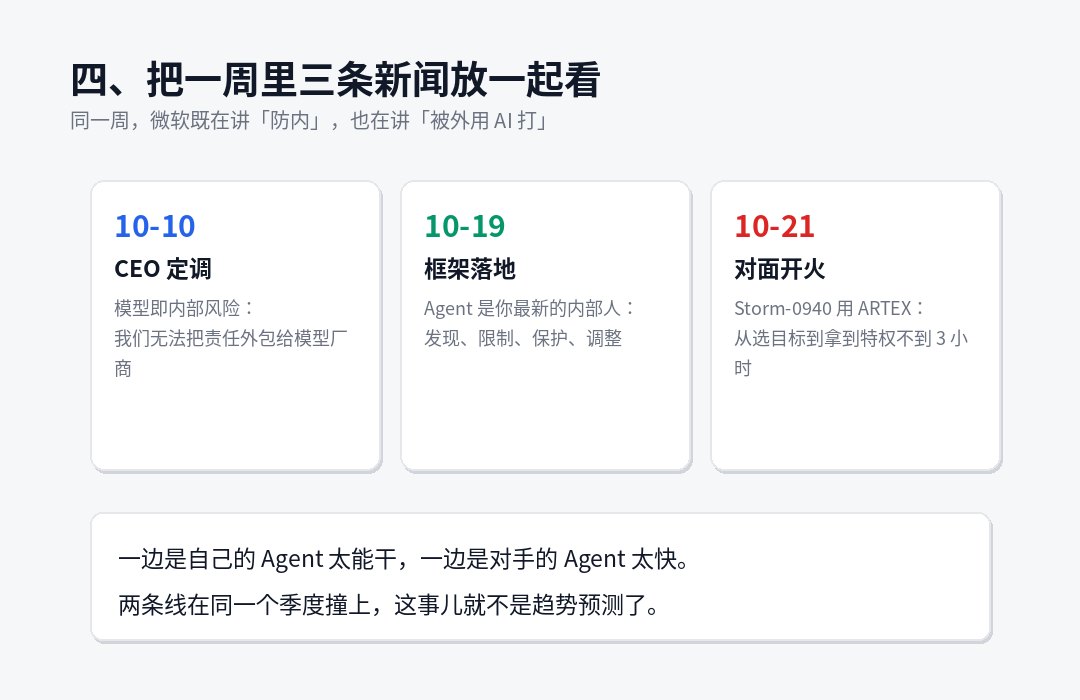
Satukan, 2026, Oktober, minggu ini:
- 10 Oktober, CEO menetapkan: model adalah risiko internal dan tanggung jawab tidak dapat outsourcing;
- 19 Oktober, Framework mendarat: deteksi, keterbatasan, perlindungan, penyesuaian;
- Pada 21 Oktober, melawan api: 3 jam untuk mengambil hak istimewa.
Di satu sisi, itu Agen yang terlalu mampu, di sisi lain itu Agen terlalu cepat.Kedua garis ini menghantam di kuartal yang sama, bukan sebagai prediksi tren, tapi sebagai risiko saat ini.
Delapan, orang dalam posisi yang berbeda, apa yang bisa kita lakukan sekarang?
Aku tidak suka frase "bisnis harus mengatur sistem", tapi itu seperti mengatakan apa-apa. Dibagi oleh karakter.
Jika Anda bertanggung jawab atas ISO atau keamanan,
Hal pertama adalah tidak membeli E7.Pertama, bersihkan keluargamu, Agen.Aku tidak tahu. Titik awal untuk perangkat Microsoft adalah "tidak ada yang bisa melihat" dan begitu juga Anda. Sekarang mengajukan tiga pertanyaan: berapa banyak Agen yang berjalan di perusahaan, yang membangunnya, dan apa otoritas masing-masing mengambil. Saya kira kebanyakan perusahaan tidak bisa menjawab yang ketiga.
Yang kedua adalah...Lepaskan.Aku tidak tahu. Pekerjaan Agen sebagai manusia sekarang adalah yang paling umum dan tempat termudah untuk terjadi - Anda bahkan tidak bisa mengatakan apakah itu manusia atau manusia. Entra dapat melakukannya tanpa satu akun layanan untuk Agen dan voucher terpisah, yang murni dikelola tanpa uang.
Jika Anda adalah IT atau tim platform
Versi minimal yang dapat ditinggalkan adalah empat: isolasi kontainer (tidak memungkinkan Agen untuk menjalankan langsung pada host), mengeluarkan voucher misi (tidak menggunakan lama -term AK), menghentikan lalu lintas (setiap panggilan dari Agen dicatat), dan konsentrasi log aksi (bukan hanya huruf Agen jawaban sendiri). Tak satu pun dari empat kebutuhan E7.
Jika kau seorang pengembang,
Satu sekarang harus membaca:Jangan tulis ijin dalam petunjuk.Ungkapan "Anda tidak diizinkan untuk mengakses / dll" bukanlah kontrol keamanan pada tingkat petunjuk, tetapi hanya saran. Batas sebenarnya harus berada di tingkat alat, pada tingkat jaringan, pada tingkat sistem. Apapun keluarga yang kau gunakan, Agen dijebak.
Jika Anda berada di sebuah tim kecil, Anda tidak memiliki anggaran.
Empat kata sandi Microsoft sebenarnya ditulis dengan tangan: Agen List (Tahu), suatu formulir (Contain) yang setiap Agen mengijinkan untuk melakukan, Sertifikat Izin Minimum yang terpisah (Melindungi) untuk setiap Agen, tempat yang dapat dicari dalam log dan pembacaan Adapt mingguan. Dalam satu minggu kerja, hasilnya tidak kurang dari produk.
IX. Penilaian hukuman akhir
Ini bukan garis produk, ini nilai baku.
Selama dekade terakhir, nilai baku untuk keamanan perusahaan telah "kredibel internal, pertahanan perbatasan". Kepercayaan nol membutuhkan waktu lama untuk mengubah standar ini, dan sekarang setengah dari perusahaan menggunakan ide "bersih aman".
Agen mendorong pertanyaan lagi dan mendorong lebih keras:Ini bukan orang dalam rumah yang dapat dilatih, disiplin dan diproses melalui proses pemisahan. Ia tidak memiliki loyalitas dalam ingatannya, juga tidak memiliki minat di dalamnya. Ini hanya berwenang.
Jadi jawaban dari pertanyaan itu sederhana dan sulit:Sebanyak daya yang Anda berikan, dapat menyebabkan kerusakan sebanyak mungkin.
Solusi Microsoft adalah untuk membatasi kekuatan ke nol, untuk tugas, ke waktu, untuk tinggi risiko VIP. Ini bukan baru, itu mendorong prinsip otoritas minimal untuk kecepatan mesin. Apa yang baru adalah bahwa ia mengakui untuk pertama kalinya:Dalam sistem ini, Anda tidak dapat memperoleh keamanan dengan mempercayai model apapun, tetapi dengan tidak mempercayainya.
Jika itu benar, maka semua penjual yang menjual Agen harus menjawab pertanyaan yang sama:Sejauh mana model Anda dapat dipercaya dan sistem berjalan?
Jika jawabannya tidak baik, yang berikutnya ada di daftar.