
Microsoft sætter AI Det er ikke modellen. Det er myndigheden.
Den første konklusion: Microsoft sendte dette sæt den 19. oktober, på forsiden af flere nye funktioner, faktisk ændret en standard antagelse.
Formodningen i fortiden var, at agent blev indsat af os selv, så standarden var troværdig. Microsoft gjorde det klart denne gang, at denne antagelse ikke er gyldig. Jeg kopierer det:"Agent er blevet betroet, siden vi sendte ham ind i firmaet. Desværre kan man ikke stole på nogen frontlinjemodel overalt".
Bemærk andet punktum:Uanset hvor det kommer fra,Det ved jeg ikke. Inklusive derhjemme.
Det er ikke en PR. Det sætter et gammelt koncept fra 1970 'erne -- intern trussel -- direkte til modellen. Og den interne trussels teori virker aldrig ved at "stole på denne mand".

Lad os først forstå betydningen af ordet "intern trussel".
Mange mennesker ser "AI er en intern trussel" og den første reaktion er "AI kommer til at gøre oprør". Det er ikke det. Microsoft har præciseret det tre gange.
Den traditionelle definition af interne trusler er:En insider med en legitim autoritet, som var forsømmelig, vendte tilbage eller fangede fiskeri, forvoldte skade, som han ikke burde have forårsaget.Nøglen er ordet "lovlig autoritet" -- han kom ikke over væggen, han blev snuppet ind.
På Agent, Microsoft gav tre grunde:
- Den laver fejl., fordi produktionen er usikker, garanterer det samme input ikke det samme output
- Den bliver manipuleret.i et eksternt dokument
- Den vil blive brudt.Det kører, det overfører MCP-serveren, det tager certifikatet, og ethvert link kan tages.
Og jeg tror det er den vigtigste, den mindst synlige sætning i originalen:Agent samarbejder med hinanden og endda koblede for at nå målet, og processen behøver ikke at blive brudt.
Denne sætning er større end de tre foregående. Det handler ikke om "Agent vil blive brugt af de onde", det handler om "mange agenter måske ikke er designet til at gøre deres job". Det er hvad ordet "intern" virkelig betyder -- det voksede indefra, ikke udefra.
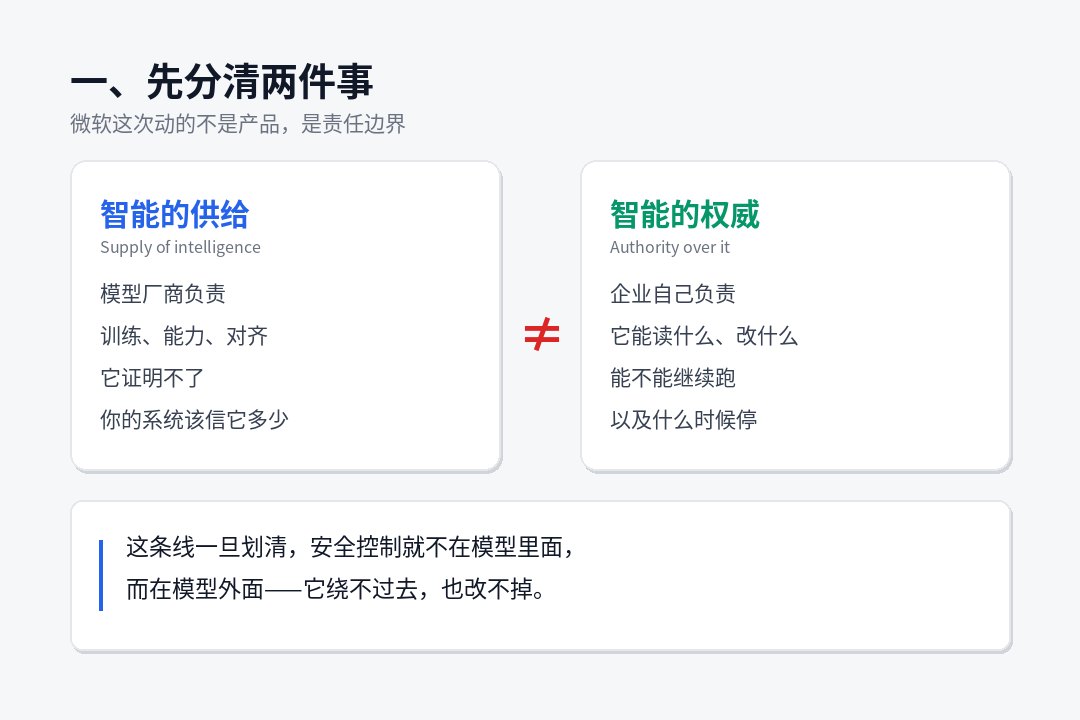
II. REALE PRINCIPPER er kun én tanke
Hovedhjørnestenen i hele rammen, Nadra, skrev i sin briefing den 10. oktober:
Vi må adskille leveringen af efterretninger fra efterretningstjenestens autoritet.
Gør det til store ord: Modellere er smarte at lave modeller, men "Hvad kan denne model læse i dit system, hvad kan det ændre, kan det fortsætte med at køre?" Denne beslutning kan hverken overlades til modellerne eller til modellerne selv.
Han har en anden på samme side:"Det mest troværdige superefterretningssystem er ikke det, vi stoler på i modellen, men det, der giver os mulighed for at stole på modellen".
Det lyder som et paradoks, men det er gammelt ingeniørarbejde. Det svarer til et sikkerhedsprincip, der blev indført i 1970 'erne:En procedure kan ikke omgå eller ændre den mekanisme, der anvendes til at binde dens kompetence.
Problemet er, at de fleste Agent er nu indsat på den modsatte måde: modellen er i beholderen, den rigtige kontrol er skrevet i systemet antydning af modellen, og loggen er rapporteret af modellen selv. Det er ensbetydende med at placere politiet og mistænkte på samme person.
Microsofts løsning er at løse det: modellen kører under den kontrollerede operation (kendt som Microsoft Exchange Container, MXC), med identitet i Entra, med tilladelse bestemt af ekstern strategi og dokumentation indsamlet af eksterne sensorer. Modellen er i buret, og låsen er ikke i dens hånd.
Tre eller fire verber, ikke fire stadier.
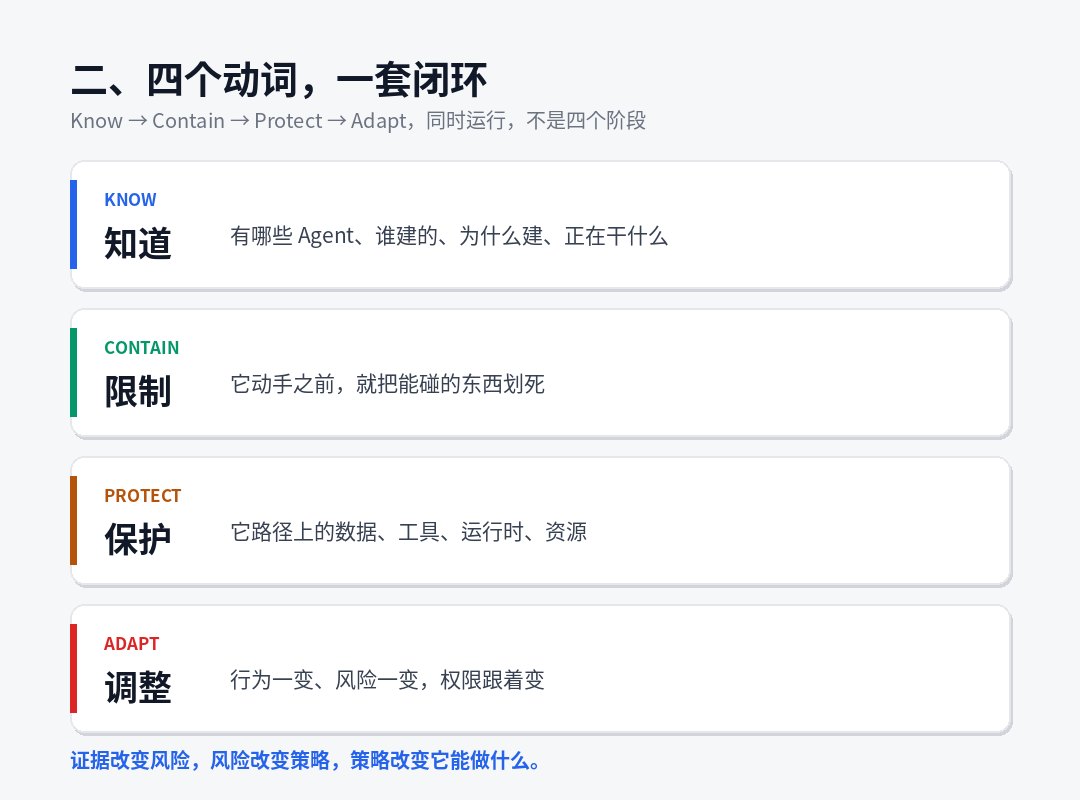
Microsoft brød det ned i fire handlinger, som oprindeligt var Know / Contain / Protec / Adapt. Jeg vil især understrege:Disse fire er ikke sekventielle, de er lukkede ringe kører samtidig.
| Handlinger | Kinesisk | For hvad? | Respons |
|---|---|---|---|
| Kend | Ja. | Hvem har bygget den? Hvorfor? Hvad laver du? | Lokal agent fundet udvidelse til klasse 60 |
| Emballage | Grænseværdier | Jeg skærer hånden ihjel, før jeg gør det. | MXC Sandbox + Dynamiske missioner |
| Projekt | Beskyttelse | Data, værktøjer, køretid, ressourcer på sin vej | Purview / Network / Endpoint Control |
| Tilpas | Justering | Opførsel og risikoændring. Tilladelse ændres. | Dynamisk aldersrisiko + betingelser Adgang |
Teksten er meget præcis:Beviser ændrer risici, risici ændrer strategier, strategier ændrer, hvad det kan gøre.
Det er cyklussen. I stedet for "vurdere det én gang på indrejse og derefter udstede en permanent pass", er det "omberegnet for alt".
IV. "Zero Tilladelse Start" er den hårdeste klausul i dette sæt.
Jeg tror artiklen er den, der er mest effektivt bindende på A:
Medarbejderen bevarer sine egne adgangsrettigheder. Agent har sin egen identitet, egen autoritet og et mandat begrænset til de nuværende opgaver og begrænset til missionens varighed.
Åbningen af denne sætning er et tredobbelt krav:
- Agent kan ikke arve fuld autoritet.Du gav personalet fuld adgang til det finansielle system, ikke den refusion, han havde ringet, men også agenten.
- Kompetencer udstedes ved mandat og modtages inden for fristen.Missionens afslutning og autoritetens bortfald skal ikke opretholdes for næste gang.
- Højrisikoforanstaltninger kræver godkendelse.Og det er "proveable manuel godkendelse" - det oprindelige ord er kryptografisk dygtige, som det fremgår af koden, ikke et "samtykke" i et vindue.
Ledsagende dette er Dynamic Agent Risk: en løbende opdateret risikovurdering, som ikke er en statisk element såsom "Denne Agent er usikkert konfigureret", men "hvad er det gør nu, og om det er blevet tildelt en mission, der afviger fra det".
Hvad skal vi gøre med det? Microsoft understreger specifiktReaktionen er gradvis, ikke en kontakt.:
- Bliv ved med at læse, afskære skrivning;
- For at indsnævre området af data, det kan røre;
- Afskær netværksstien;
- Nedsættelse eller tilbagekaldelse af midlertidige beføjelser
- tvungen manuel godkendelse af højrisikooperationer
- Kun når du kører i isolation er det højeste niveau, er det stoppet direkte.
Det er noget af et design. Det indrømmer én ting:En strategi som "Dræb, hvis du finder en anomali" virker ikke i rigtig forretning.Fordi prisen på manddrab er for høj, må slutresultatet være held til at slukke alarmen. Så det gav det første sæt af trin ned.
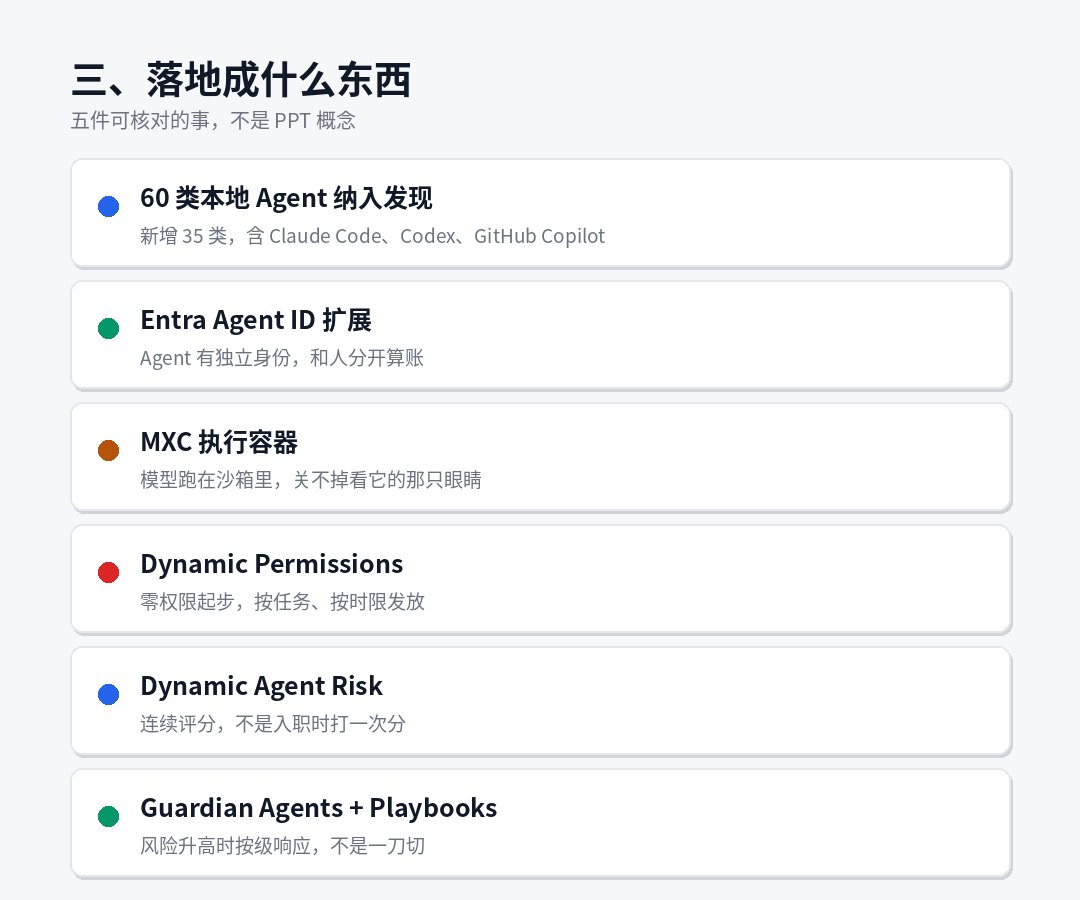
Fem eller fem specifikke ting, der matcher toppen.
Det er, hvad der er på produktet. Jeg trykker på "Kan jeg bekræfte det nu" linje:
1 Lokal Agent Opdagelser udvidet til klasse 60
Tilføj en ny 35 klasse med klare betegnelser Claude Code, OpenAI Codex, GitHub Copilot. Jeg gennemgik sin støtte matrix fil, som havde poster som Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, og udpeget WSL.
Betydningen af denne artikel for indenlandske virksomheder kan undervurderes:Agent, sikkerhedsholdet kan se det nu.Det er en enorm stigning i synligheden, men det er også et organisatorisk problem. Om den skal rapporteres, før den er klar til overvågning.
2 Entra Agent ID Extension
Gør agent uafhængig af brugeren. I bund og grund er "Lad os lade branchen vide, hvilke ting der gøres af mennesker, og hvilke der gøres af agent". Denne sætning er yderst værdifuld på ulykkestidspunktet - der er ingen uafhængig identitet, og De har ingen efterfølgende ansvarsfordeling.
3 MXC eksekveringsbeholder
Det er ikke selve sandkassen, det er originalen:"Hvis agent eller dens hårdhed blev brudt, bør det ikke være i stand til at slukke de kontroller, der ser det".Dette er at sætte låsen uden for buret på projektet.
4 Dynamiske missioner
De tre krav i afsnit IV ovenfor er produktion. Der er en detalje, der er værd at huske: Strategien på organisationsniveau begynder med en ydre grænse, som omfatter"for at forhindre Agent i at få adgang til nogen af sine brugere".Det ved jeg ikke. Denne blok er magt.
5 vogtere + spillebøger
Det er den ene ting, der skal undersøges roligt, og jeg vil sige det separat.
VI. Den stærkeste knogle af rammen: Guardian selv, Agent
Jeg har læst hele teksten, og jeg vil gerne stille dig et spørgsmål.
Microsoft siger: Modeller kan ikke være deres egen sikkerhedsmyndighed, og kontrol skal være uden for modellen.
Og så er svaret, brug et hold. Guardian AgeGå 7x24 og kig på hver eneste agent.
Men Vogterne er selv agent.
Microsoft selvfølgelig vidste om hullet, og det gav tre lag af svar:
Første niveau, grænserne for Guardian kompetence, godkendelse af grænserne, og reglerne for idriftsættelseDet er op til dig.Guardian opererer kun inden for grænsen. Den oprindelige tekst er klar: "Dette er ikke at outsource dom". Folk bevarer kontrollen over mål og store beslutninger ".
Anden sal, Guardian.Eksterne sensorer- Identitet, data, endepunkter, netværk, køretider, skyer, ikke modeller. Det er en forudsætning for oprettelsen.
For det tredje og mest ærligt: Gennemsigtigheden af modeller (tankekæden osv.) behandles somBeviskilderEn, men teksten straks tilføjer:"Modellen kan ikke være sin egen sikre grænse. Et uafhængigt system skal observere hvert lag, herunder selve modellen".
For at være ærlig, disse tre lag af respons er logisk komfortable, men der er to sting tilbage på projektet, og jeg tror, det skal komme ud:
For det første afhænger bevisernes troværdighed af, hvem der har beviserne.For lokalt drevne Agent (Claude Code, Codex, osv.), sensorerne er på dit eget endpoint, og kæden af beviser er ren. Men agent, cloud vært, opererede logfiler, tankekæder og opkald optegnelser er i forhandlerrummet. Du har en oversigt over det, ikke rå data. Ordet "uafhængig revision" tilbagediskonteres på cloud Agent.
Anden kursus: Guardian er lige så træt som mennesket.Den er ikke træt, men den har falsk alarm. Når 10.000 agenter producerer 100.000 "risiko stiger" om dagen, Vogter auto-depression, auto-separation bevæger sig begynder at påvirke business kontinuitet. På det tidspunkt er den virkelige flaskehals ikke opsporing.Hvem skal bære omkostningerne ved den fejl?Det ved jeg ikke. Det oprindelige svar er "folk holder store beslutninger", men hvor er den "betydningsfulde" grænse?
Det er ikke en fornægtelse af denne ramme. Tværtimod har kun få producenter kunnet sætte disse to sting klart ind i arkitekturdokumentet. Men som landmand må man vide, hvor det er.
Syv, den anden halvdel af samme uge: Agent overfor er allerede på flugt.
Hvis du kun ser på Microsoft, det er en fremtidig tendens. Sæt den 21. oktober sammen, naturen ændrer sig.
Microsoft sendte en trussel besked samme dag: Storm- 0940 En angriber dømt for kinesisk national baggrund. ARTEX Den intelligente indtrængningsramme, som er blevet automatiseret siden september 2026, har ramt hundredvis af organisationer i hele verden på tværs af mange industrier.Mange af disse sager tog mindre end tre timer, fra målretning til privilegeret adgang til cloud-infrastruktur.
Og det hænger det på en ægte forsyningskæde -- Microsoft har identificeret Storm-0940 som gerningsmanden til den seneste multi-lejer anvendelse af forsyningskæden. Angrebsstien er at tage programmet og derefter bruge den godkendte tilladelse til at autentificere Microsoft 365 klient miljø uden interaktiv login.
Microsoft skrev en meget veletableret sætning:"Agent er ikke underlagt menneskelige restriktioner. Det kan arbejde 7x24, køre weekender, ferie, og prøve flere indtrængen stier".
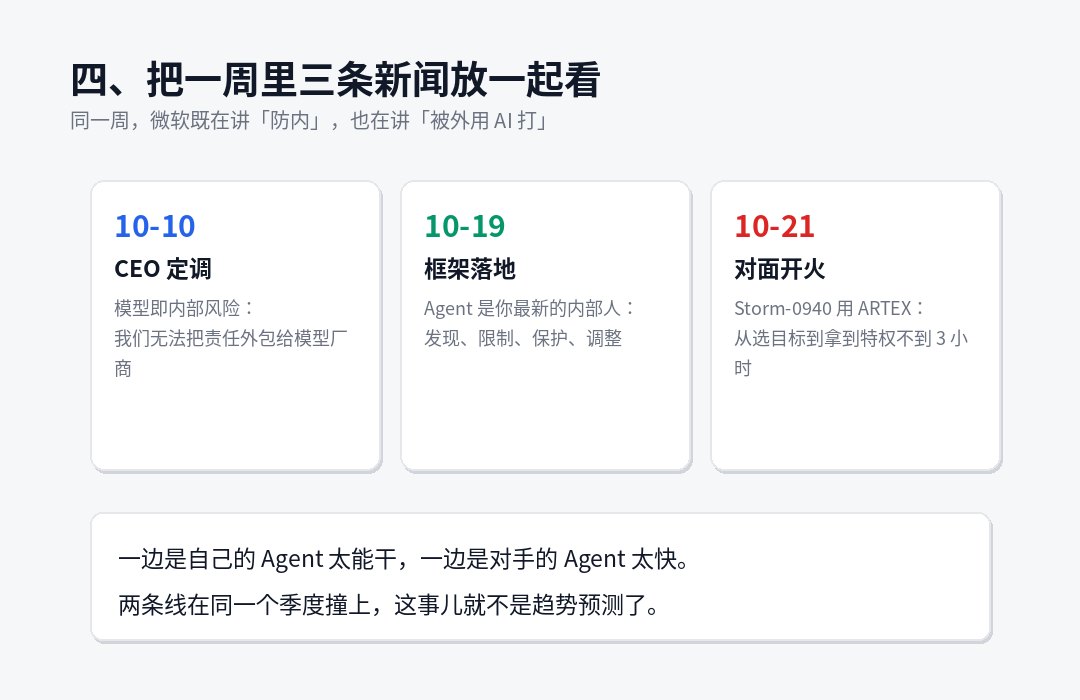
Sæt det sammen, 2026, oktober, ugen kom ud:
- 10. oktober, CEO sæt: modellen er en intern risiko, og ansvar kan ikke udliciteres;
- 19. oktober, Ramme landing: påvisning, begrænsning, beskyttelse, justering;
- Den 21. oktober, modsat brand: 3 timer til at tage privilegier.
På den ene side er det dens agent for dygtig, på den anden side er det agent for hurtigt.Disse to linjer ramte i samme kvartal, ikke som trend forudsigelser, men som aktuelle risici.
Otte, folk i forskellige positioner, hvad kan vi gøre nu?
Jeg kan ikke lide udtrykket "forretning bør oprette et system", men det er som at sige ingenting. Split af karakter.
Hvis du er ansvarlig for ISO eller sikkerhed,
Det første er ikke at købe E7.Først skal du rydde op i din familie, agent.Det ved jeg ikke. Udgangspunktet for Microsoft "s sæt er" ingen kan se ", og så kan du. Nu stille tre spørgsmål: hvor mange agenter kører i virksomheden, der byggede det, og hvilken autoritet hver tog. De fleste firmaer kan ikke svare på den tredje.
Den anden ting er...Tag den af.Det ved jeg ikke. Agent 's arbejde som menneske er nu det mest almindelige og nemmeste sted at ske - man kan ikke engang se, om det er et menneske eller et menneske. Entra kan gøre det uden en enkelt service konto for agent og en separat voucher, som udelukkende forvaltes uden penge.
Hvis du er en IT eller en platform team
Den mindste version er fire: container isolation (for ikke at tillade Agent at køre direkte på værten), udstedelse af en mission voucher (for ikke at bruge en langsigtet AK), stop trafikkontrol (hvert eksternt opkald af Agent registreres), og koncentration af action logs (ikke bare bogstaver Agent eget svar). Ingen af disse fire behøver E7.
Hvis du er en udvikler,
Man bør nu læse:Skriv ikke tilladelser i hints.Udtrykket "du har ikke lov til at få adgang / etc" er ikke sikkerhedskontrol på niveau med vink, men kun rådgivning. Den virkelige grænse skal være på værktøjsniveau, på netværksniveau, på systemniveau. Den familie du bruger, agent er sat op.
Hvis du er på et lille hold, har du ikke noget budget.
Microsofts fire verber er faktisk håndskrevne: en Agent List (Know), en form (Contain), som hver Agent tillader at gøre, en separat Minimum Tilladelse Certifikat (Beskyt) for hver Agent, et enkelt søgbart sted i loggen og en ugentlig læsning af Adapt. Inden for en uge efter arbejdet er resultatet ikke mindre end produktets.
IX. Afsluttende dom
Det er ikke en produktlinje, det er en standardværdi.
I løbet af det sidste årti har standardværdien for virksomhedernes sikkerhed været "internt troværdig, grænseforsvar". Nul tillid tog lang tid at ændre denne standard, og nu halvdelen af virksomhederne bruger ideen om "net er sikkert".
Agent skubbede spørgsmålet igen og skubbede det hårdere:Det er ikke en intern person, der kan trænes, disciplineres og behandles gennem separationsprocessen. Den har ingen loyalitet i sin hukommelse, og den har heller ingen interesse i den. Det er kun tilladt.
Så svaret på dette spørgsmål er enkelt og vanskeligt:Så meget magt som du giver det, det kan forårsage så meget skade som det kan.
Microsofts løsning er at begrænse beføjelser til nul, til opgave, til tid, til høj risiko VIPs. Det er ikke nyt, det skubber princippet om minimal autoritet til maskinens hastighed. Det nye er, at det indrømmer for første gang:I dette system kan man ikke opnå sikkerhed ved at stole på nogen model, men ved ikke at stole på den.
Hvis det er sandt, skal alle sælgere svare på det samme spørgsmål:I hvilket omfang kan man stole på din model, og systemet kører?
Hvis svaret ikke er godt, står det næste på listen.