
Microsoft laittaa tekoälyn Sisäinen uhkalista ei ole malli. Se on auktoriteetti.
Ensimmäinen johtopäätös: Microsoft lähetti tämän sarjan 19. lokakuuta, edessä useita uusia ominaisuuksia, itse asiassa muutti oletus.
Oletuksena oli, että agentti oli meidän käytössämme. Microsoft teki tällä kertaa selväksi, että tämä oletus ei ole pätevä. Kuittaan."Agenttiin on luotettu siitä lähtien, kun laitoimme hänet yhtiöön. Valitettavasti etulinjan malliin ei voi luottaa mistään.
Huomaa toinen virke:Oli se mistä tahansa,En tiedä. Myös kotona.
Se ei ole PR. Se laittaa vanhan konseptin 1970-luvulta -- sisäisen uhan -- suoraan malliin. Sisäinen uhkateoria ei koskaan toimi "luottamalla tähän mieheen."

Ensin otetaan selvää sanan "sisäinen uhka" merkityksestä.
Monet näkevät "AI on sisäinen uhka" ja ensimmäinen reaktio on "AI aikoo kapinaan." Ei se siitä johdu. Microsoft on selvittänyt sen kolmesti.
Sisäisten uhkien perinteinen määritelmä on:Sisäpiiriläinen, jolla oli laillinen viranomainen, joka oli huolimaton, kääntyi takaisin tai sai kalastuksen kiinni, aiheutti vahinkoa, jota hänen ei olisi pitänyt aiheuttaa.Avain on sana "laillinen auktoriteetti" -- hän ei tullut seinän yli, hänet ryöstettiin.
Agentilla Microsoft kertoi kolme syytä:
- Se tekee virheitä., koska tuotos on epävarma, sama panos ei takaa samaa tuotosta;
- Sitä manipuloidaan.ulkoisessa asiakirjassa;
- Se särkyy.Se toimii, se siirtää MCP-palvelimen, se ottaa todistuksen, ja kaikki linkit voidaan ottaa.
Se on kaikkein tärkein, vähiten näkyvä lause.Agentti tekee yhteistyötä keskenään ja jopa yhteistyötä tavoitteen saavuttamiseksi, eikä prosessia tarvitse rikkoa.
Tämä lause on suurempi kuin kolme edellistä yhteensä. Kyse ei ole siitä, että pahat ihmiset käyttävät Agenttia, - vaan siitä, ettei monia agentteja ole suunniteltu tekemään työtään. Sitä sana "sisäinen" tarkoittaa. Se kasvoi sisältä, ei ulkopuolelta.
II. OIKEUDELLISET PERIAATTEET
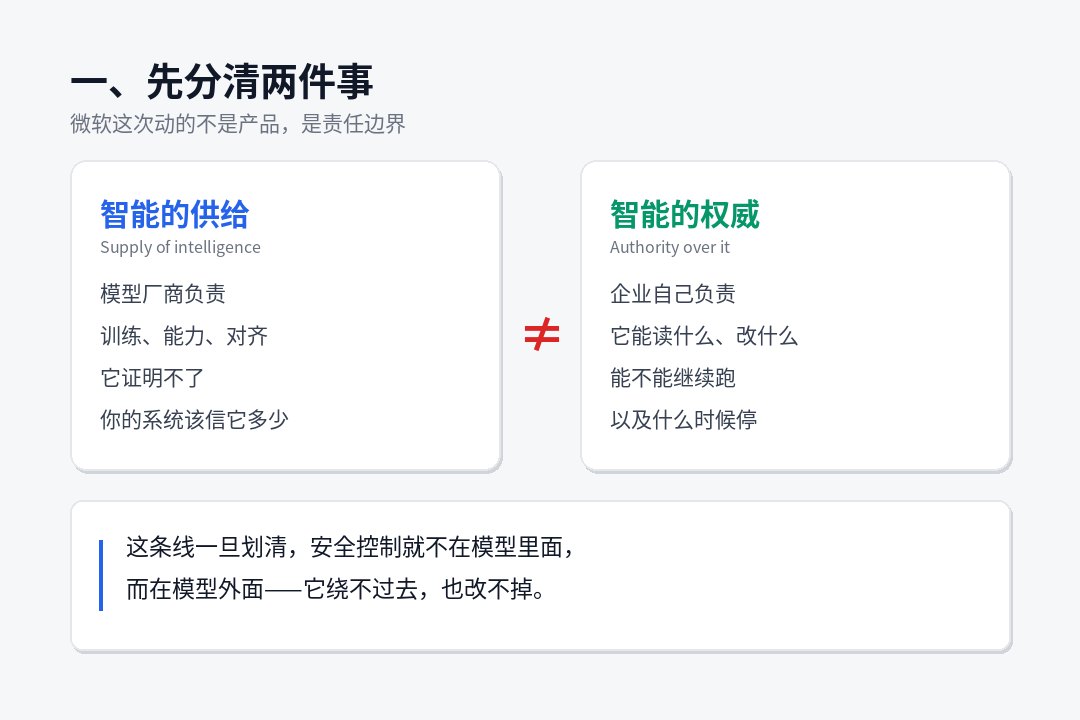
kulmakivi koko kehyksen, Nadra, kirjoitti hänen lyhyt 10. lokakuuta:
Meidän on erotettava tiedustelupalvelut tiedustelusta.
Muuta se isoiksi sanoiksi: Mallintajat ovat fiksuja tekemään malleja, mutta "Mitä tämä malli voi lukea järjestelmästäsi, mitä se voi muuttaa, voiko se jatkaa juoksemista?" Tätä päätöstä ei voi jättää mallintajille eikä malleja itselleen.
Hänellä on toinen samalla sivulla:"Uskottavin superälyjärjestelmä ei ole se, johon luotamme, vaan se, jonka avulla voimme luottaa malliin."
Se kuulostaa paradoksilta, mutta se on vanhaa tekniikkaa. Se vastaa turvallisuusperiaatetta, joka vahvistettiin 1970-luvulla:Menettely ei voi kiertää eikä muuttaa sen toimivallan sitomisessa käytettyä mekanismia.
Ongelmana on, että suurin osa agenteista on nyt käytössä päinvastaisella tavalla: malli on säiliössä, oikea ohjaus on kirjoitettu järjestelmän vihje malli ja loki ilmoitetaan malli itse. Se merkitsee poliisin ja epäiltyjen sijoittamista samaan henkilöön.
Microsoftin ratkaisu on ratkaista se: malli toimii ohjatun toiminnan aikana (nimeltään Microsoft Exchange Container, MXC), identiteetti Entrassa, luvalla määräytyy ulkoisen strategian ja ulkopuolisten anturien keräämän näytön. Malli on häkissä, eikä lukko ole sen kädessä.
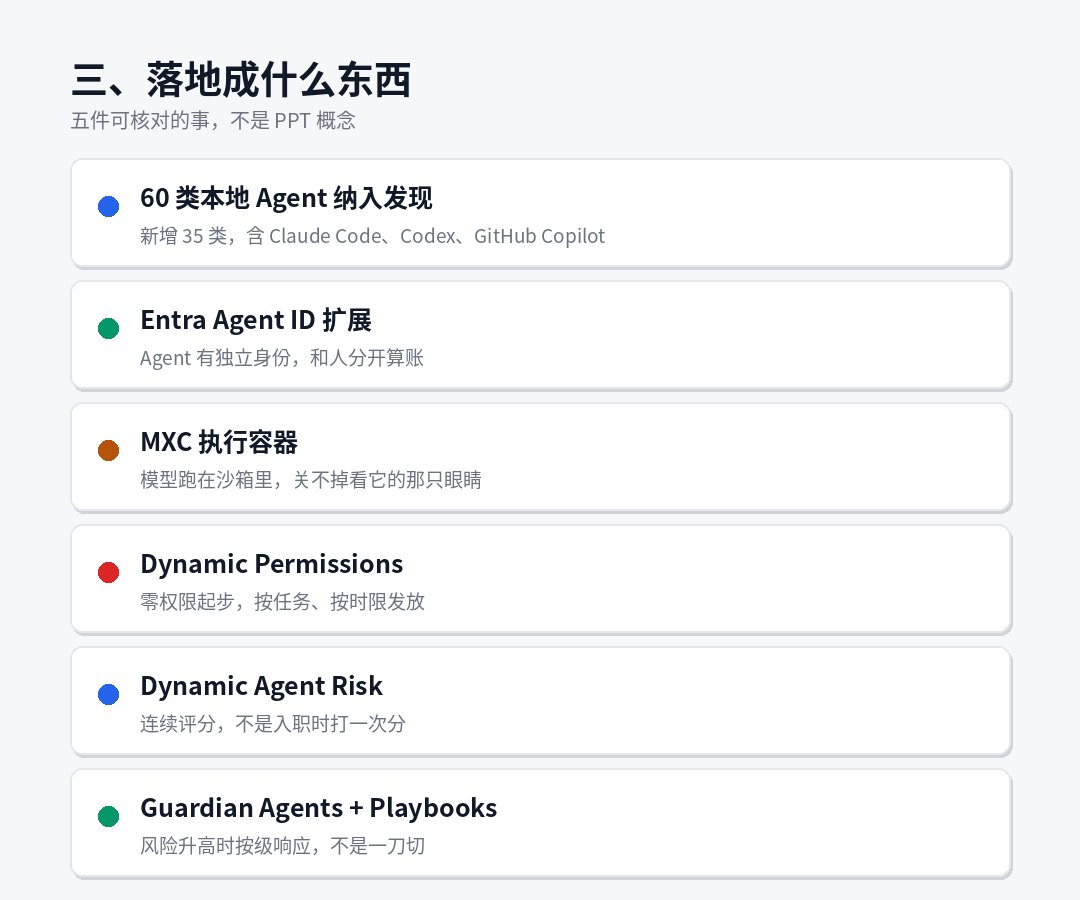
Kolme tai neljä verbiä, ei neljää vaihetta.
Microsoft jakoi sen neljään toimeen, jotka olivat alun perin Know / Content / Protec / Adapt. Haluan erityisesti korostaa seuraavaa:Nämä neljä eivät ole peräkkäisiä, ne ovat suljettuja renkaita käynnissä samanaikaisesti.
| Toimet | Kiina | Miksi? | Vaste |
|---|---|---|---|
| Tiedä | Kyllä. | Kuka sen rakensi? Miksi? Mitä sinä teet? | Paikallinen agentti löysi laajennuksen luokkaan 60. |
| Sisältää | Raja-arvot | Leikkaan kosketuksen kuoliaaksi ennen sitä. | MXC Sandbox + Dynamic Missions |
| Hanke | Suoja | Data, työkalut, ajoaika, resurssit sen tiellä | Purview/ Verkko/ Päätepisteen valvonta |
| Mukaudu | Mukautus | Käytökset ja riskit muuttuvat. Lupa muuttuu. | Dynaaminen ikäriski + edellytykset |
Teksti on hyvin tarkka:Todisteet muuttavat riskejä, riskejä ja strategioita.
Se on kierto. Sen sijaan, että "arvioisit sen kerran maahantulon yhteydessä ja antaisit pysyvän passin," se on "uudelleenlaskettu kaiken."
IV. "Zero permission Start" on vaikein lauseke tässä sarjassa.
Mielestäni artikkeli on se, joka on tehokkain sitova A:lle:
Työntekijällä on edelleen omat käyttöoikeutensa. Agentilla on oma henkilöllisyytensä, oma auktoriteettinsa ja toimeksiantonsa, joka rajoittuu nykyisiin tehtäviin ja tehtävien kestoon.
Tämän virkkeen avaaminen on kolminkertainen vaatimus:
- Agentti ei voi periä täyttä auktoriteettia.Annoit henkilöstölle täyden pääsyn rahoitusjärjestelmään, - ei hänen soittamansa korvauksen, vaan myös agentin.
- Pätevyys myönnetään toimeksiannon mukaan ja se otetaan vastaan määräajassa.Operaation päättymistä ja auktoriteetin menettämistä ei saa säilyttää seuraavaan kertaan.
- Suuririskiset toimet edellyttävät hyväksyntää.Ja se on "todennettava manuaalinen hyväksyntä"
Tähän liittyy Dynamic Agent -riski: jatkuvasti päivitetty riskiluokitus, joka ei ole staattinen kohde kuten "This Agent is safetyly configurated" vaan "mitä se tekee nyt, ja onko se osoitettu tehtävään, joka poikkeaa siitä."
Mitä me sillä teemme? Microsoft korostaa erityisestiVastaus on asteittainen, ei kytkin.:
- Jatka lukemista, keskeytä kirjoittaminen.
- Kaventaa tietoja, joita se voi koskettaa;
- katkaista verkkopolku;
- väliaikaisen toimivallan vähentäminen tai peruuttaminen;
- Pakotettu manuaalinen hyväksyntä riskialttiille toimille;
- Vasta kun eristyksissä juokseminen on korkein taso, se pysäytetään suoraan.
Aikamoinen suunnitelma. Se myöntää yhden asian:"Tapa, jos löydät anomalian" ei toimi oikealla alalla.Koska tapon hinta on liian korkea, lopputulos on onni sammuttaa hälytys. Se antoi ensimmäiset askeleet alas.
Viisi tai viisi esinettä, jotka sopivat huipulle.
Sitä on tuotteessa. Voinko vahvistaa sen nyt?
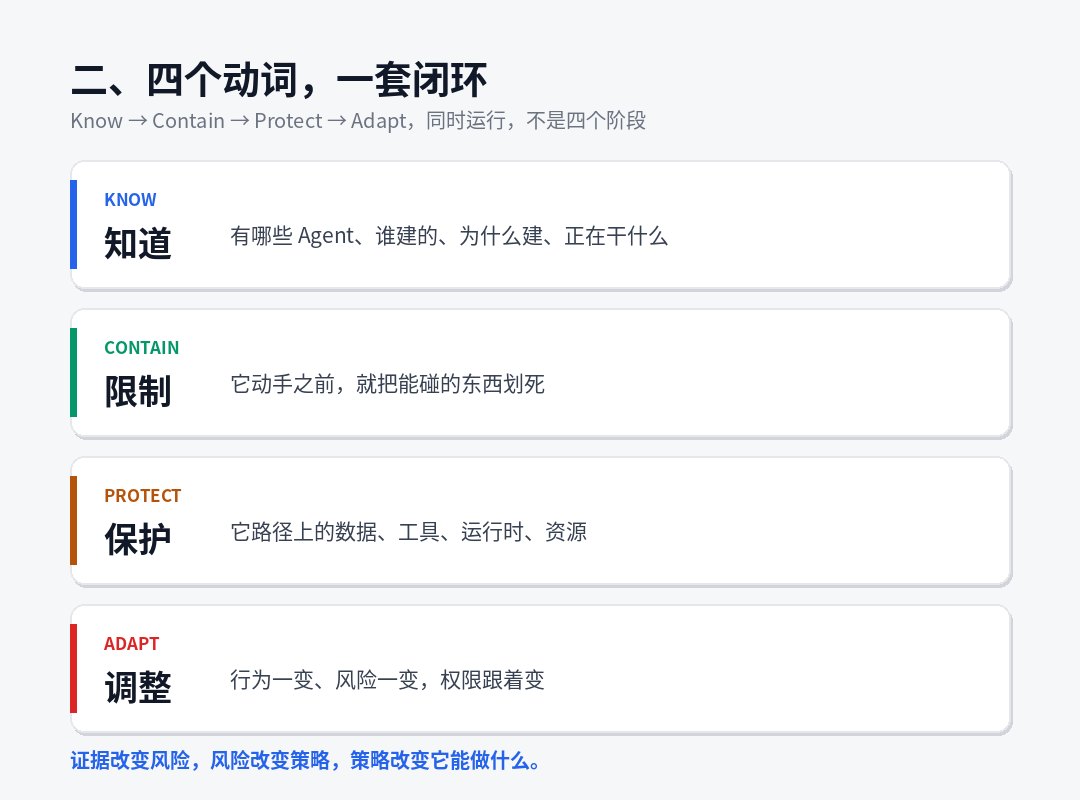
1 Paikallisagentti Discoveries laajennettu luokkaan 60
Lisätään uusi 35 luokka, jossa on selkeät nimitykset Claude Code, OpenAI Codex, GitHub Copilot. Kävin läpi sen tukimatriisitiedoston, jossa oli merkinnät kuten Claude Code, Codex CLI, Codex Desktop, GitHub Copilot CLI, ja erotti WSL.
Tämän artiklan merkitystä kotimaisille yrityksille voidaan aliarvioida:Vartijat näkevät sen nyt.Näkyvyyden lisääntyminen on myös organisaatio-ongelma. Raportoidaanko siitä ennen kuin sitä käytetään tarkkailuna.
2 Entra Agent ID Extension
Tee Agent riippumaton käyttäjä. Asian ydin on: "Annetaan bisneksille tietää, mitä ihmiset tekevät ja kuka agentti tekee." Tämä lause on erittäin arvokas tapaturman aikaan ei ole riippumaton identiteetti, ja sinulla ei ole myöhemmin vastuunjakoa.
3 MXC:n suoritusastia
Se ei ole itse hiekkalaatikko vaan alkuperäinen:"Jos agentti tai sen valjakko on rikki, sen ei pitäisi pystyä sammuttamaan valvojia."Tämä on laittaa lukko häkin ulkopuolelle projektiin.
4 Dynaamiset tehtävät
Edellä IV jaksossa esitetyt kolme vaatimusta ovat tuotteistus. Yksi yksityiskohta kannattaa muistaa: organisaatiotason strategia alkaa ulkorajalla, johon kuuluu"ettei agentti pääse käsiksi sen käyttäjiin."En tiedä. Tämä kortteli on valtaa.
5 Guardians + Playbooks
Tätä asiaa on tarkasteltava rauhallisesti, ja sanon sen erikseen.
VI. Vartija itse, agentti.
Luin koko tekstin ja haluaisin kysyä sinulta oman kysymykseni.
Microsoft sanoo: Mallit eivät voi olla omia turvallisuusviranomaisia, ja valvonnan on oltava mallin ulkopuolella.
Ja sitten vastaus on, käytä tiimiä. Guardian AgesMene 7x24 ja tuijota jokaista agenttien liikettä.
Mutta Guardian Agentit ovat itse agentteja.
Microsoft tiesi kuopasta ja sai kolme vastausta:
Ensimmäinen taso: Guardianin toimivallan rajat, rajojen hyväksyminen ja käyttöönottosäännötSe riippuu sinusta.Vartija toimii vain rajalla. Alkuperäinen teksti on selkeä: "Tämä ei ole ulkoistaa tuomion." Ihmiset hallitsevat tavoitteita ja tärkeitä päätöksiä.
Toinen kerros, Suojelija.Ulkoiset anturit- Identiteetti, data, päätepisteet, verkot, ajoajat, pilvet, ei mallit. Tämä on sen perustamisen edellytys.
Kolmanneksi ja rehellisintä on, että mallien avoimuutta (ajatteluketju jne.) käsitelläänTodisteetYksi, mutta teksti lisää välittömästi:- Malli ei voi olla oma turvallinen rajansa. Riippumattoman järjestelmän on tarkkailtava jokaista kerrosta, myös itse mallia.
Rehellisesti sanottuna nämä kolme vastaustasoa ovat loogisesti mukavia, mutta projektissa on kaksi tikkiä jäljellä, ja mielestäni sen on tultava esiin:
Ensinnäkin todisteiden uskottavuus riippuu siitä, kenellä todisteet ovat.Paikallisesti toimivalle agentille (Claude Code, Codex jne.) sensorit ovat omalla päätepisteelläsi ja todisteketju on puhdas. Kuitenkin, agentti, pilvi isäntä, toimivat lokit, ajatusketjut ja puhelutiedot ovat myyjähuoneessa. Tässä on yhteenveto siitä, ei raakaa tietoa. Sana "riippumaton tilintarkastus" ei kuulu pilviagentille.
Toinen kurssi: Suojelija on yhtä väsynyt kuin ihminen.Ei väsytä, mutta siinä on väärä hälytys. Kun 10 000 agentteja tuottaa 100 000 "riski nousee" päivässä, Guardian auto-depressio, auto-erotus liikkuu vaikuttaa liiketoiminnan jatkuvuutta. Siinä vaiheessa todellinen pullonkaula ei ole havaitseminen.Kuka maksaa vääryyden hinnan?En tiedä. Alkuperäinen vastaus on "ihmisillä on suuret päätökset," mutta missä on "merkittävä" raja?
Tämä ei ole näiden puitteiden kieltämistä. Päinvastoin, vain harvat valmistajat ovat pystyneet panemaan nämä kaksi tikkiä selkeästi arkkitehtuuriasiakirjaan. Laskeutujana pitää tietää, missä tikki on.
Seitsemän, toinen puoli viikkoa: agentti on jo pakosalla.
Jos katsoo vain Microsoftia, se on tulevaisuuden trendi. 21. lokakuuta luonto muuttuu.
Microsoft lähetti uhkaviestin samana päivänä: Myrsky-0940 Hyökkääjä tuomittu Kiinan kansallistaustasta. ARTEX Älykäs levinneisyyskehys, joka on ollut automatisoitu syyskuusta 2026 lähtien, on iskenyt satoihin eri puolilla maailmaa toimiviin organisaatioihin monilla toimialoilla.Useat näistä tapauksista kestivät alle kolme tuntia, ja niiden kohteena oli etuoikeutettu pääsy pilviinfrastruktuuriin.
Se ripustaa sen oikeaan toimitusketjuun. Microsoft on tunnistanut Storm-0940:n toimitusketjun viimeaikaisen monivuokraisen soveltamisen tekijäksi. Hyökkäyspolku on ottaa sovellus ja sitten käyttää hyväksyttyä lupaa todentaa Microsoft 365 asiakasympäristön ilman interaktiivinen kirjautuminen.
Microsoft kirjoitti hyvin vakiintunut lause:"Agenttiin ei sovelleta ihmisen rajoituksia. Se voi toimia 7x24, juosta viikonloppuisin, lomat, ja kokeilla useita tunkeutumispolkuja."
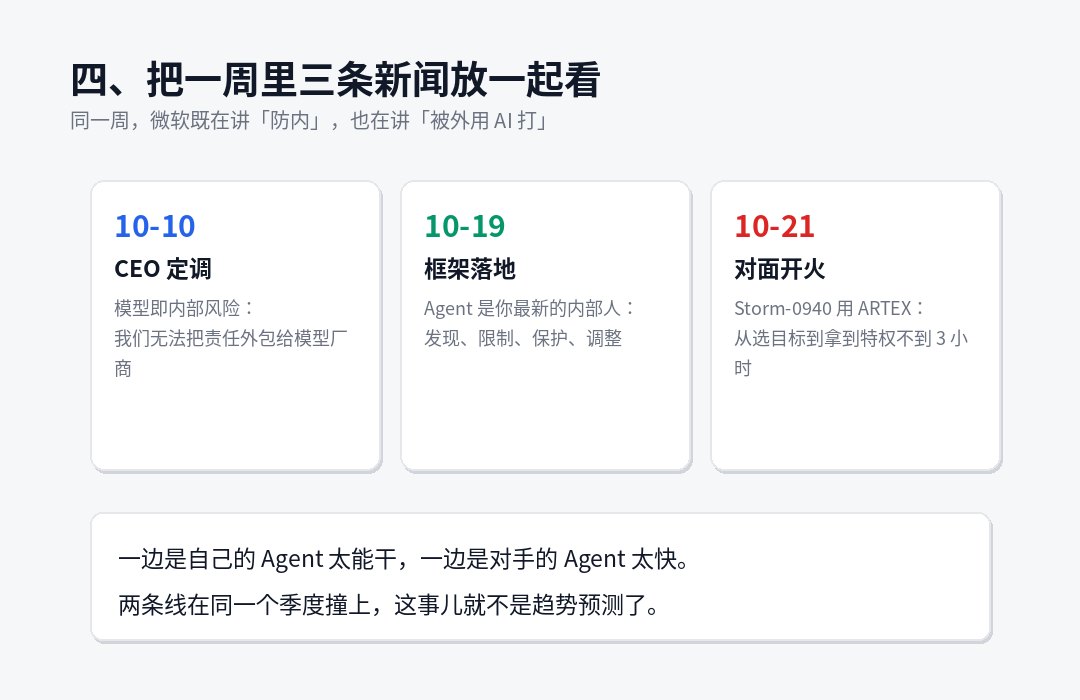
Kokoa se, 2026, lokakuu, viikko tuli:
- 10 Lokakuu, toimitusjohtaja asetettu: malli on sisäinen riski ja vastuu ei voi ulkoistaa;
- 19 päivänä lokakuuta, puitepurkaminen: havaitseminen, rajoittaminen, suojelu, mukauttaminen
- Vastakkainen tuli: 3 tuntia etuoikeuksia.
Toisaalta se on liian kykenevä agentti, toisaalta liian nopea.Nämä kaksi riviä osui samalla neljänneksellä, ei trendi ennustuksia, mutta nykyiset riskit.
Kahdeksan, ihmiset eri asemissa, mitä voimme tehdä nyt?
En pidä lauseesta "liiketoiminnan pitäisi perustaa järjestelmä," mutta se on kuin en sanoisi mitään. Jaetaan hahmoittain.
Jos vastaat ISO:stä tai turvallisuudesta,
Ensimmäinen asia on olla ostamatta E7:ää.Ensin siivoa perheesi.En tiedä. Microsoftin setin lähtökohta on "kukaan ei näe" ja niin voit sinäkin. Kysy nyt kolme kysymystä: kuinka monta agenttia yhtiössä on, kuka sen rakensi ja minkä viranomaisen kukin otti. Useimmat yritykset eivät osaa vastata kolmanteen.
Toiseksi...Ota se pois.En tiedä. Agentin työ ihmisenä on nyt yleisin ja helpoin paikka tapahtua. Entra voi tehdä sen ilman erillistä palvelutiliä agentille ja erillistä arvoseteliä, jota hoidetaan ilman rahaa.
Jos olet IT- tai foorumiryhmä
Minimi laskeutumiskelpoinen versio on neljä: konttien eristäminen (ei sallita agentin kulkemista suoraan isäntänä), lähetyskupongin antaminen (ei pitkäaikaisen AK:n käyttöä), liikenteen pysäyttäminen (kaikki ulkoiset puhelut agentin toimesta kirjataan) ja toimintalokien keskittäminen (ei vain kirjaimet Agentin oma vastaus). Yksikään näistä neljästä ei tarvitse E7:ää.
Jos olet kehittäjä,
Nyt pitäisi lukea:Älä kirjoita oikeuksia vihjeissä.Lause "et saa käyttää /etc" ei ole turvallisuuden valvonta tasolla vihje, mutta vain neuvoja. Todellisen rajan on oltava työkalutasolla, verkon tasolla, järjestelmän tasolla. Mitä perhettä käytätkin, agentti on viritetty.
Pienellä joukkueella ei ole budjettia.
Microsoftin neljä verbiä on itse asiassa käsin kirjoitettu: agenttilista (Tiedä), lomake (Sisällä), jonka jokainen agentti sallii tehdä, erillinen vähimmäislupatodistus (Protect) kullekin agentille, yksi hakukelpoinen paikka lokikirjassa ja viikoittainen lukeminen Adapt. Viikon kuluessa työstä tulos on vähintään tuotteen tulos.
IX Lopullinen tuomio
Se ei ole tuotelinja vaan oletusarvo.
Viime vuosikymmenen aikana yrityksen turvallisuuden oletusarvo on ollut sisäisesti uskottava rajapuolustus. Nolla luottamus vei kauan tämän oletuksen muuttamiseen, ja nyt puolet yrityksistä käyttää ajatusta "verkko on turvallinen."
Agentti työnsi kysymyksen uudelleen ja painosti kovemmin:Se ei ole oma henkilö, jota voidaan kouluttaa, kurittaa ja käsitellä eriyttämisprosessissa. Sillä ei ole muistissaan lojaaliutta, eikä se ole kiinnostunut siitä. Se on sallittu.
Vastaus kysymykseen on yksinkertainen ja vaikea:Niin paljon voimaa kuin annat, se voi aiheuttaa mahdollisimman paljon vahinkoa.
Microsoftin ratkaisu on rajoittaa valtuudet nollaan, tehtävä, aika, korkean riskin VIP. Se ei ole uusi. Se työntää minimaalisen auktoriteetin periaatteen koneen nopeuteen. Uutta on, että se myöntää ensimmäistä kertaa:Tässä järjestelmässä turvallisuutta ei voida saavuttaa luottamalla mihinkään malliin, mutta luottamalla siihen.
Jos se on totta, kaikkien myyjien on vastattava samaan kysymykseen:Missä määrin malliin voi luottaa ja järjestelmä toimii?
Jos vastaus ei ole hyvä, seuraava on listalla.