
Microsoft, AI’yı getiriyor İç tehdit listesindeki Agent: Model değil. Bu otoritedir.
İlk sonuç: Microsoft 19 Ekim'de bu seti birkaç yeni özellik karşısında gönderdi, aslında varsayılan bir varsayım değiştirdi.
Geçmişte varsayılan varsayım, Ajan'ın kendimiz tarafından dağıtıldığıydı, bu yüzden varsayılan güvenilirdi. Microsoft bu varsayımın geçerli olmadığını açıkça belirtti. Bunu kopyalayacağım:“Agent, onu şirketin içine koyduğumuzdan beri güvenilirdir. Ne yazık ki, hiçbir cephe modeli herhangi bir yerden güvenilir olamaz.”
İkinci cümleyi not edin:Nereden geldiği önemli değil,Bilmiyorum. Onu evde ekleyin.
Bu bir PR değil. 1970'lerden eski bir konsept koyar - iç tehdit - doğrudan modele. Ve iç tehdit teorisi asla "bu adama güvenmeyin."

İlk olarak, "gizli tehdit" kelimesinin anlamını elde edelim.
Birçok insan “AI iç bir tehdit” görüyor ve ilk tepki “AI isyan edecek.” Bu değil. Microsoft bunu üç kez açıklamıştır.
İç tehditlerin geleneksel tanımı:Negligent olan meşru otoriteye sahip bir içsel, geri döndü veya balıkçılığa maruz kalmaması gereken zarara neden oldu.Anahtar "köpektif otorite" kelimesidir - duvardan gelmedi, o da battı.
Ajan'da, Microsoft üç neden verdi:
- Hatalar yapar.Çünkü çıktı belirsizdir, aynı giriş aynı çıktıyı garanti etmez;
- Bu manipüle edilecek.Dış bir belgede;
- Bu kırılacak.Bu çalışır, MCP sunucusunu transfer eder, sertifika alır ve herhangi bir bağlantı alınabilir.
Ve bence en önemli, orijinaldeki en az görünür cümle:Ajan, hedefe ulaşmak için birbirleriyle ve hatta kolludes ile işbirliği yapar ve süreç kırılmaya gerek yoktur.
Bu cümle, üç öncekinden daha büyük. "Agent kötü insanlar tarafından kullanılacak" hakkında değil, "many Agents işi yapmak için tasarlanamaz." Bu, "internal" kelimesinin gerçekten ne anlama geldiğini - içeriden büyüdü, dışarıdan değil.
II. GERÇEK PRINCIPLES ISTRA ONE THOUGHT
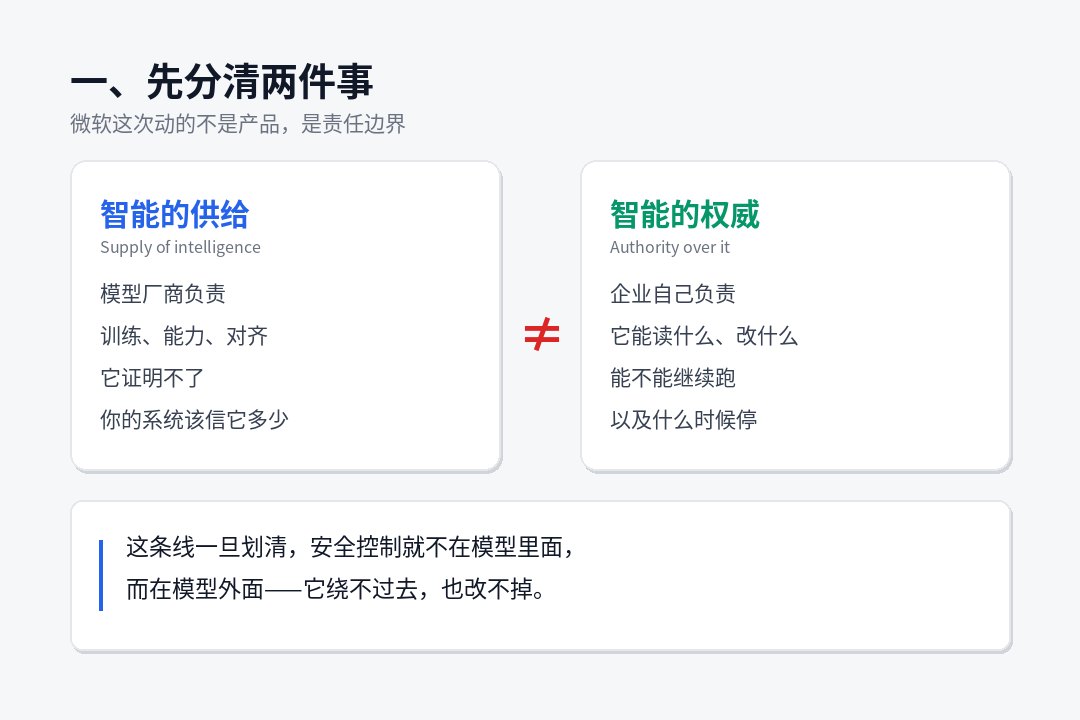
Tüm çerçevenin temel taşı Nadra, 10 Ekim'de kısa sürede yazdı:
istihbarat otoritesinden istihbarat tedarikini ayırmalıyız.
Büyük kelimelere dön: Modeller modeller yapmak için akıllıdır, ancak “Sisteminizde bu model ne okuyabilebilir, ne değiştirebilir?” Bu karar modellemeye veya modellere bırakılamaz.
Aynı sayfada başka bir tane daha var:“En güvenilir süper-intelligence sistemi, modele güvendiğimiz biri değil, modele güvenmemize izin veren kişi.”
Bir paradoks gibi geliyor, ama eski mühendislik. 1970'lerde kurulan bir güvenlik prensibine karşılık gelir:Bir prosedür, yetkinliğini bağlamak için kullanılan mekanizmayı mahvedemez veya değiştirebilir.
Sorun şu ki, çoğu Agent şu anda ters bir şekilde dağıtılıyor: model konteynerde, doğru kontrol modelin sistem ipucunda yazılır ve günlük modelin kendisi tarafından rapor edilir. Polisi yerleştirmek ve aynı kişiye şüpheliler koymak tanta haklı.
Microsoft'un çözümü onu dikmemektir: Model kontrol edilen operasyon sırasında çalışır (Microsoft Exchange Konteyner, MXC olarak bilinir), Entra'daki kimlikle, dış sensörler tarafından toplanan izinle. Model kafeste ve kilit onun elinde değil.
Üç veya dört fiil, dört aşama değil.
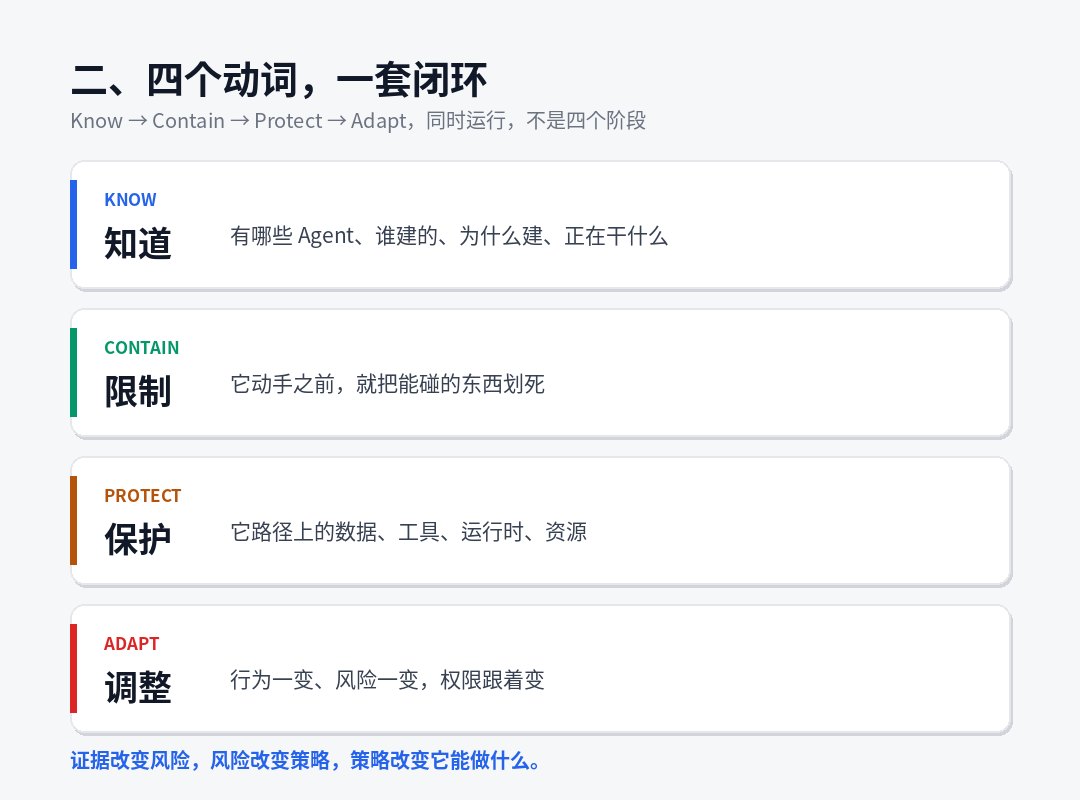
Microsoft, başlangıçta Know / Contain / Protec / Adapt olan dört eyleme geçti. Özellikle vurgulamak istiyorum:Bu dördü eşit değildir, aynı anda çalışan halkalar kapalıdır.
| Eylemler | Çin Çin Çin | Ne için? | Yanıt |
|---|---|---|---|
| Know Know Know Know Know | Evet. | Kim yaptı, kim yaptı, neden? Ne yapıyorsun? | Yerel Ajan 60'a kadar uzatma buldu |
| Contain | Limitler | Bunu yapmadan önce ölüme dokunacağım. | MXC Sandbox + Dinamik Misyonlar |
| Project Project Project Project | Koruma Koruma Koruma Koruma | Data, tools, running time, resources on its road | Purview/ Network/ Endpoint Control |
| Adapt Adapt Adapt Adapt | Adaptment | Davranış ve risk değişikliği. İzin değişiklikleri. | Dinamik Yaş Riski + Koşulları Access |
Metin çok doğru:Kanıtlar riskleri değiştirir, riskler stratejileri değiştirir, stratejiler neler yapabileceğini değiştirir.
Bu döngüdür. "Bir kez giriş ve sonra kalıcı bir geçiş yap" yerine, "her şey için hesaplanmıştır."
IV. "Zero Permission Start" bu setteki en zor maddedir.
Bence makale A'ya en etkili bağlayıcı olan kişidir:
Çalışan kendi erişim haklarını korur. Ajan kendi kimliğine, kendi otoritesine ve mevcut görevlerle sınırlı ve görevlerin süresiyle sınırlı bir göreve sahiptir.
Bu cümlenin açılışı üç yönlü bir zorunluluktur:
- Ajan tam yetkiye sahip olamaz.Personele finansal sisteme tam erişim sağladınız, çağrıldığı geri ödeme değil, aynı zamanda Ajan.
- Yetkiler görev tarafından verilir ve zaman sınırı tarafından alınır.Görevin sonu ve otoritenin sonu bir dahaki sefere korunmasız.
- Yüksek riskli eylem onay gerektirir.Ve "proveable manual onay" - orijinal kelime kriptografi olarak proficient, kodun kanıtladığı gibi, bir pencerede "konsent" değil.
Bu, Dinamik Ajan Riski: Sürekli olarak güncellenen bir risk derecelendirmesi, “Bu Agent güvenli bir şekilde yapılandırılır” gibi statik bir öğe değil, “Şimdi ne yapıyor ve bundan böyle bir göreve atanmış olsun.”
bununla ne yapacağız? Microsoft özellikle vurgularYanıt yavaş, bir geçiş değil.:
- Okumaya devam edin, yazmayı kes;
- Dokunabileceği verileri daraltmak;
- Ağ yolunu kes;
- Geçici güçlerin azaltılması veya geri çekilmesi;
- Yüksek riskli operasyonlar için kuvvetli manuel onay;
- Sadece izolasyonda çalışırken en yüksek seviyede, doğrudan durduruluyor.
Bu oldukça bir tasarım. Bir şeyi kabul eder:"Bir anomali bulursanız" gibi bir strateji gerçek iş için çalışmaz.Çünkü insankahkalarının maliyeti çok yüksektir, sonuçta alarmı kapatmak için şans olmalıdır. Bu yüzden ilk adımlar attı.
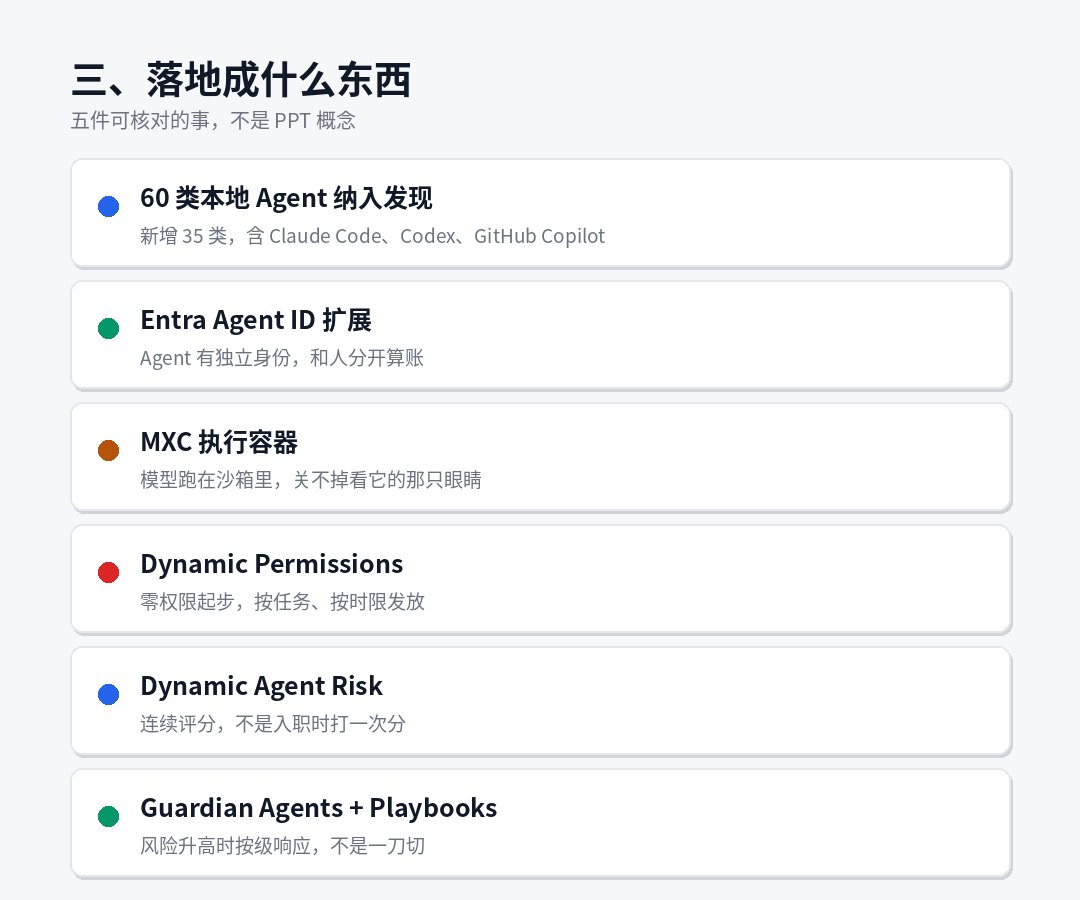
En üst eşleşen beş veya beş özel şey.
Bu ürün üzerinde olan şey. "Şimdi doğrulayabilir miyim" hattına basın:
1 Yerel Ajan Keşfetleri 60 sınıfa uzatıldı
Açık tasarımlarla yeni 35 sınıf ekleyin Claude Code, OpenAI Codex, GitHub Copilot. Claude Code, Codex CLI, Codex Desktop gibi girişleri olan destek matris dosyasından geçtim, GitHub Copilot CLI ve WSL'yi tekledi.
Yerli işletmeler için bu makalenin anlamı hafiflenebilir:Ajan, güvenlik ekibi şimdi görebilir.görünürlükte büyük bir artış, ancak aynı zamanda örgütsel bir problem. Bir gözetim olarak kullanılmaya başlamadan önce bunu rapor etme veya rapor etme.
2 Entra Agent ID Extension
Ajanı kullanıcıdan bağımsız yapın. Alt satır “İşin insanlar ve hangi Ajan tarafından yapıldığını bilmesine izin verelim.” Bu cümle kaza zamanında son derece değerlidir - bağımsız bir kimlik yoktur ve sorumluluktan sonraki bir alıntınız yoktur.
3 MXC, Konteyner'i idam etti
Sandbox'ın kendisi değil, orijinal:“Eğer Ajan veya Harness kırılırsa, onu izleyen kontrolleri kapatabilmeli.”Bu, projeye kafesin dışında kilit koymaktır.
4 Dinamik Misyonlar
Yukarıdaki bölüm IV'teki üç gereklilik ürünleşmedir. Hatırlamaya değer bir detay var: Organizasyon düzeyinde strateji dış bir sınırla başlar, bu da içerir.Ajan'ın kullanıcıların herhangi birine erişmesini engellemek.”Bilmiyorum. Bu blok güç.
5 Guardians + Playbooks
Bu sakince bakma ihtiyacı olan bir şeydir ve bunu ayrı söyleyeceğim.
VI. Çerçevenin en güçlü kemiği: Guardian kendisi, Agent
Tüm metni okudum ve sana kendi sorumu sormak istiyorum.
Microsoft şöyle diyor: Modeller kendi güvenlik otoriteleri olamaz ve kontrol model dışında olmalıdır.
Ve sonra cevap, bir takım kullanın. Guardian(Guarder Agent) Go 7x24 and stare at every move of every Agent.
Ama Guardian Agens kendileri Ajan.
Microsoft açıkça pit hakkında biliyordu ve üç yanıt katmanı verdi:
İlk seviye, Guardian yetkinliğinin sınırları, sınırların onaylanması ve komisyonlama kurallarıSize kalmış.Guardian sadece sınır içinde çalışır. Orijinal metin açık: “Bu kaynak yargısı değil.” İnsanlar hedefleri ve büyük kararları kontrol ediyorlar.”
İkinci kat, Guardian.Dış sensörler- Kimlik, veriler, uç noktaları, ağlar, zamanlar, bulutlar, modeller değil. Bu onun kuruluşu için bir ön koşuldur.
Üçüncü ve en dürüst: Modellerin şeffaflığı ( düşünce zinciri vs.) tedavi edilir.Kanıtların KaynaklarıBir, ama metin hemen ekliyor:" Model kendi güvenli sınırı olamaz. Bağımsız bir sistem, modelin kendisi de dahil olmak üzere her katmanı gözlemlenmelidir.”
Dürüst olmak gerekirse, bu üç yanıt katmanı mantıksal olarak rahattır, ancak projede kalan iki diker vardır ve bunun ortaya çıkması gerektiğini düşünüyorum:
Birincisi: Kanıtların güvenilirliği, delillere sahip olanlara bağlıdır.Yerel yönetim Agent (Claude Code, Codex, vs.), sensörler kendi uç noktanızda ve kanıt zinciri temizdir. Bununla birlikte, Agent, bulut ev sahibi, işletilen loglar, düşünce zincirleri ve çağrı kayıtları satıcı odasındadır. Sahip olduğunuz şey sizin için bir özet, ham veriler değil. "Bağımsız denetim" kelimesi bulut Agent'ta indirim yapılır.
İkinci ders: Guardian insan olarak yorgun.Yorgun değil, ama yanlış bir alarm var. 10.000 Agents günde 100.000 "risk artışı" üretirken, Guardian oto-depresyon, oto-separasyon iş sürekliliğini etkilemeye başlar. Bu noktada, gerçek şişenck tespit edilmez.Yanlışların maliyeti kim olacak?Bilmiyorum. Orijinal cevap “insanlar büyük kararlar tutuyor”, ancak “önemli” sınır nerede?
Bu, bu çerçevenin inkârı değildir. Aksine, birkaç üretici bu iki dikileri mimarlık belgesine açıkça koyabildi. Ama bir toprakçı olarak, dikin nerede olduğunu bilmek zorundasınız.
Yedi, aynı haftanın diğer yarısı: sokaktaki ajan zaten koşuda.
Sadece Microsoft'a bakarsanız, gelecekteki bir trend. 21 Ekim'i birlikte koyun, doğa değişir.
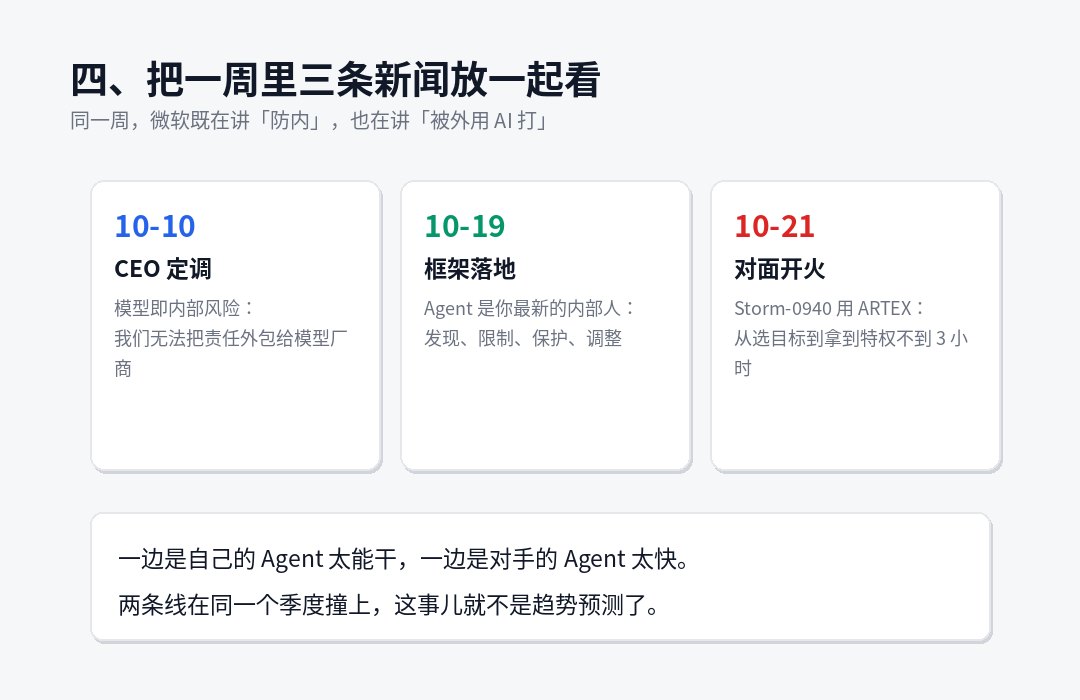
Microsoft aynı gün bir tehdit mesajı gönderdi: Fırtına-0940 Çinli ulusal arka plandan mahkum edilen bir saldırgan. ARTEX 2026 Eylül’den beri otomatik olan akıllı penetrasyon çerçevesi, birçok endüstride dünya çapında yüzlerce organizasyona çarptı.Bu vakaların çoğu, bulut altyapısına ayrıcalıklı erişim sağlamaktan üç saatten az sürdü.
Ve bunu gerçek bir tedarik zinciri üzerine asır - Microsoft, tedarik zincirinin son multi-tenant uygulamasının faili olarak Fırtına-0940'ı tespit etti. Saldırı yolu başvuruyu almak ve ardından Microsoft 365 müşteri ortamını interaktif giriş olmadan doğrulamak için onaylanmış izni kullanmak.
Microsoft çok iyi kurulmuş bir cümle yazdı:"Agent insan kısıtlamalarına tabi değildir. 7x24 çalışabiliyor, hafta sonu sürebilir, tatiller ve çoklu saldırı yollarını deneyebilir.”
Birlikte koyun, 2026 Ekim, hafta çıktı:
- 10 Ekim, CEO set: Model içsel bir risk ve sorumluluk kaynaklanamaz;
- 19 Ekim, Çerçeve iniş: algılama, sınırlama, koruma, ayarlama;
- 21 Ekim'de, ters ateş: ayrıcalıkları almak için 3 saat.
Bir yandan, Agent çok yetenekli, diğer yandan da Agent çok hızlı.Bu iki çizgi aynı çeyrekte çarptı, trend tahminleri olarak değil, mevcut riskler olarak.
Sekiz, farklı pozisyonlardaki insanlar, şimdi ne yapabiliriz?
“işin bir sistem kurması gerektiği” cümleyi sevmiyorum, ama hiçbir şey söylemiyor. Karaktere göre Split.
ISO veya güvenlikten sorumluysanız,
İlk şey E7 satın almak değildir.İlk olarak, ailenizi temizleyin, Agent.Bilmiyorum. Microsoft'un seti için başlangıç noktası “göremez” ve bu yüzden sizi yapabilirsiniz. Şimdi üç soru sor: kaç Agents şirkette çalışıyor, onu inşa eden ve her bir otoritenin ne aldığı. Sanırım çoğu şirket üçüncü yanıt veremez.
İkinci şey...Take it off.Bilmiyorum. Ajan'ın bir insan olarak çalışması şimdi en yaygın ve en kolay yerdir - bir insan ya da insan olup olmadığını bile söyleyemezsiniz. Entra bunu Agent ve ayrı bir kupon için tek bir hizmet hesabı olmadan yapabilir, bu tamamen para olmadan yönetilir.
Bir IT veya platform ekibi iseniz
Asgari topraklanabilir versiyon dört: konteyner izolasyonu (yalnızca Agent'ın doğrudan ev sahibi üzerinde çalışmasına izin vermek için değil), bir görev kuponu (uzun vadeli bir AK kullanmak için değil), trafik kontrolünü durdurmak (her dış çağrı Ajan tarafından kaydedildi) ve eylem loglarının yoğunlaşmasına izin vermek. Bu dört kişiden hiçbiri E7'ye ihtiyaç duymaz.
Bir geliştiriciyseniz,
One should now read:Yalanlarda izin yazmayın."You are not allowed to access / etc" kelimesi ipucu seviyesinde güvenlik kontrolü değildir, ancak sadece tavsiye. Gerçek sınır, araç seviyesinde, sistem seviyesinde olmalıdır. Hangi aile kullanırsanız, Agent kurulur.
Küçük bir takımdaysanız, bütçeniz yok.
Microsoft'un dört fiilleri aslında yazılıyor: bir Agent Listesi (Bilgi), her bir Agent'ın yapmasına izin veren bir form (Contain) her bir Agent için ayrı Asgari İzin Sertifikası (Koru), her bir kart için tek bir aramalanabilir yer ve haftalık bir Adapt okuma. Bir hafta içinde, sonuç üründen daha az değildir.
IX. Son cümle kararı
Bir ürün hattı değil, varsayılan bir değer.
Son on yılda, şirket güvenliği için varsayılan değer “gizli güvenilir, sınır savunma” olmuştur. Sıfır güven bu varsayılanı değiştirmek için uzun bir zaman aldı ve şimdi şirketlerin yarısı “net’in güvenli” fikrini kullanıyor.
Ajan tekrar soruyu itti ve daha zor itti:Bu, ayrılık sürecinde eğitilebilecek, disiplinli ve işlenmiş bir insan değildir. Onun hafızasında sadakat yok, ne de ona ilgi var. Bu sadece yetkilidir.
Bu sorunun cevabı basit ve zor:Verdiğin kadar güç, olabildiğince çok hasara neden olabilir.
Microsoft’un çözümü, güçleri sıfıra, göreve, zamana, yüksek riskli VIPlere sınırlamaktır. Yeni değil, makinenin hızına minimum otorite prensibini itiyor. Yeni olan şey ilk kez kabul ettiğidir:Bu sistemde, herhangi bir modele güvenerek güvenlik kazanamazsınız, ancak buna güvenmeyin.
Eğer bu doğruysa, Agent satan tüm satıcılar aynı soruyu cevaplamak zorunda kalacak:Modelinizin ne ölçüde güvenilir ve sistem çalıştırılabilir?
Cevap iyi değilse, bir sonraki listede.