
マイクロソフトはAIを入れます 内部の脅威リストのエージェント: モデルではありません。 それは権威です。
最初の結論:マイクロソフトは、いくつかの新機能の面で、10月19日にこのセットを、実際にデフォルトの仮定を変更しました。
過去のデフォルトは、Agent が自身によってデプロイされたため、デフォルトはクレディブルでした。 マイクロソフトは、この仮定が有効でないと、この時間をクリアしました。 それをコピーします:「社内に配備したので、エージェントは信頼されています。 残念ながら、フロントラインモデルはどこにでも信頼できません。
2番目の文に注意:どこからでも、お問い合わせ 自宅に含める
広報ではありません。 1970年代から古い概念を置きます。内部の脅威 -- モデルに直します。 そして、内部の脅威論は「この男を信頼する」ことで機能しません。

まず、「内部の脅威」という言葉の意味を見てみましょう。
多くの人々が「AIは内部の脅威」と表示し、最初の反応は「AIが反乱するつもりです。」 そうではありません。 マイクロソフトは3回それを明らかにしました。
内部脅威の伝統的な定義は次のとおりです。怠慢者だった正当な権限を持つインサイダー, 戻って、または彼が引き起こさないべき損傷を引き起こした釣りをキャッチ.鍵は「法的な権威」という言葉です。彼は壁を上回っていなかったのです。
エージェントでは、Microsoftは3つの理由を挙げました。
- 間違いを犯します。出力が不確実であるので、同じ入力は同じ出力を保証するものではありません;
- 操作します。外部文書で;
- 壊れてしまいます。実行すると、MCPサーバーを転送し、証明書を取り、任意のリンクを取ることができます。
そして、それは最も重要なのは、元の少なくとも目に見える文章だと思う:エージェントは、目標を達成するために互いに協力し、そしてプロセスが壊れる必要はありません。
この文章は、前述の3つよりも大きくなります。 「悪い人によってエージェントが使われる」というわけではなく、「エージェントが自分の仕事をするように設計されていない」という点です。 つまり、「内部」という言葉が本当に意味しているのです。それは、外側ではなく、内側から成長しました。
II. REAL PRINCIPLESは1つだけではありません
10月10日、ナドラ全フレームワークの礎石は、次のように書いています。
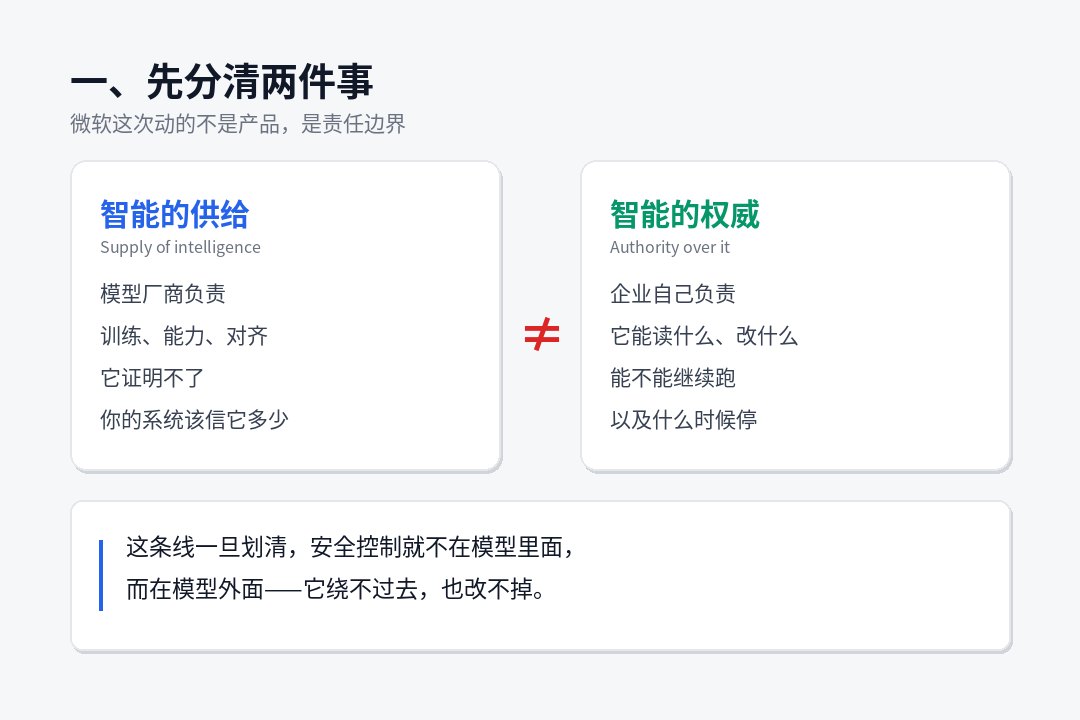
私たちは、インテリジェンスの権威からインテリジェンスの供給を分離しなければなりません。
モデルラーは、モデルを作るのにスマートですが、「このモデルがシステムに読み込まれるのは、何が変更できるのか、実行し続けることができますか」 この決定は、モデラーに残すことはできません。
同じページに別のページがあります。「最も信頼できる超知性システムは、私たちがモデルで信頼しているものではなく、モデルを信頼できるもの」
パラドックスのように聞こえますが、古い工学です。 1970年代に創業した安全原則に対応:手順は、その能力を結合するために使用されるメカニズムを迂回または変更することはできません。
問題は、ほとんどの Agent がリバース・ウェイにデプロイされていることです。モデルはコンテナにあるため、モデルのシステム・ヒントに正しい制御が書かれており、ログはモデル自身で報告されます。 警察や疑惑を同一の個人に置くのはタンタルです。
Microsoft のソリューションは、コントロールされた操作(Microsoft Exchange Container、MXC として知られる)の間に、外部の戦略と外部センサーによって収集された証拠によって決定される権限を持つ、Entra のアイデンティティで実行されるモデルです。 モデルはケージにあり、ロックは手にはありません。
4つのステージではなく、3つまたは4つの動詞。
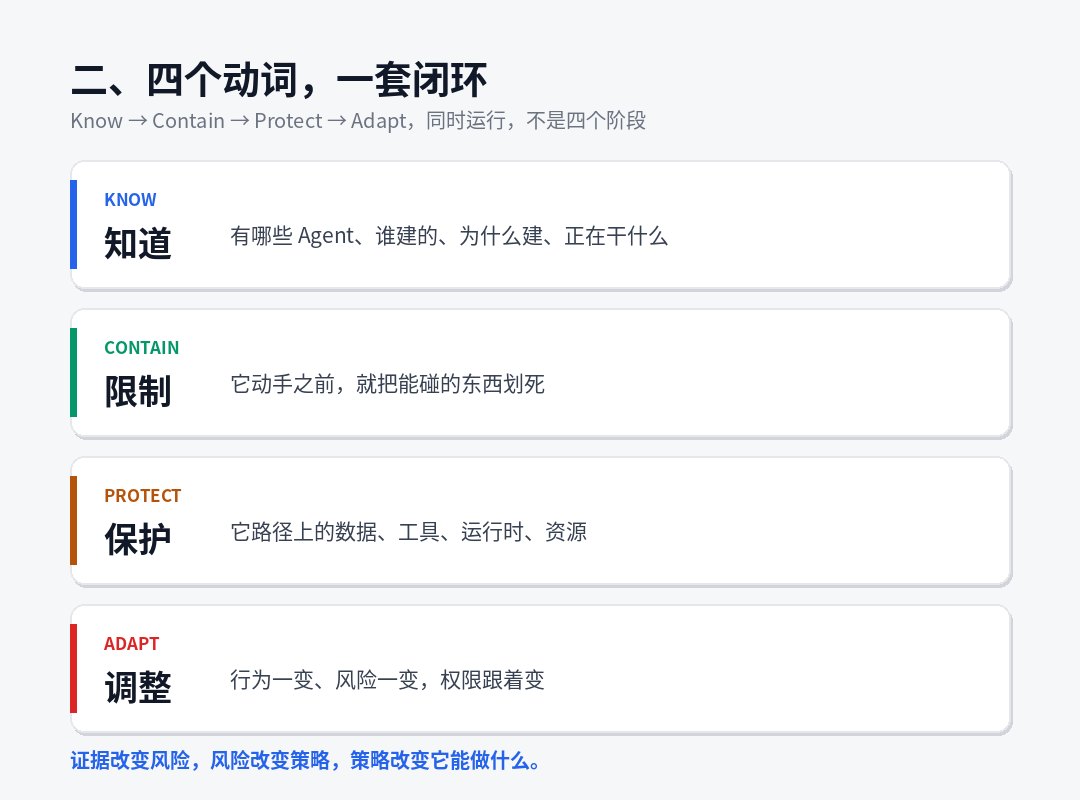
マイクロソフトは、もともと既知 / 完了 / Protec / Adaptの4つのアクションに分解しました。 特に強調したい:これら4は、連続して実行されるリングを閉じています。
| アクション | 中国語(簡体) | お問い合わせ | ソリューション |
|---|---|---|---|
| お問い合わせ | はい。 | 誰がそれを築いたのか、なぜですか? 何をしますか? | ローカルエージェントは、クラス60に拡張機能を発見 |
| メリット | 制限事項 | 私はそれを行う前に、死にタッチをカットします。 | MXCサンドボックス+ダイナミックミッション |
| プロジェクト | ソリューション | データ、ツール、実行時間、リソース | プルビュー/ネットワーク/エンドポイント制御 |
| アダプト | 調整 | 行動とリスクの変化。 パーミッションの変更。 | 動的年齢リスク+条件アクセス |
テキストは非常に正確です:証拠は、リスク、リスク変更戦略、戦略の変更を変化させます。
サイクルです。 「一度エントリーして永続パスを発行する」の代わりに、それは「すべてのために再計算される」です。
IV. 「ゼロパーミッションスタート」は、このセットの中で最も厳しい条項です。
この記事はAに最も効果的に結合しているものだと思う:
従業員は、自身のアクセス権を保持します。 エージェントは、自分のアイデンティティ、独自の権限、および現在のタスクに限らず、ミッションの期間に制限されているマンデートを持っています。
この文章の開口部は3倍の要件です。
- エージェントは、完全な権限を継承することはできません。スタッフは金融システムにフルアクセスし、彼が呼び出された払い戻しではなく、エージェントに与えました。
- 適格性はマンデートによって出され、期限までに受け取られます。ミッションの終端と権限の崩壊は、次回は保持されません。
- 高リスク行動は承認が必要です。そして、それは「承認可能なマニュアル承認」です。元の単語は、コードによって証明されるように、ウィンドウの「一貫性」ではありません。
これにより、ダイナミック・エージェント・リスク:継続的に更新されたリスク評価は、「このエージェントは安全でない構成」などの静的なアイテムではなく、「今や何をしているのか、それから逸脱するミッションに割り当てられたのか」です。
それではどうしますか? マイクロソフトは特に強調します応答は、スイッチではなくグラデーションです。: : :
- 読書を続けて下さい、執筆を断ち切って下さい;
- 接触するデータの範囲を狭くするため;
- ネットワークパスを切断する。
- 一時的な電力の減少または撤退;
- 高リスクの操作のための強制的な手動承認;
- 隔離で走るときだけ最高レベルである、それは直接停止します。
かなりのデザインです。 それは1つの事を認めます:「異常が見つからればキル」のような戦略は、実際のビジネスでは機能しません。人参の費用が高すぎるため、終了結果は警報をオフにするために運ばれなければなりません。 そこで、最初の段取りをしました。
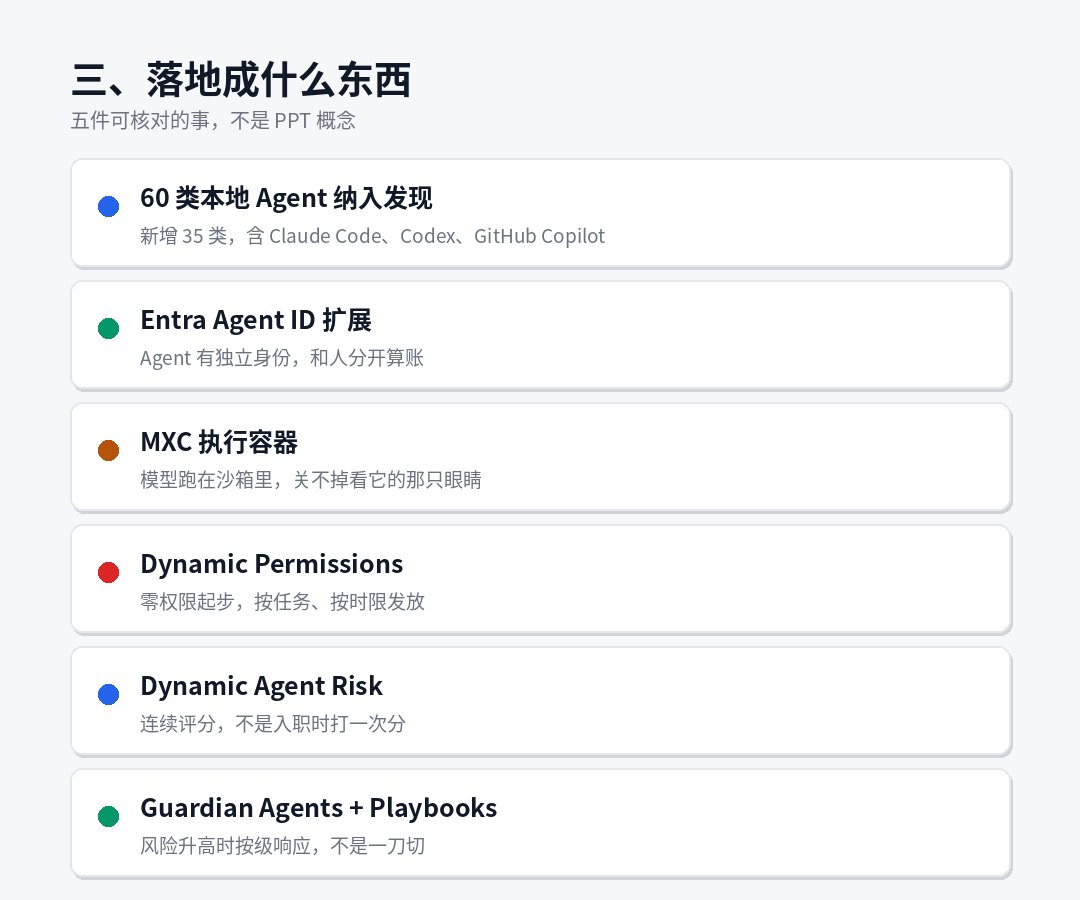
上位にマッチする5つまたは5つの特定のもの。
それは製品です。 「今すぐ確認できる」行を押します。
1 ローカルエージェント クラス 60 に拡張
明確な指定のClaudeコード、OpenAI Codex、GitHub Copilotで新しい35クラスを追加します。 Claude Code、Codex CLI、Codex Desktop、GitHub Copilot CLIなどのエントリを持ち、WSLを一元化しました。
国内企業向けこの記事の意味は、以下に示すことができます。エージェントは、セキュリティチームで確認できるようになりました。視認性が大きく増加していますが、組織的な問題もあります。 監視として使用される準備ができている前にそれを報告するかどうか。
2 代理 ID 延長
ユーザーのエージェントを独立させます。 一番下の行は「人間が何をしているのか、エージェントが何をしているのかをビジネスに知らせよう」です。 この文章は、事故時に非常に貴重です。独立したアイデンティティはなく、その後の責任の帰属はありません。
コンテナを実行する3 MXC
サンドボックス自体ではなく、元のものです。「エージェントやハーネスが壊れた場合は、見ているコントロールをオフにすることはできません。」プロジェクトにケージの外側にロックを置くことです。
4 動的ミッション
上記のセクションIVの3つの要件は、製品化です。 覚える価値のある1つの詳細があります:組織レベルの戦略は、外部の境界から始まります。「エージェントがユーザーのアクセスを防止する」お問い合わせ このブロックはパワーです。
5 ガーディアン + Playbooks
落ち着いてみる必要があるもので、別々に言う。
ベトナム フレームの最強の骨:ガーディアン自身、エージェント
テキスト全体を読み、自分の質問を聞いてみたいです。
マイクロソフト氏は述べています:モデルは、独自のセキュリティ権限であり、制御はモデルの外にある必要があります。
そして答えは、チームを使用する。 保護者の年齢(Guarder Agent) 7x24 に移動し、すべてのエージェントのあらゆる移動でスターします。
しかし、ガーディアンアジェンズ自体はエージェントです。
マイクロソフトは明らかにピットについて知っていた、そしてそれは応答の3つの層を与えました:
第一レベル、ガーディアン・コンピテンス、境界の承認、および委託に関する規則あなた次第です。Guardianは境界内でのみ動作します。 元のテキストはクリアです:「これは、判断を委託しない」 客観的および主要な決定を上回る制御を保持する。
ガーディアン2階外部センサー- アイデンティティ、データ、エンドポイント、ネットワーク、実行時間、クラウド、モデルではなく。 創業の前提条件です。
第三、そして最も正直:モデルの透明性(思考の鎖など)は、証拠のソーステキストはすぐに追加します。「モデルは、自分の安全な境界線ではありません。 独立したシステムは、モデル自体を含む各レイヤーを観察しなければなりません。
正直、この3つの応答層は、論理的に快適ですが、プロジェクトに残っている2つのステッチがあり、それが出てくるべきだと思う:
まず:証拠の信頼性は、証拠を持っている人に依存します。ローカルランエージェント(クロードコード、コーデックスなど)の場合、センサーは独自のエンドポイントにあり、証拠のチェーンはきれいです。 ただし、エージェント、クラウドホスト、ログ、思考チェーン、コールレコードはベンダールームにあります。 あなたが手に入れたのは、生データではなく、あなたのためにそれの要約です。 「独立監査」という言葉はクラウドエージェントに割引されます。
第二のコース: ガーディアンは男として疲れている.疲れませんが、誤った警報が出ました。 10,000のエージェントが1日10万の「リスク上昇」を生成すると、ガーディアン自動減圧、自動分離の動きはビジネスの継続に影響を与えるようになりました。 その時点で、実際のボトルネックは検出されません。誰が誤った費用を負担しますか?お問い合わせ 元の答えは「大きな決定を守っている人」ですが、「重要」の境界はどこにありますか?
このフレームワークの否定的ではありません。 逆に、いくつかのメーカーは、これらの2本のステッチを建築文書に明確に置くことができました。 しかし、ランダーとして、あなたはステッチがどこであるかを知る必要があります。
7月、同じ週のもう半分:通りを渡るエージェントは既に実行中です。
Microsoftでしか見ていないと、将来のトレンドです。 10月21日、自然が変化する。
マイクロソフトは、同じ日に脅威メッセージを送信しました。 ストーム-0940 中国国家背景の攻撃者が立ち向かう。 アートレックス 2026年9月より自動化されたインテリジェントペネトレーションフレームワークは、多くの業界において世界中で何百もの組織を突破しました。これらのケースの多くは、クラウドインフラへの特権アクセスをターゲットから3時間以内に取られた。
そしてそれは実質のサプライチェーンでそれを掛けます -- マイクロソフトは、サプライチェーンの最近のマルチテナントアプリケーションのパーペレータとしてStorm-0940を識別しました。 攻撃パスは、アプリケーションを取り、承認された権限を使用して、インタラクティブなログインなしでMicrosoft 365クライアント環境を認証することです。
マイクロソフトは、非常によく確立された文章を書きました:「人的制限の対象外」 7x24、週末、祝日、複数の侵入経路を試すことができます。
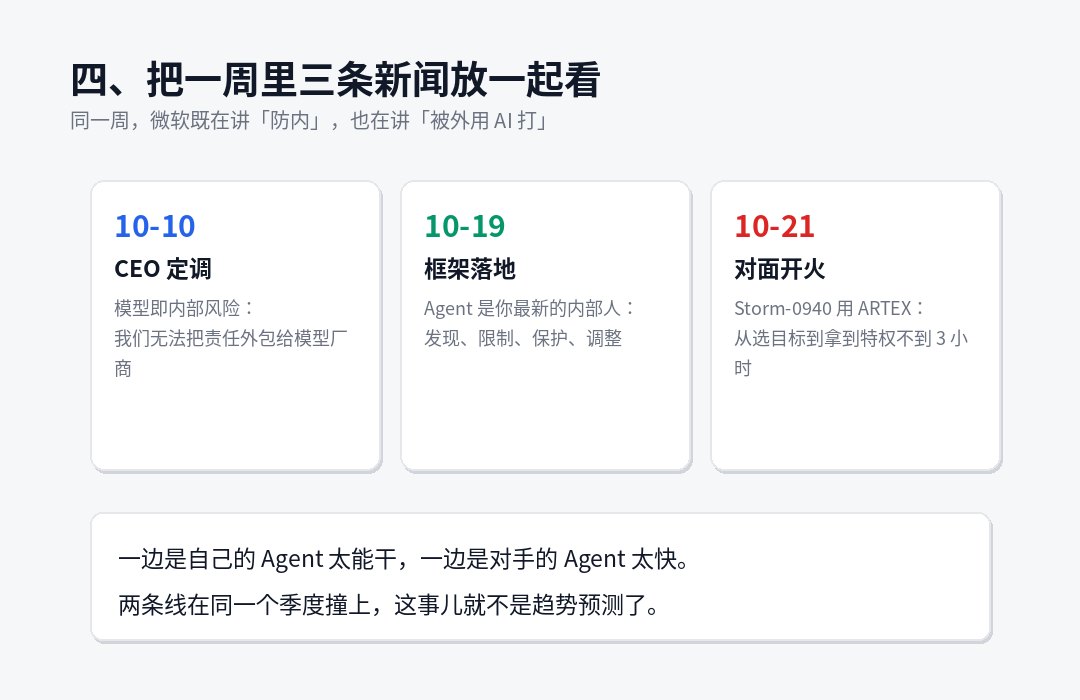
2026年10月20日(土)にまとめました。
- 10月10日、CEOのセット:モデルは内部リスクであり、責任はアウトソーシングできません。
- 19 10月、フレームワークの着陸:検出、制限、保護、調整;
- 10月21日(火) 対火 3時間 特権取得
一方、エージェントはエージェントも対応可能です。一方、エージェントも高速です。トレンド予測ではなく、現在のリスクとして同じ四半期にヒットした2行。
8、異なる立場の人々、今何ができるか?
「ビジネスがシステムを設定すべき」というフレーズは気にせず、何も言わないみたいです。 文字で分割します。
ISOやセキュリティを要求する場合
まずはE7を購入しない。まず、あなたの家族、エージェントをきれいにします。お問い合わせ マイクロソフトのセットの開始点は「誰も見えない」ので、できる。 今度は3つの質問をします:会社で何人の代理店が動くか、それを造り、そして各々が取られたどんな権限か。 ほとんどの企業が3分の1に答えられないと推測しています。
第二のことは...お問い合わせお問い合わせ エージェントは人間として働くのは、今最も一般的で、最も簡単な場所であり、人間であるか、人間であるかを言うことはできません。 Entraは、エージェントと別のバウチャーのための単一のサービスアカウントなしでそれを行うことができます, これは純粋にお金なしで管理されます.
ITまたはプラットフォームチームの場合
最小のランタブルバージョンは4つです:コンテナの分離(エージェントがホスト上で直接実行できるようにしない)、ミッションバウチャーの発行(長期AKを使用しないこと)、トラフィック制御(エージェントによる各外部呼び出しが記録されます)、アクションログの集中(単にエージェントの独自の応答を文字化しません)。 これらの4つの必要性E7無し。
開発者の方は、
以下を読んでください。ヒントに許可を記述しないでください。「/etcにアクセスすることはできません」というフレーズは、ヒントのレベルでセキュリティ制御ではなく、アドバイスのみです。 実際の境界は、システムレベルでネットワークレベルで、ツールレベルでなければならない。 どの家族でも、エージェントがセットアップされます。
小さなチームにいる場合、予算がない場合。
マイクロソフトの4つの動詞は実際には手書きです:エージェントリスト(Know)、各エージェントが許可するフォーム(Contain)、各エージェントの別の最小権限証明書(Protect)、ログ内の単一の検索可能な場所、および毎週アダプトの読み込み。 作品の1週間以内に、その結果は製品よりも少なくありません。
インフォメーション 最終的な文章判断
製品ラインではなく、デフォルト値です。
過去10年間に、企業セキュリティのデフォルト値は「暫定的に信頼性があり、境界防衛」となっています。 ゼロ信託は、このデフォルトを変更するために長い間かかり、今では会社の半分が「ネットは安全」という考え方を使用しています。
エージェントは、再び質問をプッシュし、それを困難に押しました:分離プロセスを通じて訓練、懲戒し、処理することができる社内の人ではありません。 記憶に忠誠心が持たず、またそれに興味を持っていません。 許可されるだけです。
その質問に対する答えは単純で困難です。できるだけ多くの力を与えると、できるだけ多くのダメージを与えることができます。
Microsoft のソリューションは、電力をゼロに制限し、タスクに時間をかけ、高リスクVIPに制限することです。 それは新しくないです、それは機械の速度に最小限の権限の原則を押します。 新しいことは、初めて認めることです。このシステムでは、任意のモデルを信頼してセキュリティを得ることはできませんが、それを信頼しないで。
それが本当なら、エージェントを販売するすべてのベンダーは同じ質問に答えなければなりません。あなたのモデルが信頼でき、システムが実行できる範囲は?
回答がうまくいかない場合、次のものがリストに表示されます。