
Tencent публикува с отворен код своята платформа за AI червен екип: пълно покритие на 55 компонента, мощен инструмент за тестове за сигурност
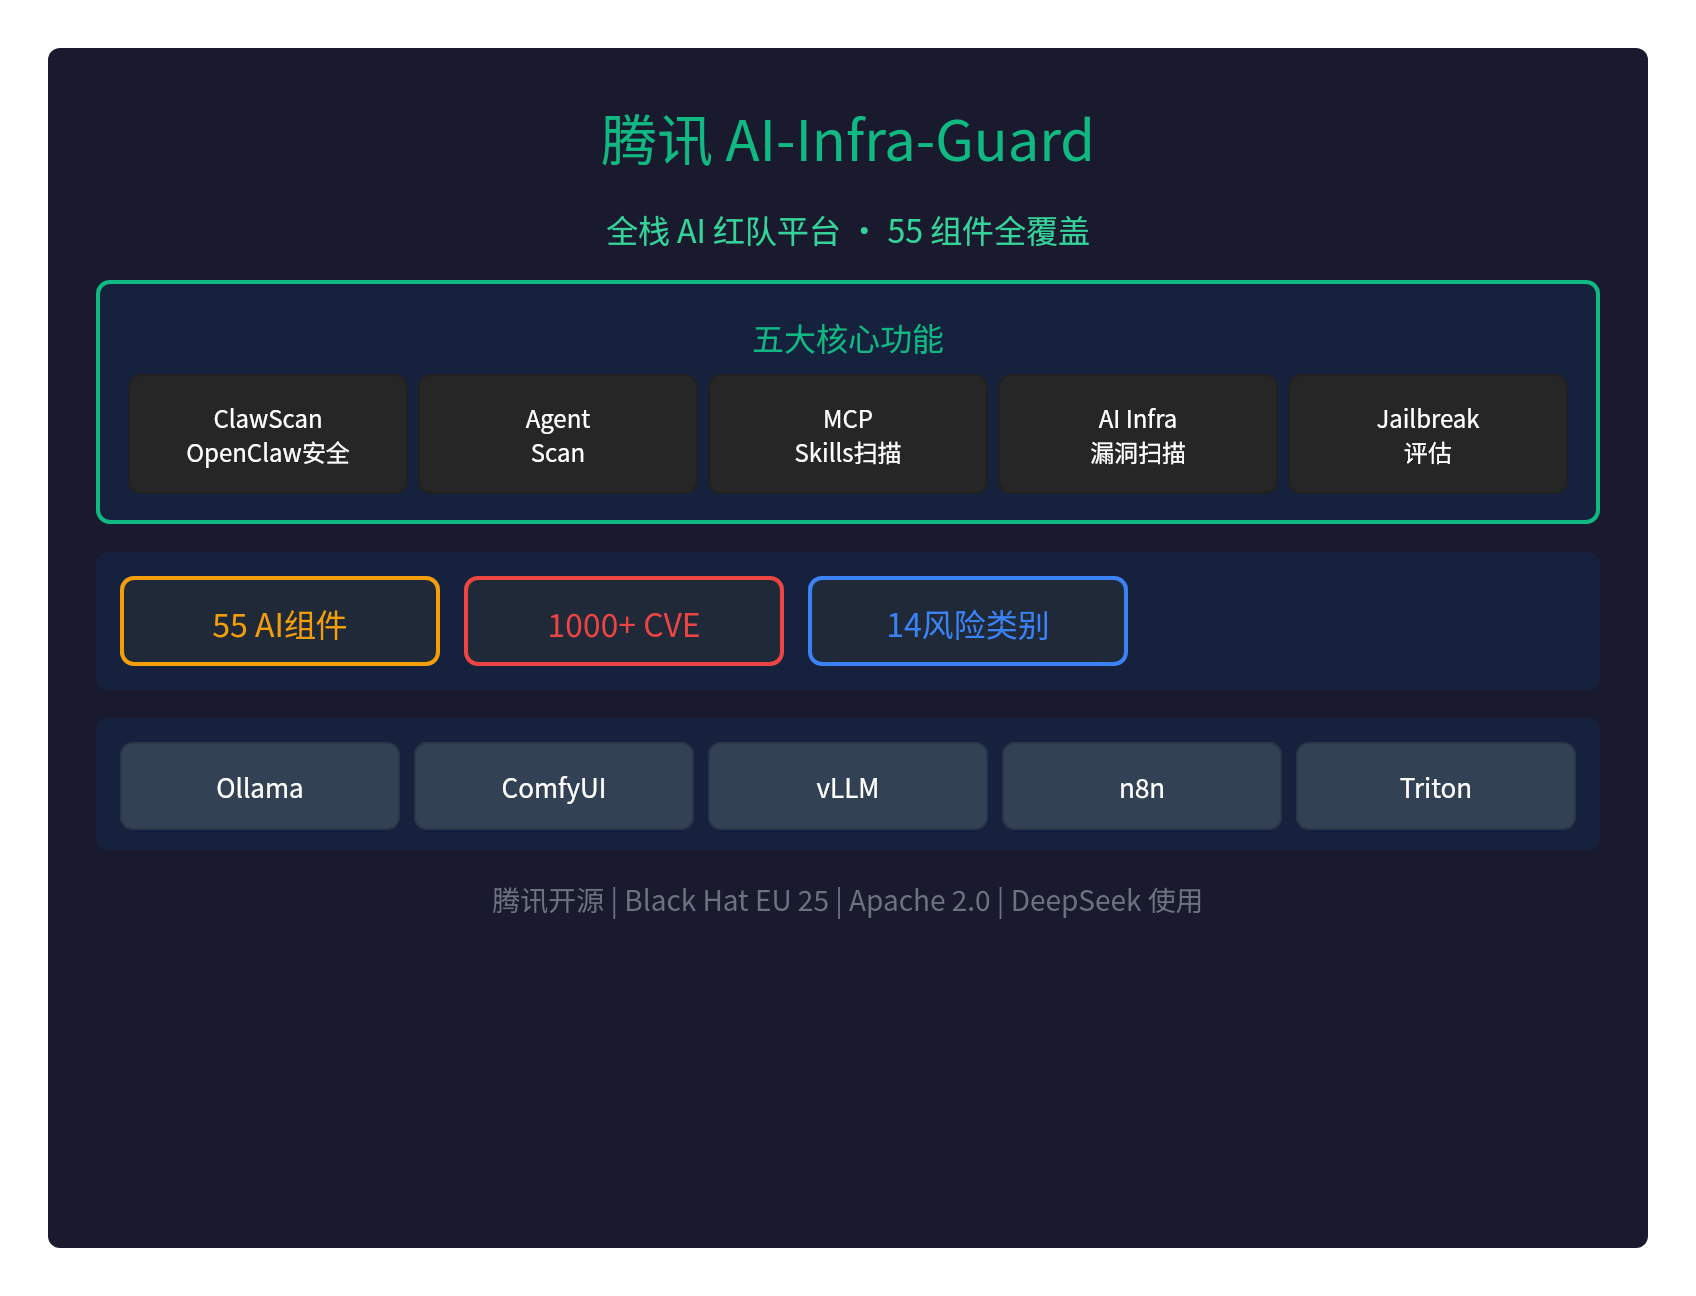
🛡️ Tencent публикува с отворен код своята платформа за AI червен екип: пълно покритие на 55 компонента
Tencent публикува с отворен кодAI-Infra-Guard (A.I.G)— еднапълноценна платформа за AI червен екип, която наведнъж покрива55 AI компонента.
Това е първият инструмент за червен екип с отворен код, който цялостно покрива сигурността на AI екосистемата, и вече се използва от екипи катоDeepSeek, и беше представен наBlack Hat EU 25 Arsenal.
🎯 Пет основни функции
| Функция | Описание |
|---|---|
| ClawScan | Оценка на рисковете за сигурността на OpenClaw с едно натискане (конфигурация, Skill, CVE, поверителност) |
| Agent Scan | Рамка за автоматизирано сканиране с множество агенти, поддържа Dify и Coze |
| Сканиране на MCP/Skills | 14 категории рискове за сигурността, поддържа изходен код и отдалечени URL адреси |
| Сканиране на AI инфраструктурата за уязвимости | 55+ AI рамки, 1000+ известни CVE |
| Оценка на устойчивостта към jailbreak | Оценка на риска при промптите, тестване с множество методи на атака |
📊 Ключови данни
| Показател | Данни |
|---|---|
| Покритие на AI компоненти | 55+ Компоненти на AI рамки |
| CVE уязвимости | 1000+ Известни уязвимости |
| Категории риск | 14 Основни категории рискове за сигурността |
| OpenClaw CVE | 281 Нови CVE/GHSA |
🔍 Покрити AI компоненти
AI-Infra-Guard поддържа следнитепопулярни AI рамки:
| Категория | Компоненти |
|---|---|
| Рамки за инференция | Ollama, vLLM, Triton Inference Server, KubeAI |
| Генеративен AI | ComfyUI, LobeHub, n8n, CrewAI |
| API услуги | LiteLLM, New-API, Blinko |
| Платформи за агенти | Dify, Coze, OpenClaw |
Ново във v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Бърза инсталация
Метод 1: Docker Compose (препоръчително)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Достъп:http://localhost:8088
Метод 2: Скрипт за инсталация с едно натискане
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Метод 3: ClawHub Skill
clawhub install aig-scanner
Конфигурация AIG_BASE_URL сочи към работещата услуга A.I.G.
💡 Сценарии за използване
Сценарий 1: Сканиране на локална vLLM инстанция
- Стартирайте vLLM (напр.
python -m vllm.entrypoints.api_server) - В уеб интерфейса на A.I.G натиснете „Сканиране на сигурността на AI инфраструктурата“
- Въведете http://127.0.0.1:8000
- Натиснете „Старт на сканирането“
- Прегледайте доклада: версия на компонента, открити уязвимости, критичност, линкове за отстраняване
Сценарий 2: Сканиране на MCP сървър
Въведете отдалечен URL (напр. https://github.com/user/mcp-server) или качете локалния изходен код.
Сценарий 3: Оценка на устойчивостта към jailbreak
В „Настройки → Конфигурация на модела“ задайте API endpoint на целевия LLM и изберете набор от данни, за да започнете оценката.
🌟 Акценти
- Black Hat EU 25 Arsenal: избран за демонстрация в Arsenal на Black Hat Europe 2025
- Използване от DeepSeek: ползван с доверие от екипа на DeepSeek
- DeepSeek Awesome Integration: включен в официалния списък с интеграции на DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Пълен API: Swagger документация, лесна интеграция
- Многоезичност: интерфейс на китайски и английски
- Крос-платформеност: поддръжка за Linux, macOS и Windows
- Безплатен и с отворен код: лиценз Apache 2.0
⚠️ Важно предупреждение за сигурността
AI-Infra-Guard е замислен катоплатформа за AI червен екип за вътрешно ползване от компании или отделни лица:
- Без механизъм за удостоверяване: не трябва да се разполага в публична мрежа
- Само за вътрешна употреба: за вътрешни проверки на сигурността
- Рискови операции: сканирането може да задейства аларми за сигурност
🔥 Откриване на атаки по веригата на доставки
v4.1.1 във версиябеше засечена атака по веригата на доставки срещу LiteLLM(ниво CRITICAL):
- Прецизно разпознаване на атаки по веригата на доставки
- Навременно предупреждение за критични уязвимости
- Предоставяне на препоръки за отстраняване
📝 Заключение
AI-Infra-Guard на Tencent епървата пълноценна платформа за AI червен екип в страната:
- Пълно покритие на 55 AI компонента
- 1000+ известни CVE уязвимости
- Пет основни функции: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Демонстрация на Black Hat EU 25 Arsenal
- Използва се от екипа на DeepSeek
- Напълно безплатен и с отворен код (Apache 2.0)
За тестовете за сигурност с AI червен екип Tencent ни даде мощен инструмент.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Документация:https://tencent.github.io/AI-Infra-Guard/
Pro версия:https://aigsec.ai/(изисква се код за покана)