
Tencent udostępnia platformę red teamingu AI: 55 komponentów, niezbędne narzędzie do testów bezpieczeństwa
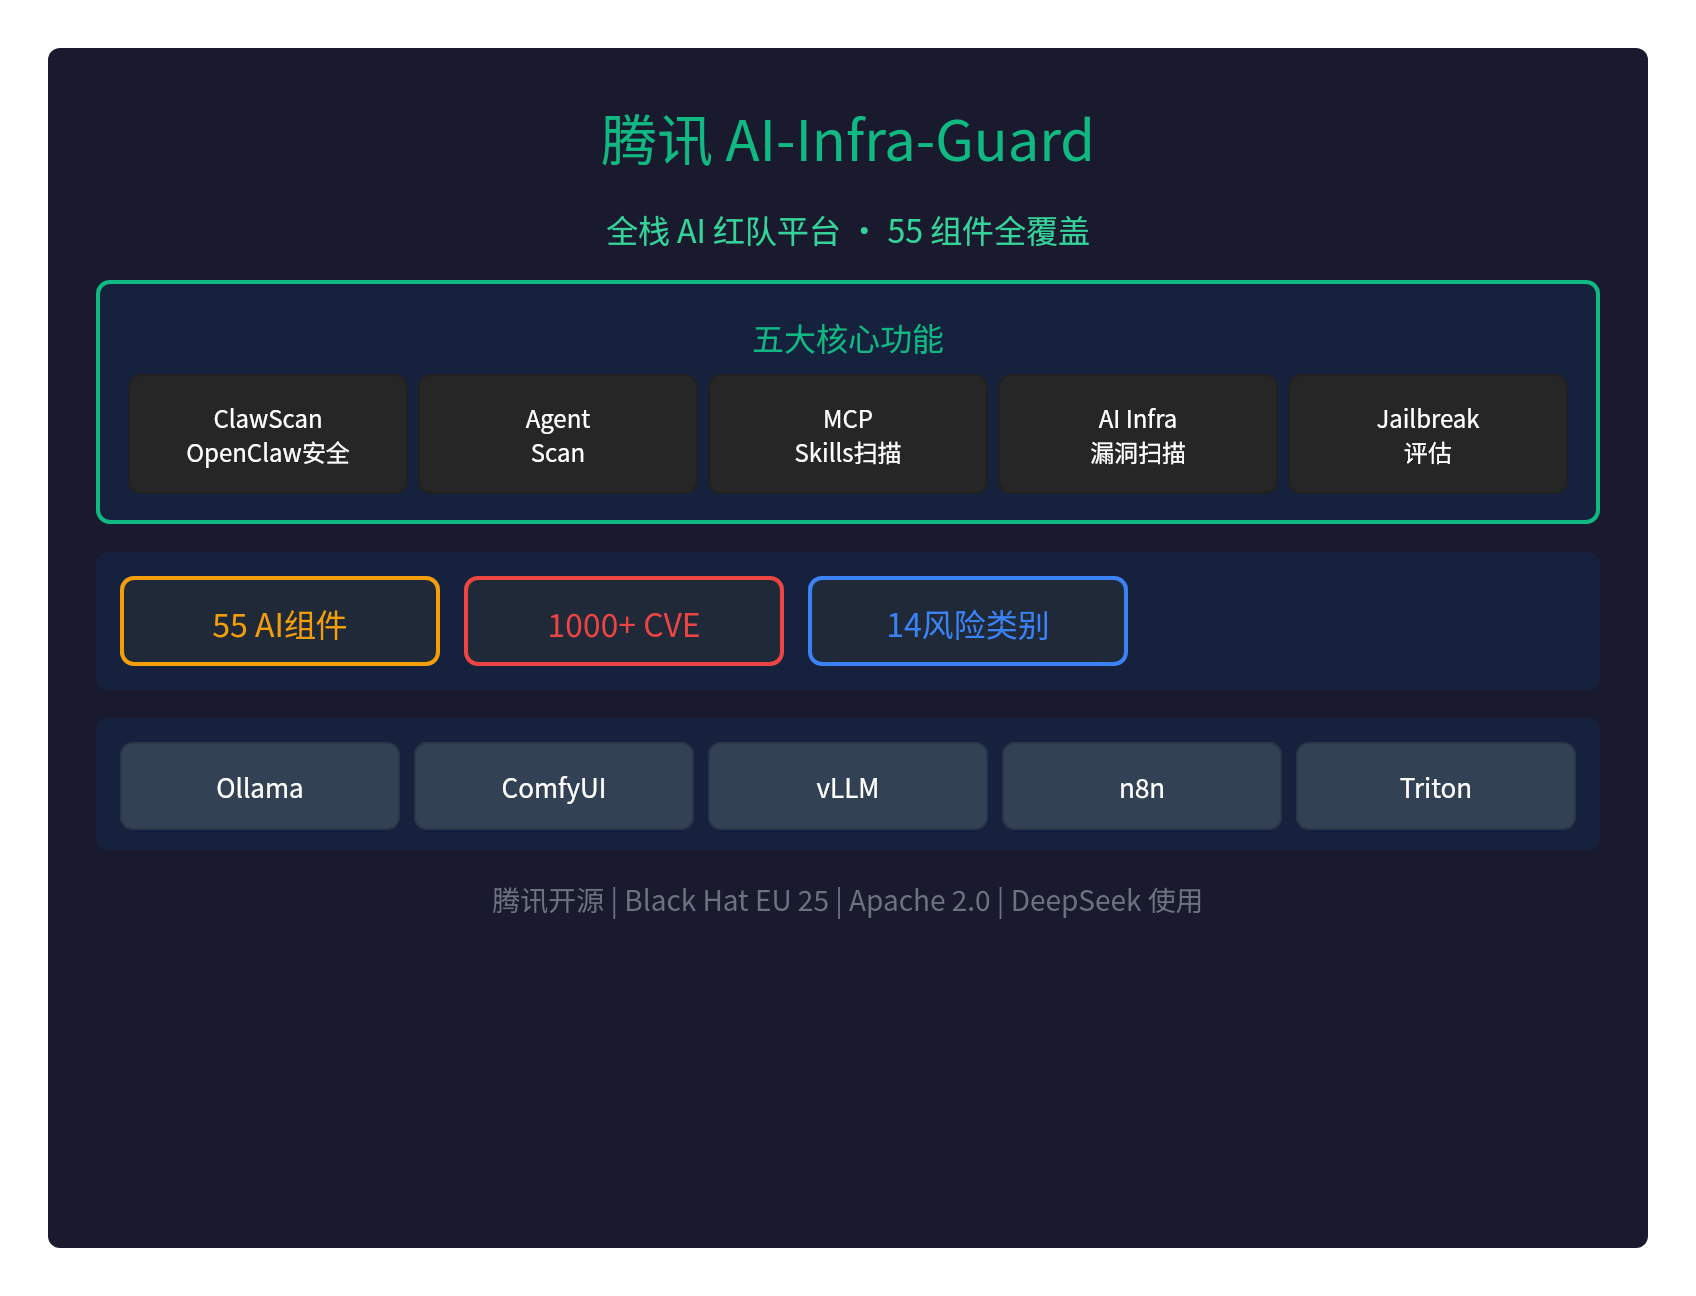
🛡️ Tencent publikuje platformę red teamingu AI: pełne pokrycie 55 komponentów, niezbędne narzędzie do testów bezpieczeństwa
Tencent udostępnił jako open sourceAI-Infra-Guard (A.I.G)—pełnostosową platformę red teamingu AI, która za jednym zamachem obejmuje55 komponentów AI.
To pierwsze w kraju narzędzie open source do red teamingu obejmujące bezpieczeństwo całego ekosystemu AI; jest już wykorzystywane przezzespoły takie jak DeepSeek, a także zaprezentowane podczasBlack Hat EU 25 Arsenal.
🎯 Pięć kluczowych funkcji
| Funkcja | Opis |
|---|---|
| ClawScan | Jednym kliknięciem ocenia ryzyka bezpieczeństwa OpenClaw (konfiguracja, Skill, CVE, prywatność) |
| Agent Scan | Zautomatyzowana struktura skanowania wielu agentów, obsługa Dify i Coze |
| Skanowanie MCP/Skills | 14 kategorii ryzyk bezpieczeństwa, obsługa kodu źródłowego i zdalnych URL |
| Skanowanie podatności AI Infra | Ponad 55 frameworków AI, ponad 1000 znanych CVE |
| Ocena podatności na jailbreak | Ocena ryzyka bezpieczeństwa promptów, testy z użyciem wielu metod ataku |
📊 Kluczowe dane
| Wskaźnik | Dane |
|---|---|
| Pokrycie komponentów AI | 55+ Komponenty frameworków AI |
| Podatności CVE | 1000+ Znane podatności |
| Kategorie ryzyka | 14 Główne kategorie ryzyka bezpieczeństwa |
| CVE w OpenClaw | 281 Nowe wpisy CVE/GHSA |
🔍 Obsługiwane komponenty AI
AI-Infra-Guard obsługuje następującepopularne frameworki AI:
| Kategoria | Komponenty |
|---|---|
| Frameworki inferencyjne | Ollama, vLLM, Triton Inference Server, KubeAI |
| AI generatywne | ComfyUI, LobeHub, n8n, CrewAI |
| Usługi API | LiteLLM, New-API, Blinko |
| Platformy agentowe | Dify, Coze, OpenClaw |
Nowe w wersji v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Szybka instalacja
Metoda 1: Docker Compose (zalecane)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Adres:http://localhost:8088
Metoda 2: skrypt instalacyjny jednym poleceniem
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Metoda 3: ClawHub Skill
clawhub install aig-scanner
Konfiguracja AIG_BASE_URL wskazuje na uruchomioną usługę A.I.G.
💡 Przykłady zastosowań
Scenariusz 1: skanowanie lokalnej instancji vLLM
- Uruchom vLLM (np.
python -m vllm.entrypoints.api_server) - W interfejsie WWW A.I.G kliknij „Skanowanie bezpieczeństwa infrastruktury AI”
- Wpisz http://127.0.0.1:8000
- Kliknij „Rozpocznij skanowanie”
- Przejrzyj raport: wersje komponentów, dopasowane podatności, krytyczność i linki do poprawek
Scenariusz 2: skanowanie MCP Server
Podaj zdalny URL (np. https://github.com/user/mcp-server) lub prześlij lokalny kod źródłowy.
Scenariusz 3: ocena podatności na jailbreak
W sekcji „Ustawienia → Konfiguracja modelu” skonfiguruj endpoint API docelowego LLM, wybierz zestaw danych i rozpocznij ocenę.
🌟 Najważniejsze atuty
- Black Hat EU 25 Arsenal: zakwalifikowany do pokazów Black Hat Europe 2025 Arsenal
- Wykorzystywany przez DeepSeek: z zaufaniem używany przez zespół DeepSeek
- DeepSeek Awesome Integration: wpisany na oficjalną listę integracji DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Pełne API: dokumentacja Swagger, łatwa integracja
- Wielojęzyczność: interfejs w języku chińskim i angielskim
- Wieloplatformowość: obsługa Linux, macOS i Windows
- Darmowy i open source: licencja Apache 2.0
⚠️ Ważne ostrzeżenie dotyczące bezpieczeństwa
AI-Infra-Guard jest pomyślany jakoplatforma red teamingu AI do wewnętrznego użytku firm i osób prywatnych:
- Brak mechanizmu uwierzytelniania: nie należy wdrażać jej w sieci publicznej
- Tylko do użytku wewnętrznego: do wewnętrznej kontroli bezpieczeństwa
- Operacje ryzykowne: skanowanie może wywołać alerty bezpieczeństwa
🔥 Wykrywanie ataków na łańcuch dostaw
v4.1.1 W tej wersji wykrytoatak na łańcuch dostaw LiteLLM(poziom CRITICAL):
- Precyzyjne wykrywanie ataków na łańcuch dostaw
- Szybkie ostrzeżenie przed krytycznymi podatnościami
- Zalecenia dotyczące naprawy
📝 Podsumowanie
AI-Infra-Guard od Tencent topierwsza w kraju pełnostosowa platforma red teamingu AI:
- Pełne pokrycie 55 komponentów AI
- Ponad 1000 znanych podatności CVE
- Pięć kluczowych funkcji: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Prezentacja na Black Hat EU 25 Arsenal
- Używany przez zespół DeepSeek
- Całkowicie darmowy i open source (Apache 2.0)
Do testów red teamowych bezpieczeństwa AI Tencent dał nam naprawdę ostre narzędzie.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Dokumentacja:https://tencent.github.io/AI-Infra-Guard/
Wersja Pro:https://aigsec.ai/(wymagany kod zaproszenia)