
Tencent öppnar källkoden för sin AI-red team-plattform: 55 komponenter, full täckning – ett mästerverk för säkerhetstestning
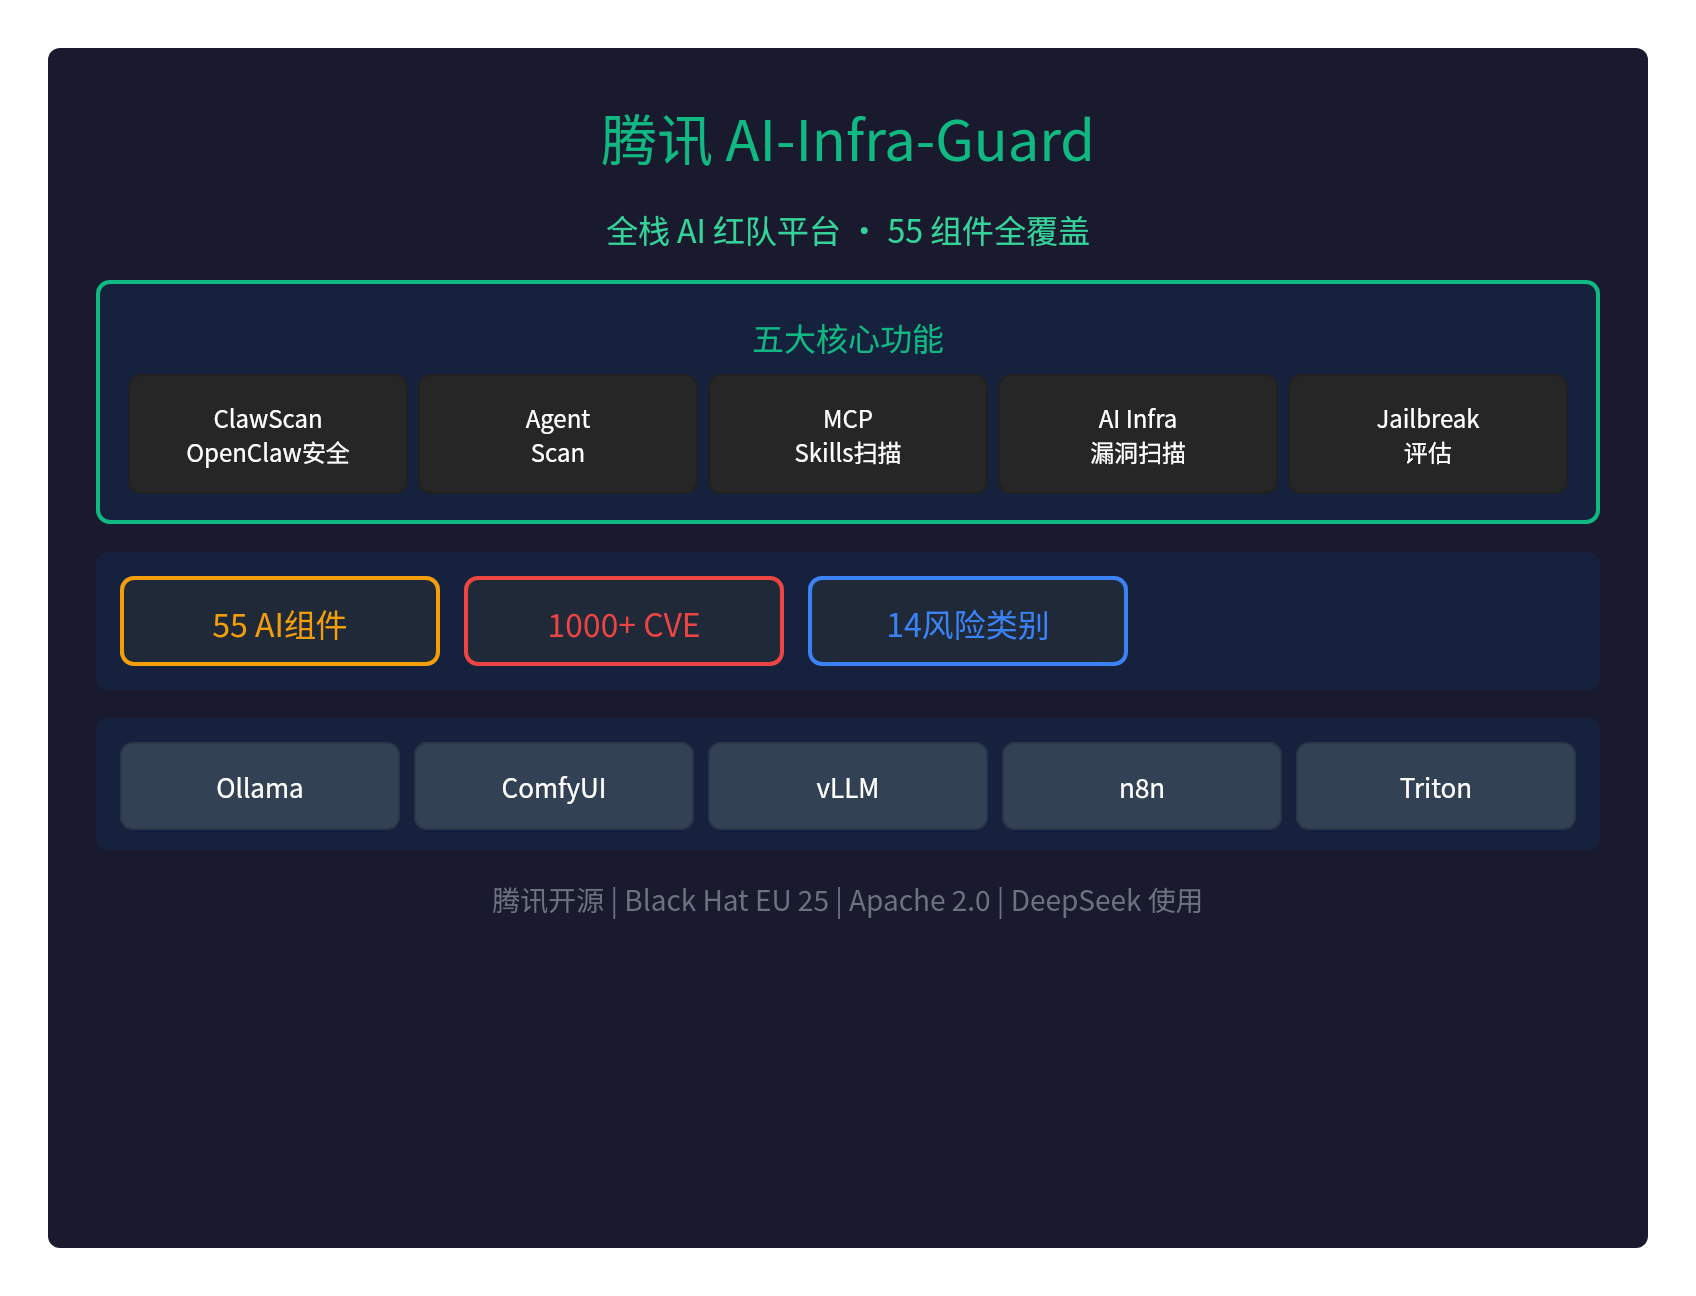
🛡️ Tencent öppnar källkoden för AI-red team-plattformen: 55 komponenter, full täckning – ett mästerverk för säkerhetstestning
Tencent har släppt AI-Infra-Guard (A.I.G) – en fullstack AI-red team-plattform som täcker hela 55 AI-komponenter.
Det är det första red team-verktyget med öppen källkod som täcker hela AI-ekosystemets säkerhet, och det används redan av team som DeepSeek och har presenterats på Black Hat EU 25 Arsenal.
🎯 Fem kärnfunktioner
| Funktion | Beskrivning |
|---|---|
| ClawScan | Bedöm OpenClaws säkerhetsrisker med ett klick (konfiguration, Skills, CVE, integritet) |
| Agent Scan | Automatiserat skanningsramverk för flera agenter, stödjer Dify och Coze |
| MCP/Skills-skanning | 14 riskkategorier, stödjer källkod och fjärr-URL |
| Sårbarhetsskanning av AI-infrastruktur | 55+ AI-ramverk, 1000+ kända CVE |
| Jailbreak-utvärdering | Bedömning av säkerhetsrisker i promptar, testning med flera attackmetoder |
📊 Nyckeltal
| Mått | Värde |
|---|---|
| Täckning av AI-komponenter | 55+ AI-ramverkskomponenter |
| CVE-sårbarheter | 1000+ Kända sårbarheter |
| Riskkategorier | 14 Stora säkerhetsrisker |
| OpenClaw CVE | 281 Nya CVE/GHSA |
🔍 AI-komponenter som täcks
AI-Infra-Guard stödjer följande populära AI-ramverk:
| Kategori | Komponenter |
|---|---|
| Inferensramverk | Ollama, vLLM, Triton Inference Server, KubeAI |
| Generativ AI | ComfyUI, LobeHub, n8n, CrewAI |
| API-tjänster | LiteLLM, New-API, Blinko |
| Agentplattformar | Dify, Coze, OpenClaw |
Nytt i v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Snabbinstallation
Metod 1: Docker Compose (rekommenderas)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Gå till: http://localhost:8088
Metod 2: Installationsskript i ett klick
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Metod 3: ClawHub Skill
clawhub install aig-scanner
Konfigurera AIG_BASE_URL så att den pekar mot den körande A.I.G-tjänsten.
💡 Användningsscenarier
Scenario 1: Skanna en lokal vLLM-instans
- Starta vLLM (t.ex.
python -m vllm.entrypoints.api_server) - Klicka på ”AI-infrastruktur: säkerhetsskanning” i A.I.G:s webbgränssnitt
- Ange http://127.0.0.1:8000
- Klicka på ”Starta skanning”
- Granska rapporten: komponentversioner, matchade sårbarheter, allvarlighetsgrad och åtgärdslänkar
Scenario 2: Skanna en MCP Server
Ange en fjärr-URL (t.ex. https://github.com/user/mcp-server) eller ladda upp lokal källkod.
Scenario 3: Jailbreak-utvärdering
Konfigurera mål-LLM:ens API-endpoint under ”Inställningar → Modellkonfiguration” och välj en datamängd för att starta utvärderingen.
🌟 Höjdpunkter
- Black Hat EU 25 Arsenal: Utvald för presentation på Black Hat Europe 2025 Arsenal
- Används av DeepSeek: Ett verktyg som DeepSeek-teamet litar på och använder
- DeepSeek Awesome Integration: Listad i DeepSeeks officiella integrationslista
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Fullständigt API: Swagger-dokumentation, enkel att integrera
- Flerpråkigt: Stödjer kinesiskt och engelskt gränssnitt
- Plattformsoberoende: Stöd för Linux, macOS och Windows
- Gratis och med öppen källkod: Apache 2.0-licens
⚠️ Viktig säkerhetsvarning
AI-Infra-Guard är avsedd som en AI-red team-plattform för internt bruk hos företag eller privatpersoner:
- Ingen autentiseringsmekanism: Får inte distribueras på offentliga nätverk
- Endast för internt bruk: Avsedd för interna säkerhetskontroller
- Känsliga åtgärder: Skanningar kan utlösa säkerhetslarm
🔥 Detektering av leveranskedjeattacker
v4.1.1 upptäckte leveranskedjeattacken mot LiteLLM (allvarlighetsgrad CRITICAL):
- Identifierade leveranskedjeattacken exakt
- Varnade i tid för en allvarlig sårbarhet
- Gav förslag på åtgärder
📝 Sammanfattning
Tencent AI-Infra-Guard är den första fullstack AI-red team-plattformen i Kina:
- Full täckning av 55 AI-komponenter
- 1000+ kända CVE-sårbarheter
- Fem kärnfunktioner: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Presenterad på Black Hat EU 25 Arsenal
- Används av DeepSeek-teamet
- Helt gratis med öppen källkod (Apache 2.0)
För AI-säkerhetstestning i red team-stil har Tencent gett oss ett kraftfullt verktyg.
GitHub: https://github.com/Tencent/AI-Infra-Guard
Dokumentation: https://tencent.github.io/AI-Infra-Guard/
Pro-versionen: https://aigsec.ai/ (inbjudningskod krävs)