
Tencent apre il codice della sua piattaforma AI red team: 55 componenti coperti, un'arma per i test di sicurezza
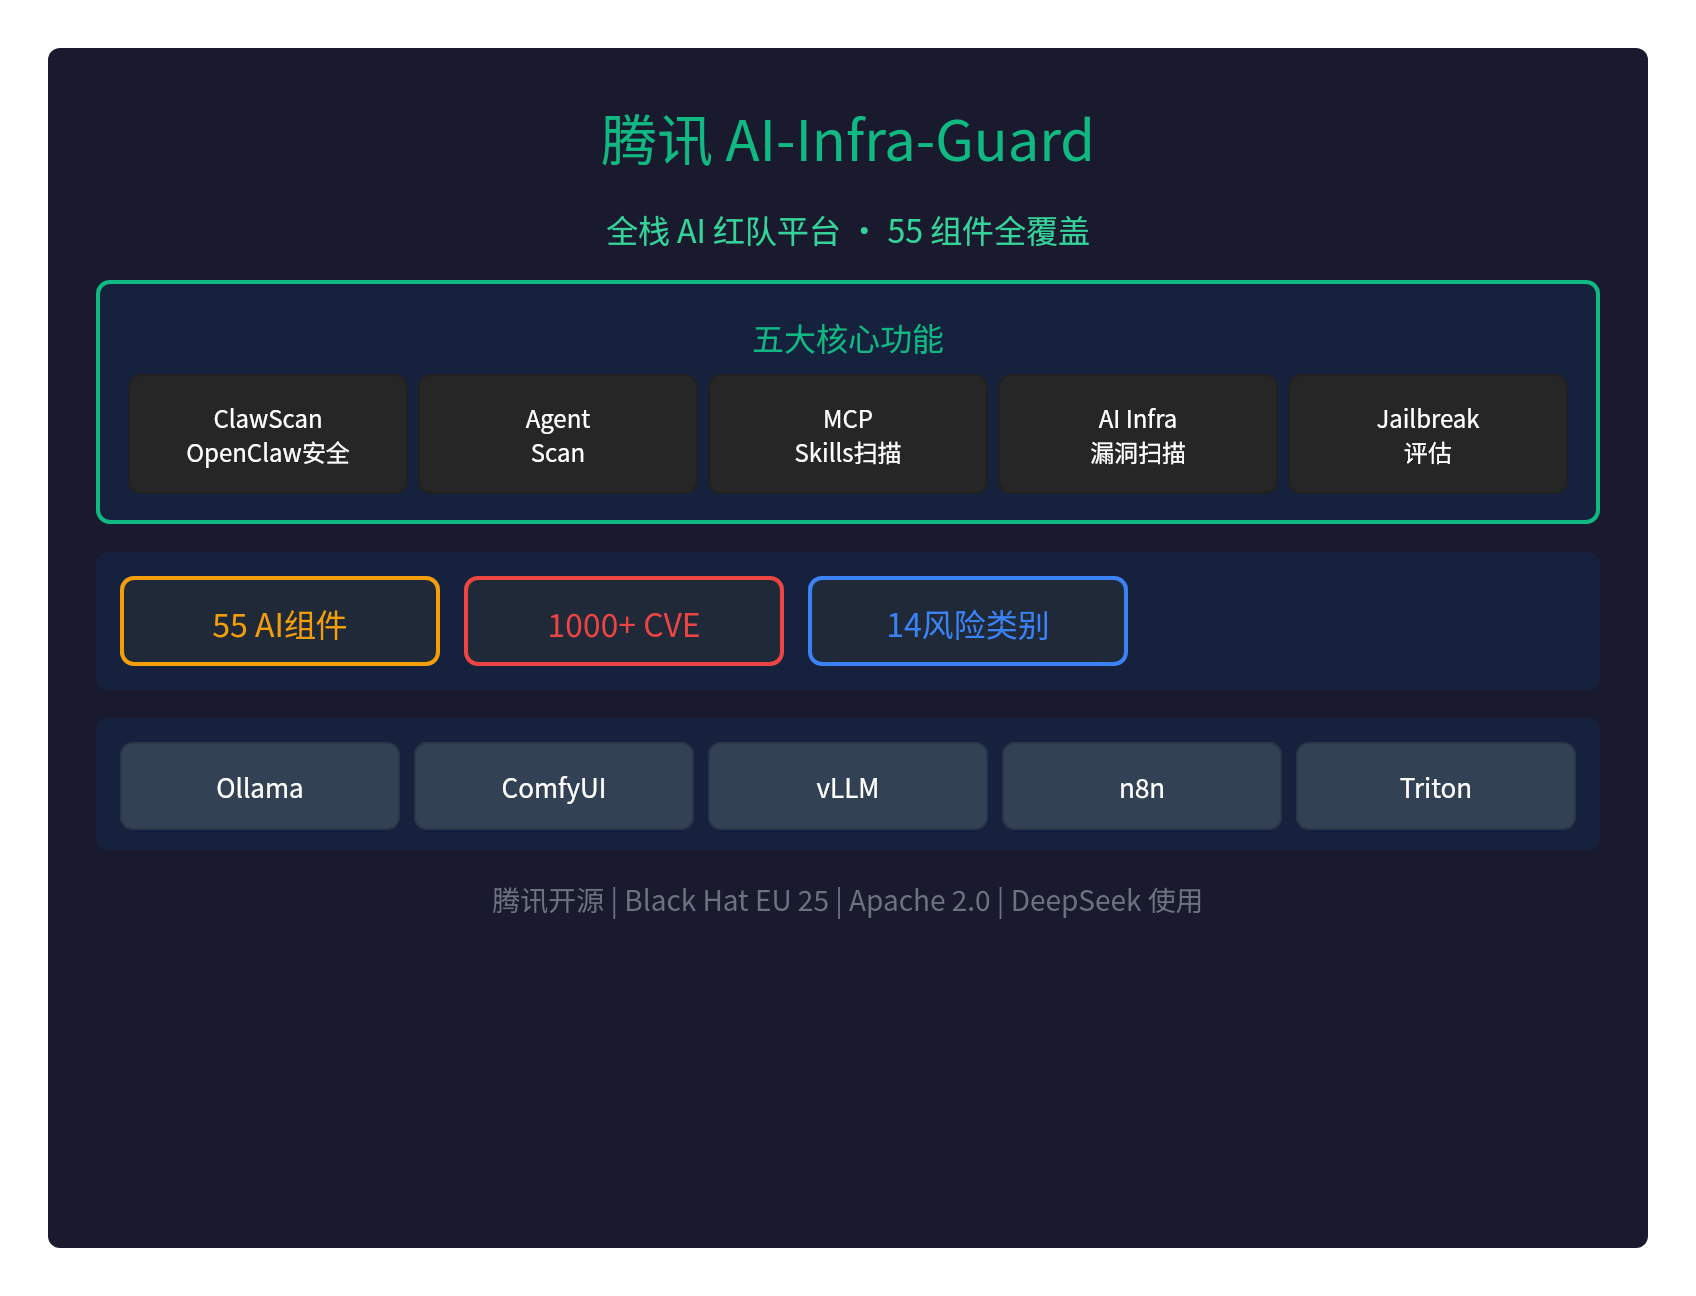
🛡️ Tencent rende open source la piattaforma AI red team: 55 componenti coperti, un potente strumento per i test di sicurezza
Tencent ha rilasciatoAI-Infra-Guard (A.I.G), unapiattaforma AI red team full-stack che copre in un colpo solo55 componenti AI.
È il primo strumento red team open source in Cina a coprire l'intera sicurezza dell'ecosistema AI, ed è già stato adottato dateam come DeepSeek, oltre a essere stato presentato alBlack Hat EU 25 Arsenal.
🎯 Le cinque funzionalità principali
| Funzionalità | Descrizione |
|---|---|
| ClawScan | Valutazione con un clic dei rischi di sicurezza di OpenClaw (configurazione, Skill, CVE, privacy) |
| Agent Scan | Framework di scansione automatica multi-agent, con supporto per Dify e Coze |
| Scansione MCP/Skills | 14 grandi categorie di rischi di sicurezza, con supporto per codice sorgente e URL remoti |
| Scansione delle vulnerabilità dell'infrastruttura AI | Oltre 55 framework AI, oltre 1000 CVE note |
| Valutazione jailbreak | Valutazione dei rischi di sicurezza dei prompt, test con molteplici metodi di attacco |
📊 Dati chiave
| Indicatore | Valore |
|---|---|
| Componenti AI coperti | 55+ Componenti di framework AI |
| Vulnerabilità CVE | 1000+ Vulnerabilità note |
| Categorie di rischio | 14 Grandi categorie di rischi di sicurezza |
| CVE di OpenClaw | 281 Nuove CVE/GHSA |
🔍 Componenti AI coperti
AI-Infra-Guard supporta i seguentiframework AI principali:
| Categoria | Componenti |
|---|---|
| Framework di inferenza | Ollama, vLLM, Triton Inference Server, KubeAI |
| IA generativa | ComfyUI, LobeHub, n8n, CrewAI |
| Servizi API | LiteLLM, New-API, Blinko |
| Piattaforme agent | Dify, Coze, OpenClaw |
Novità della v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Installazione rapida
Metodo 1: Docker Compose (consigliato)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Visita:http://localhost:8088
Metodo 2: script di installazione con un clic
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Metodo 3: ClawHub Skill
clawhub install aig-scanner
Configura AIG_BASE_URL in modo che punti al servizio A.I.G in esecuzione.
💡 Scenari d'uso
Scenario 1: scansione di un'istanza vLLM locale
- Avvia vLLM (ad esempio
python -m vllm.entrypoints.api_server) - Nella Web UI di A.I.G clicca su «Scansione di sicurezza dell'infrastruttura AI»
- Inserisci http://127.0.0.1:8000
- Clicca su «Avvia scansione»
- Consulta il report: versioni dei componenti, vulnerabilità corrispondenti, gravità, link per la correzione
Scenario 2: scansione di un MCP Server
Inserisci un URL remoto (ad esempio https://github.com/user/mcp-server) oppure carica il codice sorgente locale.
Scenario 3: valutazione jailbreak
In «Impostazioni → Configurazione modelli» configura l'endpoint API dell'LLM target e seleziona un dataset per avviare la valutazione.
🌟 Punti di forza
- Black Hat EU 25 Arsenal: selezionato per la mostra Black Hat Europe 2025 Arsenal
- Usato da DeepSeek: considerato affidabile e utilizzato dal team DeepSeek
- DeepSeek Awesome Integration: incluso nell'elenco ufficiale delle integrazioni di DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- API completa: documentazione Swagger, facile da integrare
- Multilingua: interfacce in cinese e in inglese
- Multipiattaforma: supporto per Linux, macOS e Windows
- Gratuito e open source: licenza Apache 2.0
⚠️ Importante avvertenza di sicurezza
AI-Infra-Guard è concepito comepiattaforma AI red team per uso interno di aziende o singoli:
- Nessun meccanismo di autenticazione: non va distribuito su reti pubbliche
- Solo per uso interno: pensato per l'autoverifica della sicurezza interna
- Operazioni potenzialmente pericolose: le scansioni possono far scattare allarmi di sicurezza
🔥 Rilevamento degli attacchi alla supply chain
La versione v4.1.1 ha rilevatol'attacco alla supply chain di LiteLLM(livello CRITICAL):
- Identificazione precisa dell'attacco alla supply chain
- Allerta tempestiva sulle vulnerabilità gravi
- Suggerimenti di correzione forniti
📝 Conclusione
AI-Infra-Guard di Tencent èla prima piattaforma AI red team full-stack della Cina:
- Copertura completa di 55 componenti AI
- Oltre 1000 vulnerabilità CVE note
- Cinque funzionalità principali: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Presentato al Black Hat EU 25 Arsenal
- Utilizzato dal team DeepSeek
- Completamente gratuito e open source (Apache 2.0)
Per i test red team sulla sicurezza dell'IA, Tencent ci ha messo in mano uno strumento davvero potente.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Documentazione:https://tencent.github.io/AI-Infra-Guard/
Versione Pro:https://aigsec.ai/(richiede un codice invito)