
Tencent AI 레드팀 플랫폼 오픈소스 공개: 55개 컴포넌트 전면 커버, 보안 테스트 필수 도구
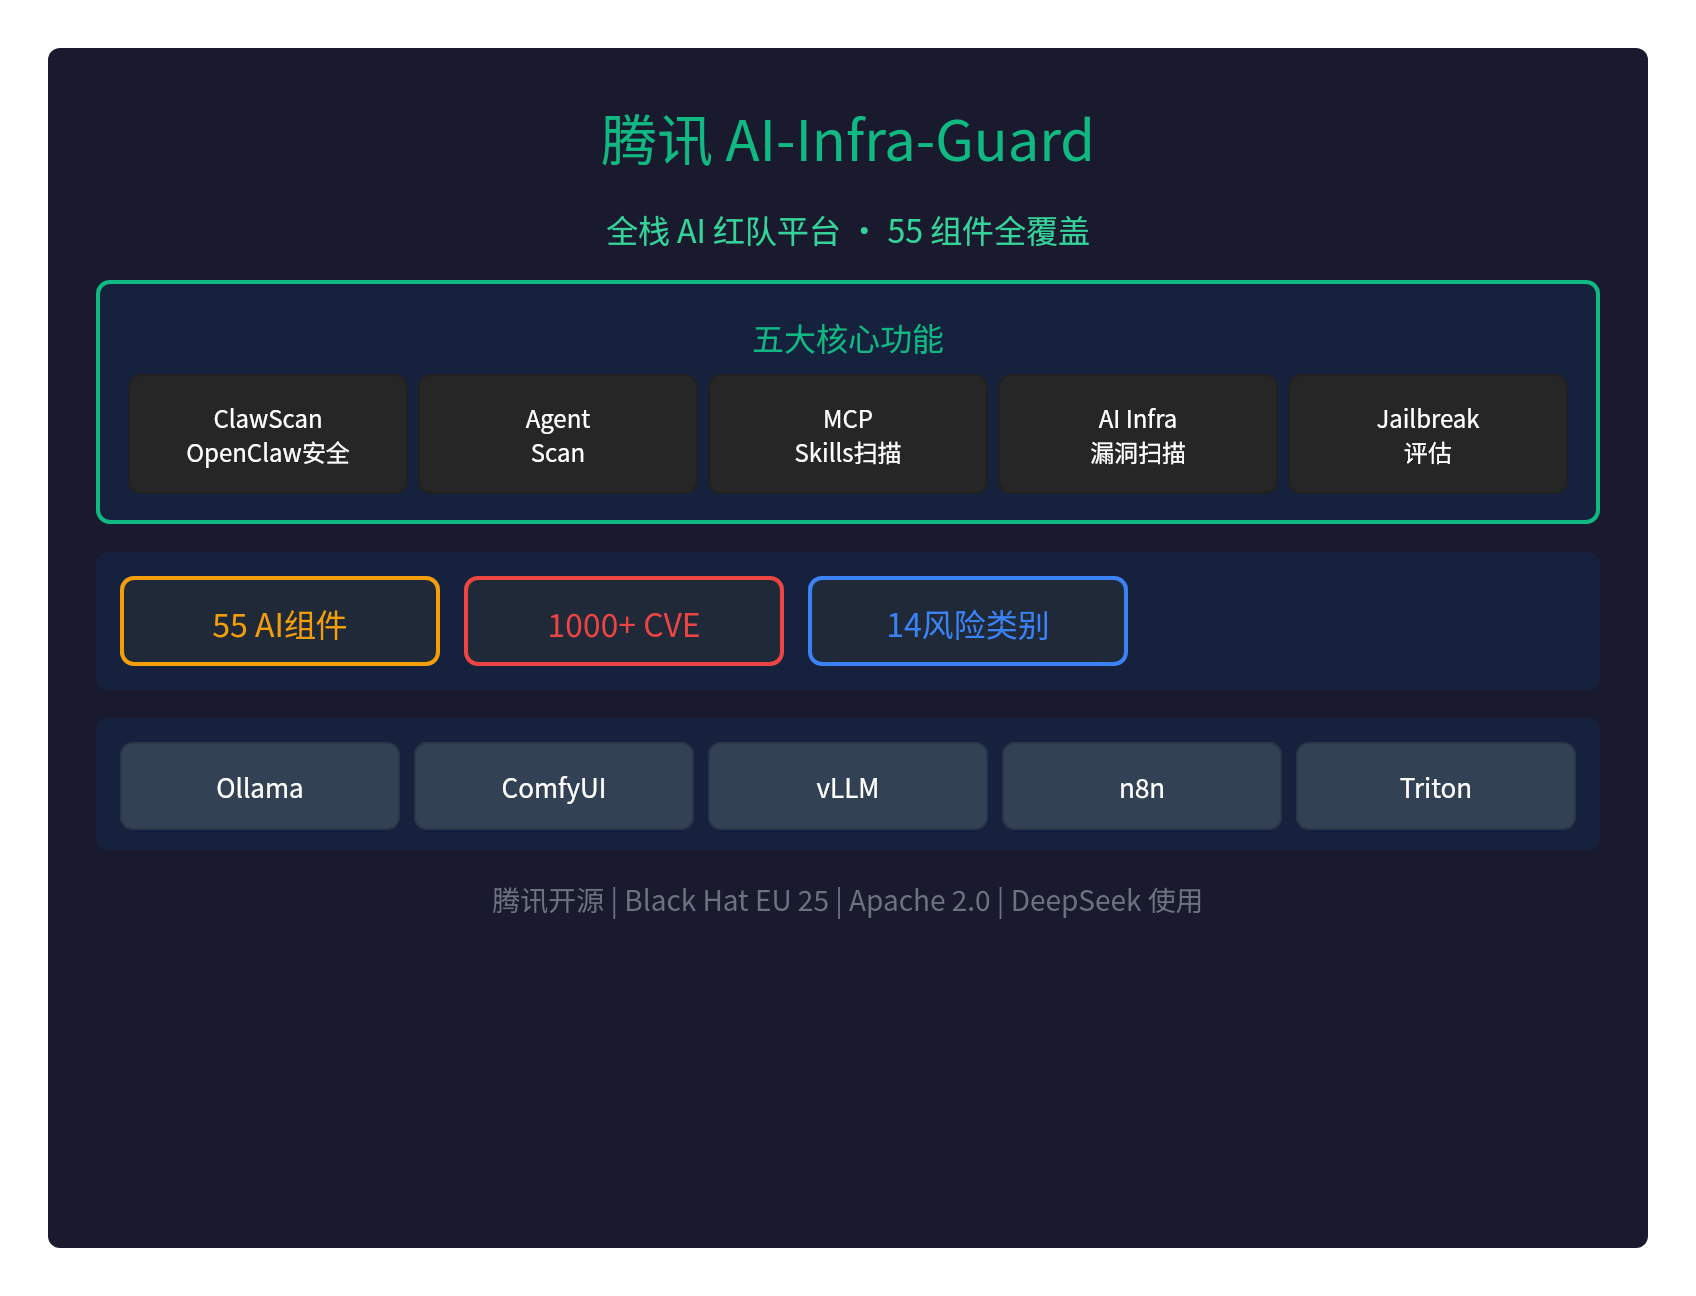
🛡️ Tencent 오픈소스 AI 레드팀 플랫폼: 55개 컴포넌트 전면 커버, 보안 테스트 필수 도구
Tencent이 오픈소스로 공개한AI-Infra-Guard(A.I.G)은풀스택 AI 레드팀 플랫폼으로, 한 번에55개 AI 컴포넌트를 커버합니다.
AI 생태계 보안을 전면적으로 커버하는 중국 최초의 오픈소스 레드팀 도구로, 이미DeepSeek 등 팀에서 사용되고 있으며Black Hat EU 25 Arsenal에서 선보였습니다.
🎯 5대 핵심 기능
| 기능 | 설명 |
|---|---|
| ClawScan | OpenClaw 보안 리스크(설정, Skill, CVE, 프라이버시) 원클릭 평가 |
| Agent Scan | 멀티 에이전트 자동 스캔 프레임워크, Dify·Coze 지원 |
| MCP/Skills 스캔 | 14개 대분류 보안 리스크, 소스 코드 및 원격 URL 지원 |
| AI 인프라 취약점 스캔 | 55개 이상 AI 프레임워크, 1,000개 이상 알려진 CVE |
| Jailbreak 평가 | 프롬프트 보안 리스크 평가, 다양한 공격 기법 테스트 |
📊 핵심 데이터
| 지표 | 수치 |
|---|---|
| AI 컴포넌트 커버 | 55+ AI 프레임워크 컴포넌트 |
| CVE 취약점 | 1000+ 알려진 취약점 |
| 리스크 카테고리 | 14 대분류 보안 리스크 |
| OpenClaw CVE | 281 신규 CVE/GHSA |
🔍 커버하는 AI 컴포넌트
AI-Infra-Guard는 다음주요 AI 프레임워크를 지원합니다:
| 카테고리 | 컴포넌트 |
|---|---|
| 추론 프레임워크 | Ollama, vLLM, Triton Inference Server, KubeAI |
| 생성형 AI | ComfyUI, LobeHub, n8n, CrewAI |
| API 서비스 | LiteLLM, New-API, Blinko |
| 에이전트 플랫폼 | Dify, Coze, OpenClaw |
v4.1.3 신규 추가: CrewAI, KubeAI, LobeHub
🚀 빠른 설치
방법 1: Docker Compose(권장)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
접속:http://localhost:8088
방법 2: 원클릭 설치 스크립트
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
방법 3: ClawHub Skill
clawhub install aig-scanner
설정에서 AIG_BASE_URL 이 실행 중인 A.I.G 서비스를 가리키도록 구성합니다.
💡 사용 시나리오
시나리오 1: 로컬 vLLM 인스턴스 스캔
- vLLM을 실행합니다(예:
python -m vllm.entrypoints.api_server) - A.I.G 웹 UI에서 「AI 인프라 보안 스캔」 클릭
- 입력: http://127.0.0.1:8000
- 「스캔 시작」 클릭
- 리포트 확인: 컴포넌트 버전, 매칭된 취약점, 심각도, 수정 링크
시나리오 2: MCP Server 스캔
원격 URL을 입력하거나(예: https://github.com/user/mcp-server) 로컬 소스 코드를 업로드합니다.
시나리오 3: Jailbreak 평가
「설정 → 모델 설정」에서 대상 LLM의 API 엔드포인트를 설정하고, 데이터셋을 선택해 평가를 시작합니다.
🌟 주요 하이라이트
- Black Hat EU 25 Arsenal: Black Hat Europe 2025 Arsenal 선정 및 시연
- DeepSeek 사용: DeepSeek 팀의 신뢰와 사용
- DeepSeek Awesome Integration: DeepSeek 공식 통합 목록 등재
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- 완전한 API: Swagger 문서 제공, 손쉬운 통합
- 다국어: 중국어·영어 인터페이스 지원
- 크로스 플랫폼: Linux, macOS, Windows 지원
- 무료 오픈소스: Apache 2.0 라이선스
⚠️ 중요 보안 주의사항
AI-Infra-Guard는기업 또는 개인의 내부 사용을 위한 AI 레드팀 플랫폼입니다:
- 인증 메커니즘 없음: 공용 네트워크에 배포해서는 안 됨
- 내부 전용: 내부 보안 자가 점검용으로 사용
- 위험한 작업: 스캔이 보안 경보를 발생시킬 수 있음
🔥 공급망 공격 탐지
v4.1.1 버전에서LiteLLM 공급망 공격(CRITICAL 등급)을 탐지했습니다:
- 공급망 공격 정밀 식별
- 심각한 취약점 조기 경보
- 수정 권고 제공
📝 요약
Tencent AI-Infra-Guard는중국 최초의 풀스택 AI 레드팀 플랫폼입니다:
- 55개 AI 컴포넌트 전면 커버
- 1,000개 이상 알려진 CVE 취약점
- 5대 핵심 기능: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Black Hat EU 25 Arsenal 시연
- DeepSeek 팀 사용
- 완전 무료 오픈소스(Apache 2.0)
AI 보안 레드팀 테스트, Tencent가 우리에게 강력한 도구 하나를 건네주었습니다.
GitHub:https://github.com/Tencent/AI-Infra-Guard
문서:https://tencent.github.io/AI-Infra-Guard/
Pro 버전:https://aigsec.ai/(초대 코드 필요)