
Tencent zveřejnil open source AI red team platformu: pokrytí 55 komponent, mocný nástroj pro bezpečnostní testování
🛡️ Tencent zveřejnil open source AI red team platformu: pokrytí 55 komponent, mocný nástroj pro bezpečnostní testování
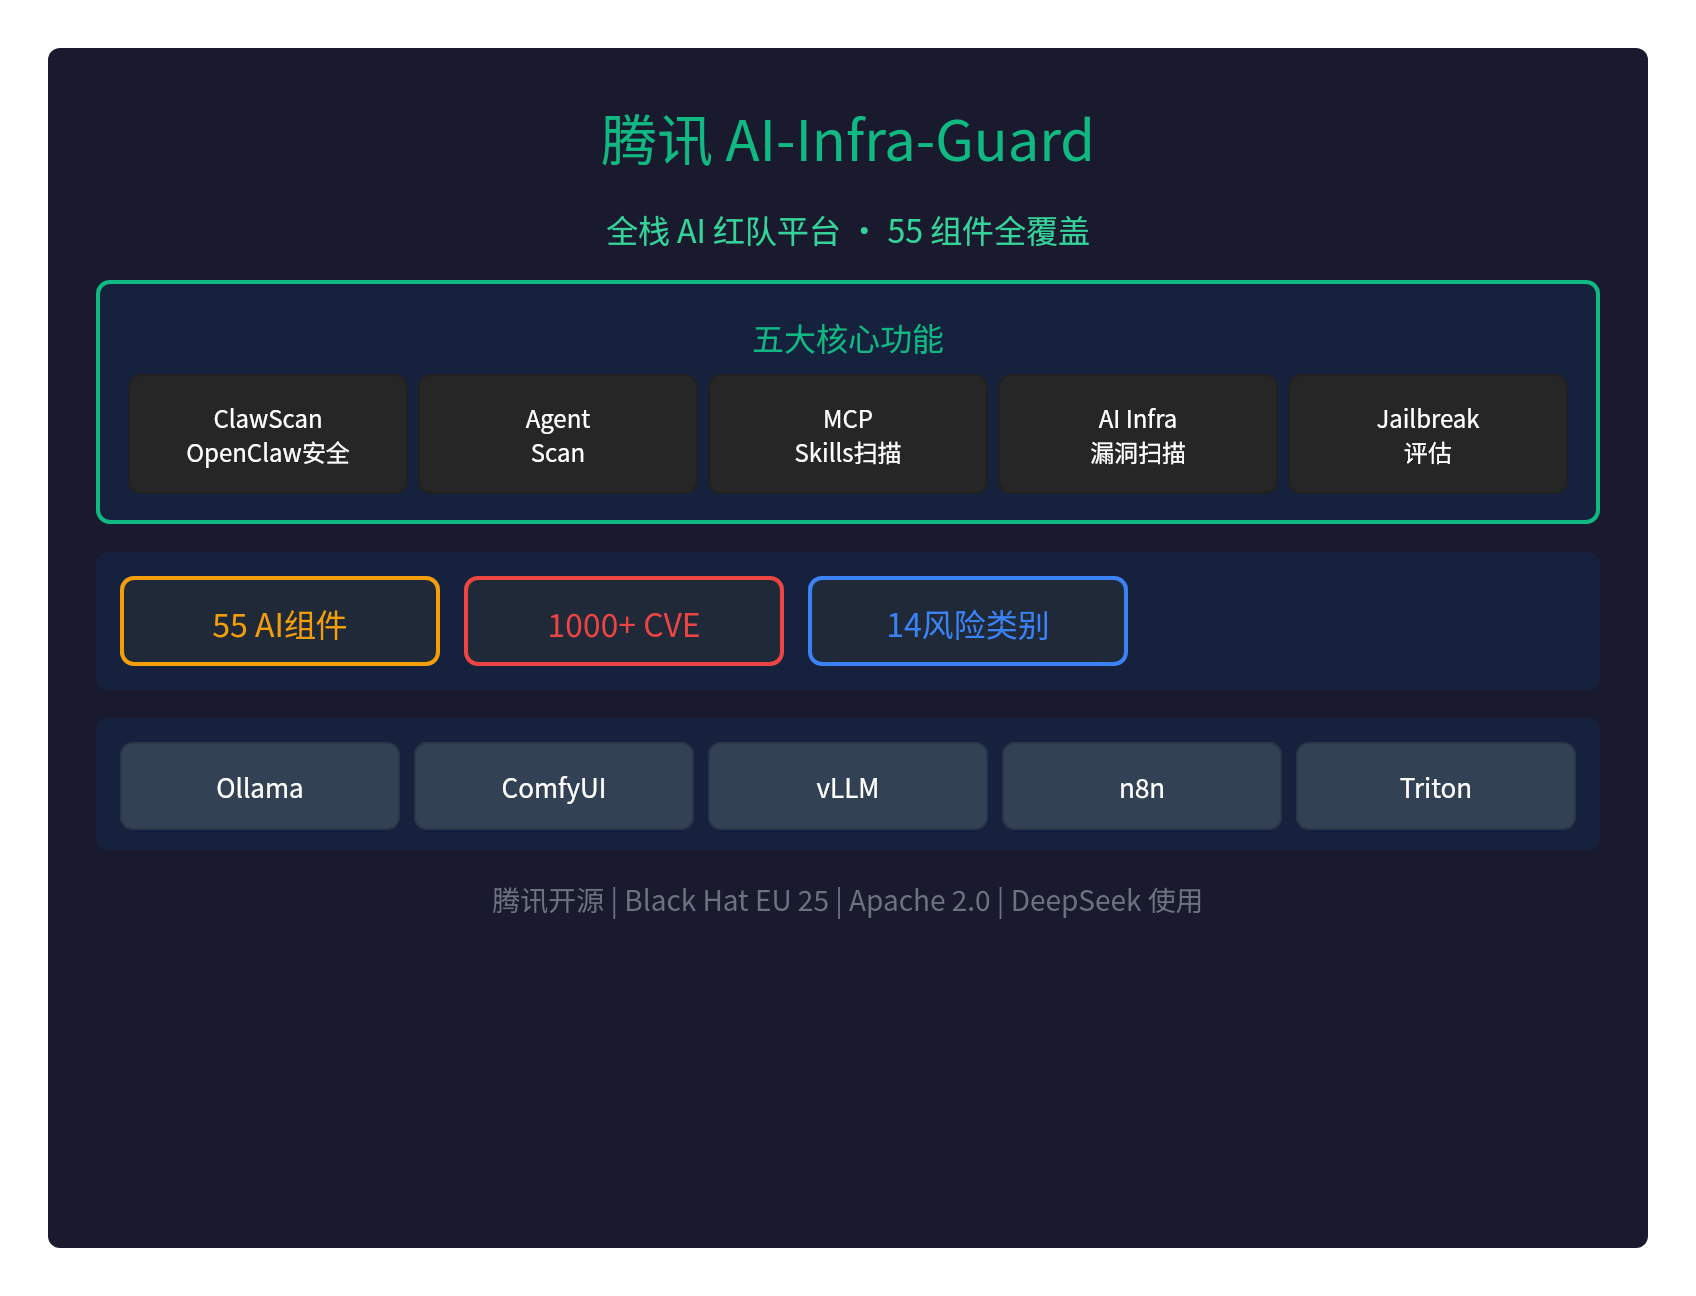
Společnost Tencent uvolnila jako open sourceAI-Infra-Guard(A.I.G) – plně vybavenou platformu pro AI red teaming, která v jednom kroku pokrývá55 AI komponent.
Jde o první domácí open source red team nástroj, který komplexně pokryje bezpečnost AI ekosystému, a používají ho už týmy jakoDeepSeek, nástroj byl také představen naBlack Hat EU 25 Arsenal.
🎯 Pět hlavních funkcí
| Funkce | Popis |
|---|---|
| ClawScan | Jedním kliknutím vyhodnotí bezpečnostní rizika OpenClaw (konfigurace, Skill, CVE, soukromí) |
| Agent Scan | Automatizovaný skenovací framework pro více agentů, podporuje Dify a Coze |
| Skenování MCP/Skills | 14 kategorií bezpečnostních rizik, podporuje zdrojový kód i vzdálené URL |
| Skenování zranitelností AI Infra | 55+ AI frameworků, 1000+ známých CVE |
| Vyhodnocení Jailbreak | Hodnocení bezpečnostních rizik promptů, testování více metodami útoku |
📊 Klíčová data
| Ukazatel | Hodnota |
|---|---|
| Pokrytí AI komponent | 55+ komponent AI frameworků |
| Zranitelnosti CVE | 1000+ známých zranitelností |
| Kategorie rizik | 14 hlavních kategorií bezpečnostních rizik |
| OpenClaw CVE | 281 nově přidaných CVE/GHSA |
🔍 Pokryté AI komponenty
AI-Infra-Guard podporuje následujícíhlavní AI frameworky:
| Kategorie | Komponenty |
|---|---|
| Inferenční frameworky | Ollama, vLLM, Triton Inference Server, KubeAI |
| Generativní AI | ComfyUI, LobeHub, n8n, CrewAI |
| API služby | LiteLLM, New-API, Blinko |
| Agentní platformy | Dify, Coze, OpenClaw |
Nové ve v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Rychlá instalace
Metoda 1: Docker Compose (doporučeno)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Přístup:http://localhost:8088
Metoda 2: instalační skript na jedno kliknutí
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Metoda 3: ClawHub Skill
clawhub install aig-scanner
Nastavte AIG_BASE_URL tak, aby ukazoval na běžící službu A.I.G.
💡 Scénáře použití
Scénář 1: skenování lokální instance vLLM
- Spusťte vLLM (například
python -m vllm.entrypoints.api_server) - Ve webovém rozhraní A.I.G klikněte na „Skenování bezpečnosti AI infrastruktury“
- Zadejte http://127.0.0.1:8000
- Klikněte na „Spustit skenování“
- Prohlédněte si report: verze komponent, nalezené zranitelnosti, závažnost, odkazy na opravy
Scénář 2: skenování MCP Server
Zadejte vzdálené URL (například https://github.com/user/mcp-server) nebo nahrajte lokální zdrojový kód.
Scénář 3: vyhodnocení Jailbreak
V sekci „Nastavení → Konfigurace modelu“ nakonfigurujte API endpoint cílového LLM, vyberte datasety a spusťte hodnocení.
🌟 Hlavní přednosti
- Black Hat EU 25 Arsenal: vybráno do prezentace Arsenal na Black Hat Europe 2025
- Používá DeepSeek: důvěřuje mu a používá ho tým DeepSeek
- DeepSeek Awesome Integration: zařazeno do oficiálního seznamu integrací DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Kompletní API: Swagger dokumentace, snadná integrace
- Vícejazyčnost: rozhraní v čínštině a angličtině
- Multiplatformní: podpora Linux, macOS, Windows
- Zdarma a open source: licence Apache 2.0
⚠️ Důležité bezpečnostní upozornění
AI-Infra-Guard je koncipován jakoplatforma pro AI red teaming pro interní použití ve firmách nebo u jednotlivců:
- Bez autentizace: neměl by být nasazován ve veřejné síti
- Pouze pro interní účely: pro interní bezpečnostní sebekontrolu
- Rizikové operace: skenování může spustit bezpečnostní alarmy
🔥 Detekce supply chain útoků
v4.1.1 verze detekovalasupply chain útok na LiteLLM(úroveň CRITICAL):
- Přesná identifikace supply chain útoků
- Včasné varování před závažnými zranitelnostmi
- Doporučení pro opravu
📝 Shrnutí
Tencent AI-Infra-Guard jeprvní domácí plně vybavenou platformou pro AI red teaming:
- Plné pokrytí 55 AI komponent
- 1000+ známých zranitelností CVE
- Pět hlavních funkcí: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Prezentace na Black Hat EU 25 Arsenal
- Používáno týmem DeepSeek
- Zcela zdarma a open source (Apache 2.0)
Pro AI bezpečnostní red team testy nám Tencent dal do ruky mocný nástroj.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Dokumentace:https://tencent.github.io/AI-Infra-Guard/
Verze Pro:https://aigsec.ai/(vyžaduje pozvánkový kód)