
Tencent open-source sa plateforme AI red team : 55 composants couverts, l'outil redoutable de tests de sécurité
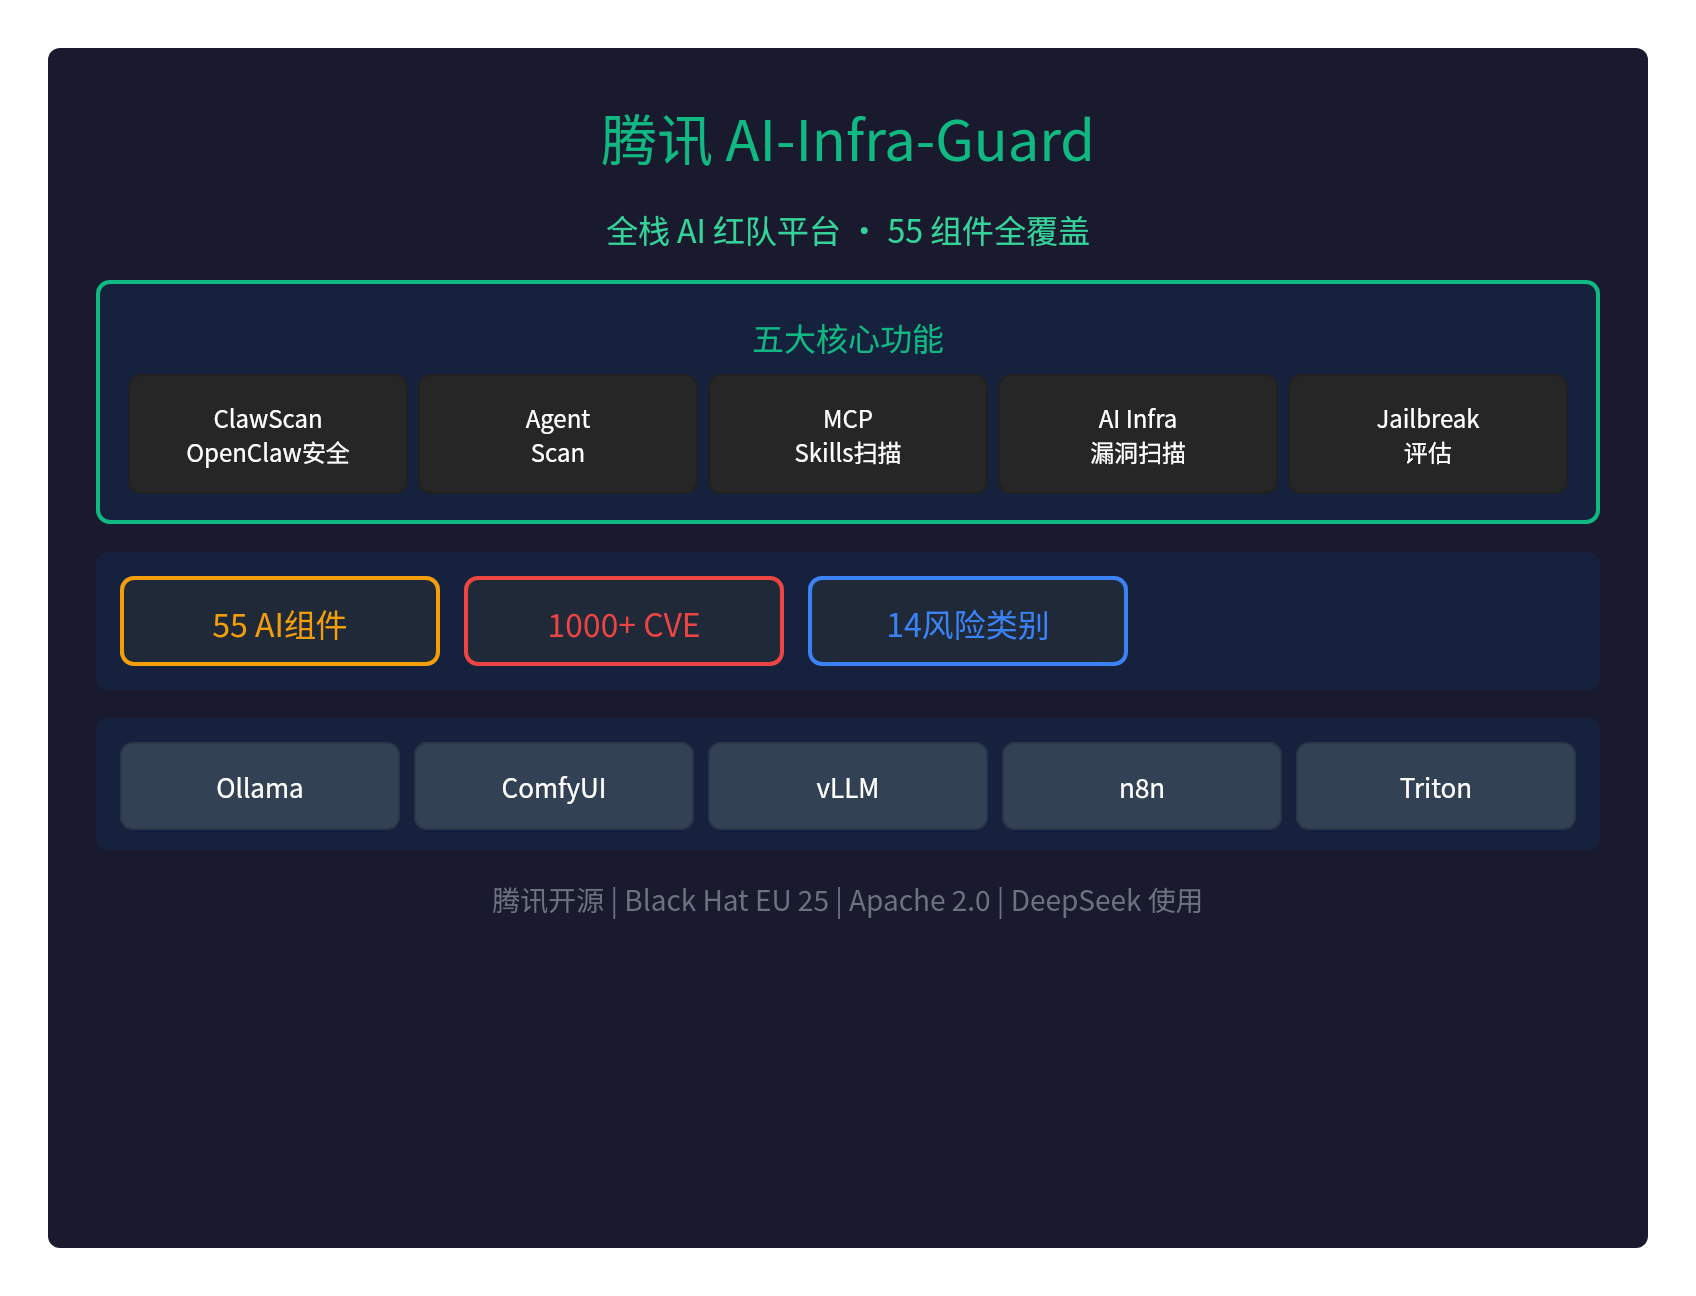
🛡️ Tencent open-source sa plateforme AI red team : 55 composants couverts, un outil redoutable de tests de sécurité
Tencent a publié AI-Infra-Guard (A.I.G), une plateforme AI red team full-stack qui couvre d'emblée 55 composants IA.
Il s'agit du premier outil open source chinois à couvrir l'ensemble de la sécurité de l'écosystème IA, déjà utilisé par l'équipe DeepSeek entre autres et présenté au Black Hat EU 25 Arsenal.
🎯 Cinq fonctionnalités clés
| Fonctionnalité | Description |
|---|---|
| ClawScan | Évaluation en un clic des risques de sécurité d'OpenClaw (configuration, Skills, CVE, confidentialité) |
| Agent Scan | Framework de scan multi-agents, compatible Dify et Coze |
| Scan MCP/Skills | 14 grandes catégories de risques, prise en charge du code source et des URL distantes |
| Scan de vulnérabilités de l'infra IA | 55+ frameworks IA, 1000+ CVE connues |
| Évaluation Jailbreak | Évaluation des risques de sécurité des prompts, tests selon plusieurs méthodes d'attaque |
📊 Chiffres clés
| Indicateur | Valeur |
|---|---|
| Composants IA couverts | 55+ composants de frameworks IA |
| Vulnérabilités CVE | 1000+ vulnérabilités connues |
| Catégories de risques | 14 grandes catégories de risques de sécurité |
| CVE OpenClaw | 281 nouvelles CVE/GHSA |
🔍 Composants IA couverts
AI-Infra-Guard prend en charge les principaux frameworks IA suivants :
| Catégorie | Composants |
|---|---|
| Frameworks d'inférence | Ollama, vLLM, Triton Inference Server, KubeAI |
| IA générative | ComfyUI, LobeHub, n8n, CrewAI |
| Services API | LiteLLM, New-API, Blinko |
| Plateformes d'agents | Dify, Coze, OpenClaw |
Nouveautés de la v4.1.3 : CrewAI, KubeAI, LobeHub
🚀 Installation rapide
Méthode 1 : Docker Compose (recommandée)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Accédez à : http://localhost:8088
Méthode 2 : script d'installation en une commande
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Méthode 3 : Skill ClawHub
clawhub install aig-scanner
Configurez AIG_BASE_URL pour qu'il pointe vers le service A.I.G en cours d'exécution.
💡 Cas d'utilisation
Scénario 1 : scanner une instance vLLM locale
- Démarrez vLLM (par ex.
python -m vllm.entrypoints.api_server) - Dans l'interface web d'A.I.G, cliquez sur « Scan de sécurité de l'infrastructure IA »
- Saisissez http://127.0.0.1:8000
- Cliquez sur « Lancer le scan »
- Consultez le rapport : versions des composants, vulnérabilités correspondantes, gravité, liens de correction
Scénario 2 : scanner un serveur MCP
Saisissez une URL distante (par ex. https://github.com/user/mcp-server) ou téléversez le code source local.
Scénario 3 : évaluation Jailbreak
Dans « Paramètres → Configuration du modèle », configurez l'endpoint API du LLM cible, puis choisissez un jeu de données pour lancer l'évaluation.
🌟 Points forts
- Black Hat EU 25 Arsenal : sélectionné pour être présenté au Black Hat Europe 2025 Arsenal
- Utilisé par DeepSeek : approuvé et utilisé par l'équipe DeepSeek
- DeepSeek Awesome Integration : figurant dans la liste officielle des intégrations DeepSeek
- ClawHub Skills : EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- API complète : documentation Swagger, intégration facile
- Multilingue : interfaces en chinois et en anglais
- Multiplateforme : prise en charge de Linux, macOS et Windows
- Gratuit et open source : licence Apache 2.0
⚠️ Avertissement de sécurité important
AI-Infra-Guard se positionne comme une plateforme AI red team destinée à un usage interne en entreprise ou par des particuliers :
- Aucun mécanisme d'authentification : à ne pas déployer sur un réseau public
- Usage interne uniquement : prévu pour l'auto-audit de sécurité interne
- Opérations sensibles : les scans peuvent déclencher des alertes de sécurité
🔥 Détection d'attaques de la chaîne d'approvisionnement
v4.1.1 a détecté l'attaque de la chaîne d'approvisionnement de LiteLLM (niveau CRITIQUE) :
- Identification précise de l'attaque de la chaîne d'approvisionnement
- Alerte rapide sur une vulnérabilité grave
- Fourniture de recommandations de correction
📝 Conclusion
AI-Infra-Guard de Tencent est la première plateforme AI red team full-stack de Chine :
- 55 composants IA couverts
- 1000+ vulnérabilités CVE connues
- Cinq fonctionnalités clés : ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Présenté au Black Hat EU 25 Arsenal
- Utilisé par l'équipe DeepSeek
- Entièrement gratuit et open source (Apache 2.0)
Pour les tests red team en sécurité IA, Tencent nous offre là un outil redoutable.
GitHub : https://github.com/Tencent/AI-Infra-Guard
Documentation : https://tencent.github.io/AI-Infra-Guard/
Version Pro : https://aigsec.ai/(code d'invitation requis)