
Tencent libera AI-Infra-Guard: red teaming de IA completo
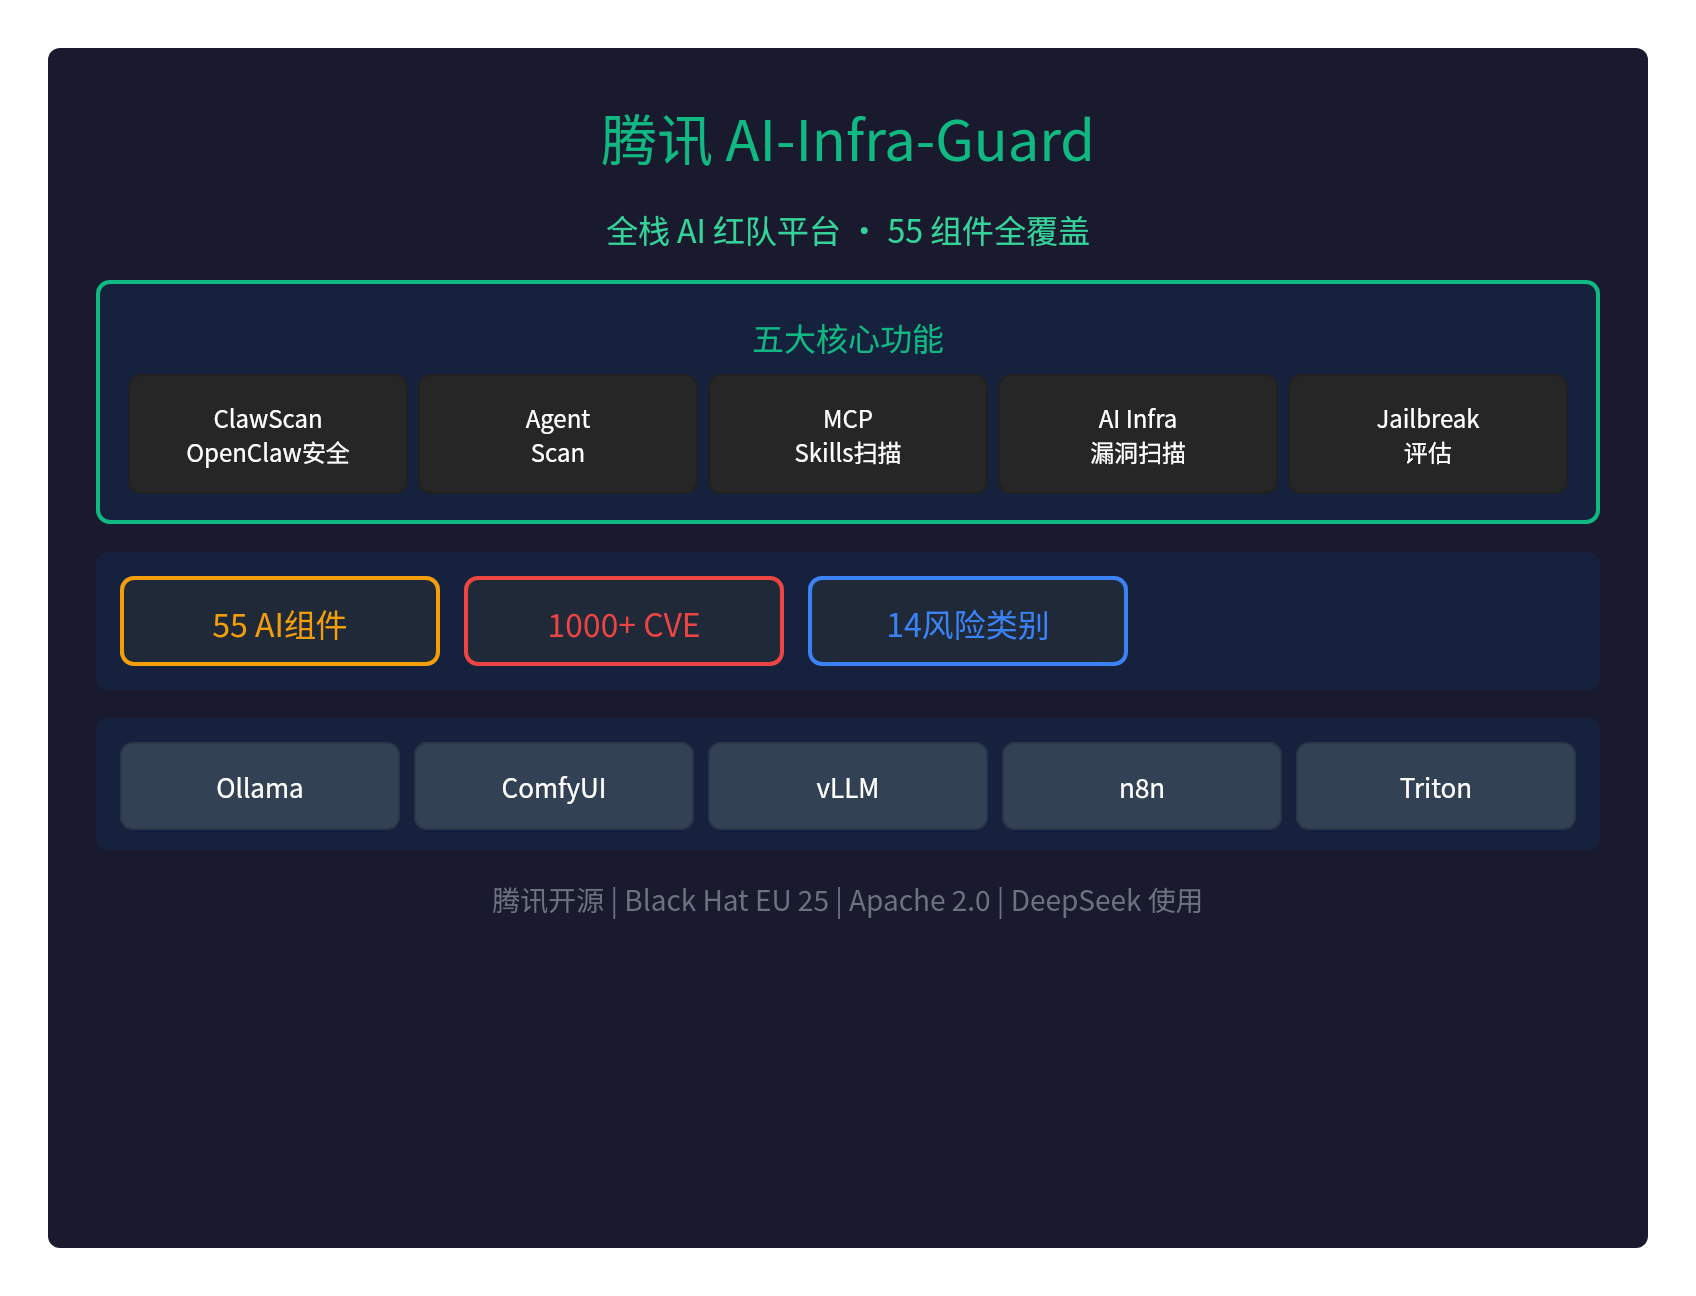
🛡️ Tencent libera su plataforma de red teaming de IA: 55 componentes cubiertos, la herramienta definitiva para pruebas de seguridad
Tencent ha liberado AI-Infra-Guard (A.I.G), una plataforma de red teaming de IA de pila completa que cubre de golpe 55 componentes de IA.
Es la primera herramienta open source de China que cubre por completo la seguridad del ecosistema de IA; equipos como DeepSeek ya la usan, y se ha presentado en el Black Hat EU 25 Arsenal.
🎯 Cinco funciones principales
| Función | Descripción |
|---|---|
| ClawScan | Evalúa con un clic los riesgos de seguridad de OpenClaw (configuración, Skills, CVE, privacidad) |
| Agent Scan | Framework de escaneo automatizado multiagente, compatible con Dify y Coze |
| Escaneo MCP/Skills | 14 categorías de riesgos de seguridad; soporta código fuente y URL remotas |
| Escaneo de vulnerabilidades en infraestructura de IA | 55+ frameworks de IA, 1000+ CVE conocidas |
| Evaluación de jailbreak | Evalúa riesgos de seguridad de prompts, con múltiples métodos de ataque |
📊 Cifras clave
| Métrica | Valor |
|---|---|
| Cobertura de componentes de IA | 55+ Componentes de frameworks de IA |
| Vulnerabilidades CVE | 1000+ Vulnerabilidades conocidas |
| Categorías de riesgo | 14 Grandes categorías de riesgos de seguridad |
| CVE de OpenClaw | 281 CVE/GHSA nuevas |
🔍 Componentes de IA cubiertos
AI-Infra-Guard es compatible con estos frameworks de IA principales:
| Categoría | Componentes |
|---|---|
| Frameworks de inferencia | Ollama, vLLM, Triton Inference Server, KubeAI |
| IA generativa | ComfyUI, LobeHub, n8n, CrewAI |
| Servicios de API | LiteLLM, New-API, Blinko |
| Plataformas de agentes | Dify, Coze, OpenClaw |
Novedades de v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Instalación rápida
Método 1: Docker Compose (recomendado)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Accede a:http://localhost:8088
Método 2: script de instalación con un clic
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Método 3: Skill de ClawHub
clawhub install aig-scanner
Configura AIG_BASE_URL apuntando al servicio de A.I.G en ejecución.
💡 Casos de uso
Escenario 1: escanear una instancia local de vLLM
- Inicia vLLM (por ejemplo
python -m vllm.entrypoints.api_server) - En la Web UI de A.I.G, haz clic en «Escaneo de seguridad de infraestructura de IA»
- Introduce http://127.0.0.1:8000
- Haz clic en «Iniciar escaneo»
- Consulta el informe: versiones de componentes, vulnerabilidades encontradas, gravedad y enlaces de corrección
Escenario 2: escanear un MCP Server
Introduce una URL remota (por ejemplo https://github.com/user/mcp-server) o sube el código fuente local.
Escenario 3: evaluación de jailbreak
En «Ajustes → Configuración de modelos», configura el endpoint de API del LLM objetivo y elige un conjunto de datos para empezar la evaluación.
🌟 Puntos destacados
- Black Hat EU 25 Arsenal: seleccionado para su presentación en el Black Hat Europe 2025 Arsenal
- Usado por DeepSeek: con la confianza del equipo de DeepSeek
- DeepSeek Awesome Integration: incluido en la lista oficial de integraciones de DeepSeek
- Skills de ClawHub: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- API completa: documentación Swagger, fácil de integrar
- Multilenguaje: interfaz disponible en chino e inglés
- Multiplataforma: soporte para Linux, macOS y Windows
- Gratis y open source: licencia Apache 2.0
⚠️ Aviso de seguridad importante
AI-Infra-Guard está concebido como una plataforma de red teaming de IA para uso interno de empresas o particulares:
- Sin mecanismo de autenticación: no debe desplegarse en redes públicas
- Solo uso interno: pensado para auditorías internas de seguridad
- Operaciones delicadas: los escaneos pueden disparar alertas de seguridad
🔥 Detección de ataques a la cadena de suministro
En la versión se detectó un ataque a la cadena de suministro de LiteLLM (nivel CRITICAL):
- Identificación precisa del ataque a la cadena de suministro
- Alerta temprana de vulnerabilidades graves
- Recomendaciones de corrección
📝 Conclusión
AI-Infra-Guard de Tencent es la primera plataforma de red teaming de IA de pila completa de China:
- Cobertura de 55 componentes de IA
- Más de 1000 CVE conocidas
- Cinco funciones: ClawScan, Agent Scan, MCP/Skills, AI Infra y Jailbreak
- Presentación en el Black Hat EU 25 Arsenal
- Usado por el equipo de DeepSeek
- Totalmente gratuito y open source (Apache 2.0)
Para el red teaming en seguridad de la IA, Tencent nos ha dado una herramienta potente.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Documentación:https://tencent.github.io/AI-Infra-Guard/
Versión Pro:https://aigsec.ai/(requiere código de invitación)