
Tencent открывает исходный код AI-платформы red team: 55 компонентов, незаменимый инструмент тестирования безопасности
🛡️ Tencent открыла исходный код AI-платформы red team: 55 компонентов, незаменимый инструмент тестирования безопасности
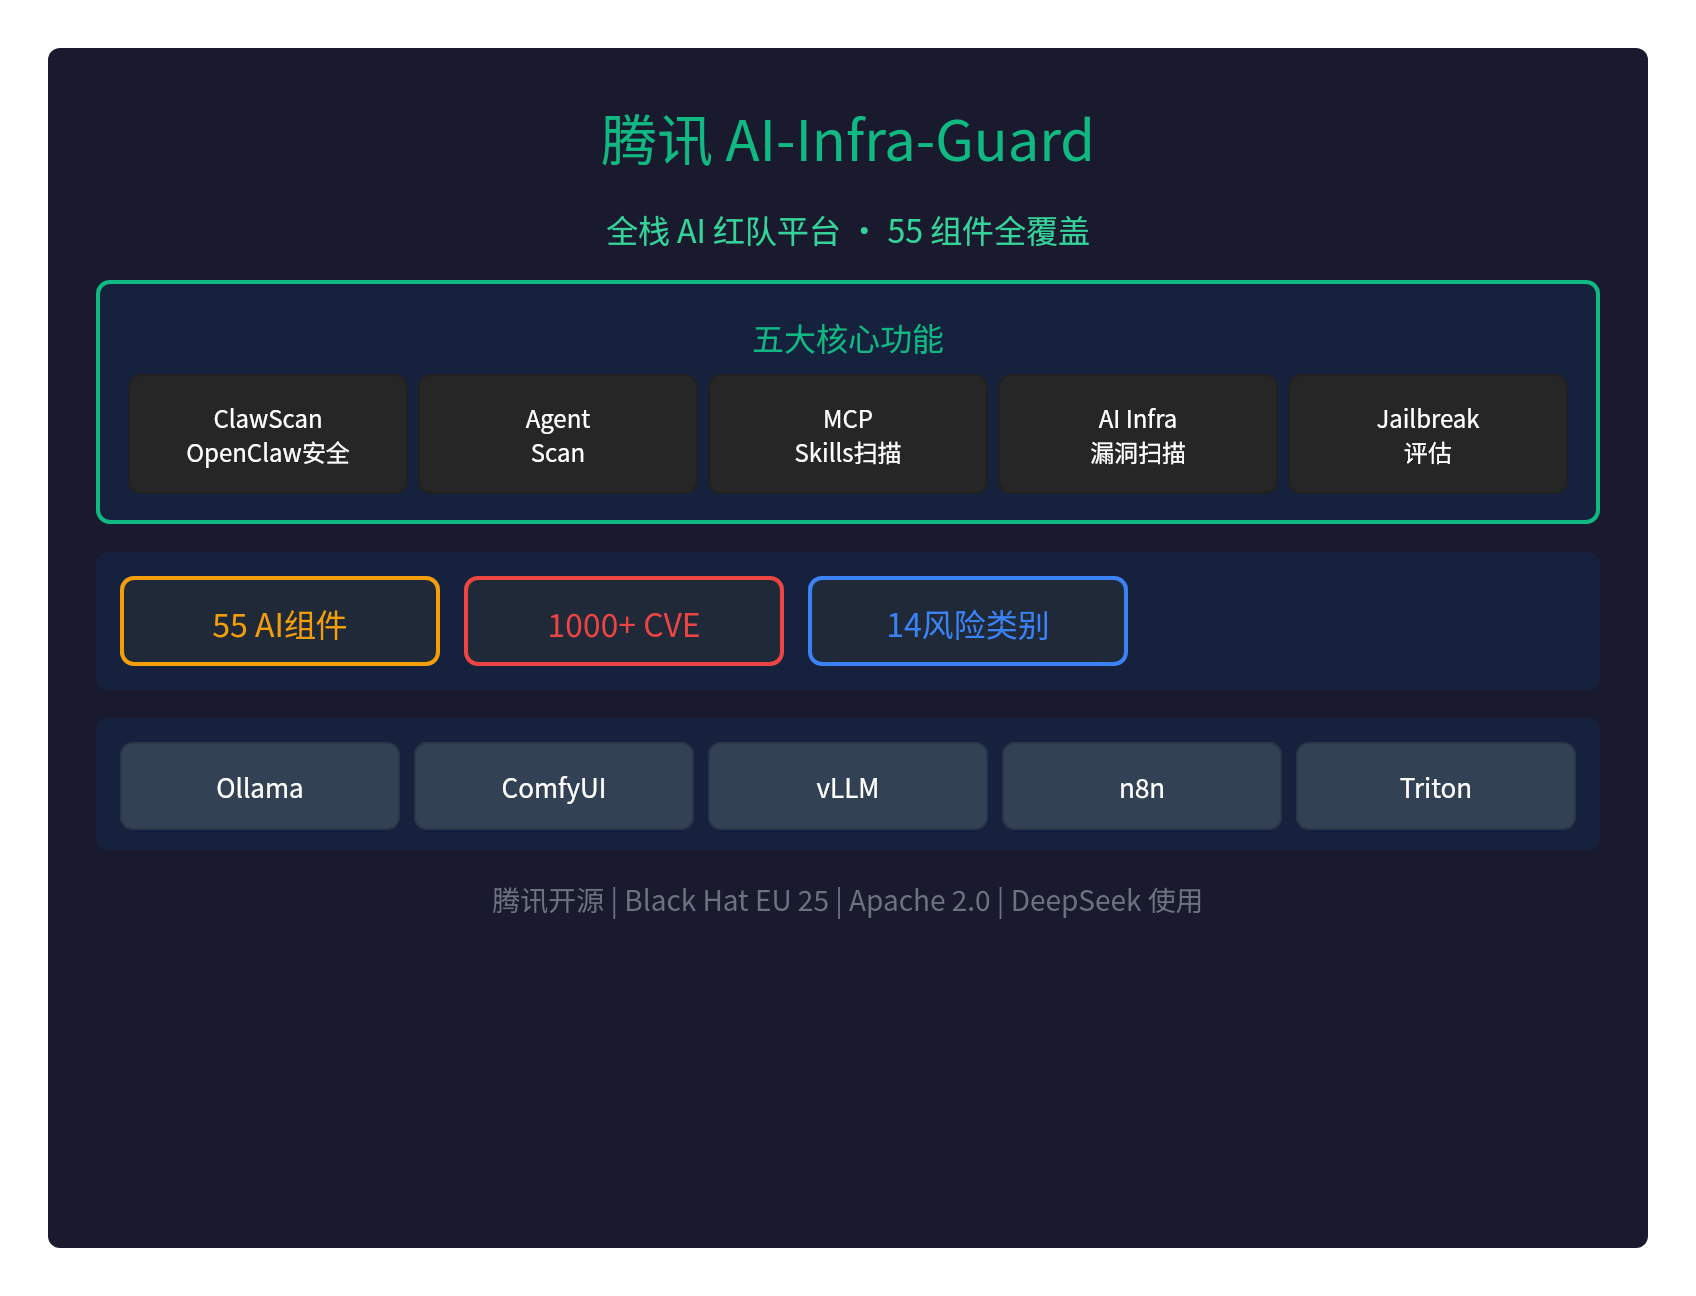
Tencent выпустила в открытый кодAI-Infra-Guard (A.I.G) — полностековую AI-платформу red team, покрывающую сразу55 AI-компонентов.
Это первый в Китае открытый red team-инструмент с полным охватом безопасности AI-экосистемы. Его уже используюткоманды вроде DeepSeek, и он был представлен наBlack Hat EU 25 Arsenal.
🎯 Пять ключевых функций
| Функция | Описание |
|---|---|
| ClawScan | оценка рисков безопасности OpenClaw в один клик (конфигурация, Skill, CVE, приватность) |
| Agent Scan | фреймворк автоматизированного сканирования нескольких Agent, поддержка Dify, Coze |
| Сканирование MCP/Skills | 14 крупных категорий рисков безопасности, поддержка исходного кода и удалённых URL |
| Сканирование уязвимостей AI-инфраструктуры | 55+ AI-фреймворков, 1000+ известных CVE |
| Оценка Jailbreak | оценка рисков безопасности промптов, тестирование несколькими методами атак |
📊 Ключевые показатели
| Показатель | Значение |
|---|---|
| Охват AI-компонентов | 55+ компонентов AI-фреймворков |
| Уязвимости CVE | 1000+ известных уязвимостей |
| Категории рисков | 14 крупных категорий рисков безопасности |
| OpenClaw CVE | 281 новых CVE/GHSA |
🔍 Покрываемые AI-компоненты
AI-Infra-Guard поддерживает следующиепопулярные AI-фреймворки:
| Категория | Компоненты |
|---|---|
| Фреймворки инференса | Ollama, vLLM, Triton Inference Server, KubeAI |
| Генеративный AI | ComfyUI, LobeHub, n8n, CrewAI |
| API-сервисы | LiteLLM, New-API, Blinko |
| Платформы Agent | Dify, Coze, OpenClaw |
Новое в v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Быстрая установка
Способ 1: Docker Compose (рекомендуется)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Открыть:http://localhost:8088
Способ 2: скрипт установки в один клик
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Способ 3: ClawHub Skill
clawhub install aig-scanner
Настройте AIG_BASE_URL так, чтобы он указывал на запущенный сервис A.I.G.
💡 Сценарии использования
Сценарий 1: сканирование локального экземпляра vLLM
- Запустите vLLM (например,
python -m vllm.entrypoints.api_server) - В веб-интерфейсе A.I.G нажмите «Сканирование безопасности AI-инфраструктуры»
- Введите http://127.0.0.1:8000
- и нажмите «Начать сканирование»
- Просмотрите отчёт: версии компонентов, найденные уязвимости, степень критичности, ссылки на исправления
Сценарий 2: сканирование MCP Server
Введите удалённый URL (например, https://github.com/user/mcp-server) или загрузите локальный исходный код.
Сценарий 3: оценка Jailbreak
В разделе «Настройки → Конфигурация модели» задайте API endpoint целевой LLM и выберите набор данных для оценки.
🌟 Особые достоинства
- Black Hat EU 25 Arsenal: инструмент выбран для демонстрации на Black Hat Europe 2025 Arsenal
- Использование в DeepSeek: доверие и применение со стороны команды DeepSeek
- DeepSeek Awesome Integration: включён в официальный список интеграций DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Полноценный API: документация Swagger, лёгкая интеграция
- Мультиязычность: интерфейс на китайском и английском языках
- Кроссплатформенность: поддержка Linux, macOS, Windows
- Бесплатный open source: лицензия Apache 2.0
⚠️ Важное предупреждение о безопасности
AI-Infra-Guard позиционируется какAI-платформа red team для внутреннего использования компаниями или частными лицами:
- Нет механизма аутентификации: не следует разворачивать в публичной сети
- Только для внутреннего: предназначен для внутреннего самостоятельного аудита безопасности
- Опасные операции: сканирование может вызвать срабатывание систем безопасности
🔥 Обнаружение атак на цепочку поставок
В версии была обнаруженаатака на цепочку поставок LiteLLM(уровень CRITICAL):
- точное распознавание атаки на цепочку поставок
- своевременное предупреждение о критической уязвимости
- предоставление рекомендаций по исправлению
📝 Итог
Tencent AI-Infra-Guard — этопервая в Китае полностековая AI-платформа red team:
- полный охват 55 AI-компонентов
- 1000+ известных уязвимостей CVE
- пять ключевых функций: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- демонстрация на Black Hat EU 25 Arsenal
- используется командой DeepSeek
- полностью бесплатный open source (Apache 2.0)
В тестировании безопасности AI методом red team Tencent дала нам в руки мощный инструмент.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Документация:https://tencent.github.io/AI-Infra-Guard/
Pro-версия:https://aigsec.ai/(требуется код приглашения)