
騰訊AI紅隊平臺開源:55組件全覆蓋,安全測試神器
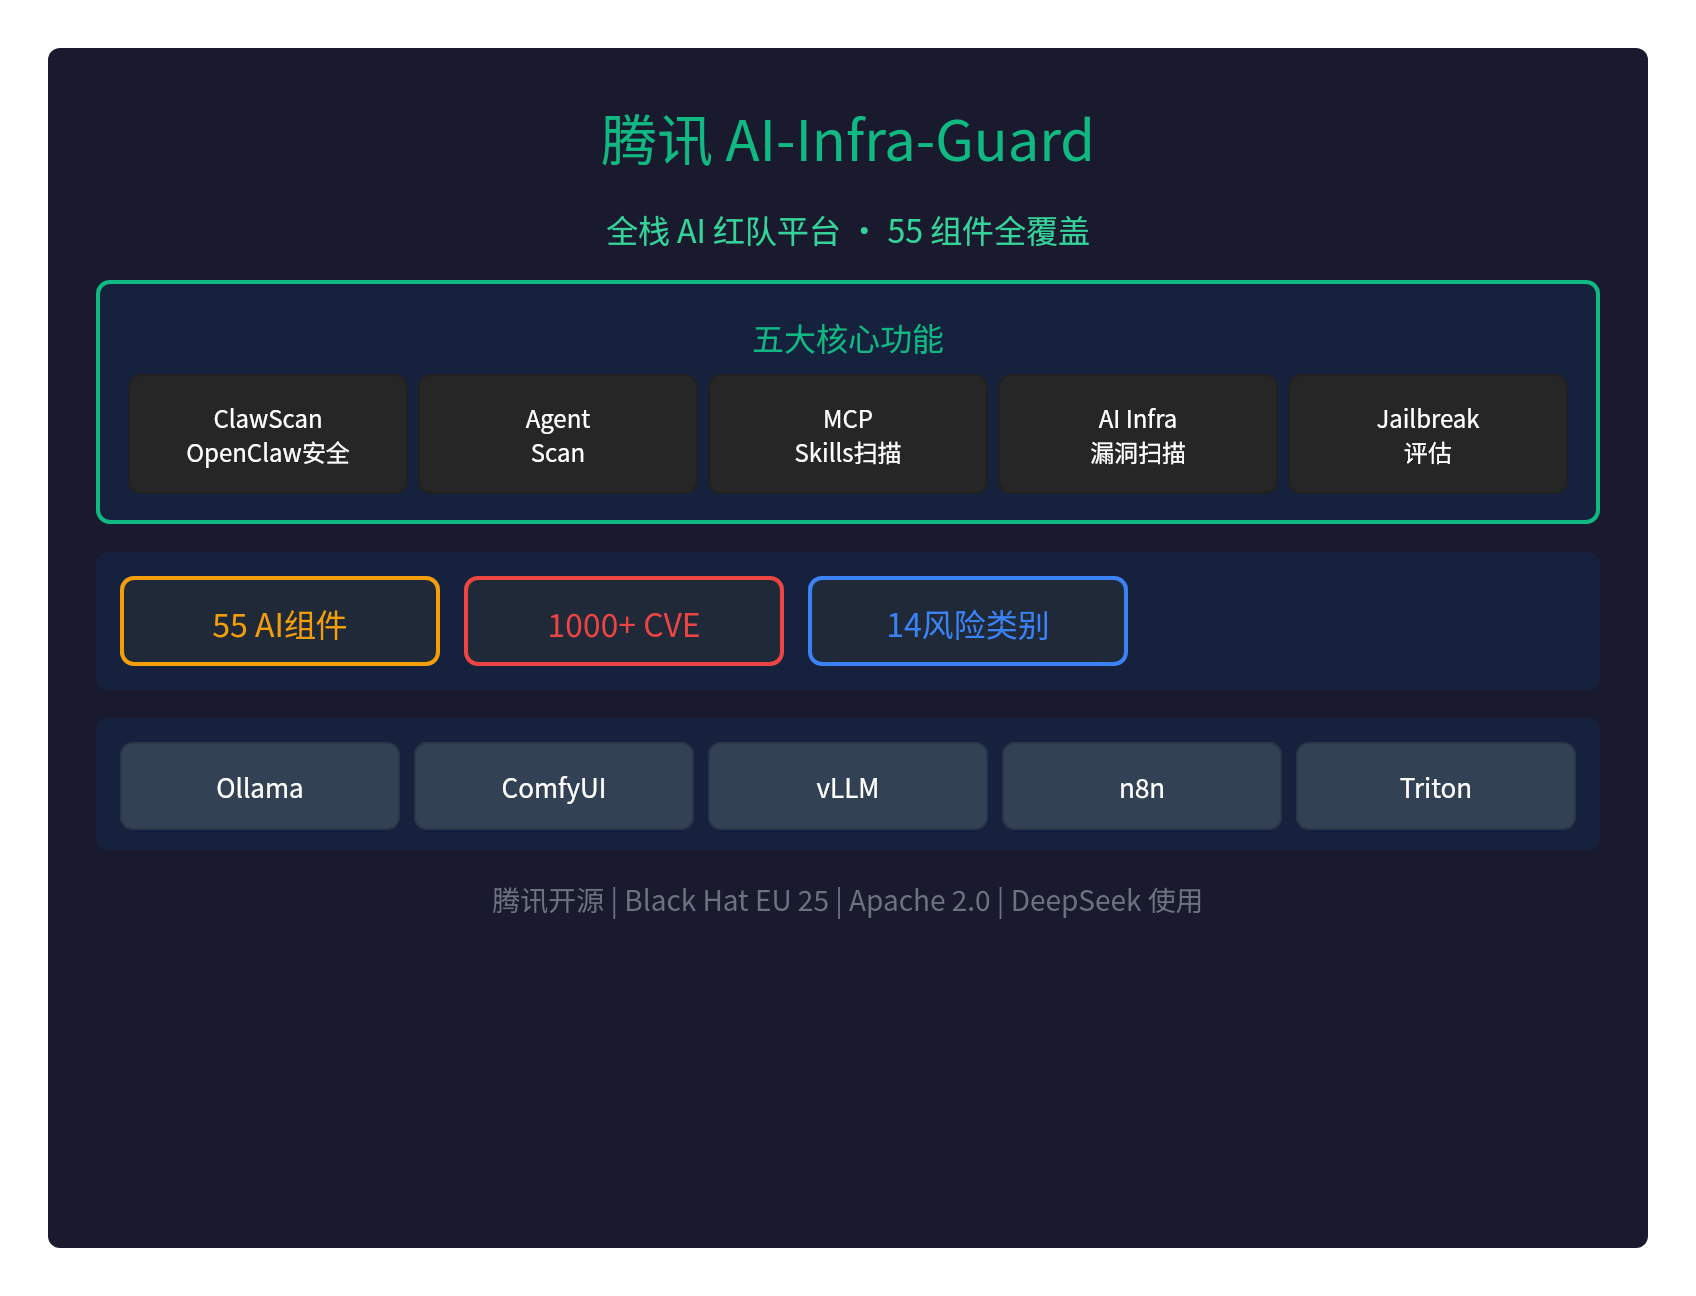
🛡️ 騰訊開源 AI 紅隊平臺:55 組件全覆蓋,安全測試神器
騰訊開源了AI-Infra-Guard(A.I.G)——一個全棧 AI 紅隊平臺,一口氣覆蓋了55 個 AI 組件。
這是國內首個全面覆蓋 AI 生態安全的開源紅隊工具,已被DeepSeek 等團隊使用,並在Black Hat EU 25 Arsenal展示。
🎯 五大核心功能
| 功能 | 說明 |
|---|---|
| ClawScan | 一鍵評估 OpenClaw 安全風險(配置、Skill、CVE、隱私) |
| Agent Scan | 多 Agent 自動化掃描框架,支持 Dify、Coze |
| MCP/Skills 掃描 | 14 大類安全風險,支持源碼和遠程 URL |
| AI Infra 漏洞掃描 | 55+ AI 框架,1000+ 已知 CVE |
| Jailbreak 評估 | 提示詞安全風險評估,多攻擊方法測試 |
📊 關鍵數據
| 指標 | 數據 |
|---|---|
| AI 組件覆蓋 | 55+ AI 框架組件 |
| CVE 漏洞 | 1000+ 已知漏洞 |
| 風險類別 | 14 大類安全風險 |
| OpenClaw CVE | 281 新增 CVE/GHSA |
🔍 覆蓋的 AI 組件
AI-Infra-Guard 支持以下主流 AI 框架:
| 類別 | 組件 |
|---|---|
| 推理框架 | Ollama, vLLM, Triton Inference Server, KubeAI |
| 生成式 AI | ComfyUI, LobeHub, n8n, CrewAI |
| API 服務 | LiteLLM, New-API, Blinko |
| Agent 平臺 | Dify, Coze, OpenClaw |
v4.1.3 新增:CrewAI、KubeAI、LobeHub
🚀 快速安裝
方法 1:Docker Compose(推薦)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
訪問:http://localhost:8088
方法 2:一鍵安裝腳本
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
方法 3:ClawHub Skill
clawhub install aig-scanner
配置 AIG_BASE_URL 指向運行的 A.I.G 服務。
💡 使用場景
場景 1:掃描本地 vLLM 實例
- 啓動 vLLM(如
python -m vllm.entrypoints.api_server) - 在 A.I.G Web UI 點擊「AI基礎設施安全掃描」
- 輸入 http://127.0.0.1:8000
- 點擊「開始掃描」
- 查看報告:組件版本、匹配漏洞、嚴重性、修復鏈接
場景 2:掃描 MCP Server
輸入遠程 URL(如 https://github.com/user/mcp-server)或上傳本地源碼。
場景 3:Jailbreak 評估
在「設置 → 模型配置」配置目標 LLM 的 API endpoint,選擇數據集開始評估。
🌟 特色亮點
- Black Hat EU 25 Arsenal:入選 Black Hat Europe 2025 Arsenal 展示
- DeepSeek 使用:被 DeepSeek 團隊信任使用
- DeepSeek Awesome Integration:列入 DeepSeek 官方集成列表
- ClawHub Skills:EdgeOne ClawScan、EdgeOne Skill Scanner、AIG Scanner
- 完整 API:Swagger 文檔,易於集成
- 多語言:支持中文、英文界面
- 跨平臺:Linux、macOS、Windows 支持
- 免費開源:Apache 2.0 許可證
⚠️ 重要安全提醒
AI-Infra-Guard 定位爲企業或個人內部使用的 AI 紅隊平臺:
- 無認證機制:不應部署在公共網絡
- 僅供內部:用於內部安全自檢
- 危險操作:掃描可能觸發安全警報
🔥 供應鏈攻擊檢測
v4.1.1 版本檢測到LiteLLM 供應鏈攻擊(CRITICAL 級別):
- 精準識別供應鏈攻擊
- 及時預警嚴重漏洞
- 提供修復建議
📝 總結
騰訊 AI-Infra-Guard 是國內首個全棧 AI 紅隊平臺:
- 55 個 AI 組件全覆蓋
- 1000+ 已知 CVE 漏洞
- 五大核心功能:ClawScan、Agent Scan、MCP/Skills、AI Infra、Jailbreak
- Black Hat EU 25 Arsenal 展示
- DeepSeek 團隊使用
- 完全免費開源(Apache 2.0)
AI 安全紅隊測試,騰訊給了我們一把利器。
GitHub:https://github.com/Tencent/AI-Infra-Guard
文檔:https://tencent.github.io/AI-Infra-Guard/
Pro 版:https://aigsec.ai/(需邀請碼)