
Tencent deschide codul platformei AI de red teaming: 55 de componente acoperite integral, o unealtă formidabilă de testare a securității
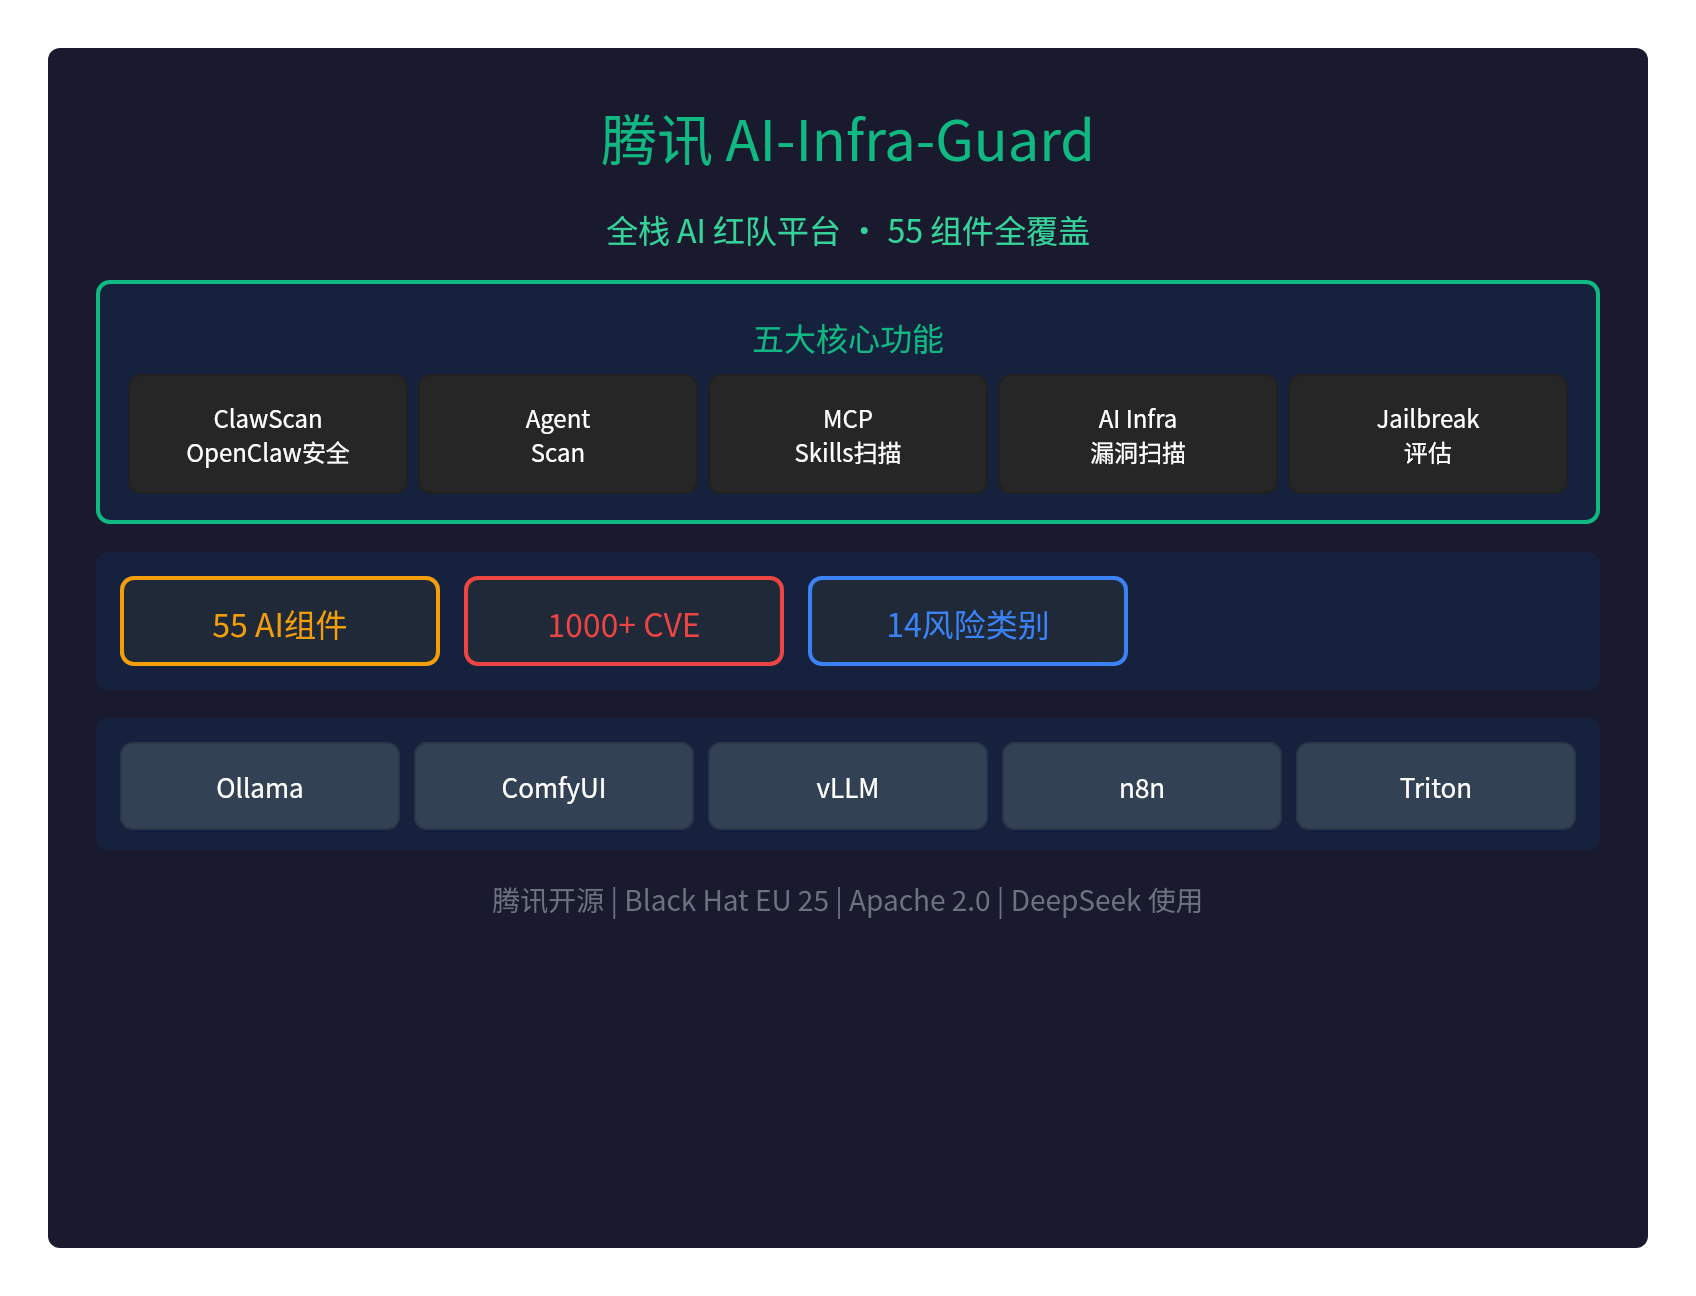
🛡️ Tencent deschide codul platformei AI de red teaming: 55 de componente acoperite integral, o unealtă formidabilă de testare a securității
Tencent a publicat ca open-sourceAI-Infra-Guard (A.I.G) — o platformă completă de red teaming AI care acoperă dintr-o singură mișcare55 de componente AI.
Este primul instrument open-source din China care acoperă exhaustiv securitatea ecosistemului AI și este deja folosit deechipe precum DeepSeek, fiind prezentat laBlack Hat EU 25 Arsenal.
🎯 Cele cinci funcții principale
| Funcție | Descriere |
|---|---|
| ClawScan | evaluare dintr-un singur click a riscurilor de securitate OpenClaw (configurare, Skill-uri, CVE, confidențialitate) |
| Agent Scan | cadru automatizat de scanare multi-agent, cu suport pentru Dify și Coze |
| Scanare MCP/Skills | 14 categorii mari de riscuri de securitate, cu suport pentru cod sursă și URL-uri la distanță |
| Scanarea vulnerabilităților infrastructurii AI | 55+ cadre AI, peste 1000 de CVE cunoscute |
| Evaluarea jailbreak-urilor | evaluarea riscurilor de securitate ale prompturilor, testate cu mai multe metode de atac |
📊 Cifre-cheie
| Indicator | Valoare |
|---|---|
| Componente AI acoperite | 55+ componente din cadre AI |
| Vulnerabilități CVE | 1000+ vulnerabilități cunoscute |
| Categorii de risc | 14 categorii mari de riscuri de securitate |
| CVE OpenClaw | 281 CVE/GHSA noi |
🔍 Componentele AI acoperite
AI-Infra-Guard suportă următoarelecadre AI de referință:
| Categorie | Componente |
|---|---|
| Cadre de inferență | Ollama, vLLM, Triton Inference Server, KubeAI |
| AI generativ | ComfyUI, LobeHub, n8n, CrewAI |
| Servicii API | LiteLLM, New-API, Blinko |
| Platforme de agenți | Dify, Coze, OpenClaw |
Noutăți în v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Instalare rapidă
Metoda 1: Docker Compose (recomandată)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Accesează:http://localhost:8088
Metoda 2: script de instalare dintr-un singur pas
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Metoda 3: ClawHub Skill
clawhub install aig-scanner
Configurați AIG_BASE_URL să indice spre serviciul A.I.G în rulare.
💡 Scenarii de utilizare
Scenariul 1: scanarea unei instanțe vLLM locale
- Pornește vLLM (de exemplu
python -m vllm.entrypoints.api_server) - În interfața web A.I.G, apasă „Scanare de securitate a infrastructurii AI”
- Introdu http://127.0.0.1:8000
- Apasă „Începe scanarea”
- Consultă raportul: versiuni de componente, vulnerabilități identificate, severitate, link-uri de remediere
Scenariul 2: scanarea unui MCP Server
Introdu un URL la distanță (de exemplu https://github.com/user/mcp-server) sau încarcă cod sursă local.
Scenariul 3: evaluarea jailbreak-urilor
În „Setări → Configurare modele”, configurează endpoint-ul API al LLM-ului țintă, apoi alege un set de date și pornește evaluarea.
🌟 Puncte forte
- Black Hat EU 25 Arsenal: selectat pentru prezentarea Black Hat Europe 2025 Arsenal
- Folosit de DeepSeek: instrument în care are încredere echipa DeepSeek
- DeepSeek Awesome Integration: inclus pe lista oficială de integrări DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- API complet: documentație Swagger, integrare ușoară
- Multilingv: interfață în chineză și engleză
- Multiplatformă: suport pentru Linux, macOS, Windows
- Gratuit și open-source: licență Apache 2.0
⚠️ Avertisment important de securitate
AI-Infra-Guard este conceput caplatformă AI de red teaming pentru uz intern, al companiilor sau al persoanelor fizice:
- Fără mecanism de autentificare: nu trebuie desfășurat în rețele publice
- Doar pentru uz intern: destinat autoverificării interne a securității
- Operațiuni cu risc: scanările pot declanșa alarme de securitate
🔥 Detectarea atacurilor asupra lanțului de aprovizionare
Versiunea v4.1.1 a detectatatacul asupra lanțului de aprovizionare LiteLLM(nivel CRITICAL):
- identificare precisă a atacului asupra lanțului de aprovizionare
- alertare promptă privind vulnerabilitățile grave
- recomandări de remediere
📝 Concluzie
AI-Infra-Guard de la Tencent esteprima platformă completă de red teaming AI din China:
- acoperire integrală a 55 de componente AI
- peste 1000 de vulnerabilități CVE cunoscute
- cinci funcții principale: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- prezentare la Black Hat EU 25 Arsenal
- folosit de echipa DeepSeek
- complet gratuit și open-source (Apache 2.0)
Pentru testarea de securitate de tip red teaming în AI, Tencent ne-a pus în mână o unealtă de încredere.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Documentație:https://tencent.github.io/AI-Infra-Guard/
Versiunea Pro:https://aigsec.ai/(necesită cod de invitație)