
Tencent AI kırmızı takım platformu açık kaynak oldu: 55 bileşenin tamamını kapsıyor, güvenlik testi harikası
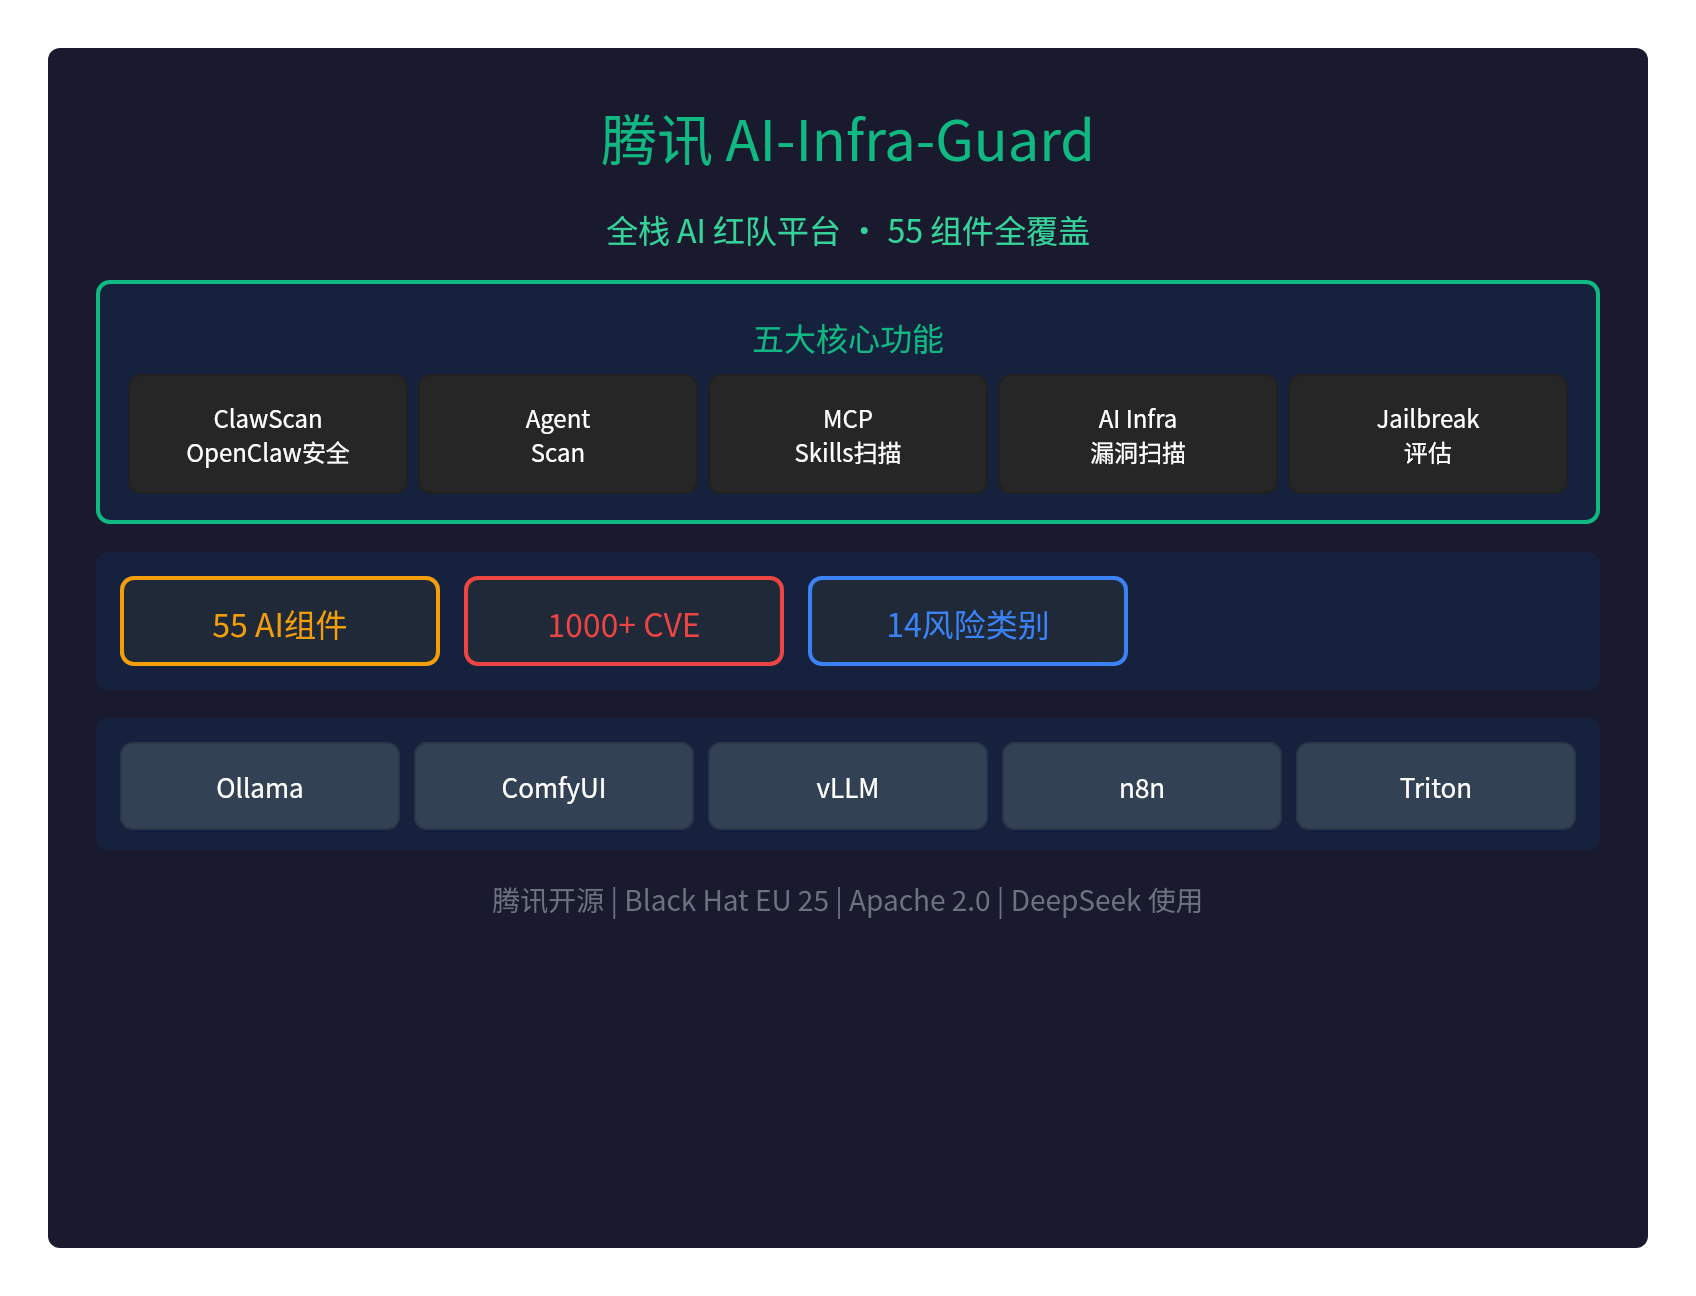
🛡️ Tencent AI kırmızı takım platformunu açık kaynaklı hale getirdi: 55 bileşenin tamamını kapsıyor, güvenlik testi harikası
Tencent, AI-Infra-Guard'ı (A.I.G) — tam yığın bir AI kırmızı takım platformunu — açık kaynaklı hale getirdi ve tek seferde 55 yapay zekâ bileşenini kapsıyor.
Bu, AI ekosistemi güvenliğini kapsamlı biçimde ele alan ülkedeki ilk açık kaynak kırmızı takım aracı ve halihazırda DeepSeek gibi ekipler tarafından kullanılıyor; ayrıca Black Hat EU 25 Arsenal'de sergilendi.
🎯 Beş temel işlev
| İşlev | Açıklama |
|---|---|
| ClawScan | OpenClaw güvenlik risklerini tek tıkla değerlendirir (yapılandırma, Skill, CVE, gizlilik) |
| Agent Scan | Dify ve Coze destekli çoklu ajan otomatik tarama çerçevesi |
| MCP/Skills taraması | 14 ana güvenlik riski kategorisi; kaynak kod ve uzak URL desteği |
| AI altyapı zafiyet taraması | 55+ yapay zekâ çerçevesi, 1000+ bilinen CVE |
| Jailbreak değerlendirmesi | Prompt güvenlik riski değerlendirmesi, çoklu saldırı yöntemiyle test |
📊 Önemli veriler
| Metrik | Değer |
|---|---|
| AI bileşeni kapsamı | 55+ Yapay zekâ çerçevesi bileşenleri |
| CVE zafiyetleri | 1000+ Bilinen zafiyetler |
| Risk kategorileri | 14 Ana güvenlik riski kategorileri |
| OpenClaw CVE | 281 Yeni eklenen CVE/GHSA |
🔍 Kapsanan yapay zekâ bileşenleri
AI-Infra-Guard şu başlıca yapay zekâ çerçevelerini destekliyor:
| Kategori | Bileşenler |
|---|---|
| Çıkarım (inference) çerçeveleri | Ollama, vLLM, Triton Inference Server, KubeAI |
| Üretken yapay zekâ | ComfyUI, LobeHub, n8n, CrewAI |
| API servisleri | LiteLLM, New-API, Blinko |
| Ajan platformları | Dify, Coze, OpenClaw |
v4.1.3 ile eklenenler: CrewAI, KubeAI, LobeHub
🚀 Hızlı kurulum
Yöntem 1: Docker Compose (önerilen)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Erişim adresi:http://localhost:8088
Yöntem 2: Tek tıkla kurulum betiği
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Yöntem 3: ClawHub Skill
clawhub install aig-scanner
Yapılandırmada AIG_BASE_URL değerini çalışan A.I.G servisine yönlendirin.
💡 Kullanım senaryoları
Senaryo 1: Yerel vLLM örneğini taramak
- vLLM'i başlatın (ör.
python -m vllm.entrypoints.api_server) - A.I.G web arayüzünde "AI altyapı güvenlik taraması" seçeneğine tıklayın
- Şunu girin: http://127.0.0.1:8000
- "Taramayı başlat" düğmesine tıklayın
- Raporu inceleyin: bileşen sürümleri, eşleşen zafiyetler, önem derecesi, düzeltme bağlantıları
Senaryo 2: MCP sunucusu taramak
Uzak bir URL girin (ör. https://github.com/user/mcp-server) veya yerel kaynak kodu yükleyin.
Senaryo 3: Jailbreak değerlendirmesi
"Ayarlar → Model yapılandırması" bölümünden hedef LLM'in API endpoint'ini yapılandırın, bir veri kümesi seçip değerlendirmeye başlayın.
🌟 Öne çıkan özellikler
- Black Hat EU 25 Arsenal: Black Hat Europe 2025 Arsenal sergilenecekleri arasına seçildi
- DeepSeek kullanımı: DeepSeek ekibi tarafından güvenilir bulunup kullanılıyor
- DeepSeek Awesome Integration: DeepSeek'in resmi entegrasyon listesinde yer alıyor
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Eksiksiz API: Swagger dokümantasyonu, kolay entegrasyon
- Çok dillilik: Çince ve İngilizce arayüz desteği
- Platformlar arası: Linux, macOS, Windows desteği
- Ücretsiz ve açık kaynak: Apache 2.0 lisansı
⚠️ Önemli güvenlik uyarısı
AI-Infra-Guard,kurumların veya bireylerin iç kullanımına yönelik bir AI kırmızı takım platformu olarak konumlandırılıyor:
- Kimlik doğrulama mekanizması yok: genel ağlara dağıtılmamalı
- Yalnızca iç kullanım: iç güvenlik öz değerlendirmesi için tasarlandı
- Tehlikeli işlemler: taramalar güvenlik alarmlarını tetikleyebilir
🔥 Tedarik zinciri saldırısı tespiti
v4.1.1 sürümüLiteLLM tedarik zinciri saldırısını (CRITICAL düzeyinde) tespit etti:
- Tedarik zinciri saldırısını isabetli tespit
- Kritik zafiyetleri zamanında uyarma
- Düzeltme önerileri sunma
📝 Özet
Tencent AI-Infra-Guard,ülkedeki ilk tam yığın AI kırmızı takım platformudur:
- 55 yapay zekâ bileşeninin tamamını kapsıyor
- 1000+ bilinen CVE zafiyeti
- Beş temel işlev: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Black Hat EU 25 Arsenal'de sergileniyor
- DeepSeek ekibi kullanıyor
- Tamamen ücretsiz ve açık kaynak (Apache 2.0)
Yapay zekâ güvenliği kırmızı takım testleri için Tencent bize güçlü bir araç sundu.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Dokümantasyon:https://tencent.github.io/AI-Infra-Guard/
Pro sürümü:https://aigsec.ai/(davet kodu gerekiyor)