
Køy Ai Red Team plattform åpen kilde: 55 komponenter dekket, sikkerhetstest gud
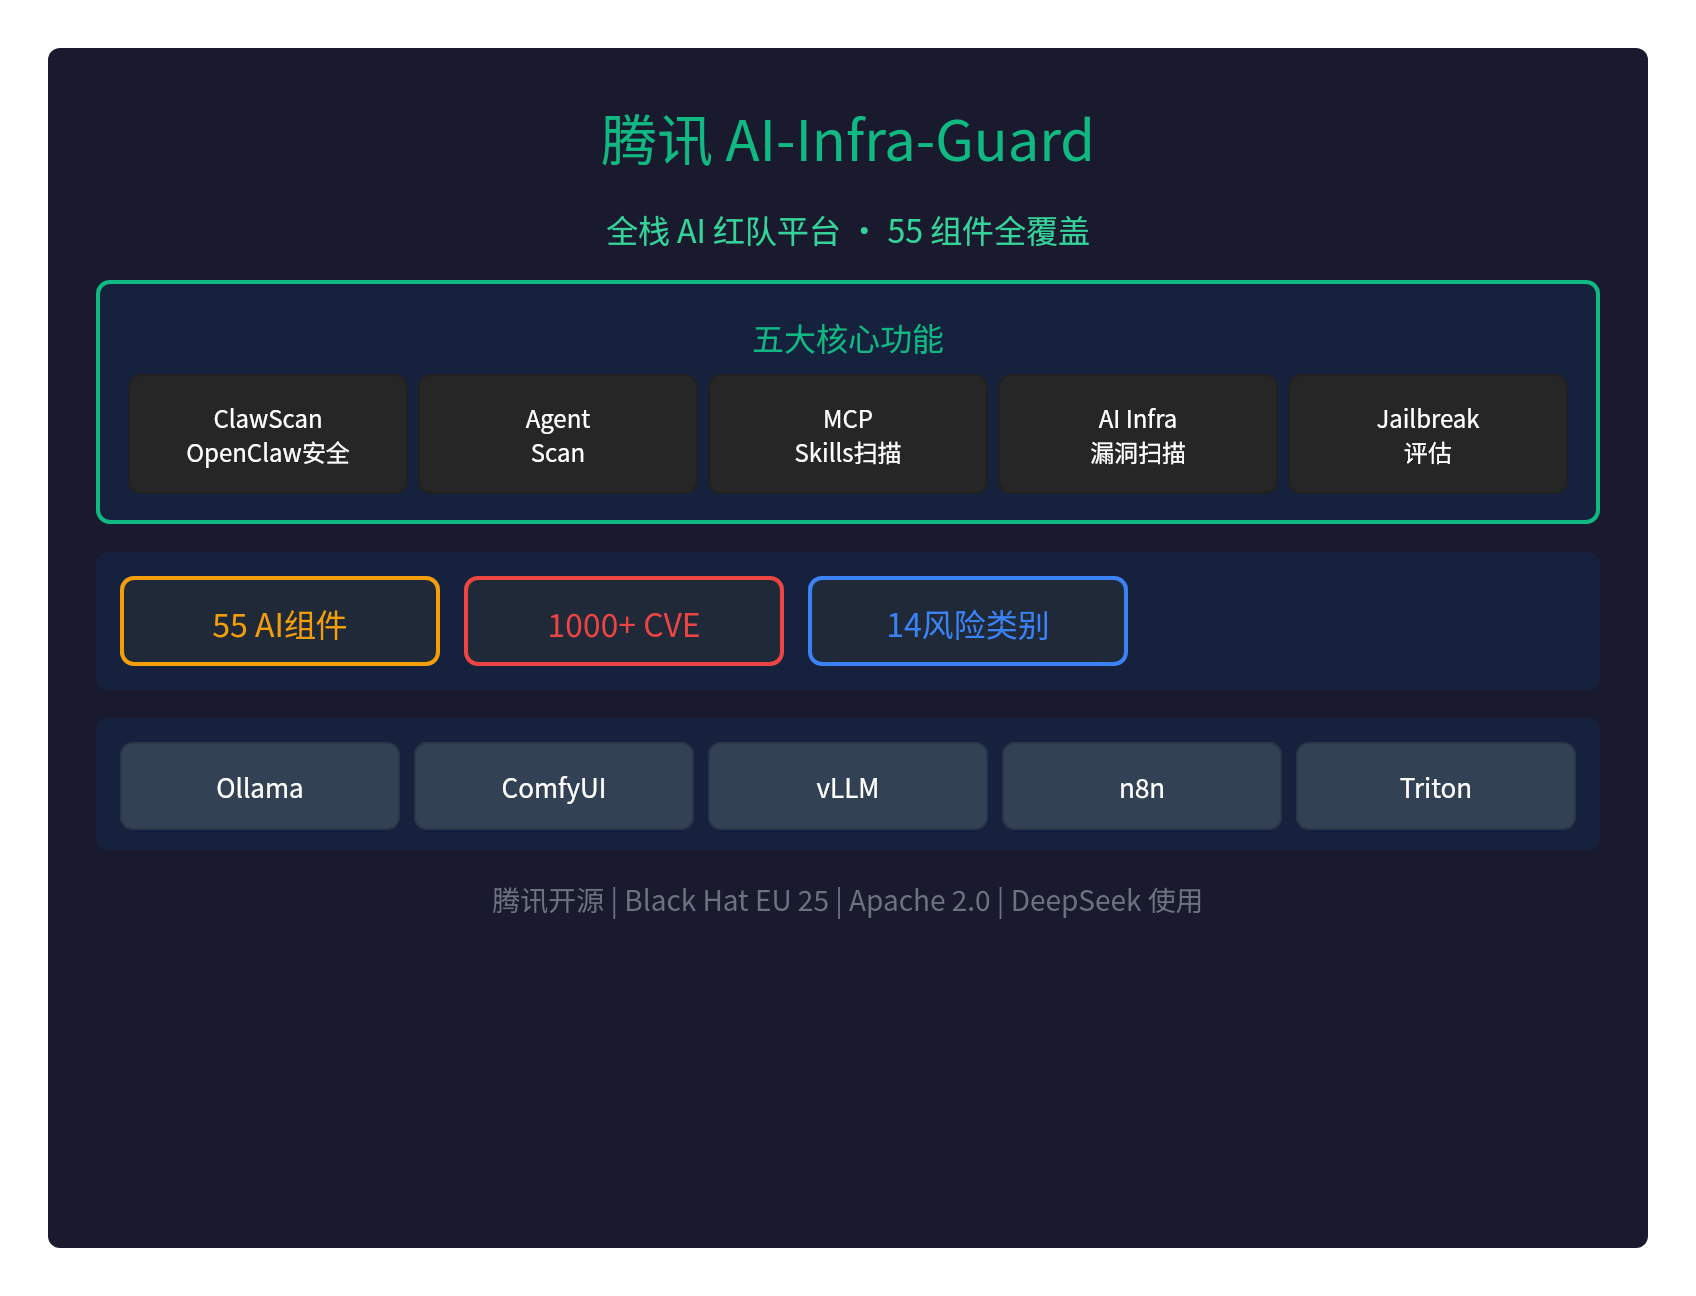
🛡️ Åpen kilde AI Red Team plattform: 55 Alle komponenter dekket, sikkerhetstest gud
Den er åpen.AI-Infra-Guard (A.I.G.)En.Alle Inn AI Red Team PlatformDen er dekket.55 AI-komponenterJeg vet ikke.
Det er det første open source rødt lag verktøy i landet som fullt ut dekker AI miljøsikker.DeepSeek TeamBruk ogBlack Hat EU 25 ArsenalVis.
Fem kjernefunksjoner
| Funksjoner | Annotasjoner |
|---|---|
| ClawScan | Vurdering av OpenClaws sikkerhetsrisiko (konfigurasjon, ferdigheter, CVE, personvern) |
| Agent Scan. | MultiAgent AutoScan-ramme for å støtte Diffy, Coze |
| MCP/Skills-skanning | 14 Store kategorier av sikkerhetsrisiko som støtter kildekode og ekstern URL |
| AI Infra Bug Scan | 55+AI rammeverk, 1000+ kjent CVE |
| Jailbreak vurdering | Sikkerhetsrisikovurdering, flerangrepsmetodetest |
Nøkkeldata
| Indikatorer | Data |
|---|---|
| Overskriv AI-komponent | 55+ AI rammekomponent |
| CVE Hole | 1000+ Kjente loopholes |
| Risikokategori | 14 Store sikkerhetsrisikoer |
| OpenClaw CVE | 281 Legg til CVE/GHSA |
AI-komponenter som skal dekkes
AI-Infra-Guard støtter følgendeMainstream AI rammeverk:)
| Kategori | Komponent |
|---|---|
| Resonnementets ramme | Ollama, vLM, Triton referanseserver, Kubeai |
| Opprette AI | Bestillinger Bla gjennom CofyUI, Lobehub |
| API-tjenester | LitELM, New-API |
| Agent Platform | Diffy, Coze, OpenClaw |
v4.1.3 Legg til:CrewAI, KubeAI, LobeHub
Rask installasjon
Metode 1: Docker Company (anbefalt)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Besøk:http://localhost:8088
Metode 2: Ett-klikk for å installere skript
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Metode 3: ClawHub Ferdighet
clawhub install aig-scanner
Konfigurer AIG BASSE URL Poeng for å kjøre A.I.G.-tjenester.
Bruk scene
scene 1: skanne lokale vLM eksempler
- Start vLLM (om
python -m vllm.entrypoints.api_serverJeg vet ikke. - På A.I.G. Web UI klikk "AI Infrastructure Security Scanning"
- Inngang http://127.0.1:8000
- Klikk på Start Scan
- Vis rapporter: komponentversjoner, matchende sløyfehull, alvorlighetsgrad, reparasjonskoblinger
Skann MCP Server
Skriv inn ekstern URL (f.eks. https://github.com/user/mcp-server) eller last opp lokal kildekode.
Site 3: Jailbreak vurdering
Velg datasettet for å starte evalueringen ved API-endepunkt for LLM-konfigurasjonsmålet " Setting Zoom Models".
Jeg skal vise deg
- Black Hat EU 25 ArsenalVelg Black Hat Europa 2025 Arsenal
- DeepSeekAndre arrangører
- DeepSeek fantastisk informasjonAndre arrangører
- ClawHub FerdigheterEdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Komplett API:Swagger dokument, enkelt integrert
- flerspråkligismeAndre arrangører
- Cross PlatformAndre arrangører
- Gratis åpen kildekodeApache 2.0 lisens
En viktig sikkerhetsvarsel.
AI-infra-GuardAI Red Team plattform som brukes av bedrifter eller enkeltpersoner:)
- Ingen akkrediteringsmekanismeBør ikke brukes på offentlige nettverk
- Kun internFor intern sikkerhet selvinspeksjon
- Farlig operasjonScan kan utløse en sikkerhetsvarsel
:: Supply chain angrep deteksjon
v4.1.1 Versjon oppdagetLiellm forsyningskjede angrep(Krititisk nivå):
- Nøyaktig identifikasjon av forsyningskjedeangrep
- Tidlig advarsel om alvorlige hull
- Anbefalinger til reparasjon
Sammendrag
AI-infra-GuardFørste hele huset, AI Red Team plattform i landet:)
- 55 AI-komponenter dekket
- 1000+ kjent CVE loophole
- Fem kjernefunksjoner: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Black Hat EU 25 Arsenal presentasjon
- DeepSeek Team
- Total fri åpen kilde (Apache 2.0)
AI Security Red team test, ringte oss et skarpt instrument.
GitHub:)https://github.com/Tencent/AI-Infra-Guard
Dokumentasjon:)https://tencent.github.io/AI-Infra-Guard/
Pro versjon:)https://aigsec.ai/(Invites kreves)