
Tencent เปิดตัวแพลตฟอร์ม AI Red Team แบบโอเพนซอร์ส: ครอบคลุมครบ 55 คอมโพเนนต์ เครื่องมือทดสอบความปลอดภัยสุดแกร่ง
🛡️ Tencent เปิดตัวแพลตฟอร์ม AI Red Team แบบโอเพนซอร์ส: ครอบคลุมครบ 55 คอมโพเนนต์ เครื่องมือทดสอบความปลอดภัยสุดแกร่ง
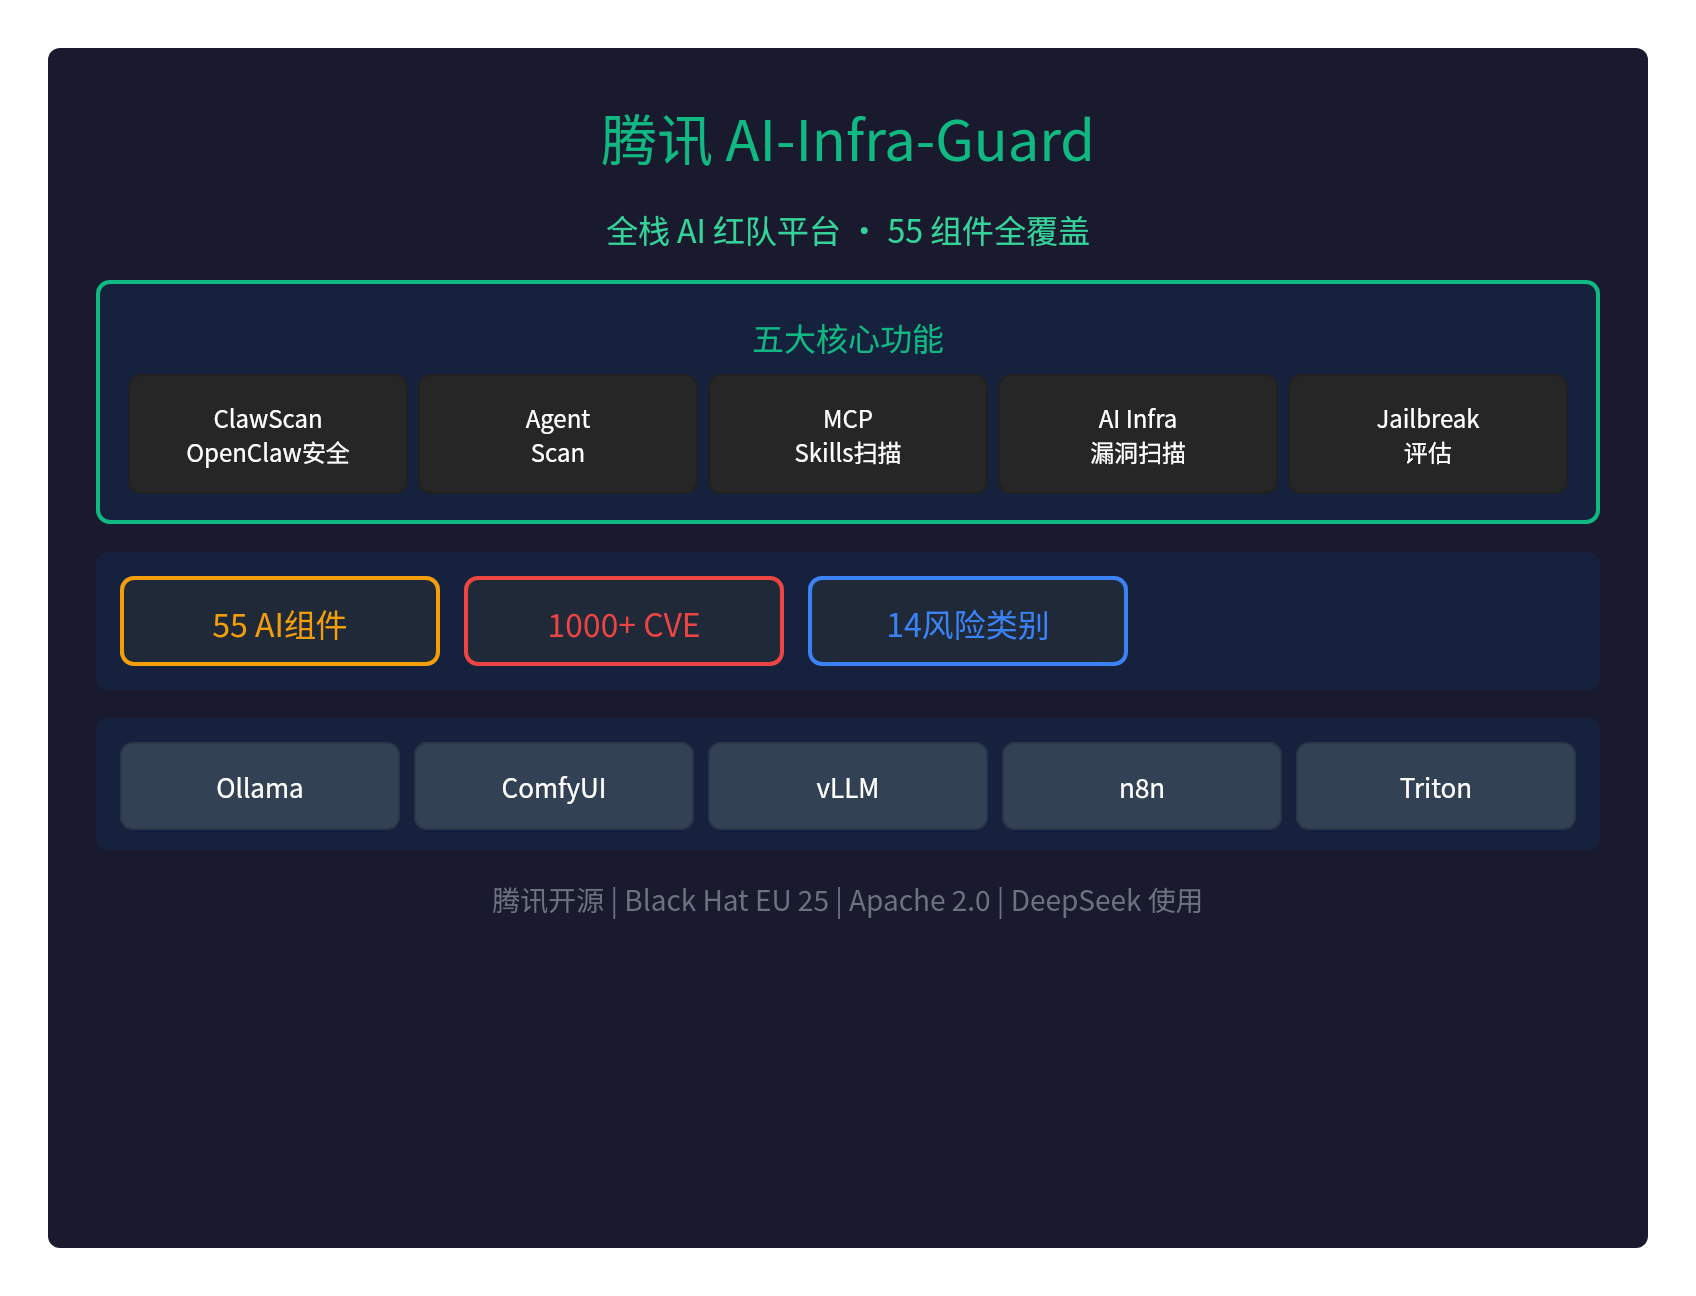
Tencent เปิดตัว AI-Infra-Guard (A.I.G) ซึ่งเป็น แพลตฟอร์ม AI Red Team แบบฟูลสแตก ที่ครอบคลุมในคราวเดียว คอมโพเนนต์ AI 55 รายการ.
นี่คือเครื่องมือ Red Team โอเพนซอร์สตัวแรกของจีนที่ครอบคลุมความปลอดภัยของระบบนิเวศ AI อย่างครบวงจร และถูก ทีมอย่าง DeepSeek นำมาใช้งาน พร้อมได้รับเลือกให้นำไปแสดงใน Black Hat EU 25 Arsenal.
🎯 ฟังก์ชันหลัก 5 ด้าน
| ฟังก์ชัน | คำอธิบาย |
|---|---|
| ClawScan | ประเมินความเสี่ยงด้านความปลอดภัยของ OpenClaw ในคลิกเดียว (การตั้งค่า, Skill, CVE, ความเป็นส่วนตัว) |
| Agent Scan | กรอบสแกนอัตโนมัติหลาย Agent รองรับ Dify, Coze |
| การสแกน MCP/Skills | ครอบคลุมความเสี่ยงด้านความปลอดภัย 14 หมวดใหญ่ รองรับทั้งซอร์สโค้ดและ URL ระยะไกล |
| การสแกนช่องโหว่ AI Infra | AI เฟรมเวิร์ก 55+ รายการ และ CVE ที่รู้จักกว่า 1,000 รายการ |
| การประเมิน Jailbreak | ประเมินความเสี่ยงด้านความปลอดภัยของพรอมต์ ทดสอบด้วยวิธีโจมตีหลากหลายรูปแบบ |
📊 ข้อมูลตัวเลขสำคัญ
| ตัวชี้วัด | ข้อมูล |
|---|---|
| การครอบคลุมคอมโพเนนต์ AI | 55+ คอมโพเนนต์เฟรมเวิร์ก AI |
| ช่องโหว่ CVE | 1000+ ช่องโหว่ที่รู้จัก |
| หมวดความเสี่ยง | 14 ความเสี่ยงด้านความปลอดภัยหมวดใหญ่ |
| OpenClaw CVE | 281 CVE/GHSA ที่เพิ่มเข้ามาใหม่ |
🔍 คอมโพเนนต์ AI ที่รองรับ
AI-Infra-Guard รองรับ เฟรมเวิร์ก AI หลัก ๆ ดังนี้:
| หมวดหมู่ | คอมโพเนนต์ |
|---|---|
| เฟรมเวิร์กอินเฟอเรนซ์ | Ollama, vLLM, Triton Inference Server, KubeAI |
| Generative AI | ComfyUI, LobeHub, n8n, CrewAI |
| บริการ API | LiteLLM, New-API, Blinko |
| แพลตฟอร์ม Agent | Dify, Coze, OpenClaw |
เพิ่มใหม่ใน v4.1.3: CrewAI, KubeAI, LobeHub
🚀 ติดตั้งอย่างรวดเร็ว
วิธีที่ 1: Docker Compose (แนะนำ)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
เข้าถึงได้ที่ http://localhost:8088
วิธีที่ 2: สคริปต์ติดตั้งคลิกเดียว
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
วิธีที่ 3: ClawHub Skill
clawhub install aig-scanner
ตั้งค่า AIG_BASE_URL ให้ชี้ไปยังบริการ A.I.G ที่กำลังรันอยู่
💡 สถานการณ์การใช้งาน
สถานการณ์ที่ 1: สแกนอินสแตนซ์ vLLM ในเครื่อง
- เริ่มรัน vLLM (เช่น
python -m vllm.entrypoints.api_server) - ในหน้า A.I.G Web UI คลิกเมนู 「สแกนความปลอดภัยโครงสร้างพื้นฐาน AI」
- กรอก http://127.0.0.1:8000
- คลิก 「เริ่มการสแกน」
- ดูรายงานผล: เวอร์ชันคอมโพเนนต์ ช่องโหว่ที่ตรงกัน ระดับความรุนแรง และลิงก์แนวทางแก้ไข
สถานการณ์ที่ 2: สแกน MCP Server
กรอก URL ระยะไกล (เช่น https://github.com/user/mcp-server) หรืออัปโหลดซอร์สโค้ดจากเครื่องของคุณ
สถานการณ์ที่ 3: การประเมิน Jailbreak
ที่ 「Settings → Model Configuration」 ตั้งค่า API endpoint ของ LLM เป้าหมาย เลือกชุดข้อมูล แล้วเริ่มการประเมิน
🌟 จุดเด่น
- Black Hat EU 25 Arsenal: ได้รับเลือกให้นำไปแสดงในเวที Black Hat Europe 2025 Arsenal
- การใช้งานจริงโดย DeepSeek: ได้รับความไว้วางใจให้ใช้งานจากทีม DeepSeek
- DeepSeek Awesome Integration: ถูกบรรจุอยู่ในรายการอินทิเกรชันทางการของ DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- API ครบวงจร: มีเอกสาร Swagger ให้ใช้ ผสานรวมได้ง่าย
- รองรับหลายภาษา: รองรับอินเทอร์เฟซภาษาจีนและอังกฤษ
- ใช้ได้ข้ามแพลตฟอร์ม: รองรับ Linux, macOS และ Windows
- ฟรีและโอเพนซอร์ส: เผยแพร่ภายใต้สัญญาอนุญาต Apache 2.0
⚠️ คำเตือนด้านความปลอดภัยที่สำคัญ
AI-Infra-Guard ถูกกำหนดบทบาทไว้เป็น แพลตฟอร์ม AI Red Team สำหรับใช้งานภายในขององค์กรหรือบุคคล:
- ไม่มีกลไกการยืนยันตัวตน: ไม่ควรติดตั้งไว้บนเครือข่ายสาธารณะ
- สำหรับใช้ภายในเท่านั้น: ใช้เพื่อการตรวจสอบความปลอดภัยภายใน
- การดำเนินการที่เสี่ยง: การสแกนอาจทำให้เกิดการแจ้งเตือนระบบความปลอดภัย
🔥 การตรวจจับการโจมตีห่วงโซ่อุปทาน
ในเวอร์ชัน v4.1.1 ได้ตรวจพบ การโจมตีห่วงโซ่อุปทานของ LiteLLM (ระดับ CRITICAL):
- ระบุการโจมตีห่วงโซ่อุปทานได้อย่างแม่นยำ
- แจ้งเตือนช่องโหว่ร้ายแรงได้ทันเวลา
- ให้คำแนะนำในการแก้ไข
📝 สรุป
Tencent AI-Infra-Guard คือ แพลตฟอร์ม AI Red Team แบบฟูลสแตกตัวแรกของจีน:
- ครอบคลุมคอมโพเนนต์ AI ครบ 55 รายการ
- ช่องโหว่ CVE ที่รู้จักกว่า 1,000 รายการ
- ฟังก์ชันหลัก 5 ด้าน: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- นำไปแสดงในเวที Black Hat EU 25 Arsenal
- ทีม DeepSeek ใช้งานจริง
- โอเพนซอร์สฟรีทั้งหมด (Apache 2.0)
การทดสอบ Red Team เพื่อความปลอดภัยของ AI นั้น Tencent มอบเครื่องมือชั้นเลิศให้เราทุกคน
GitHub:https://github.com/Tencent/AI-Infra-Guard
เอกสารประกอบ:https://tencent.github.io/AI-Infra-Guard/
เวอร์ชัน Pro:https://aigsec.ai/(ต้องใช้รหัสเชิญ)