
TencentのAIレッドチームプラットフォームをオープンソース化:55コンポーネントを完全カバーするセキュリティテストの必携ツール
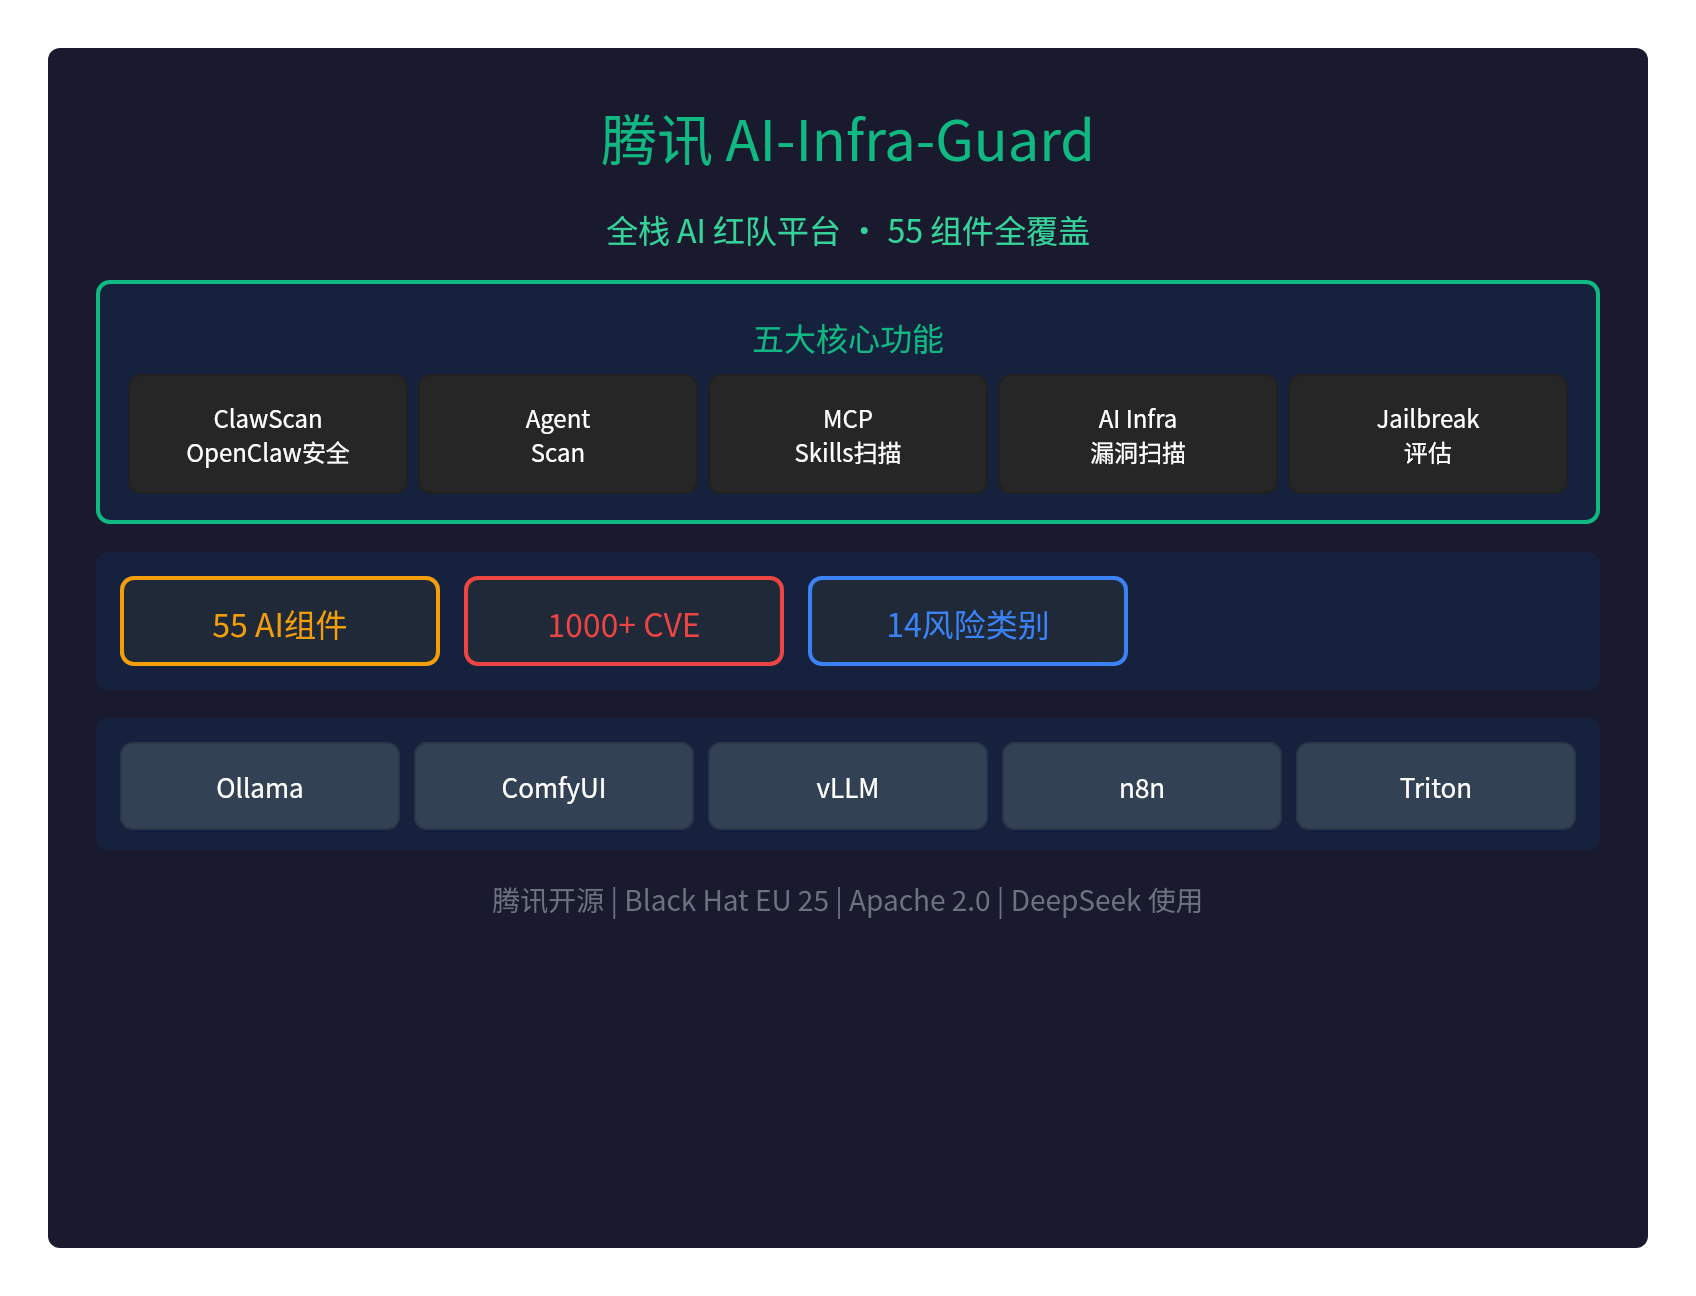
🛡️ TencentオープンソースAIレッドチームプラットフォーム:55コンポーネント完全カバー、セキュリティテストの必携ツール
TencentはAI-Infra-Guard(A.I.G)——フルスタックAIレッドチームプラットフォームをオープンソース化し、一挙に55個のAIコンポーネントをカバーしました。
これはAIエコシステムのセキュリティを全面的にカバーする中国初のオープンソースレッドチームツールで、すでにDeepSeekなどのチームに利用されており、Black Hat EU 25 Arsenalでも展示されています。
🎯 5つの主要機能
| 機能 | 説明 |
|---|---|
| ClawScan | OpenClawのセキュリティリスクをワンクリックで評価(設定、Skill、CVE、プライバシー) |
| Agent Scan | Dify、Cozeに対応するマルチエージェント自動スキャンフレームワーク |
| MCP/Skills スキャン | 14の大分類のセキュリティリスク、ソースコードとリモートURLに対応 |
| AI Infra 脆弱性スキャン | 55以上のAIフレームワーク、1000以上の既知CVE |
| Jailbreak 評価 | プロンプトのセキュリティリスク評価、複数の攻撃手法でテスト |
📊 主要データ
| 指標 | データ |
|---|---|
| AIコンポーネントのカバー | 55+ AIフレームワークコンポーネント |
| CVE脆弱性 | 1000+ 既知の脆弱性 |
| リスクカテゴリ | 14 大分類のセキュリティリスク |
| OpenClaw CVE | 281 新規CVE/GHSA |
🔍 カバーするAIコンポーネント
AI-Infra-Guardは以下の主流AIフレームワークに対応しています:
| カテゴリ | コンポーネント |
|---|---|
| 推論フレームワーク | Ollama, vLLM, Triton Inference Server, KubeAI |
| 生成AI | ComfyUI, LobeHub, n8n, CrewAI |
| APIサービス | LiteLLM, New-API, Blinko |
| エージェントプラットフォーム | Dify, Coze, OpenClaw |
v4.1.3で追加:CrewAI、KubeAI、LobeHub
🚀 クイックインストール
方法1:Docker Compose(推奨)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
アクセス:http://localhost:8088
方法2:ワンクリックインストールスクリプト
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
方法3:ClawHub Skill
clawhub install aig-scanner
設定: AIG_BASE_URL が実行中のA.I.Gサービスを指すようにします。
💡 使用シーン
シーン1:ローカルvLLMインスタンスのスキャン
- vLLMを起動します(例:
python -m vllm.entrypoints.api_server) - A.I.GのWeb UIで「AIインフラセキュリティスキャン」をクリック
- 入力: http://127.0.0.1:8000
- 「スキャン開始」をクリック
- レポートを確認:コンポーネントのバージョン、一致した脆弱性、深刻度、修正リンク
シーン2:MCP Serverのスキャン
リモートURLを入力するか(例: https://github.com/user/mcp-server)、ローカルのソースコードをアップロードします。
シーン3:Jailbreak評価
「設定 → モデル構成」で対象LLMのAPIエンドポイントを設定し、データセットを選択して評価を開始します。
🌟 注目ポイント
- Black Hat EU 25 Arsenal:Black Hat Europe 2025 Arsenalに選出され展示
- DeepSeekが使用:DeepSeekチームに信頼されて利用されている
- DeepSeek Awesome Integration:DeepSeek公式の統合リストに掲載
- ClawHub Skills:EdgeOne ClawScan、EdgeOne Skill Scanner、AIG Scanner
- 完全なAPI:Swaggerドキュメント、統合が容易
- 多言語対応:中国語・英語のインターフェースに対応
- クロスプラットフォーム:Linux、macOS、Windowsに対応
- 無料のオープンソース:Apache 2.0ライセンス
⚠️ 重要なセキュリティ上の注意
AI-Infra-Guardは企業や個人が内部で使用するAIレッドチームプラットフォームとして位置づけられています:
- 認証機構なし:公共ネットワークにデプロイすべきではない
- 内部専用:内部のセキュリティ自己点検に使用
- 危険な操作:スキャンがセキュリティアラートを引き起こす可能性がある
🔥 サプライチェーン攻撃の検出
v4.1.1 バージョンで検出されたLiteLLMサプライチェーン攻撃(CRITICALレベル):
- サプライチェーン攻撃を正確に識別
- 深刻な脆弱性を迅速に警告
- 修正の提案を提供
📝 まとめ
TencentのAI-Infra-Guardは中国初のフルスタックAIレッドチームプラットフォームです:
- 55個のAIコンポーネントを完全カバー
- 1000以上の既知CVE脆弱性
- 5つの主要機能:ClawScan、Agent Scan、MCP/Skills、AI Infra、Jailbreak
- Black Hat EU 25 Arsenalで展示
- DeepSeekチームが使用
- 完全に無料のオープンソース(Apache 2.0)
AIセキュリティのレッドチームテストにおいて、Tencentは私たちに強力な武器を与えてくれました。
GitHub:https://github.com/Tencent/AI-Infra-Guard
ドキュメント:https://tencent.github.io/AI-Infra-Guard/
Pro版:https://aigsec.ai/(招待コードが必要)