
Tencent brengt AI red team-platform open source: 55 componenten volledig gedekt, hét gereedschap voor securitytests
🛡️ Tencent brengt AI red team-platform open source: 55 componenten volledig gedekt, hét gereedschap voor securitytests
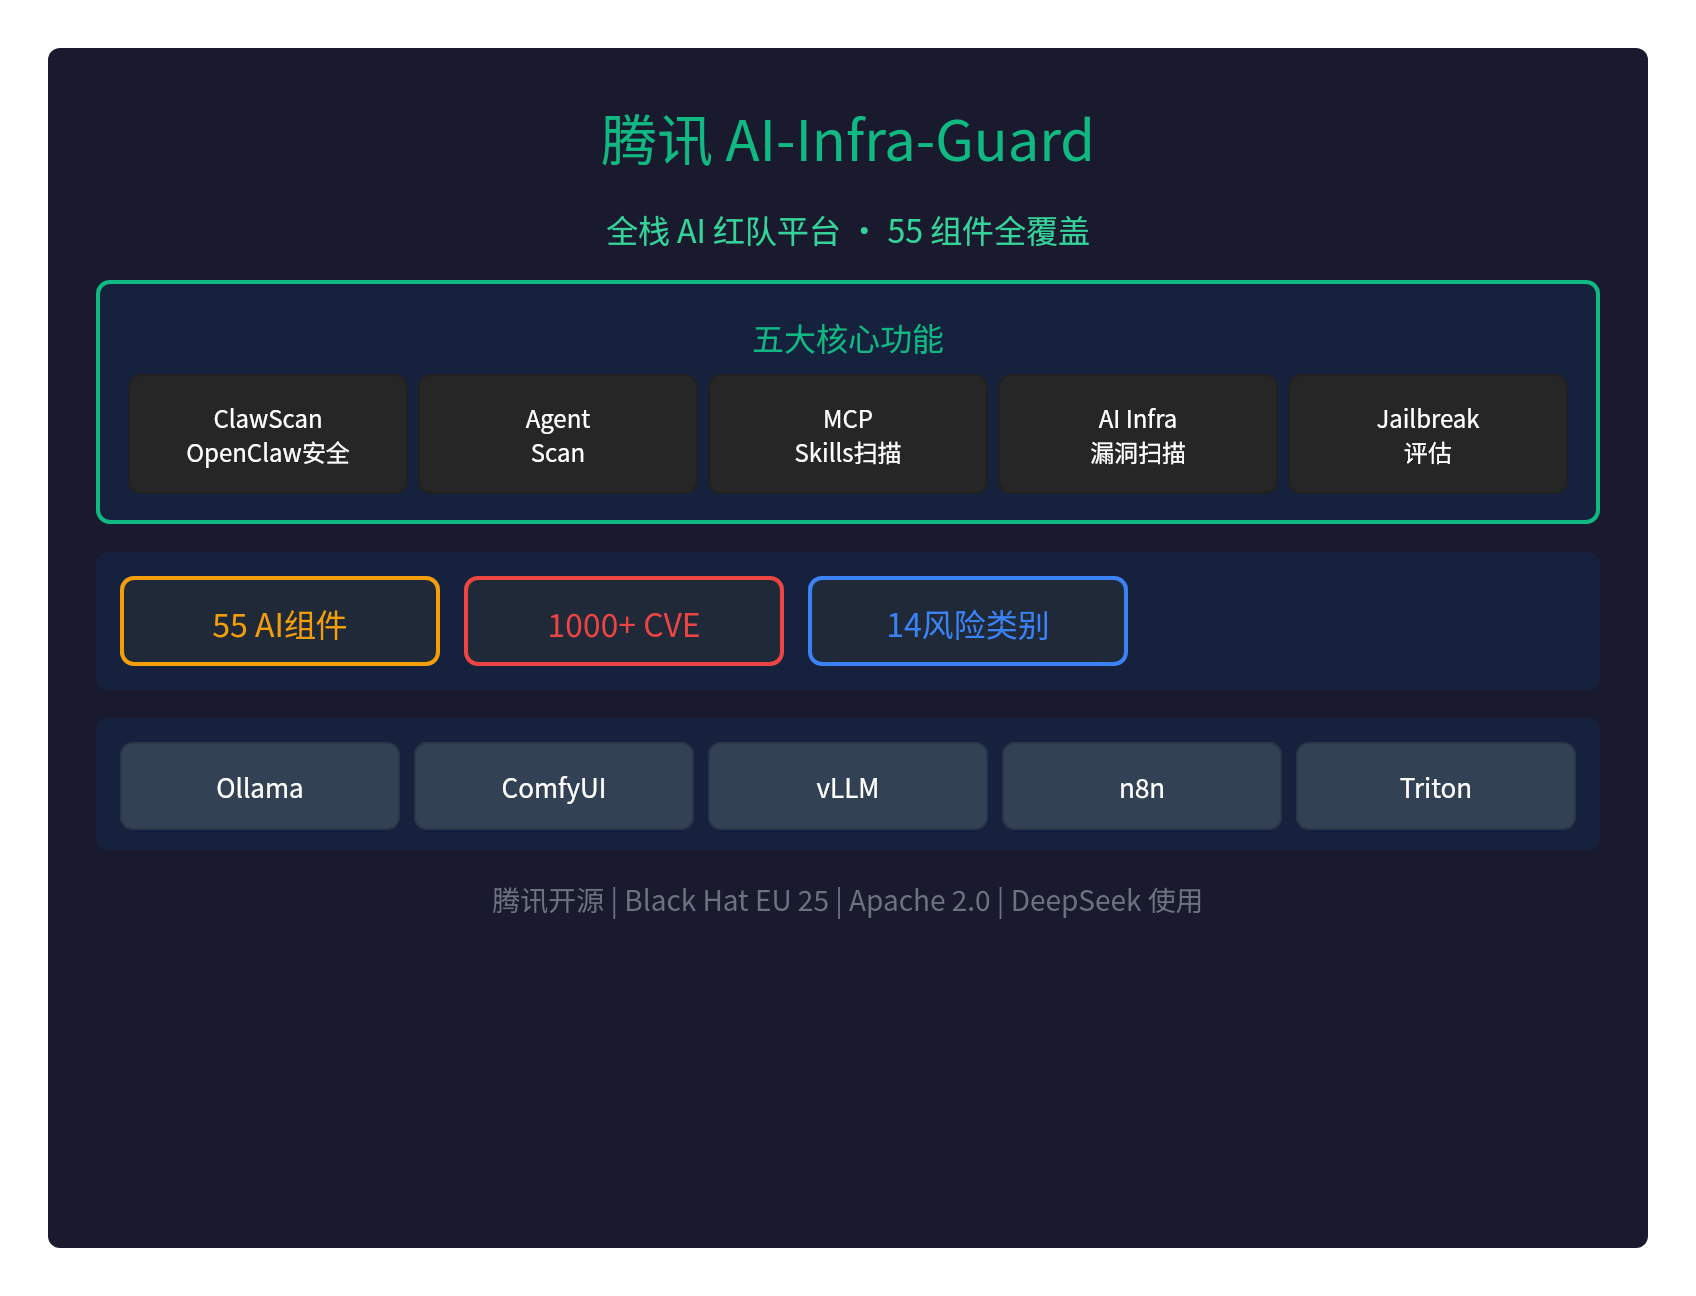
Tencent heeftAI-Infra-Guard (A.I.G)open source gemaakt — eenfullstack AI red team-platformdat in één keer55 AI-componenten bestrijkt.
Het is het eerste open source red team-tool van China dat de beveiliging van het volledige AI-ecosysteem afdekt, en het wordt gebruikt doorteams zoals DeepSeek en werd getoond opBlack Hat EU 25 Arsenal.
🎯 Vijf kernfuncties
| Functie | Toelichting |
|---|---|
| ClawScan | Beoordeel de beveiligingsrisico's van OpenClaw met één klik (configuratie, Skills, CVE's, privacy) |
| Agent Scan | Geautomatiseerd scanframework voor meerdere agents, met ondersteuning voor Dify en Coze |
| MCP/Skills-scanning | 14 hoofdcategorieën beveiligingsrisico's, ondersteunt broncode en externe URL's |
| AI Infra-kwetsbaarheidsscans | 55+ AI-frameworks, 1000+ bekende CVE's |
| Jailbreak-evaluatie | Beoordeling van de beveiligingsrisico's van prompts, getest met meerdere aanvalsmethoden |
📊 Kerncijfers
| Metriek | Waarde |
|---|---|
| Gedekte AI-componenten | 55+ AI-frameworkcomponenten |
| CVE-kwetsbaarheden | 1000+ Bekende kwetsbaarheden |
| Risicocategorieën | 14 Hoofdcategorieën beveiligingsrisico's |
| OpenClaw CVE's | 281 Nieuwe CVE's/GHSA's |
🔍 Gedekte AI-componenten
AI-Infra-Guard ondersteunt de volgendegangbare AI-frameworks:
| Categorie | Componenten |
|---|---|
| Inferentieframeworks | Ollama, vLLM, Triton Inference Server, KubeAI |
| Generatieve AI | ComfyUI, LobeHub, n8n, CrewAI |
| API-diensten | LiteLLM, New-API, Blinko |
| Agentplatforms | Dify, Coze, OpenClaw |
Nieuw in v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Snelle installatie
Methode 1: Docker Compose (aanbevolen)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Ga naar:http://localhost:8088
Methode 2: Installatiescript met één klik
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Methode 3: ClawHub Skill
clawhub install aig-scanner
Stel AIG_BASE_URL in zodat deze naar de draaiende A.I.G-service verwijst.
💡 Gebruiksscenario's
Scenario 1: een lokale vLLM-instantie scannen
- Start vLLM (bijvoorbeeld
python -m vllm.entrypoints.api_server) - Klik in de A.I.G Web UI op 'AI Infra Security Scan'
- Voer http://127.0.0.1:8000
- in en klik op 'Scan starten'
- Bekijk het rapport: componentversies, gematchte kwetsbaarheden, ernst en reparatielinks
Scenario 2: een MCP-server scannen
Voer een externe URL in (zoals https://github.com/user/mcp-server) of upload lokale broncode.
Scenario 3: jailbreak-evaluatie
Configureer in 'Instellingen → Modelconfiguratie' de API-endpoint van de doel-LLM en kies een dataset om de evaluatie te starten.
🌟 Hoogtepunten
- Black Hat EU 25 Arsenal: geselecteerd voor presentatie op Black Hat Europe 2025 Arsenal
- Gebruikt door DeepSeek: vertrouwd en gebruikt door het DeepSeek-team
- DeepSeek Awesome Integration: opgenomen in de officiële integratielijst van DeepSeek
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Volledige API: Swagger-documentatie, eenvoudig te integreren
- Meertalig: interface in het Chinees en Engels
- Cross-platform: ondersteuning voor Linux, macOS en Windows
- Gratis en open source: Apache 2.0-licentie
⚠️ Belangrijke beveiligingswaarschuwing
AI-Infra-Guard is bedoeld alseen AI red team-platform voor intern gebruik door bedrijven of personen:
- Geen authenticatiemechanisme: niet op een publiek netwerk implementeren
- Alleen voor intern gebruik: bedoeld voor interne securityzelftests
- Risicovolle handelingen: scans kunnen beveiligingsalarmen veroorzaken
🔥 Detectie van supply chain-aanvallen
v4.1.1 detecteerde desupply chain-aanval op LiteLLM(ernstniveau CRITICAL):
- Identificeerde de supply chain-aanval nauwkeurig
- Waarschuwde tijdig voor ernstige kwetsbaarheden
- Gaf adviezen voor herstel
📝 Conclusie
Tencent AI-Infra-Guard ishet eerste fullstack AI red team-platform van China:
- 55 AI-componenten volledig gedekt
- 1000+ bekende CVE-kwetsbaarheden
- Vijf kernfuncties: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Gepresenteerd op Black Hat EU 25 Arsenal
- Gebruikt door het DeepSeek-team
- Volledig gratis en open source (Apache 2.0)
Voor AI security red teaming heeft Tencent ons een krachtig instrument gegeven.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Documentatie:https://tencent.github.io/AI-Infra-Guard/
Pro-versie:https://aigsec.ai/(uitnodigingscode vereist)