
Tencents Open-Source-KI-Red-Team-Plattform: 55 Komponenten, komplett abgedeckt – ein Kraftpaket für Sicherheitstests
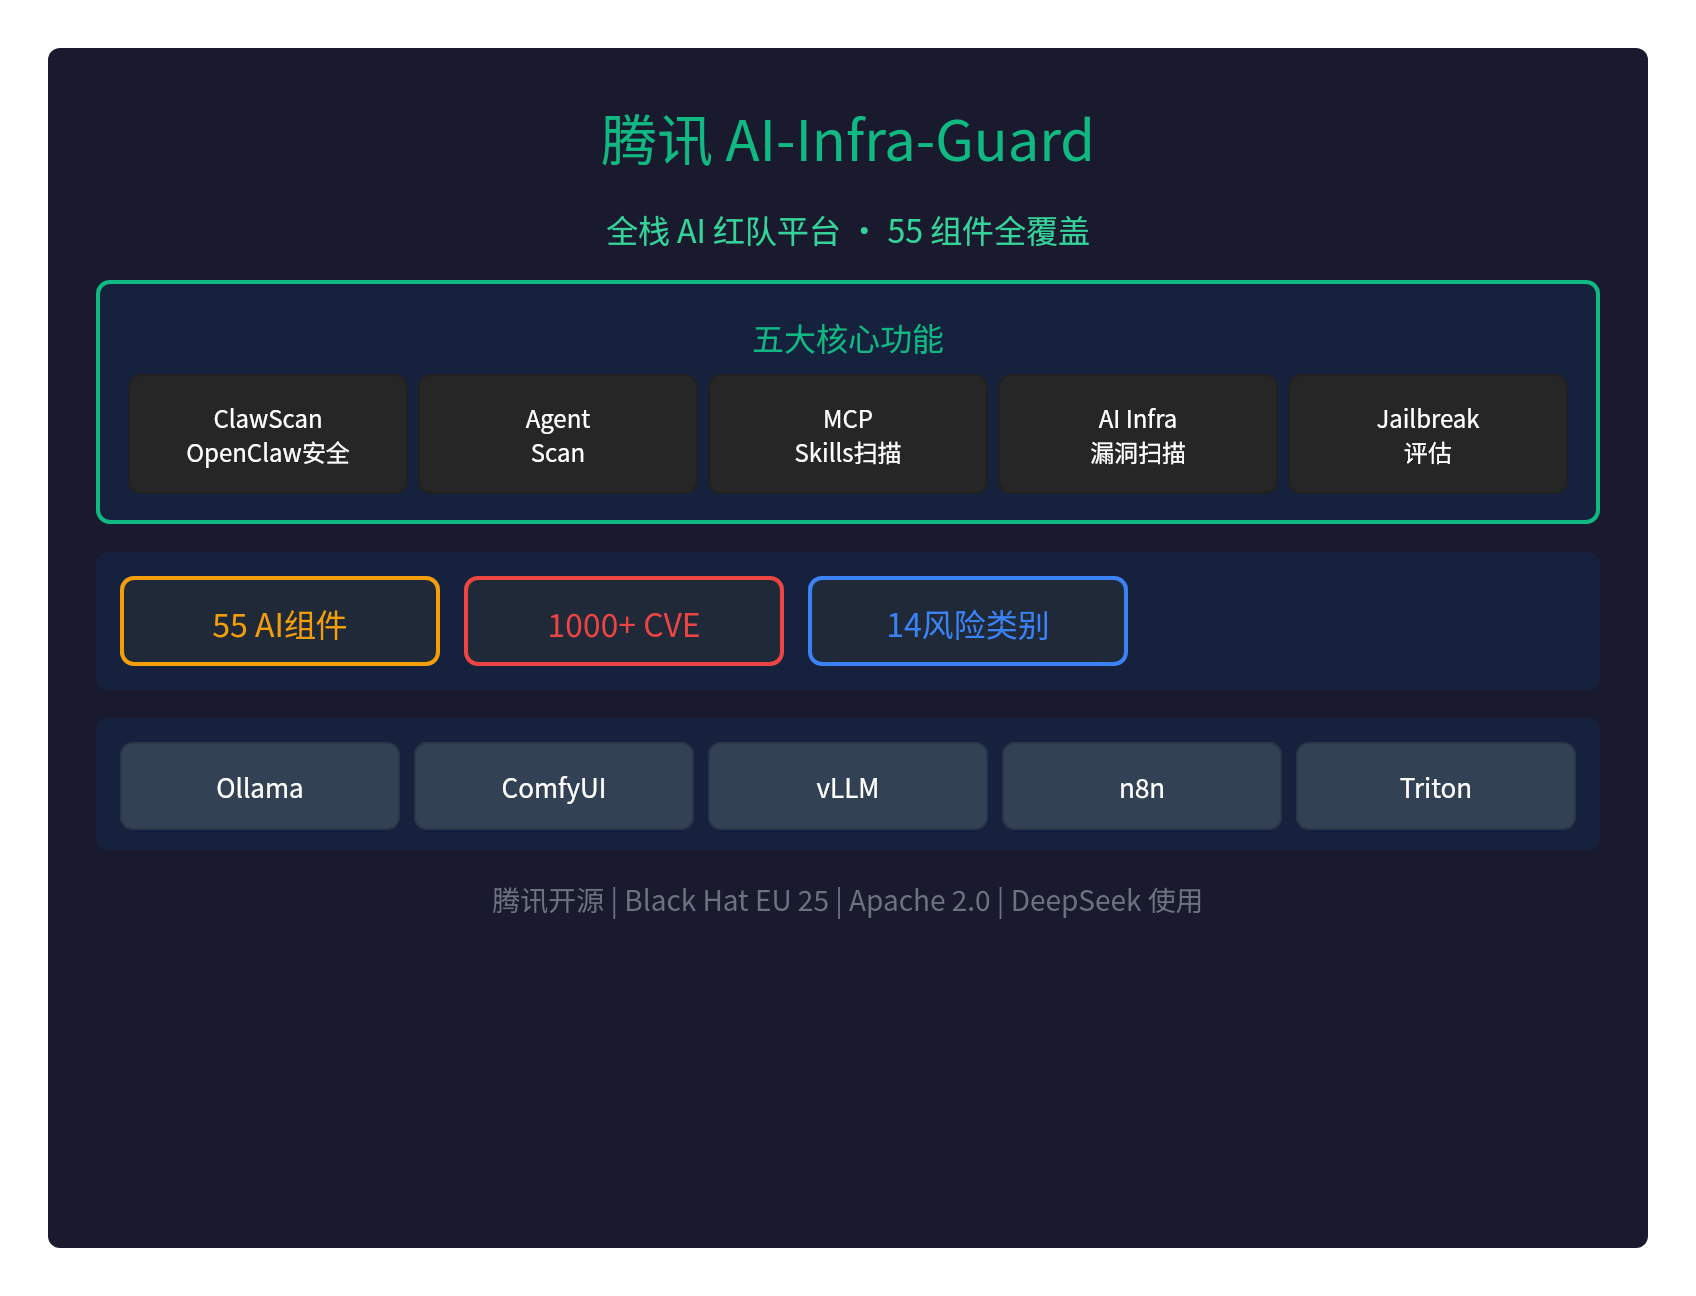
🛡️ Tencents Open-Source-KI-Red-Team-Plattform: 55 Komponenten, komplett abgedeckt – ein Kraftpaket für Sicherheitstests
Tencent hat AI-Infra-Guard (A.I.G) veröffentlicht – eine Full-Stack-KI-Red-Team-Plattform, die auf einen Schlag 55 KI-Komponenten abdeckt.
Es ist das erste Open-Source-Red-Team-Tool, das die Sicherheit des gesamten KI-Ökosystems umfassend abdeckt, wird bereits von Teams wie DeepSeek genutzt und wurde auf der Black Hat EU 25 Arsenal präsentiert.
🎯 Fünf Kernfunktionen
| Funktion | Beschreibung |
|---|---|
| ClawScan | Bewertung der Sicherheitsrisiken von OpenClaw mit einem Klick (Konfiguration, Skills, CVEs, Datenschutz) |
| Agent Scan | Automatisiertes Scan-Framework für Multi-Agenten, unterstützt Dify und Coze |
| MCP/Skills-Scan | 14 Kategorien von Sicherheitsrisiken, unterstützt Quellcode und Remote-URLs |
| KI-Infra-Schwachstellenscan | 55+ KI-Frameworks, 1000+ bekannte CVEs |
| Jailbreak-Bewertung | Bewertung der Sicherheit von Prompts, Tests mit mehreren Angriffsmethoden |
📊 Kennzahlen
| Metrik | Wert |
|---|---|
| Abgedeckte KI-Komponenten | 55+ KI-Framework-Komponenten |
| CVE-Schwachstellen | 1000+ bekannte Schwachstellen |
| Risikokategorien | 14 Kategorien von Sicherheitsrisiken |
| OpenClaw CVEs | 281 neue CVEs/GHSAs |
🔍 Abgedeckte KI-Komponenten
AI-Infra-Guard unterstützt die folgenden gängigen KI-Frameworks:
| Kategorie | Komponenten |
|---|---|
| Inference-Frameworks | Ollama, vLLM, Triton Inference Server, KubeAI |
| Generative KI | ComfyUI, LobeHub, n8n, CrewAI |
| API-Dienste | LiteLLM, New-API, Blinko |
| Agenten-Plattformen | Dify, Coze, OpenClaw |
Neu in v4.1.3: CrewAI, KubeAI, LobeHub
🚀 Schnellinstallation
Methode 1: Docker Compose (empfohlen)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
Zugriff über: http://localhost:8088
Methode 2: Ein-Klick-Installationsskript
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
Methode 3: ClawHub Skill
clawhub install aig-scanner
Konfiguration AIG_BASE_URL so einstellen, dass er auf den laufenden A.I.G-Dienst verweist.
💡 Anwendungsszenarien
Szenario 1: Lokale vLLM-Instanz scannen
- vLLM starten (z. B.
python -m vllm.entrypoints.api_server) - In der A.I.G Web UI auf „KI-Infrastruktur-Sicherheitsscan“ klicken
- Eingeben: http://127.0.0.1:8000
- Auf „Scan starten“ klicken
- Bericht ansehen: Komponentenversionen, zugeordnete Schwachstellen, Schweregrad, Fix-Links
Szenario 2: MCP-Server scannen
Remote-URL eingeben (z. B. https://github.com/user/mcp-server) oder lokalen Quellcode hochladen.
Szenario 3: Jailbreak-Bewertung
Unter „Einstellungen → Modellkonfiguration“ den API-Endpunkt des Ziel-LLM konfigurieren und einen Datensatz zur Bewertung auswählen.
🌟 Highlights
- Black Hat EU 25 Arsenal: Auswahl für die Präsentation im Black Hat Europe 2025 Arsenal
- Von DeepSeek genutzt: wird vom DeepSeek-Team vertrauensvoll eingesetzt
- DeepSeek Awesome Integration: in der offiziellen Integrationsliste von DeepSeek gelistet
- ClawHub Skills: EdgeOne ClawScan, EdgeOne Skill Scanner, AIG Scanner
- Vollständige API: Swagger-Dokumentation, leicht integrierbar
- Mehrsprachigkeit: Oberflächen auf Chinesisch und Englisch
- Plattformübergreifend: Unterstützung für Linux, macOS und Windows
- Kostenlos und Open Source: Apache-2.0-Lizenz
⚠️ Wichtiger Sicherheitshinweis
AI-Infra-Guard ist als KI-Red-Team-Plattform für den internen Einsatz in Unternehmen oder bei Privatpersonen konzipiert:
- Kein Authentifizierungsmechanismus: sollte nicht in öffentlichen Netzwerken bereitgestellt werden
- Nur für den internen Gebrauch: für interne Sicherheits-Selbsttests gedacht
- Riskante Operationen: Scans können Sicherheitsalarme auslösen
🔥 Erkennung von Supply-Chain-Angriffen
Die Version v4.1.1 erkennt den LiteLLM Supply-Chain-Angriff (Stufe CRITICAL):
- Präzise Erkennung des Supply-Chain-Angriffs
- Frühzeitige Warnung vor kritischen Schwachstellen
- Bereitstellung von Behebungsempfehlungen
📝 Fazit
Tencents AI-Infra-Guard ist die erste Full-Stack-KI-Red-Team-Plattform des Landes:
- 55 KI-Komponenten, vollständig abgedeckt
- 1000+ bekannte CVE-Schwachstellen
- Fünf Kernfunktionen: ClawScan, Agent Scan, MCP/Skills, AI Infra, Jailbreak
- Präsentation im Black Hat EU 25 Arsenal
- Vom DeepSeek-Team genutzt
- Komplett kostenlos und Open Source (Apache 2.0)
Für Red-Team-Tests zur KI-Sicherheit hat Tencent uns ein mächtiges Werkzeug in die Hand gegeben.
GitHub:https://github.com/Tencent/AI-Infra-Guard
Dokumentation:https://tencent.github.io/AI-Infra-Guard/
Pro-Version:https://aigsec.ai/(Einladungscode erforderlich)